
Fuzzing With Libfuzzer

Fuzzing with libFuzzer

Fuzzing with libFuzzer

Fuzzing Golang Packages With Go Fuzz And Libfuzzer

Fuzzing KeePass with libFuzzer Guide | PDF
fuzzing in Linux with LLVM LibFuzzer build error · Issue #367 · DMTF ...

Continuous Fuzzing with LibFuzzer and AddressSanitizer: A Guide to ...
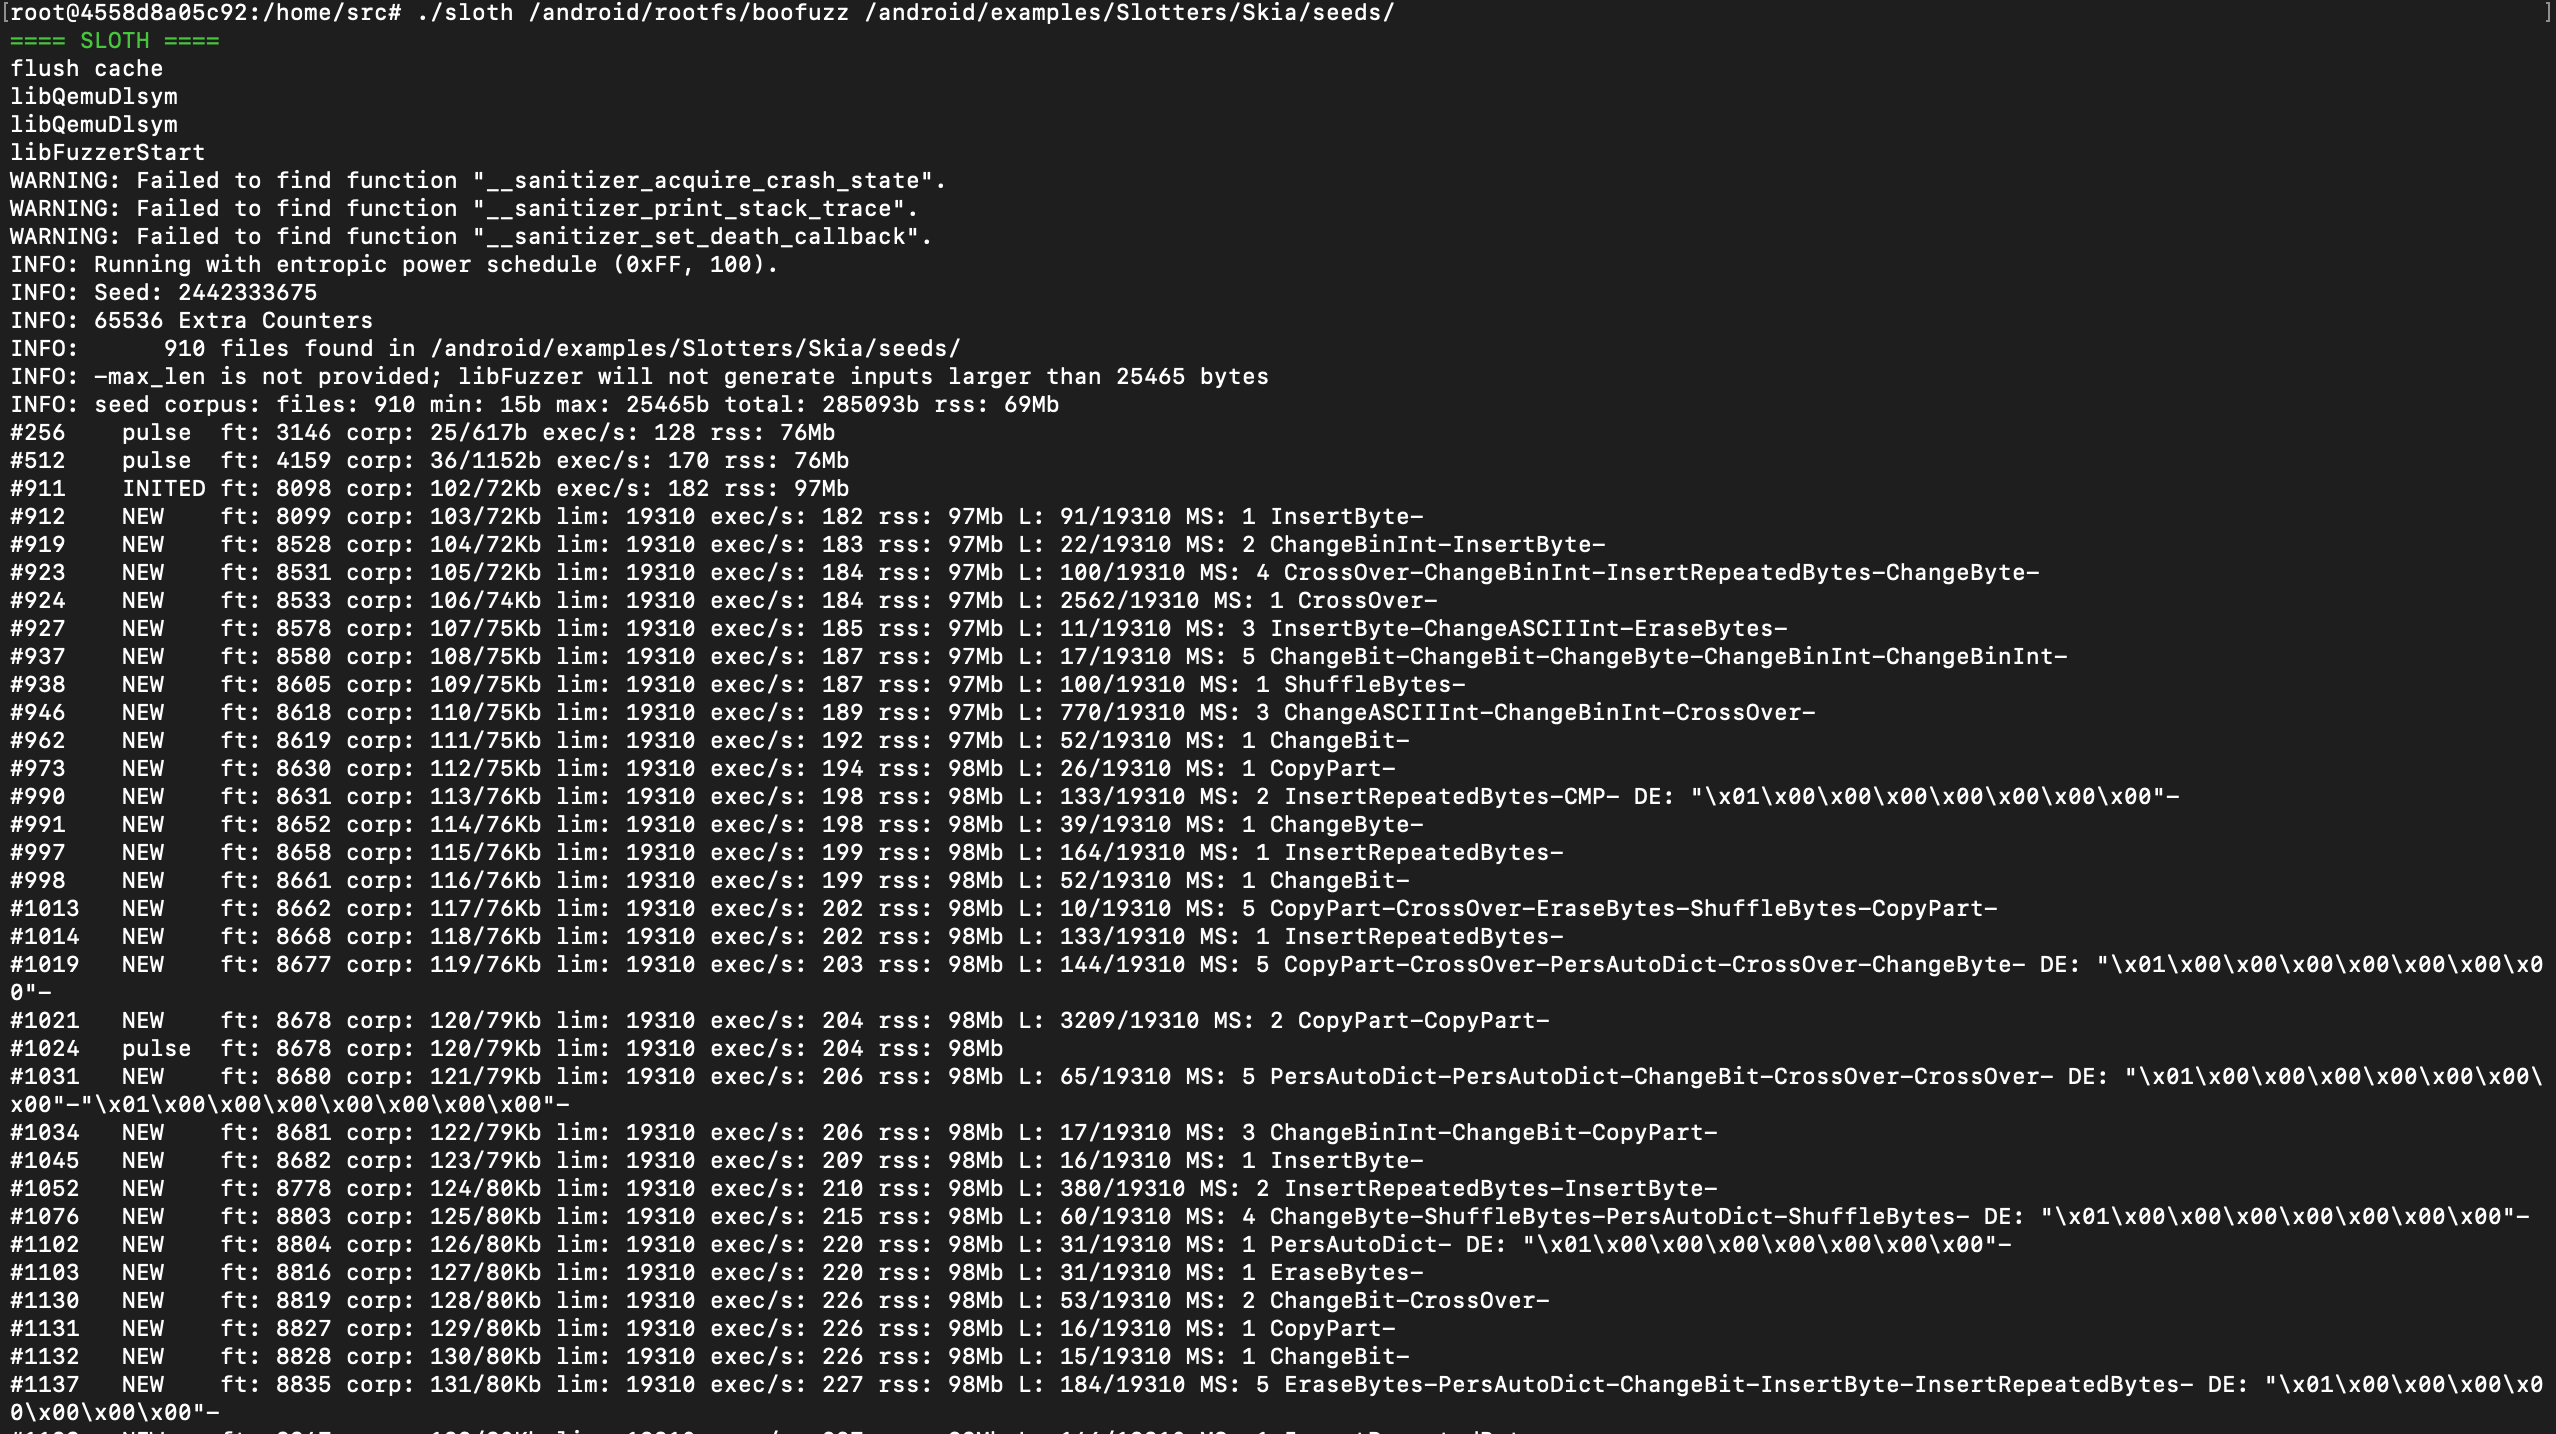
Fuzzing Android Native libraries with libFuzzer + QEMU 🦥 :: fuzzing.science

Fuzzing binaries with LLVM's libFuzzer and rev.ng - rev.ng
Fuzzing binaries with LLVM's libFuzzer and rev.ng - rev.ng
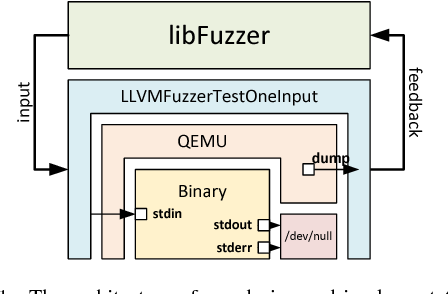
Figure 2 from Design and Implement Binary Fuzzing Based on Libfuzzer ...
Advertisement Space (300x250)

Fuzzing Go package using go-fuzz & libfuzzer : r/fuzzing

The Art of Fuzzing - Demo 3: LibFuzzer Demonstration - YouTube

Fuzzing Class Interfaces for Generating and Running Tests with ...
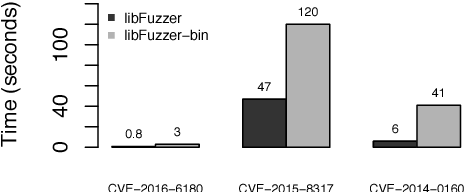
Figure 2 from Design and Implement Binary Fuzzing Based on Libfuzzer ...
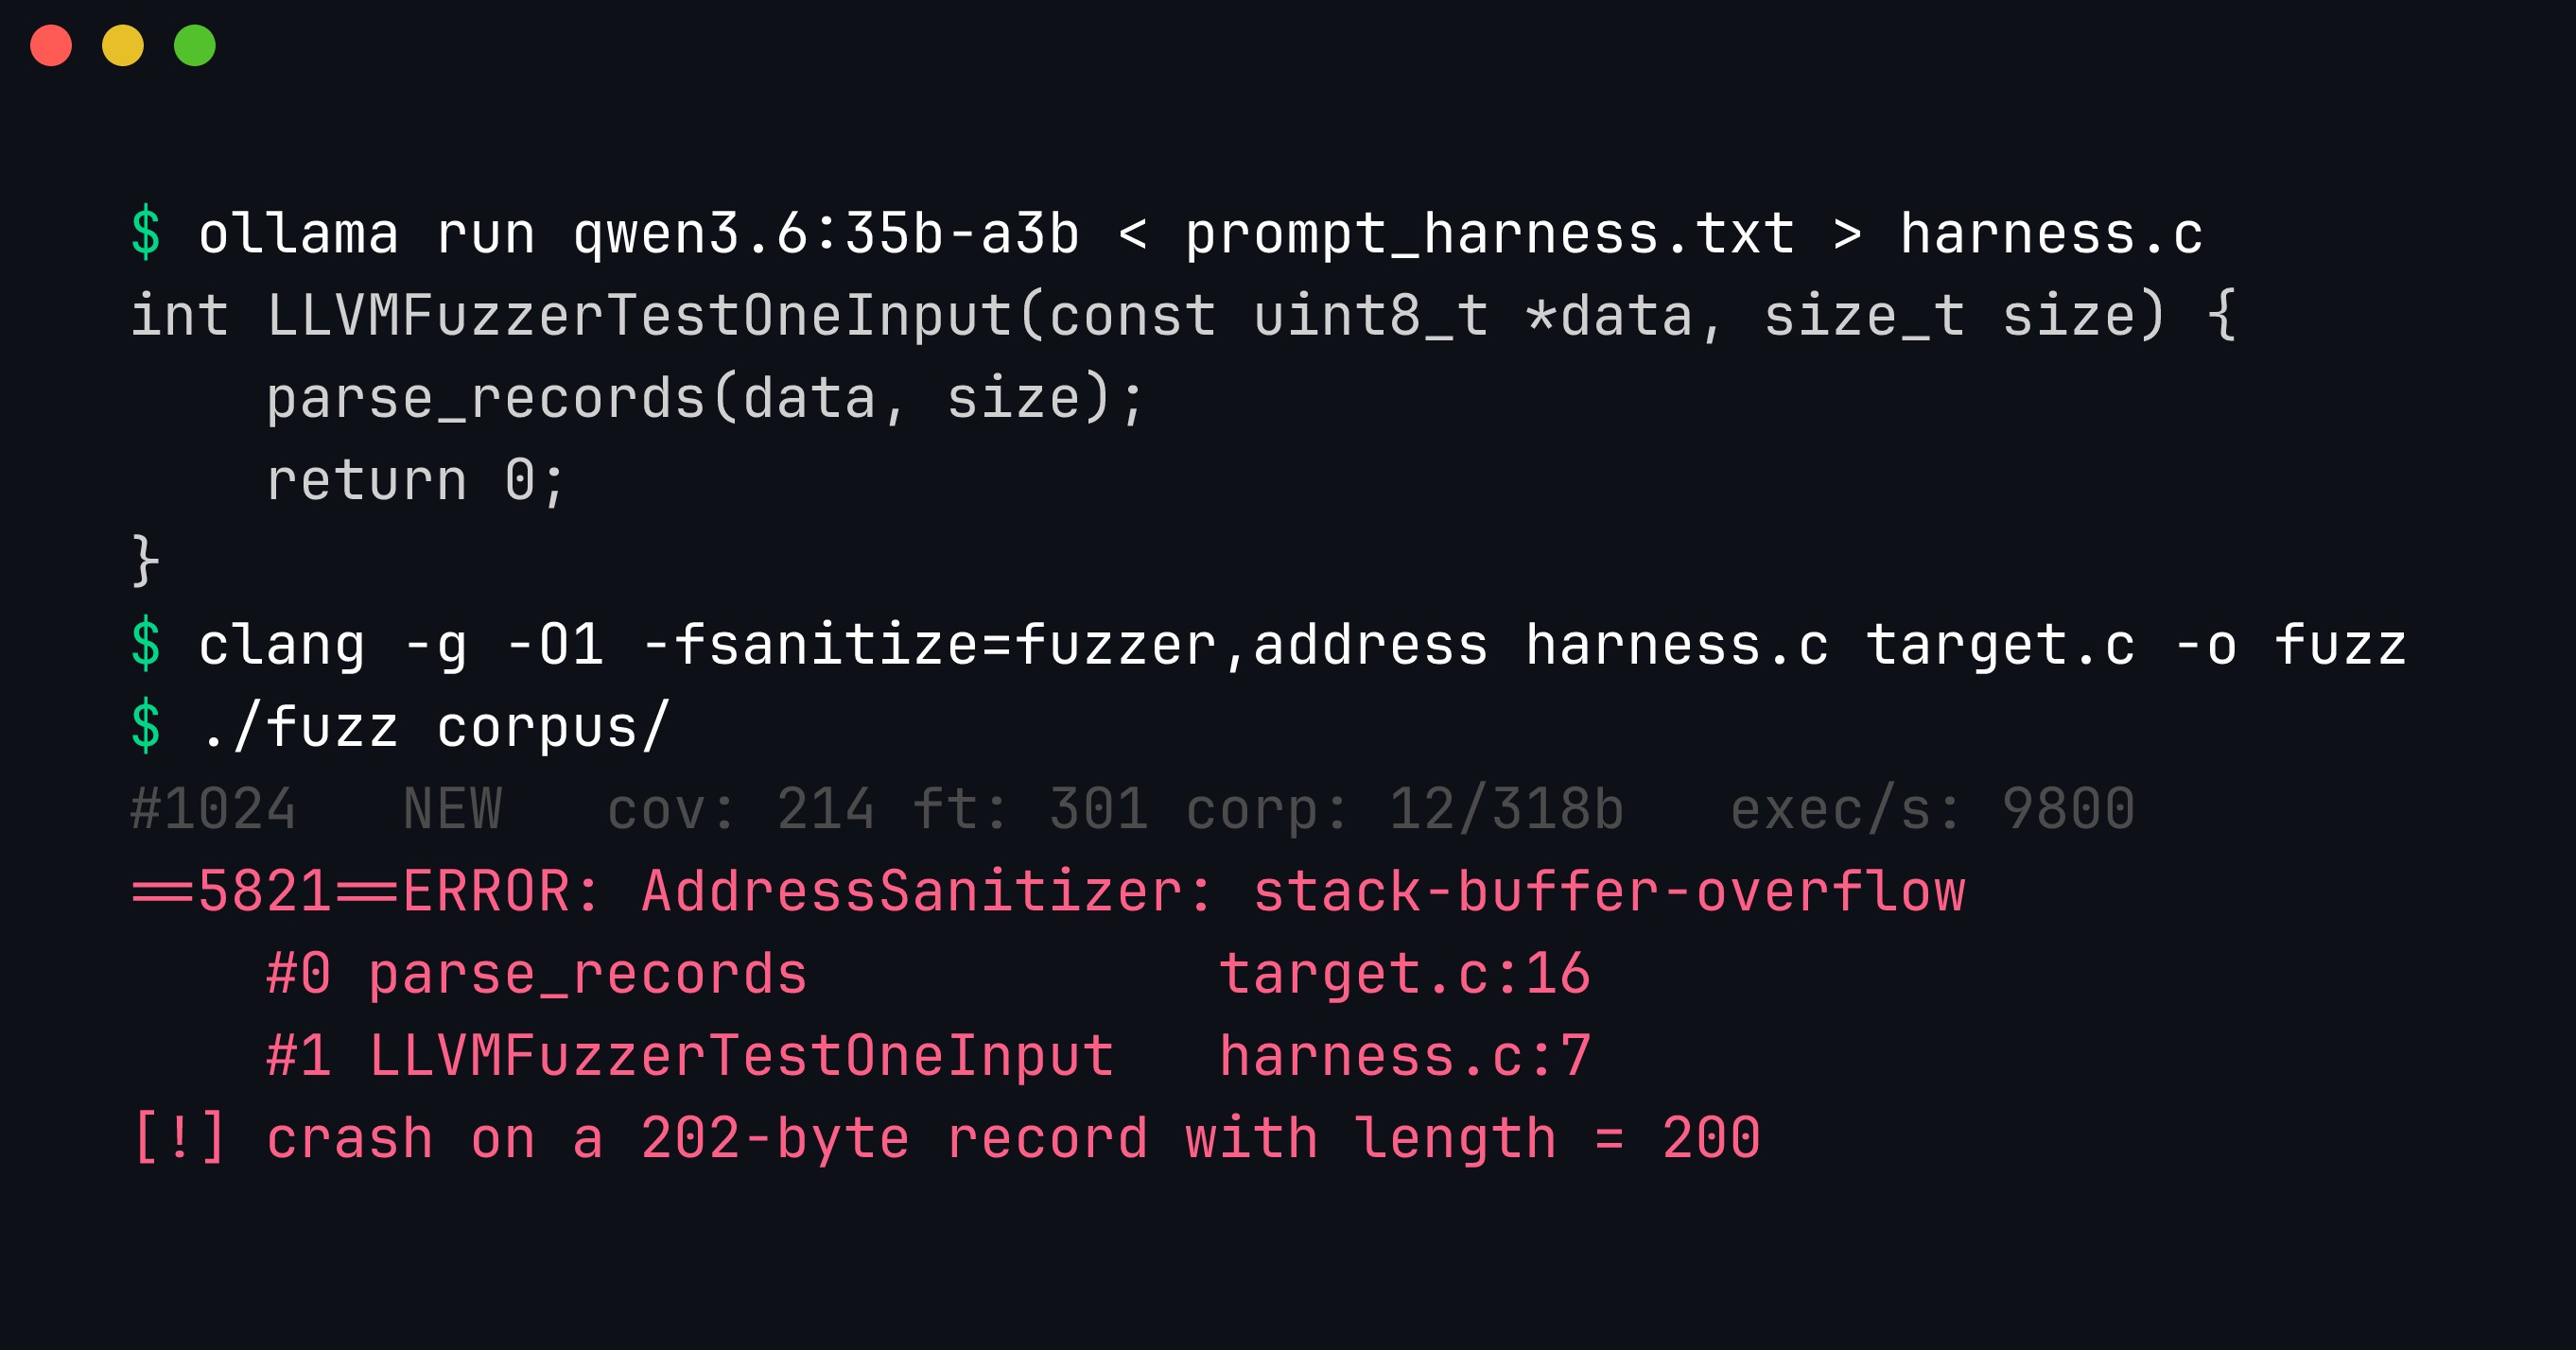
AI-Assisted Fuzzing: Generating libFuzzer Harnesses with a Local LLM ...

[Fuzzing with libfuzzer] How to fuzz a simple C program using LibFuzzer ...
LibFuzzer Coverage-Guided Fuzzing | QASkills.sh

[Fuzzing with libfuzzer,AFL] How to fuzz libfuzzer harness program ...
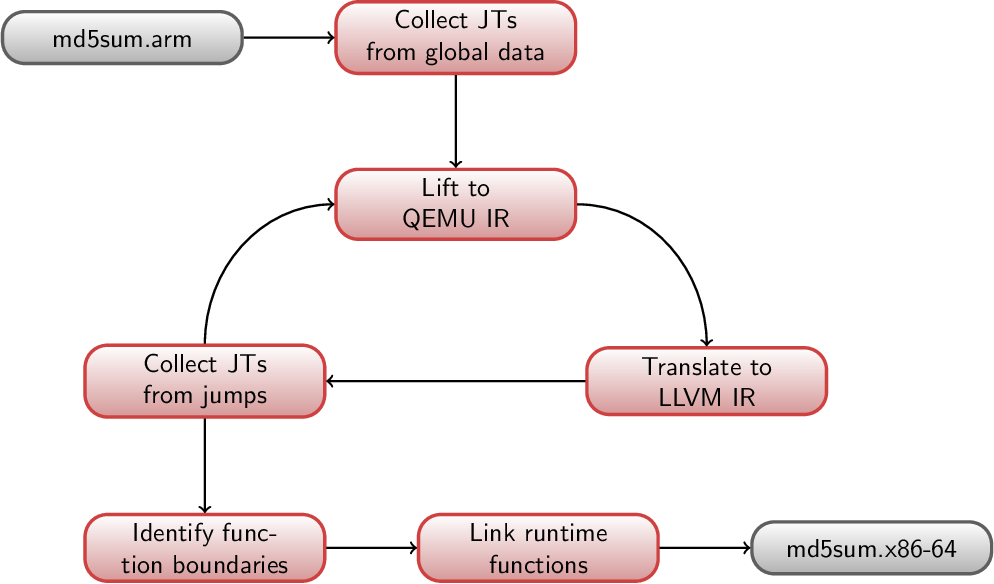
Figure 1.2 from Coverage-guided binary fuzzing with rev.ng and llvm ...
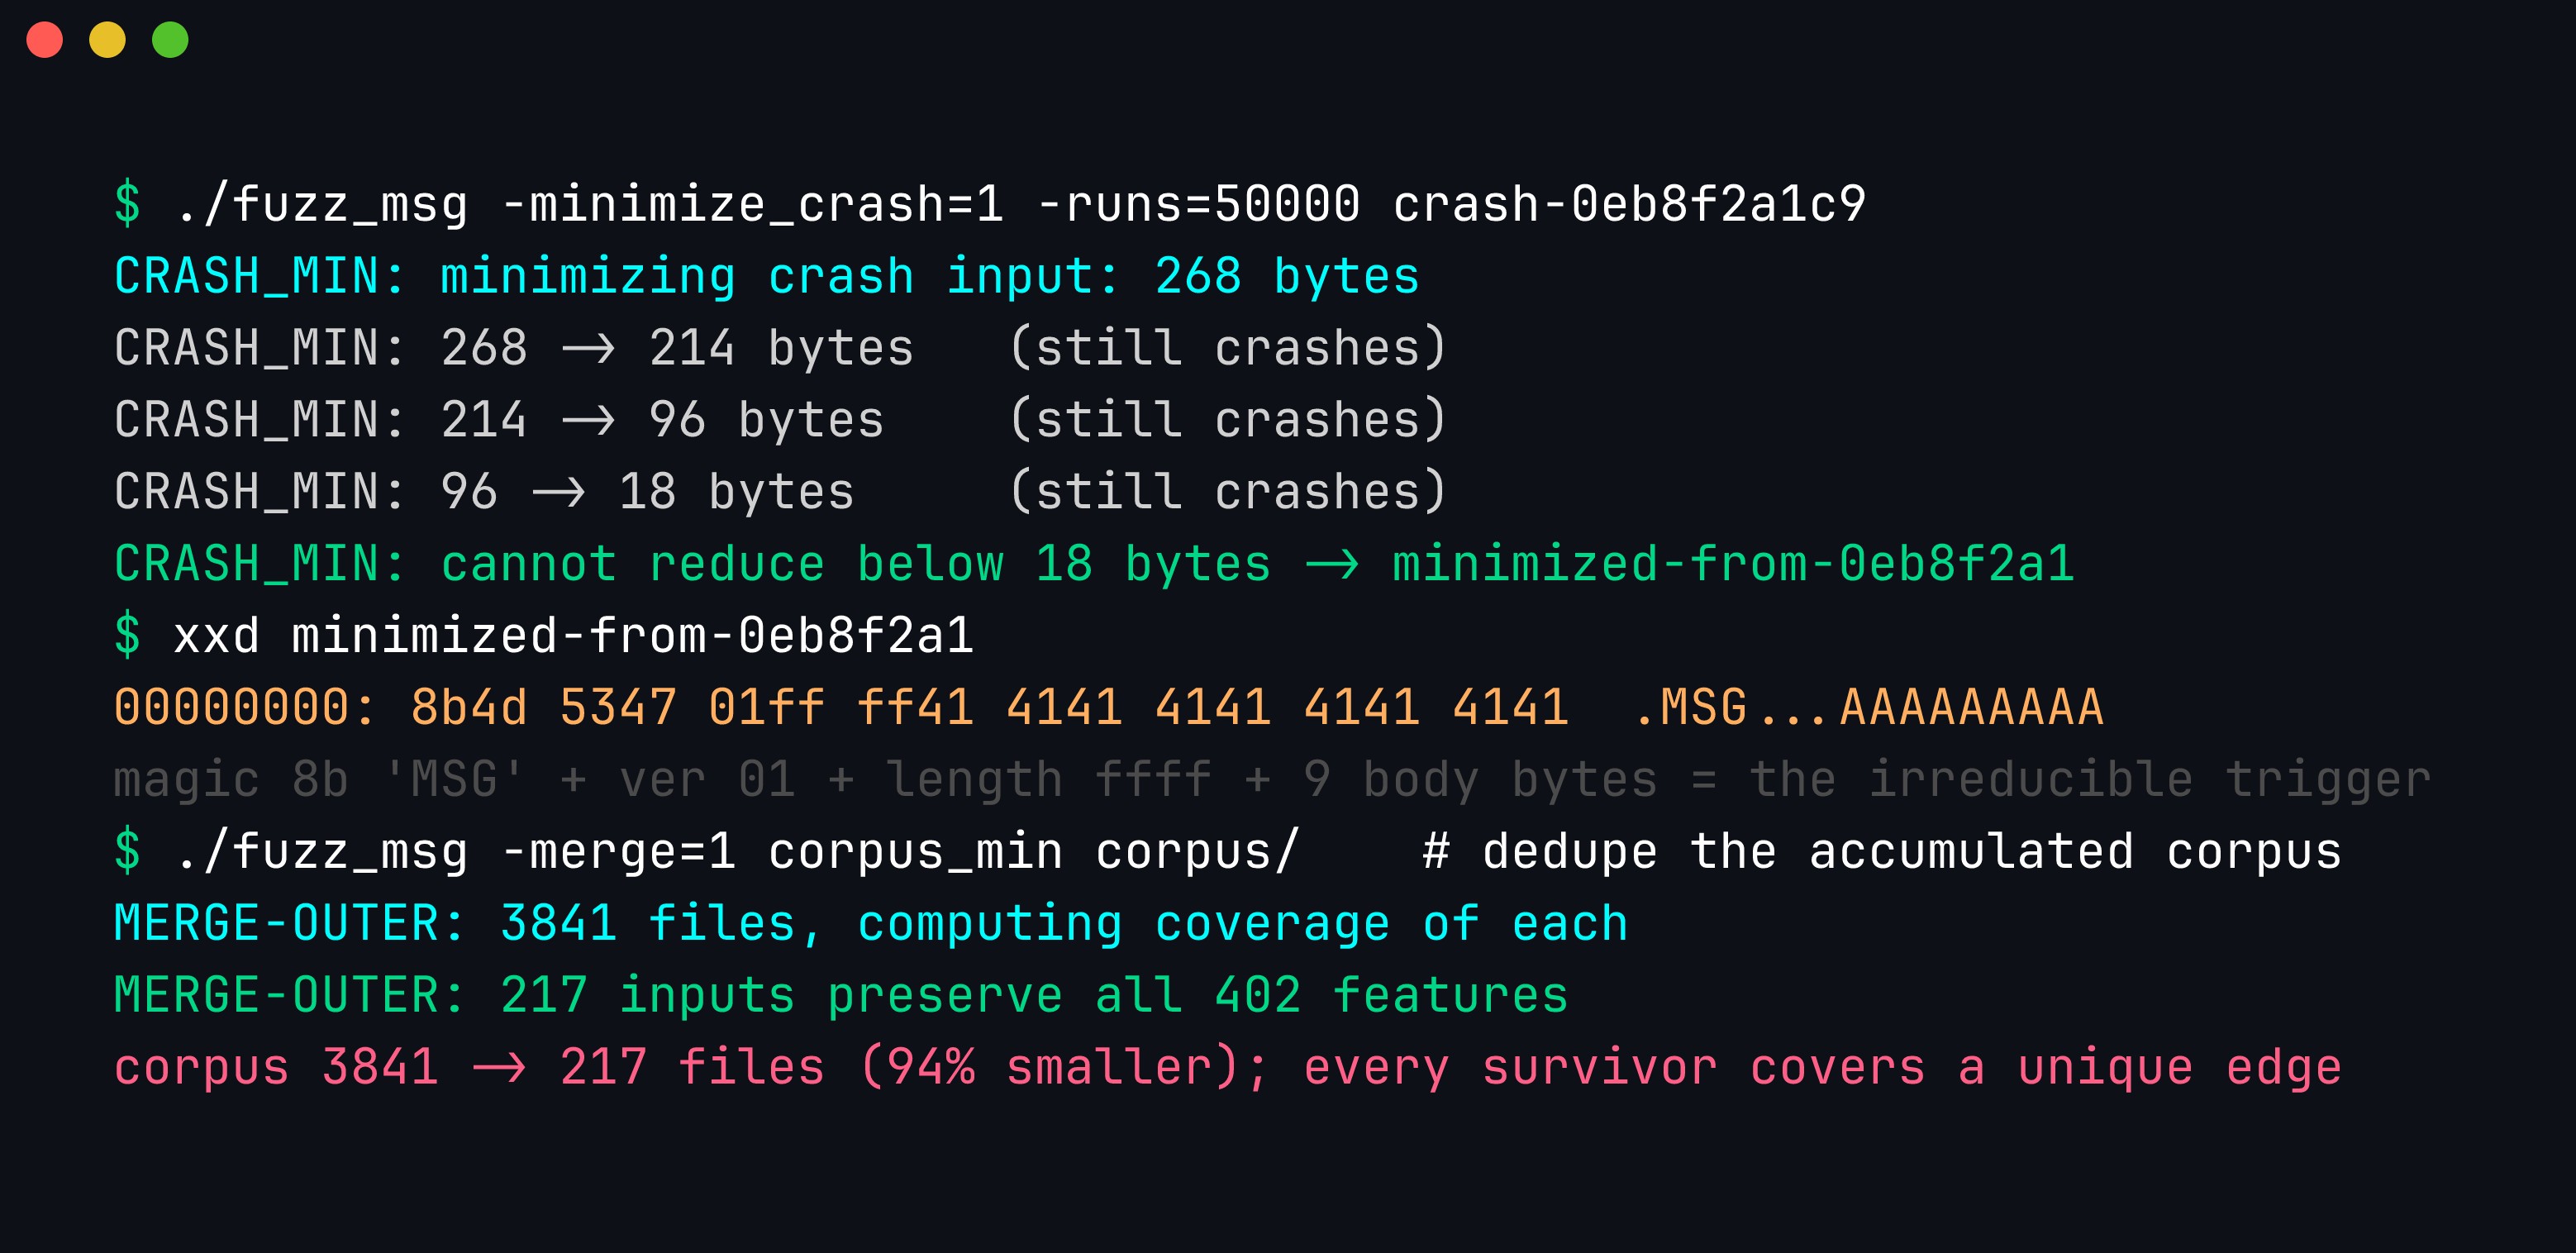
AI-Assisted Fuzzing: Generating libFuzzer Harnesses with a Local LLM ...
Advertisement Space (336x280)

Learn how to combine libprotobuf-mutator with libfuzzer & AFL++ (github ...
GitHub - eerimoq/pyfuzzer: Fuzz test Python modules with libFuzzer
GitHub - GardeniaWhite/fuzzing: fuzzing with libFuzzer,inlude openssl ...

DiaryOfAnotherReverseEngineer: Fuzzing with libafl
Running libfuzzer with /MD on Windows & MSVC is using incontrollable ...

Fuzzing popular Rust library in 5 min using cargo-fuzz / libfuzzer : r ...

Tutorial: Getting Started With Fuzzing – PNSWG

[Fuzzing with libAFL] Fuzzing Damn Vulnerable C Program with libAFL ...
Tutorial: Getting Started With Fuzzing – PNSWG
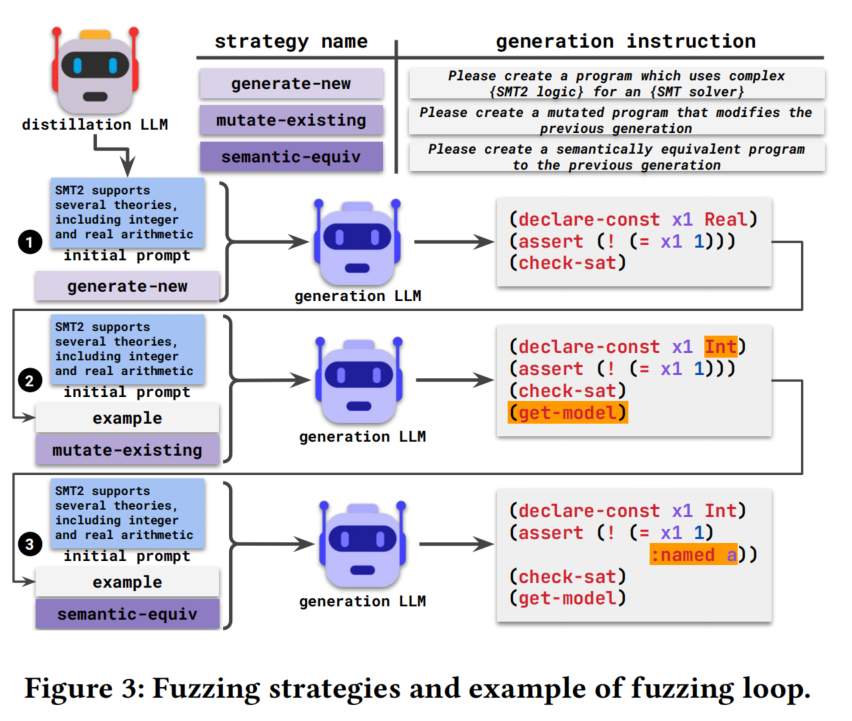
Fuzz4All Universal Fuzzing with Large Language Models | LinLi's Blog
Advertisement Space (336x280)

Fuzzing101 with LibAFL - Part IV: Fuzzing LibTIFF | epi's notes-to-self
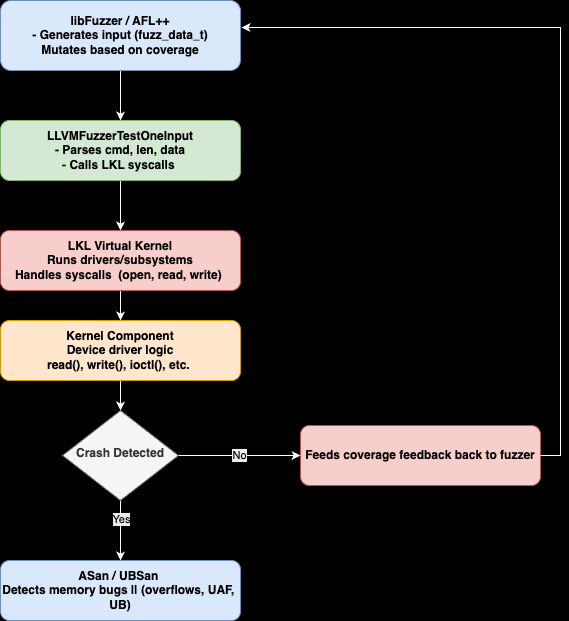
Kernel Fuzzing in Userspace with LKL — Mobile Hacking Lab

Fuzzing Go package using go-fuzz & libfuzzer : r/fuzzing
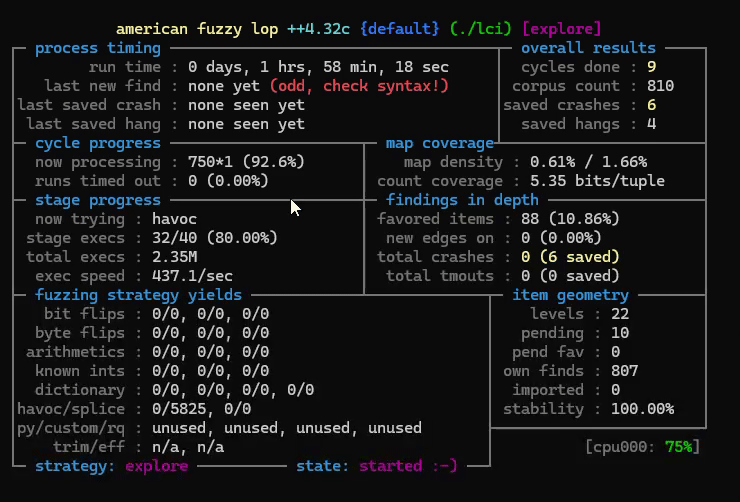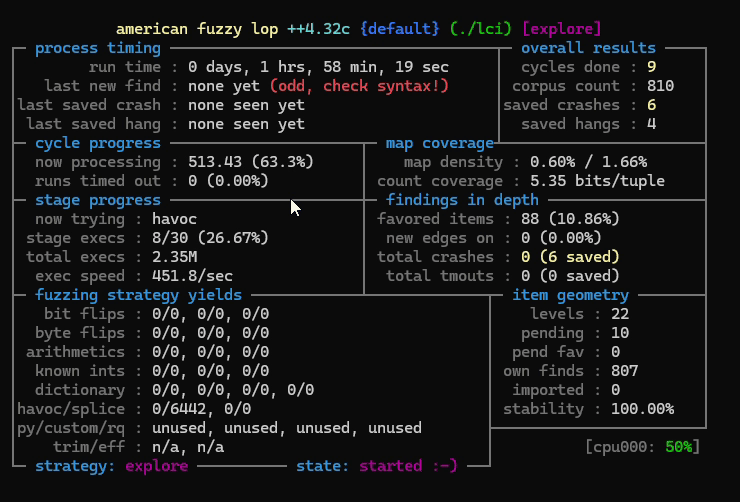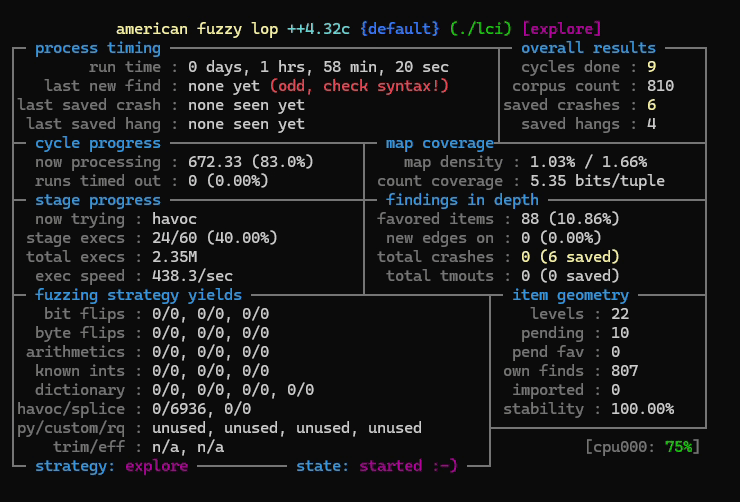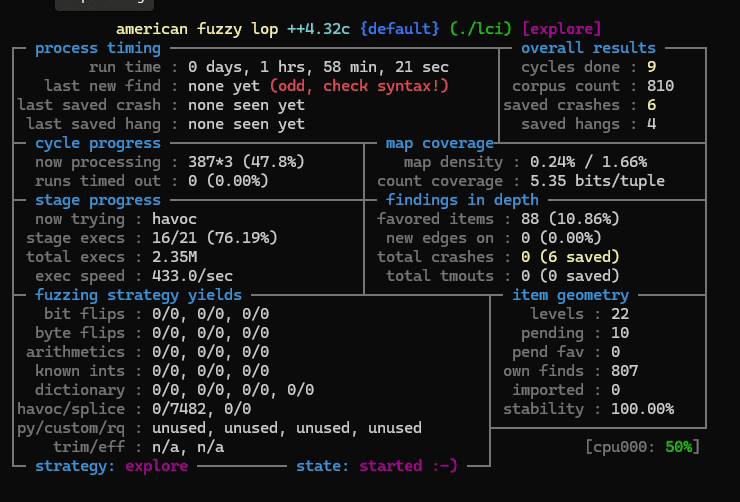
Fuzzing a LOLCODE Compiler with AFL++ Arabic - The Sience of Hacking
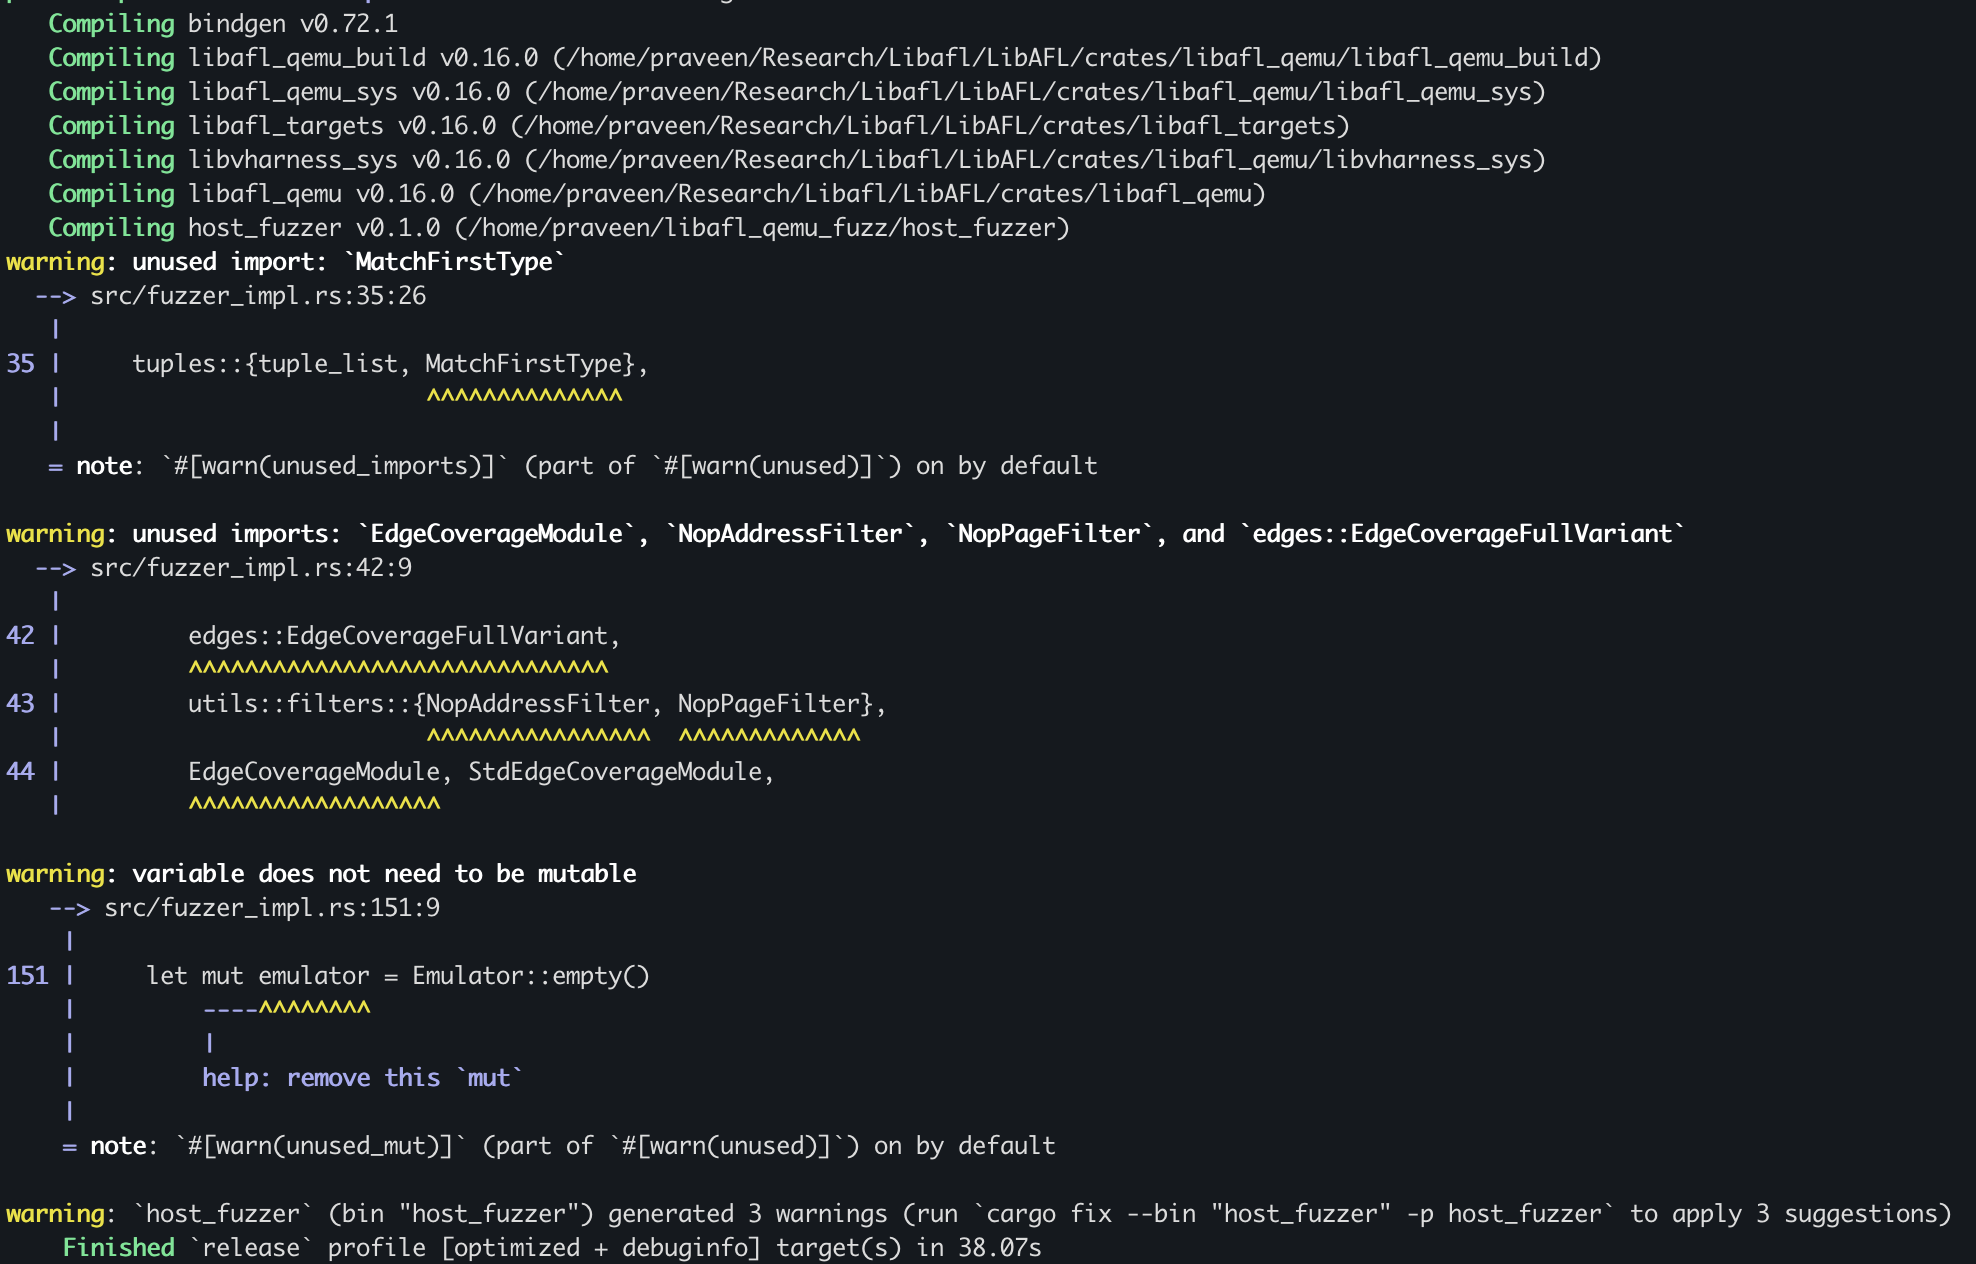
Fuzzing Android Libraries with LibAFL QEMU Mode — Mobile Hacking Lab
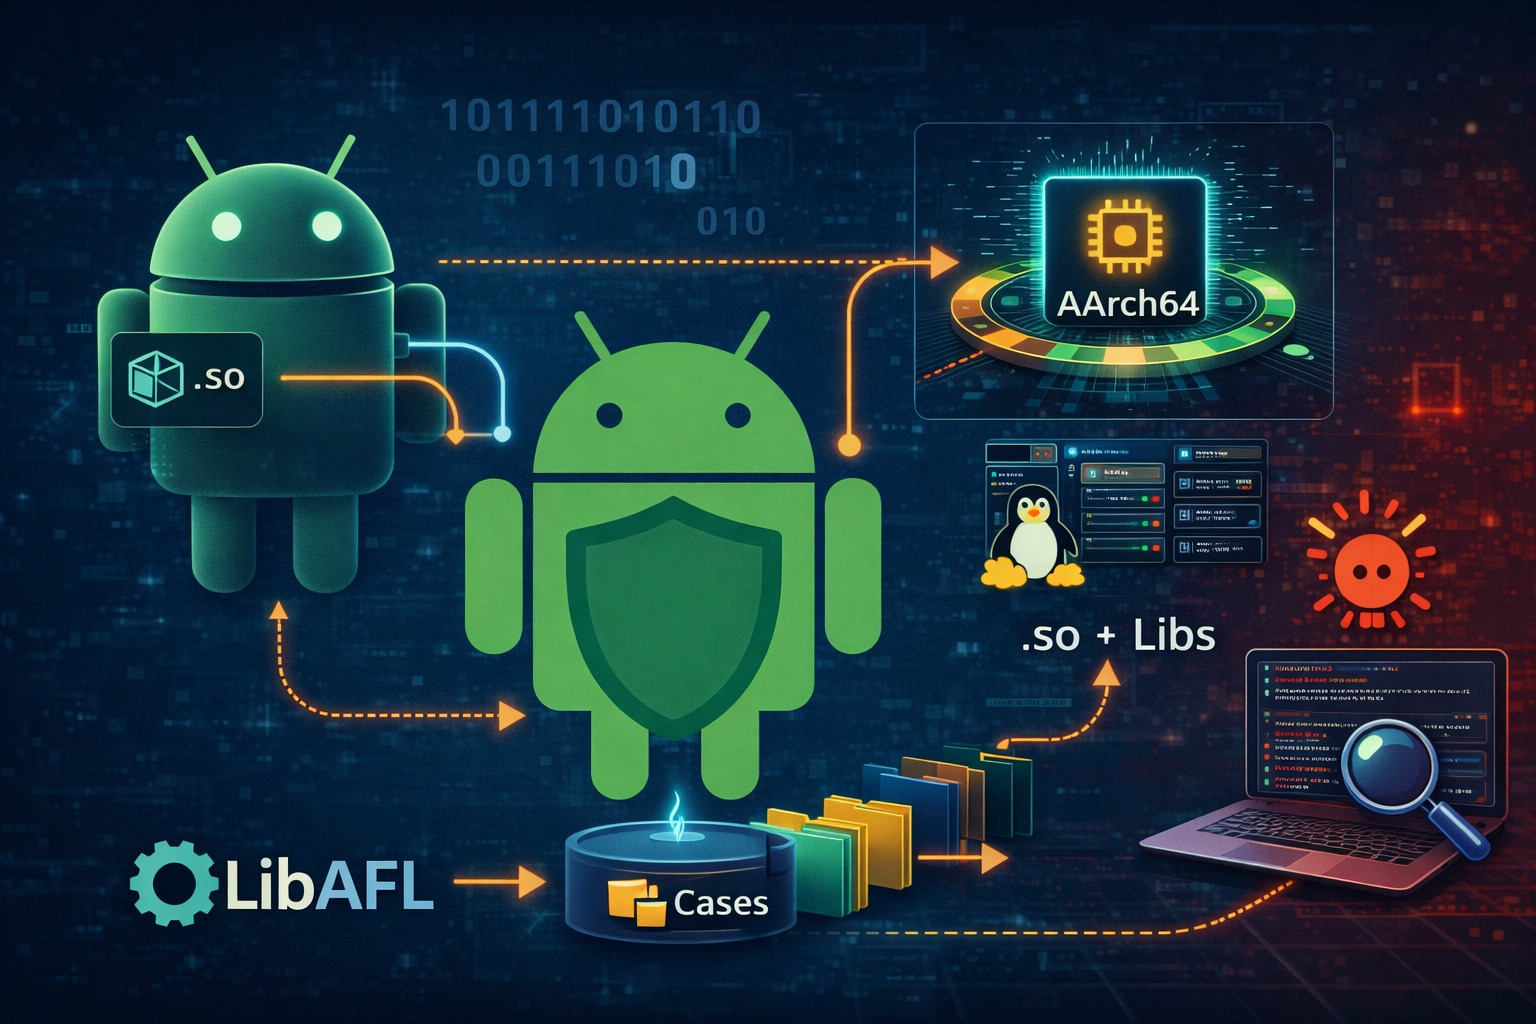
Fuzzing Android Libraries with LibAFL QEMU Mode