
Github Saiashish9realtime Logs Analysis Using Splunk

Spring Boot With Splunk Integration | Realtime logs analysis using ...
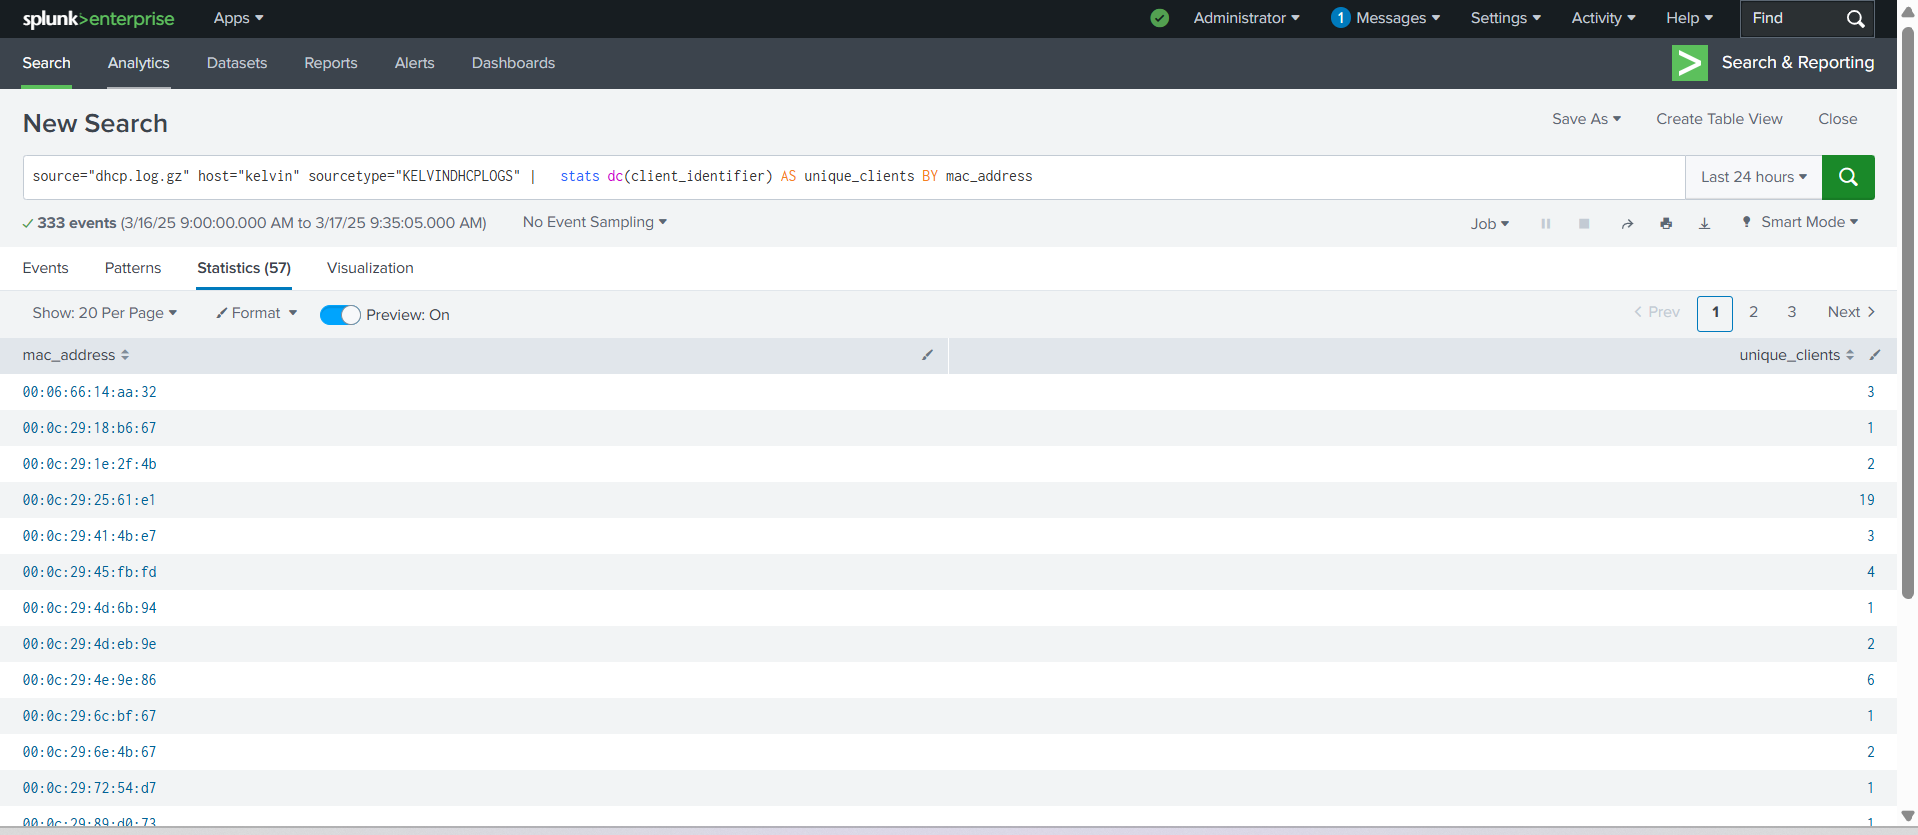
DHCP Log Analysis Using Splunk · kelvin'$ Blog
GitHub - Java-Techie-jt/splunk-logging: Analyze Realtime logs using ...
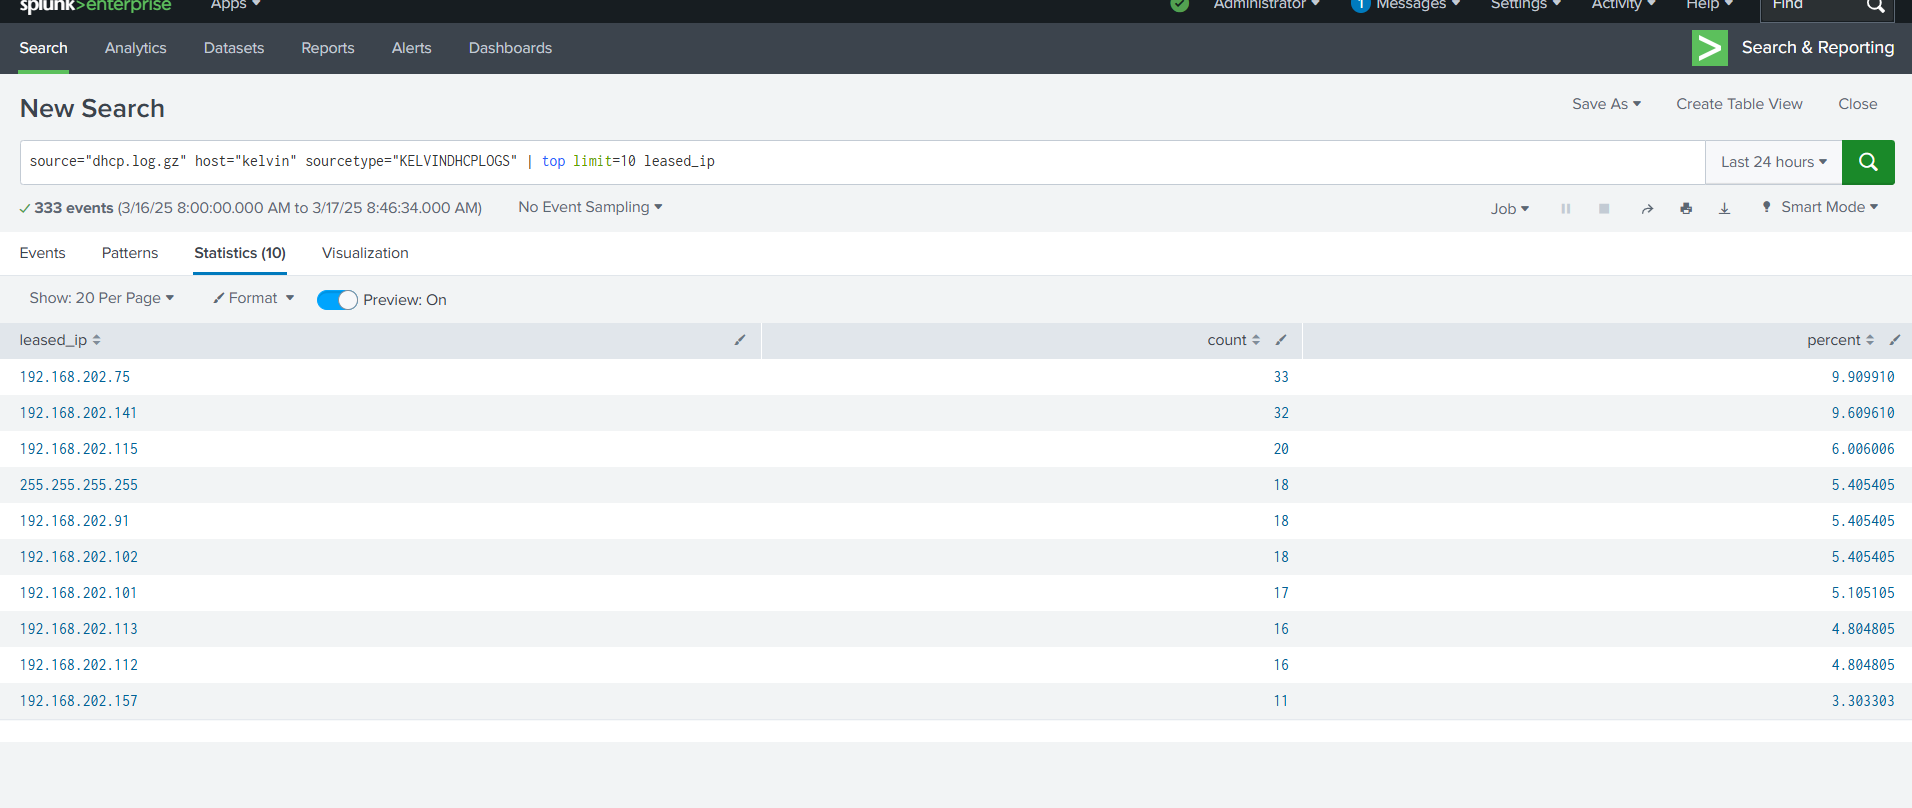
DHCP Log Analysis Using Splunk · kelvin'$ Blog

Become A Master Of Log Analysis Using Splunk & Linux In Just 10 Minutes ...
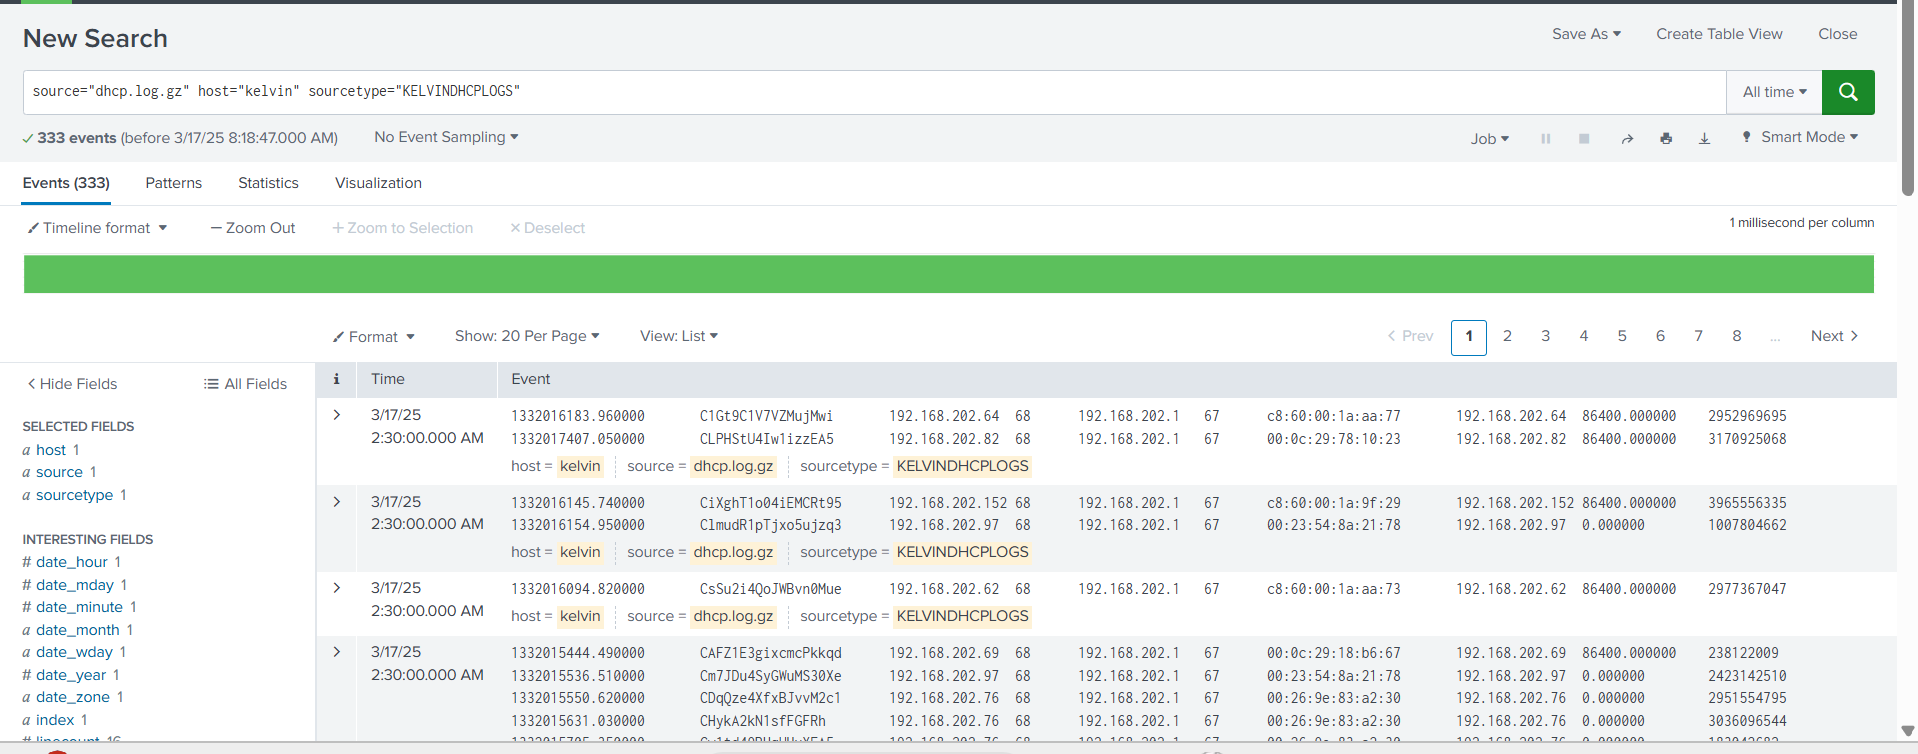
DHCP Log Analysis Using Splunk · kelvin'$ Blog

OpenSSH Log Analysis Using Splunk Cloud | by Aishat Olayinka Yusuf | Medium
TLS Log Analysis Using Splunk | Haxcamp Lab

GitHub - HattMobb/Splunk-suspicious-process-execution: Using Splunk to ...

Presentation on Firewall Log Analysis using Splunk by Yash Salunke ...
Advertisement Space (300x250)
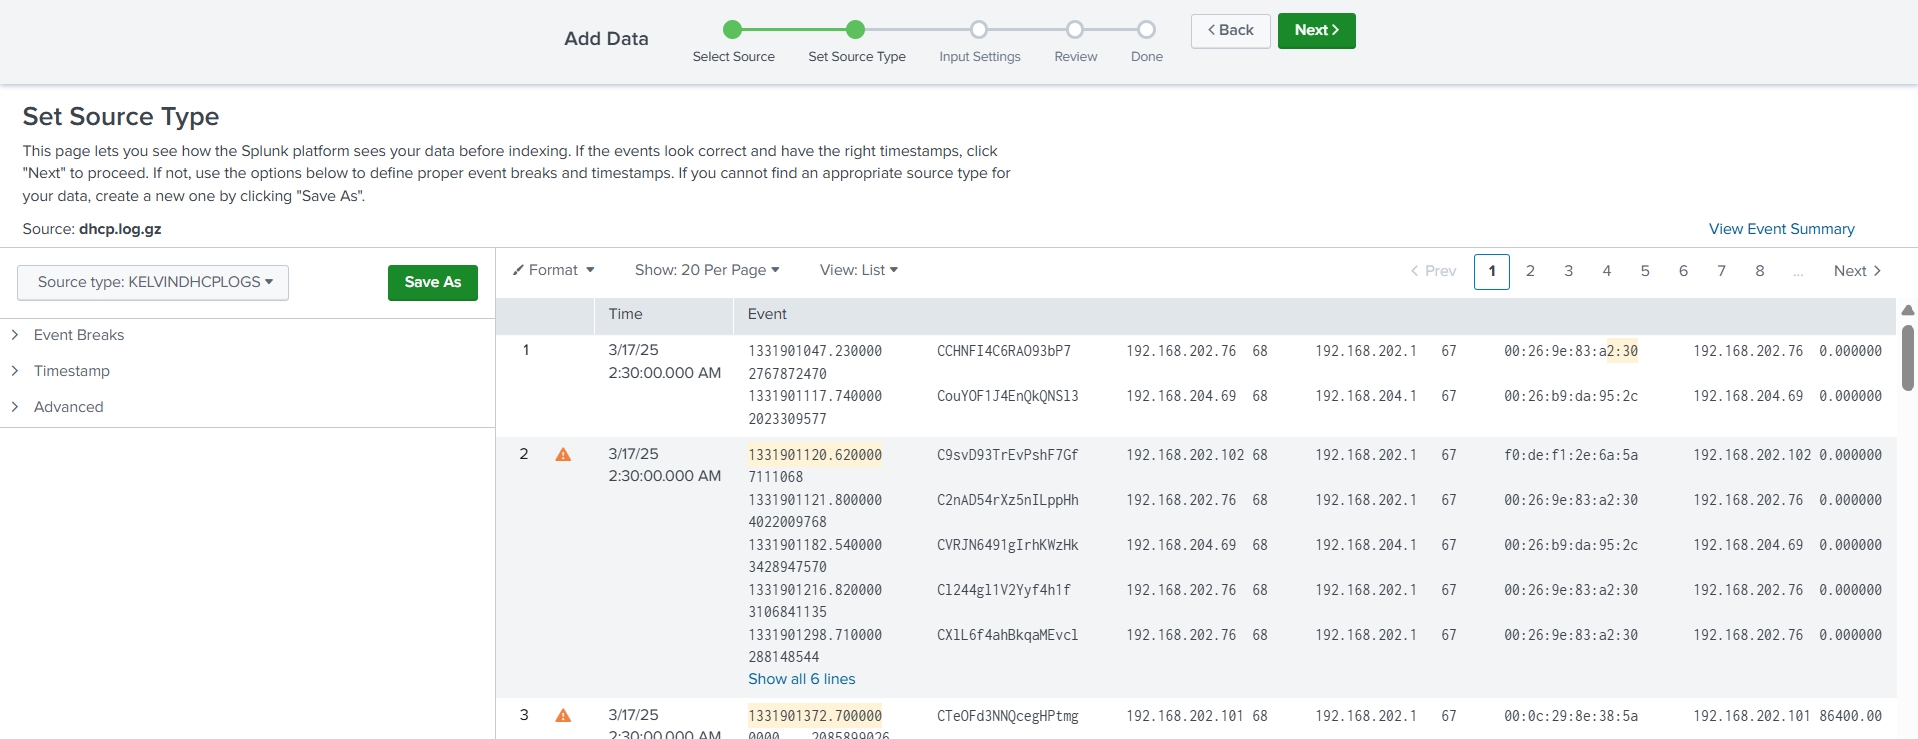
DHCP Log Analysis Using Splunk · kelvin'$ Blog

A Guide To Easy Log Analysis Using Splunk

DHCP Log Analysis Using Splunk · kelvin'$ Blog
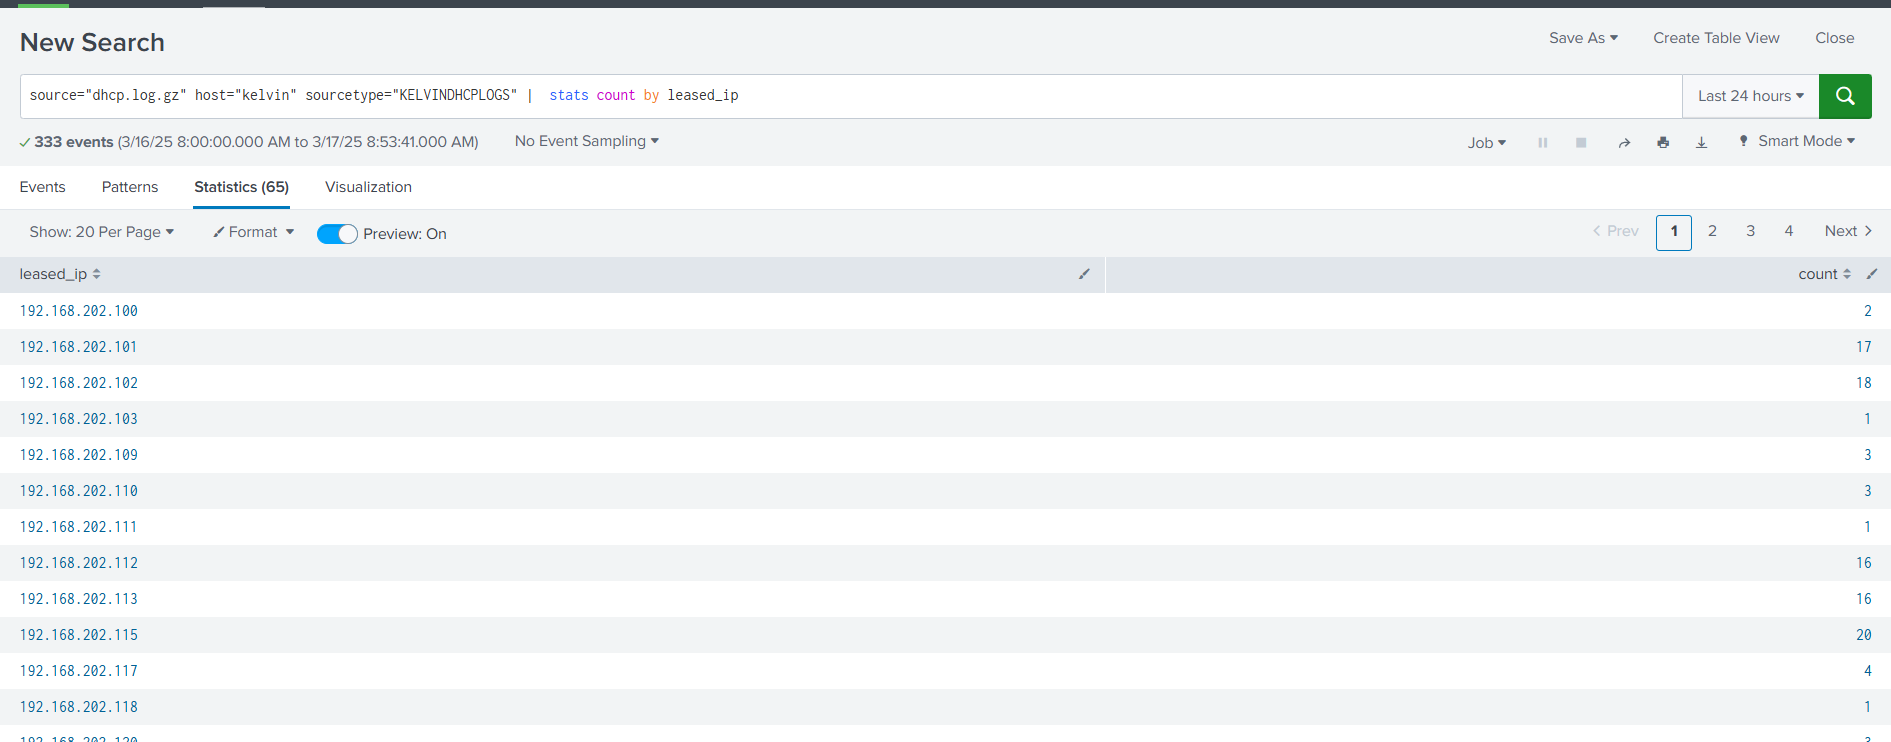
DHCP Log Analysis Using Splunk · kelvin'$ Blog

A Guide To Easy Log Analysis Using Splunk

A Guide To Easy Log Analysis Using Splunk
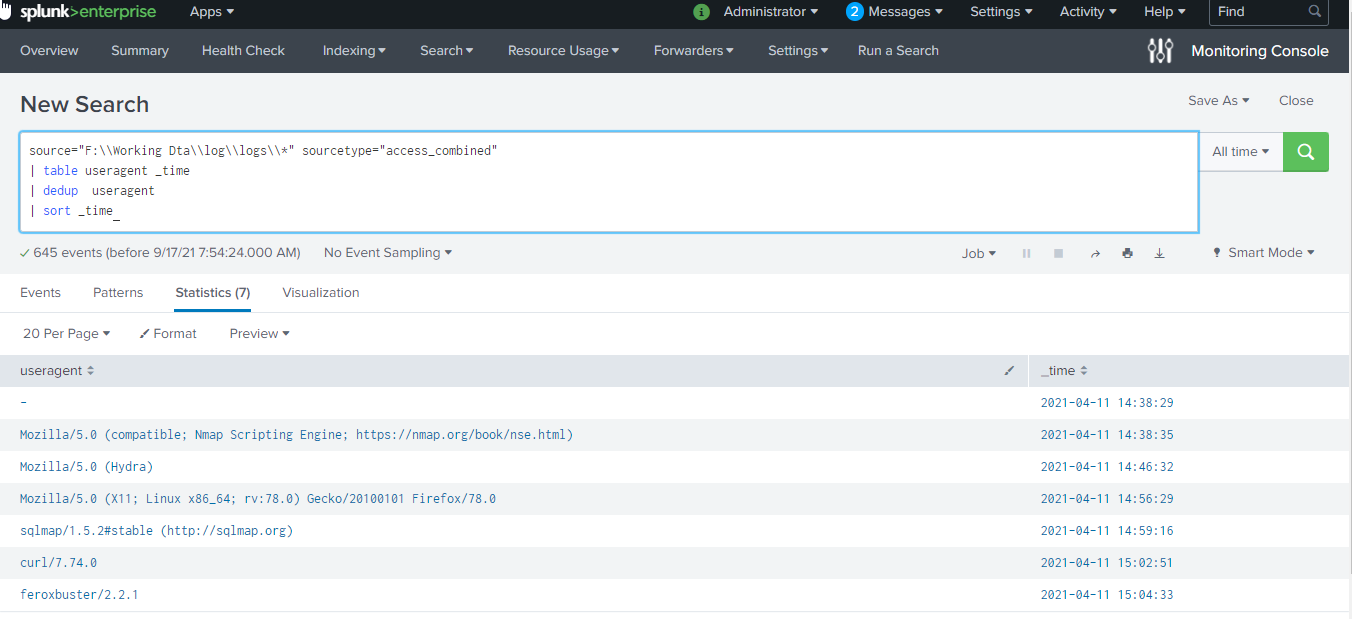
Log Analysis using Splunk , Solving “Juicy Details TryHackMe” | by ...
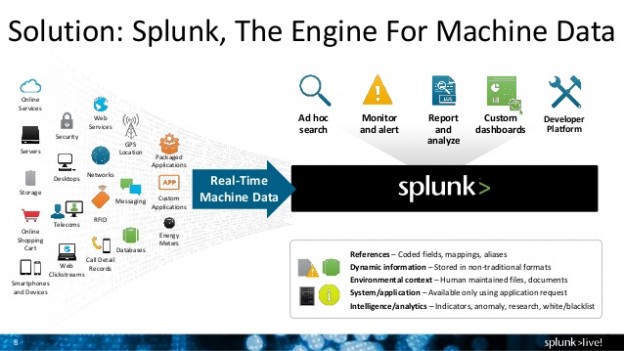
Why Should You Use Splunk for Log Analysis ? | TO THE NEW Blog

What Are Splunk Logs at William Gutirrez blog
Splunk Basics: SSH Log Analysis - YouTube
Advertisement Space (336x280)
GitHub - tathagata/EpicLogAnalysis: Splunk Storm vs SumoLogic vs ...
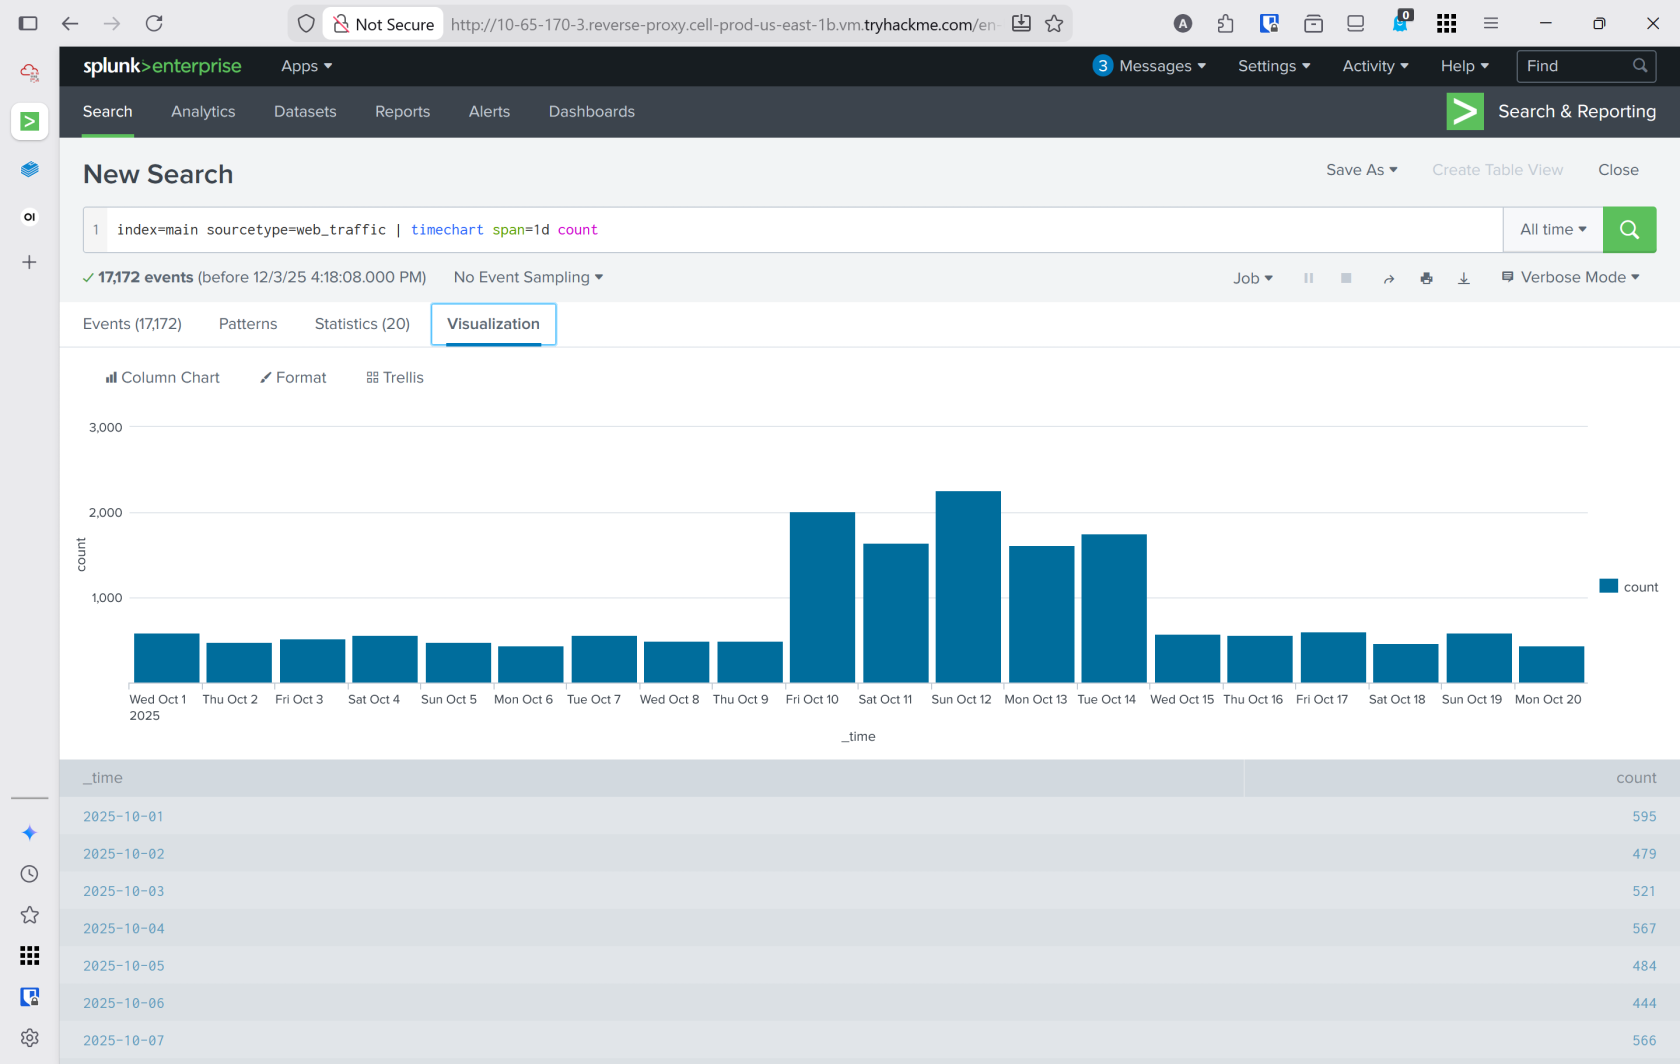
Log Analysis with Splunk | David Rizzo | Portfolio

How to Analyze Logs in Splunk 2025 | Complete Log Analytics Tutorial ...

SSH Log Analysis using Splunk. Project Objective: | by Jason Hoskins Jr ...
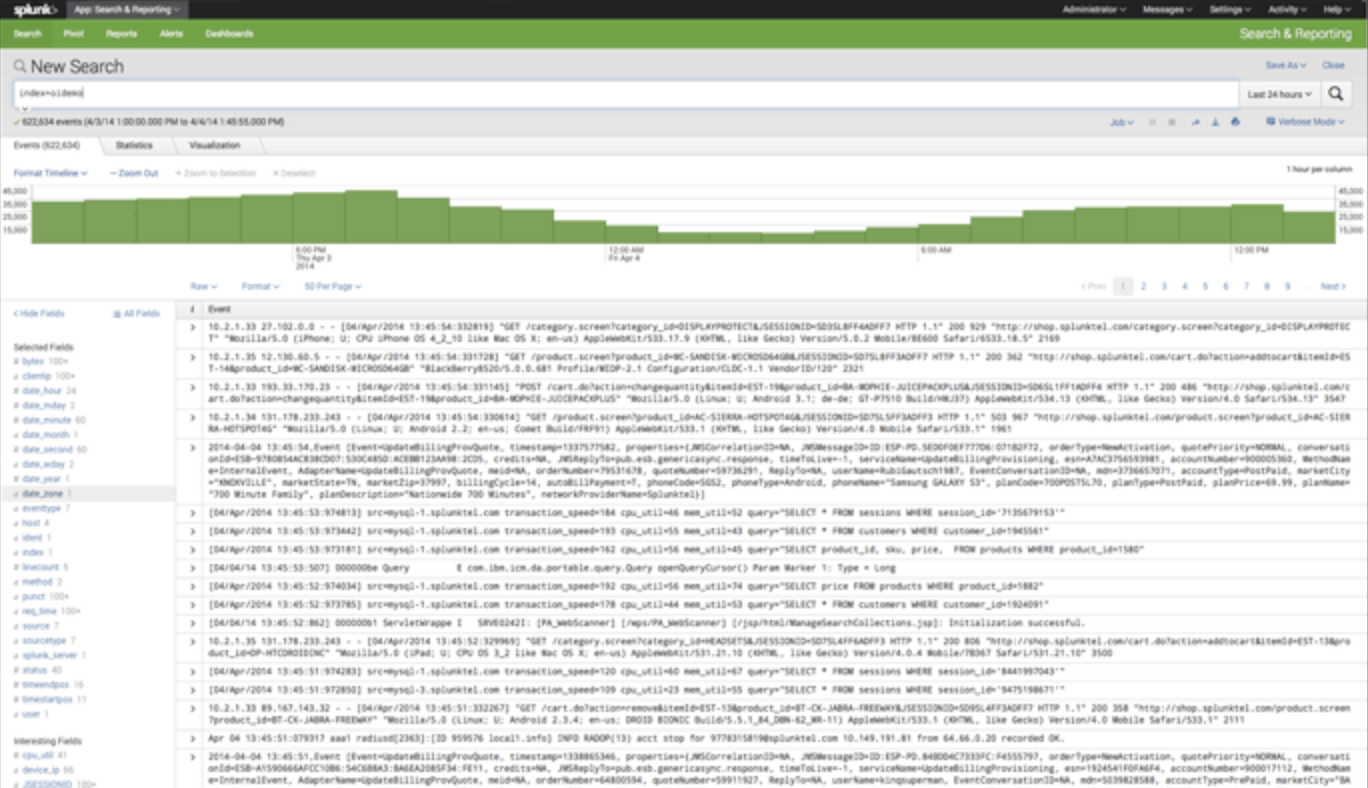
Improve your SEO log analysis with Oncrawl's Splunk integration

Splunk Log Analysis with Log Observer: 5 Key Capabilities | Exabeam
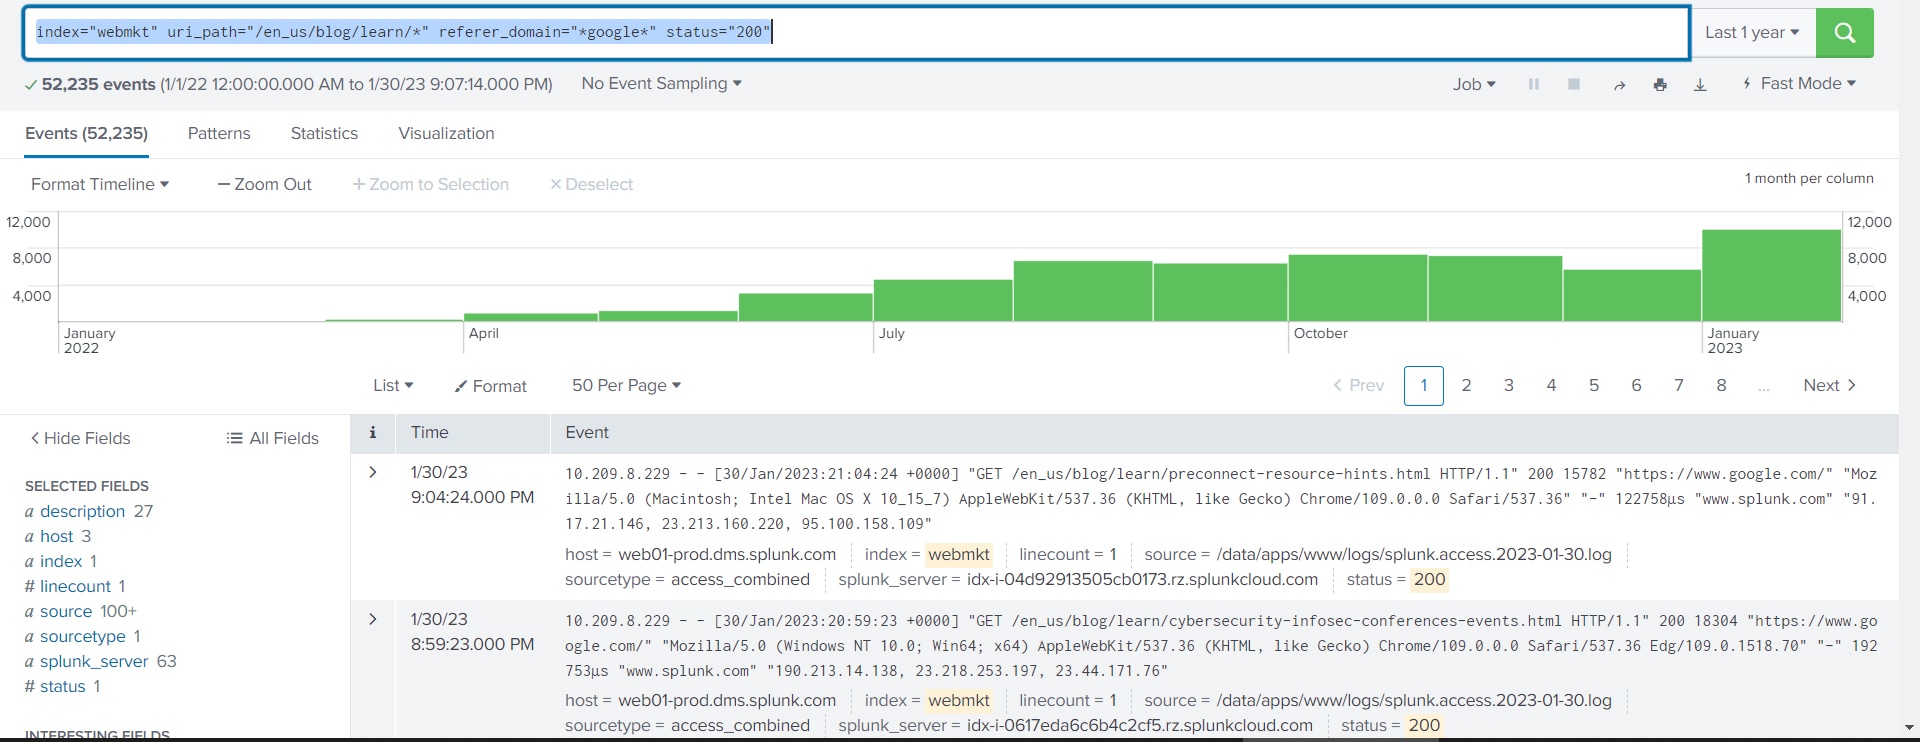
Splunk Log Analysis _ Datadog Real-Time Monitoring – FBBLR

From Raw Logs to Real Insights: Setting Up Splunk Enterprise for ...
How To Use Logs From Splunk Platform in Splunk Observability Cloud

🎯 𝗦𝗽𝗹𝘂𝗻𝗸 𝗳𝗼𝗿 𝗟𝗼𝗴 𝗔𝗻𝗮𝗹𝘆𝘀𝗶𝘀🎯 Master the art of log analysis with Splunk ...
Advertisement Space (336x280)

Exploring Splunk Alternatives: Deep Dive into Log Analysis
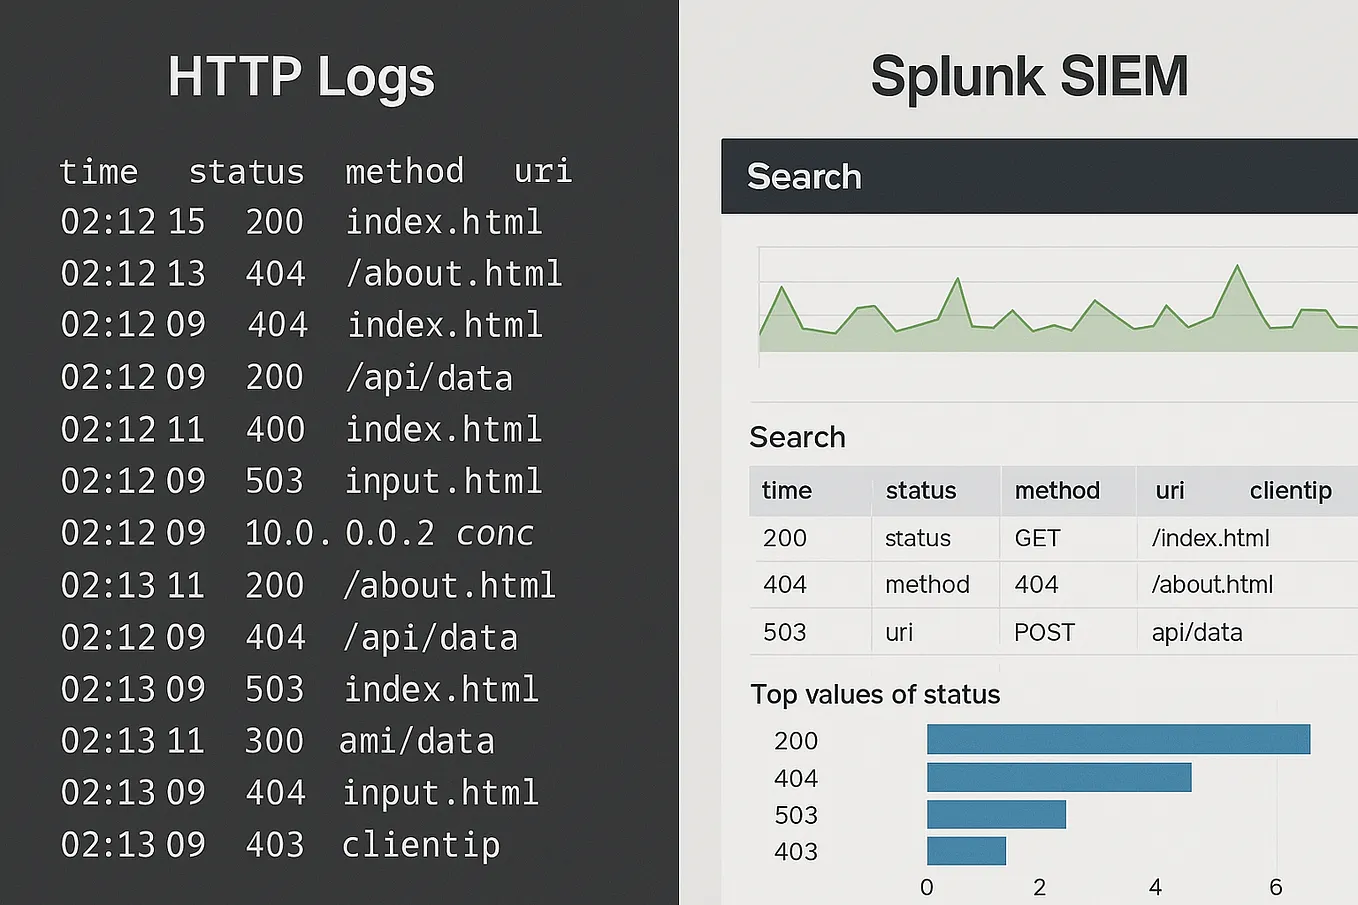
Log Analysis Using Splunk. The incident response process is… | by Kevin ...

How To Read Splunk Logs: Splunk Logs List – EVXAGG

How Splunk Drives Real-Time Log Analysis and Cybersecurity Monitoring
How to Use Ansible with Splunk for Log Analysis
GitHub - VemTech6/Splunk-SIEM-Project: macOS Endpoint Log Analysis in ...