
Create Splunk Data Model Lognalytics

Create Splunk Data Model | Lognalytics

Create a data model in Splunk to enable interactive reports and dashboards

Create a data model in Splunk to enable interactive reports and dashboards

Create a data model in Splunk to enable interactive reports and dashboards

Create a data model in Splunk to enable interactive reports and dashboards

Create a data model in Splunk to enable interactive reports and dashboards
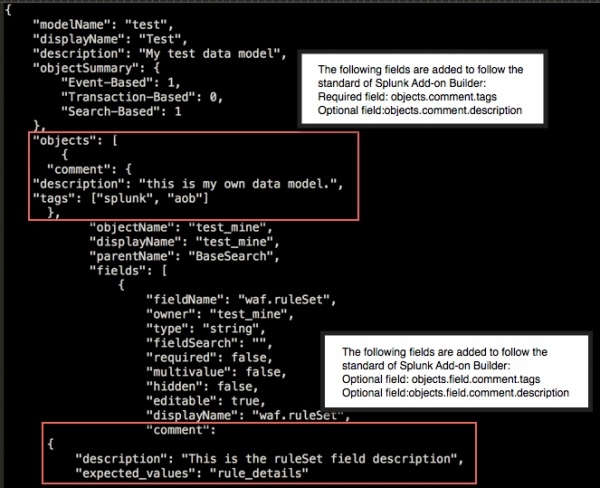
Create a new data model - Splunk Documentation

Create a data model in Splunk to enable interactive reports and ...

How to Improve Your Data Model Acceleration in Splunk - Hurricane Labs
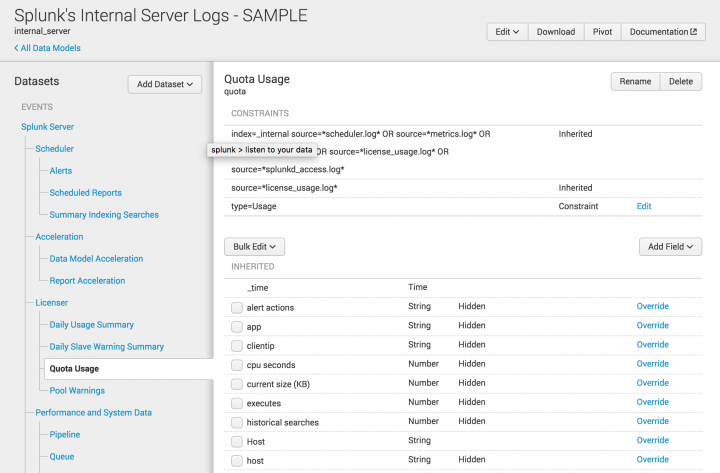
Which Role S Can Create Data Models in Splunk - AryannakruwHiggins
Advertisement Space (300x250)

Splunk Data Model Acceleration Lab Guide | PDF
Data Model Usage in Splunk ES Dashboards - ThinkCloudly
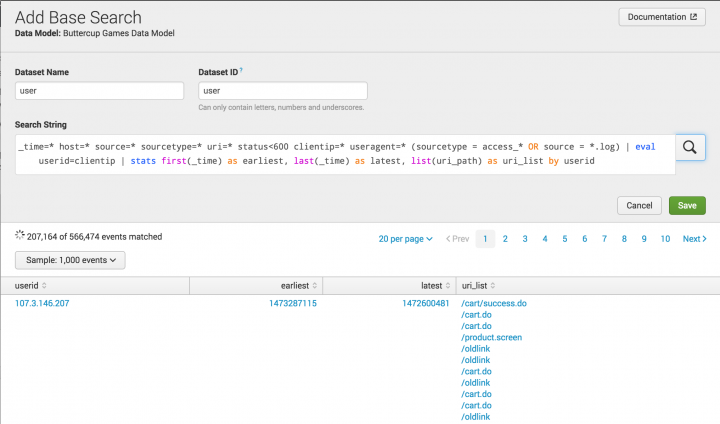
Which Role S Can Create Data Models in Splunk - AryannakruwHiggins
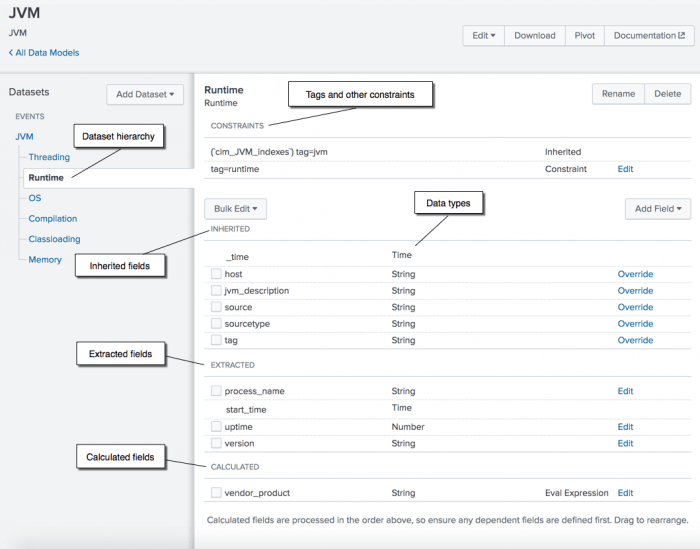
Anatomy Of A Splunk Data Model – WBVGM
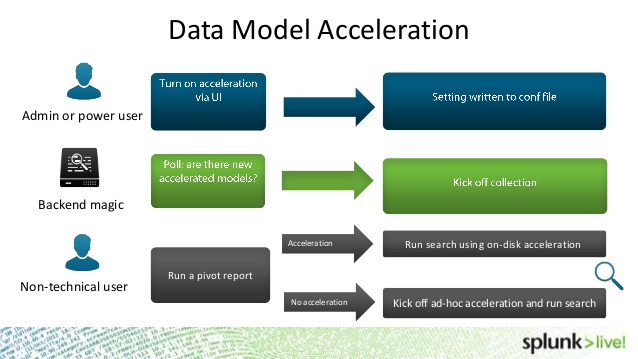
Splunk Data Model – Blog IT

Splunk Data Model Masterclass 101
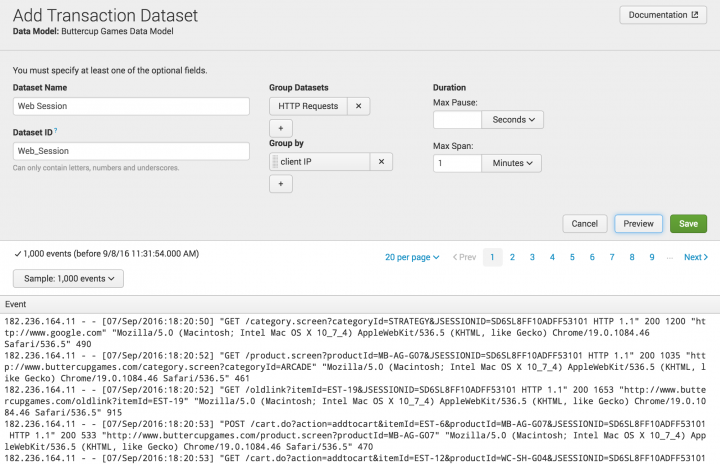
Which Role S Can Create Data Models in Splunk - AryannakruwHiggins
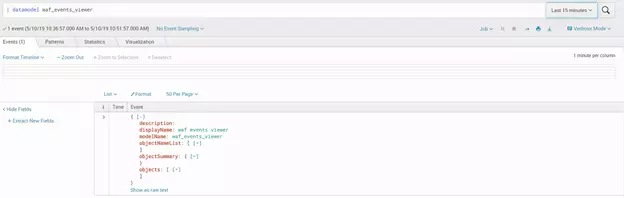
Datamodel Command In Splunk | Lognalytics

Datamodel Command In Splunk | Lognalytics

Visualize any Splunk data - SquaredUp
Advertisement Space (336x280)

4. Data Models and Pivots | Implementing Splunk (Update)
Analyze and Automate Splunk Reporting with Data Models | Coursera

Splunk For Data Analytics and Visualization
Data Model for Mainframe in Splunk: The Newest Feature of Ironstream | PDF

Splunk For Data Analytics and Visualization
Chapter 7: Creating Dynamic Dashboards | Data Analytics Using Splunk 9.x
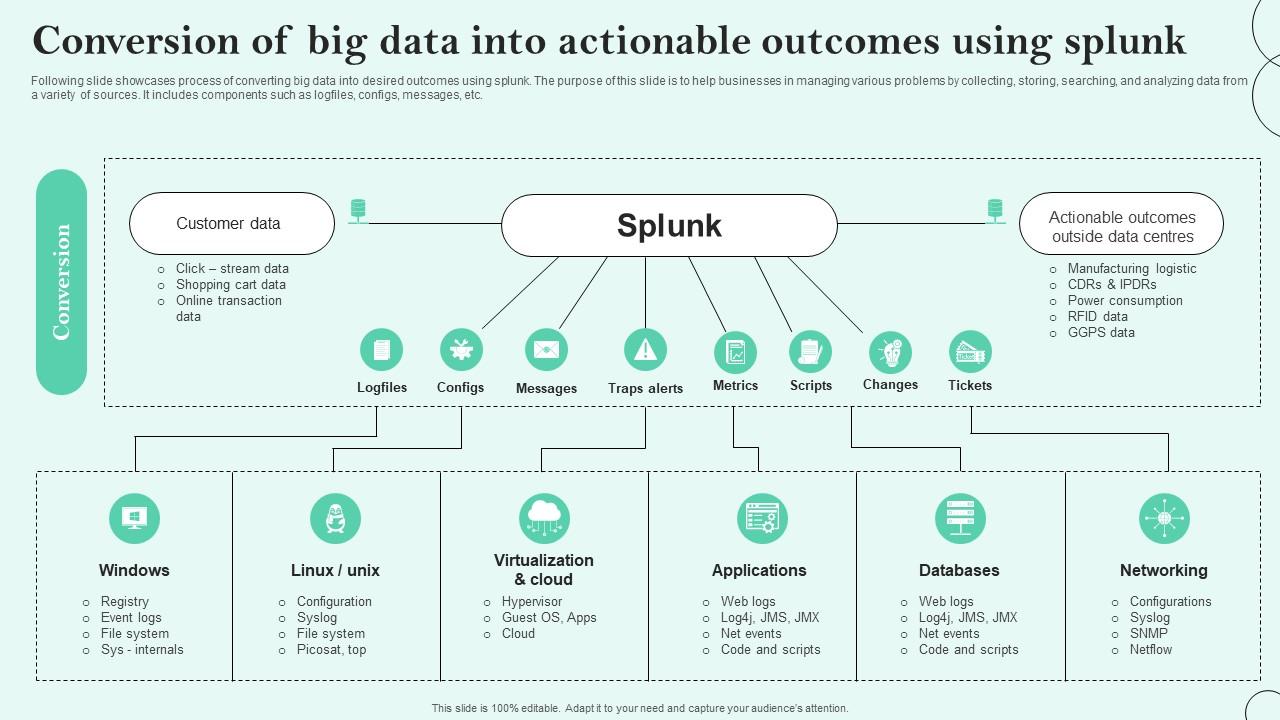
Conversion Of Big Data Into Actionable Outcomes Using Splunk PPT ...
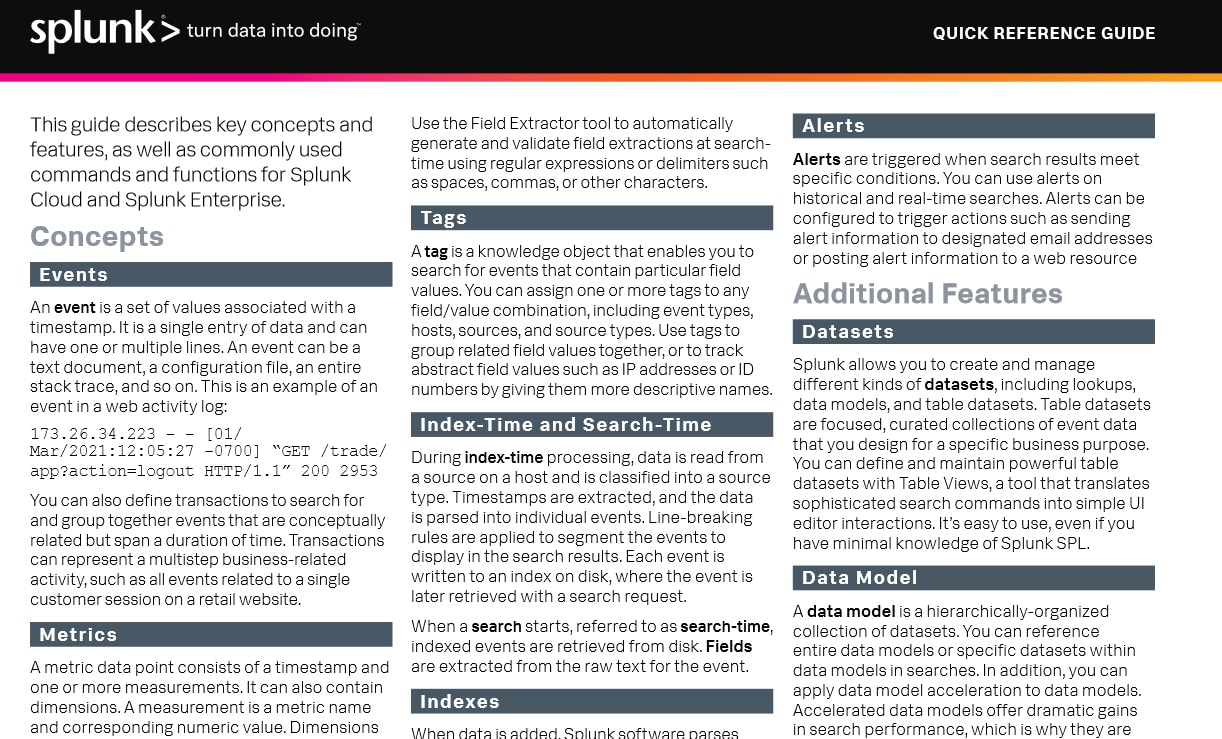
Log Analytics: Analyzing Log Data 101 | Splunk
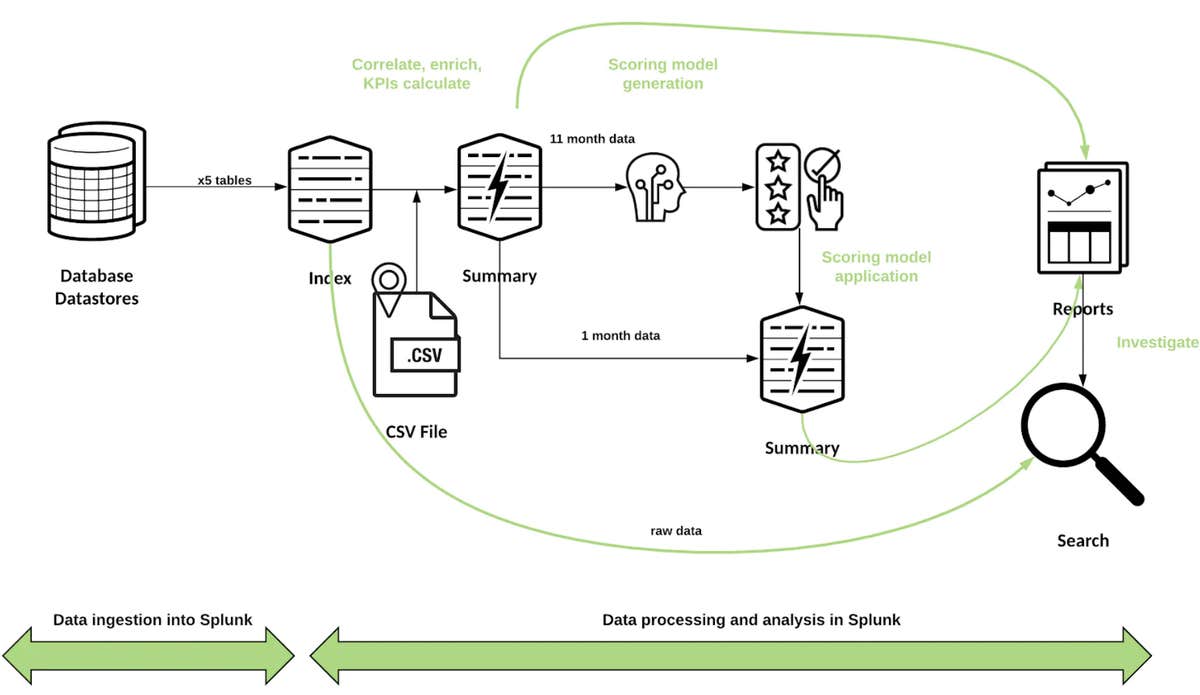
Creating a Fraud Risk Scoring Model Leveraging Data Pipelines and ...

What Is Splunk Analytics? : What Is Data Analytics? The 4 Analytics ...
Advertisement Space (336x280)
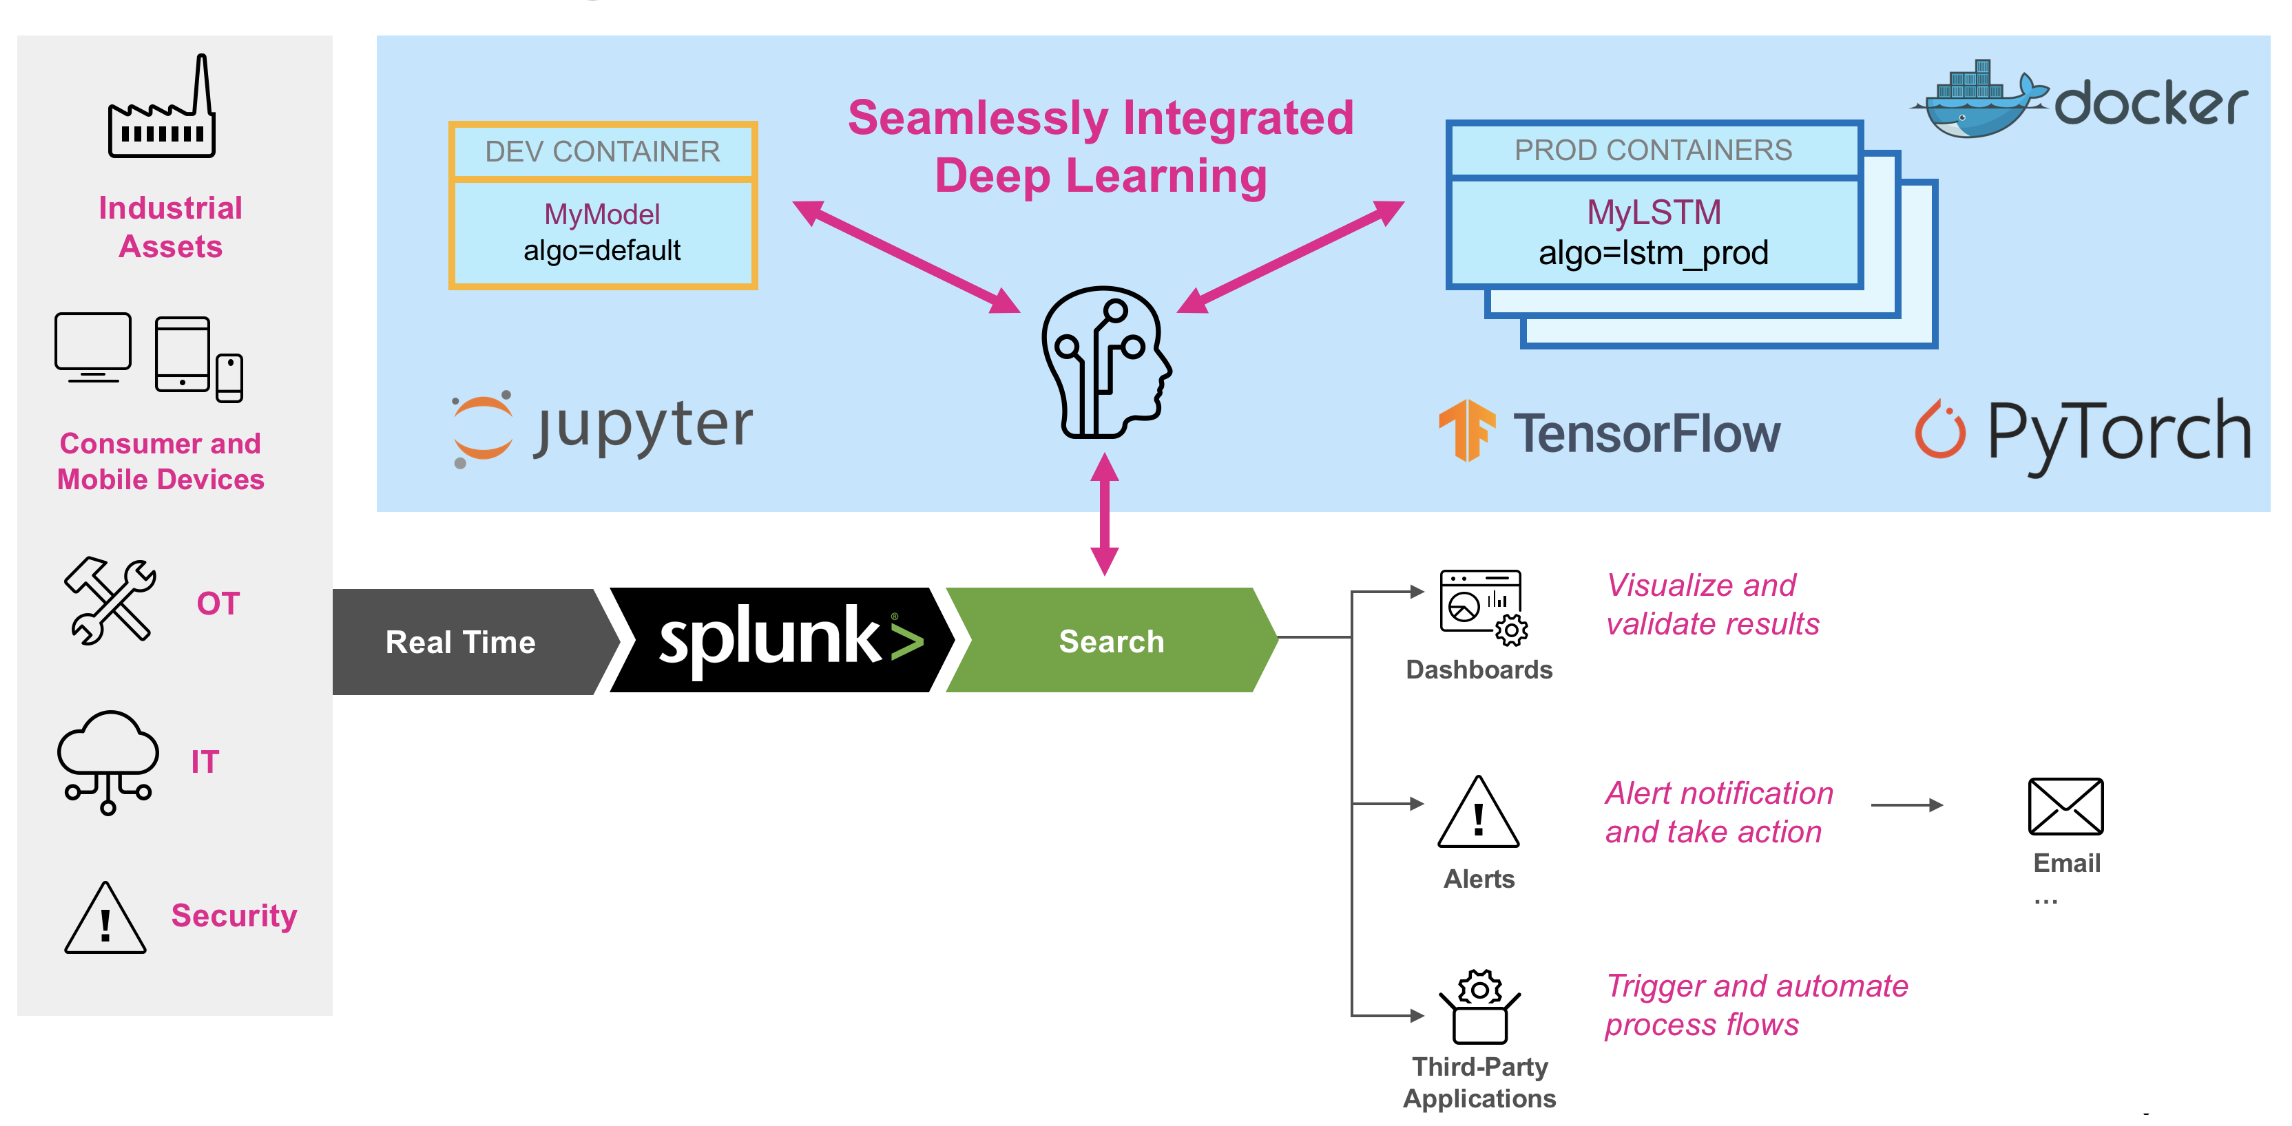
Splunk App for Data Science and Deep Learning architecture - Splunk ...

Big Data Visualization/Analytics : Splunk - Booker DiMaio
Data Models Made Easy in Splunk - Kinney Group
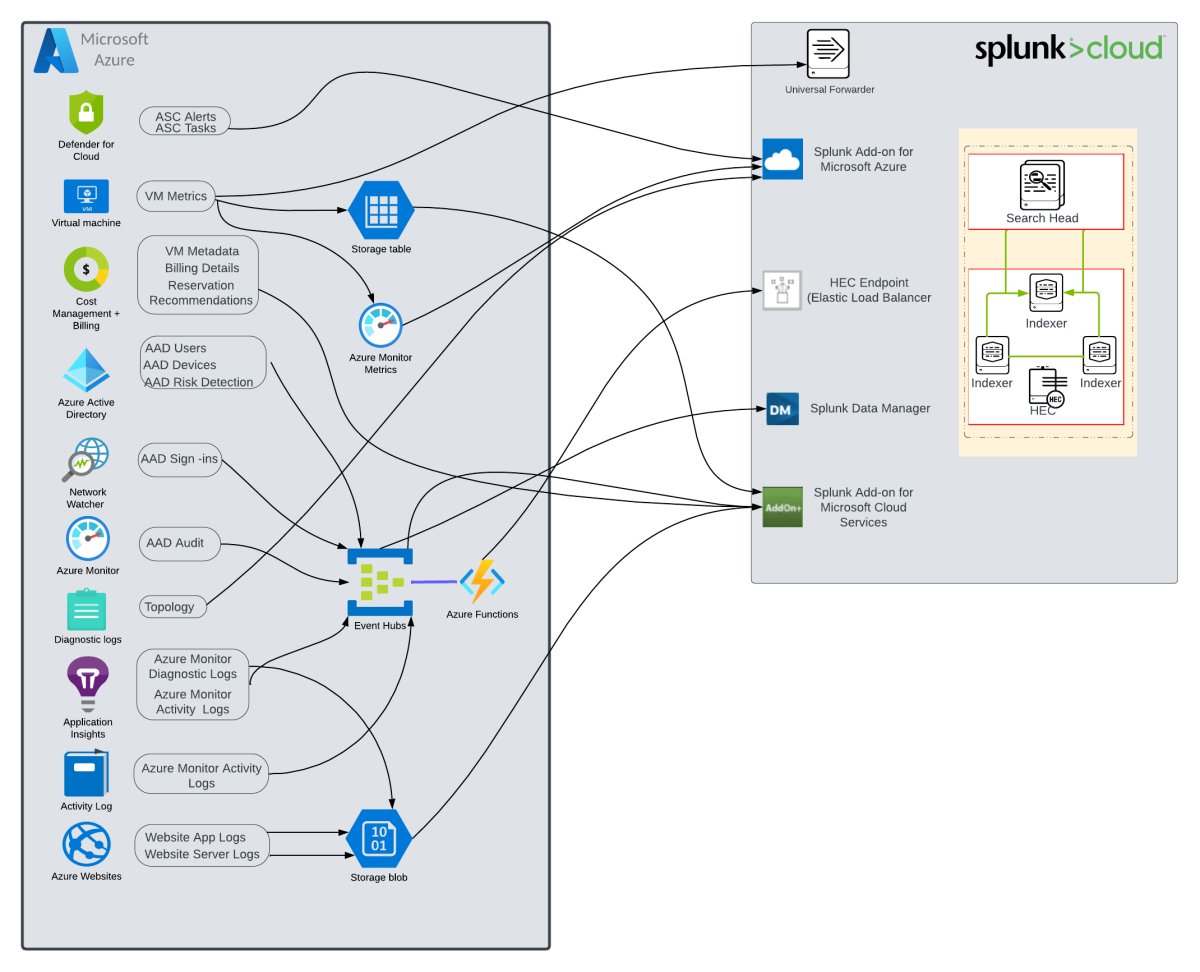
Getting Microsoft Azure data into the Splunk platform - Splunk ...
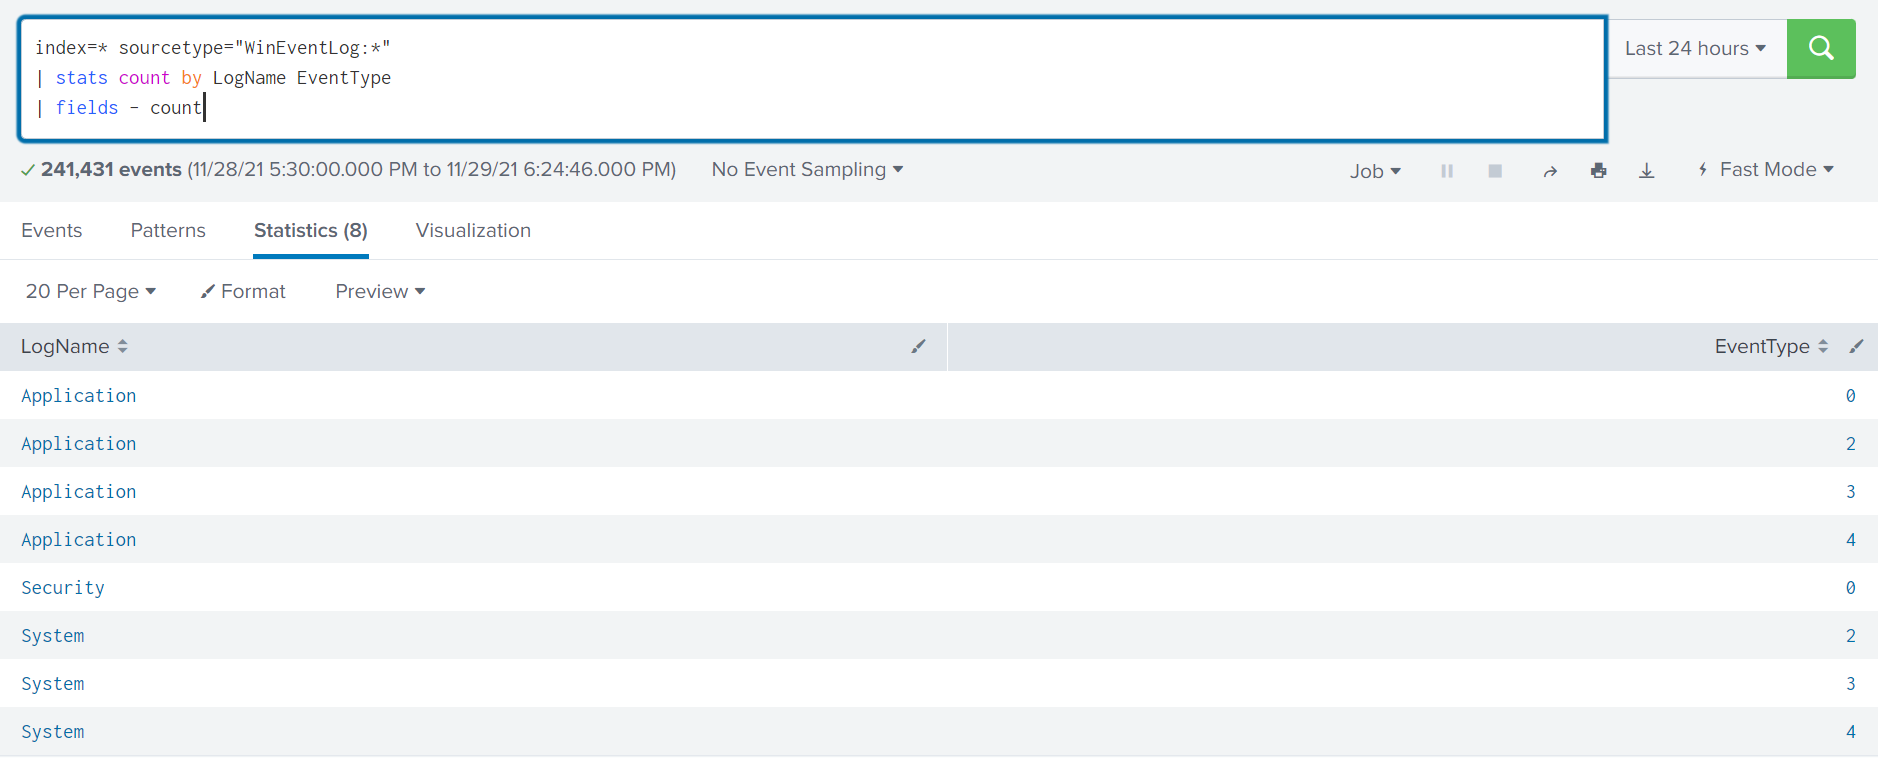
Accum Command In Splunk | Lognalytics
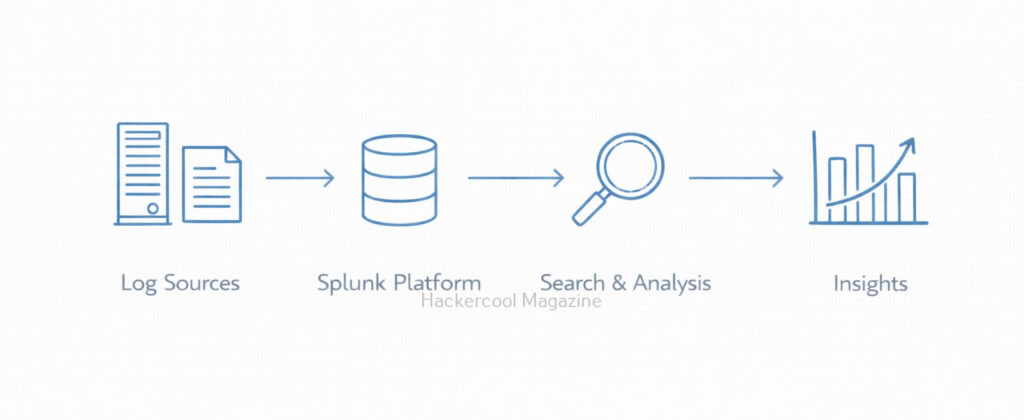
Splunk for Beginners: Making Sense of Logs and Security Data