
Data Management For Security Teams Splunk
Data Management for Security Teams | Splunk

BitSight Security Performance Management for Splunk Add-On | Splunkbase

BitSight Security Performance Management for Splunk Add-On | Splunkbase
Federated Analytics for Security Teams | Splunk

Splunk on LinkedIn: Splunk Security Analytics for AWS helps lean teams ...

Splunk helps security teams modernize and unify their security ...
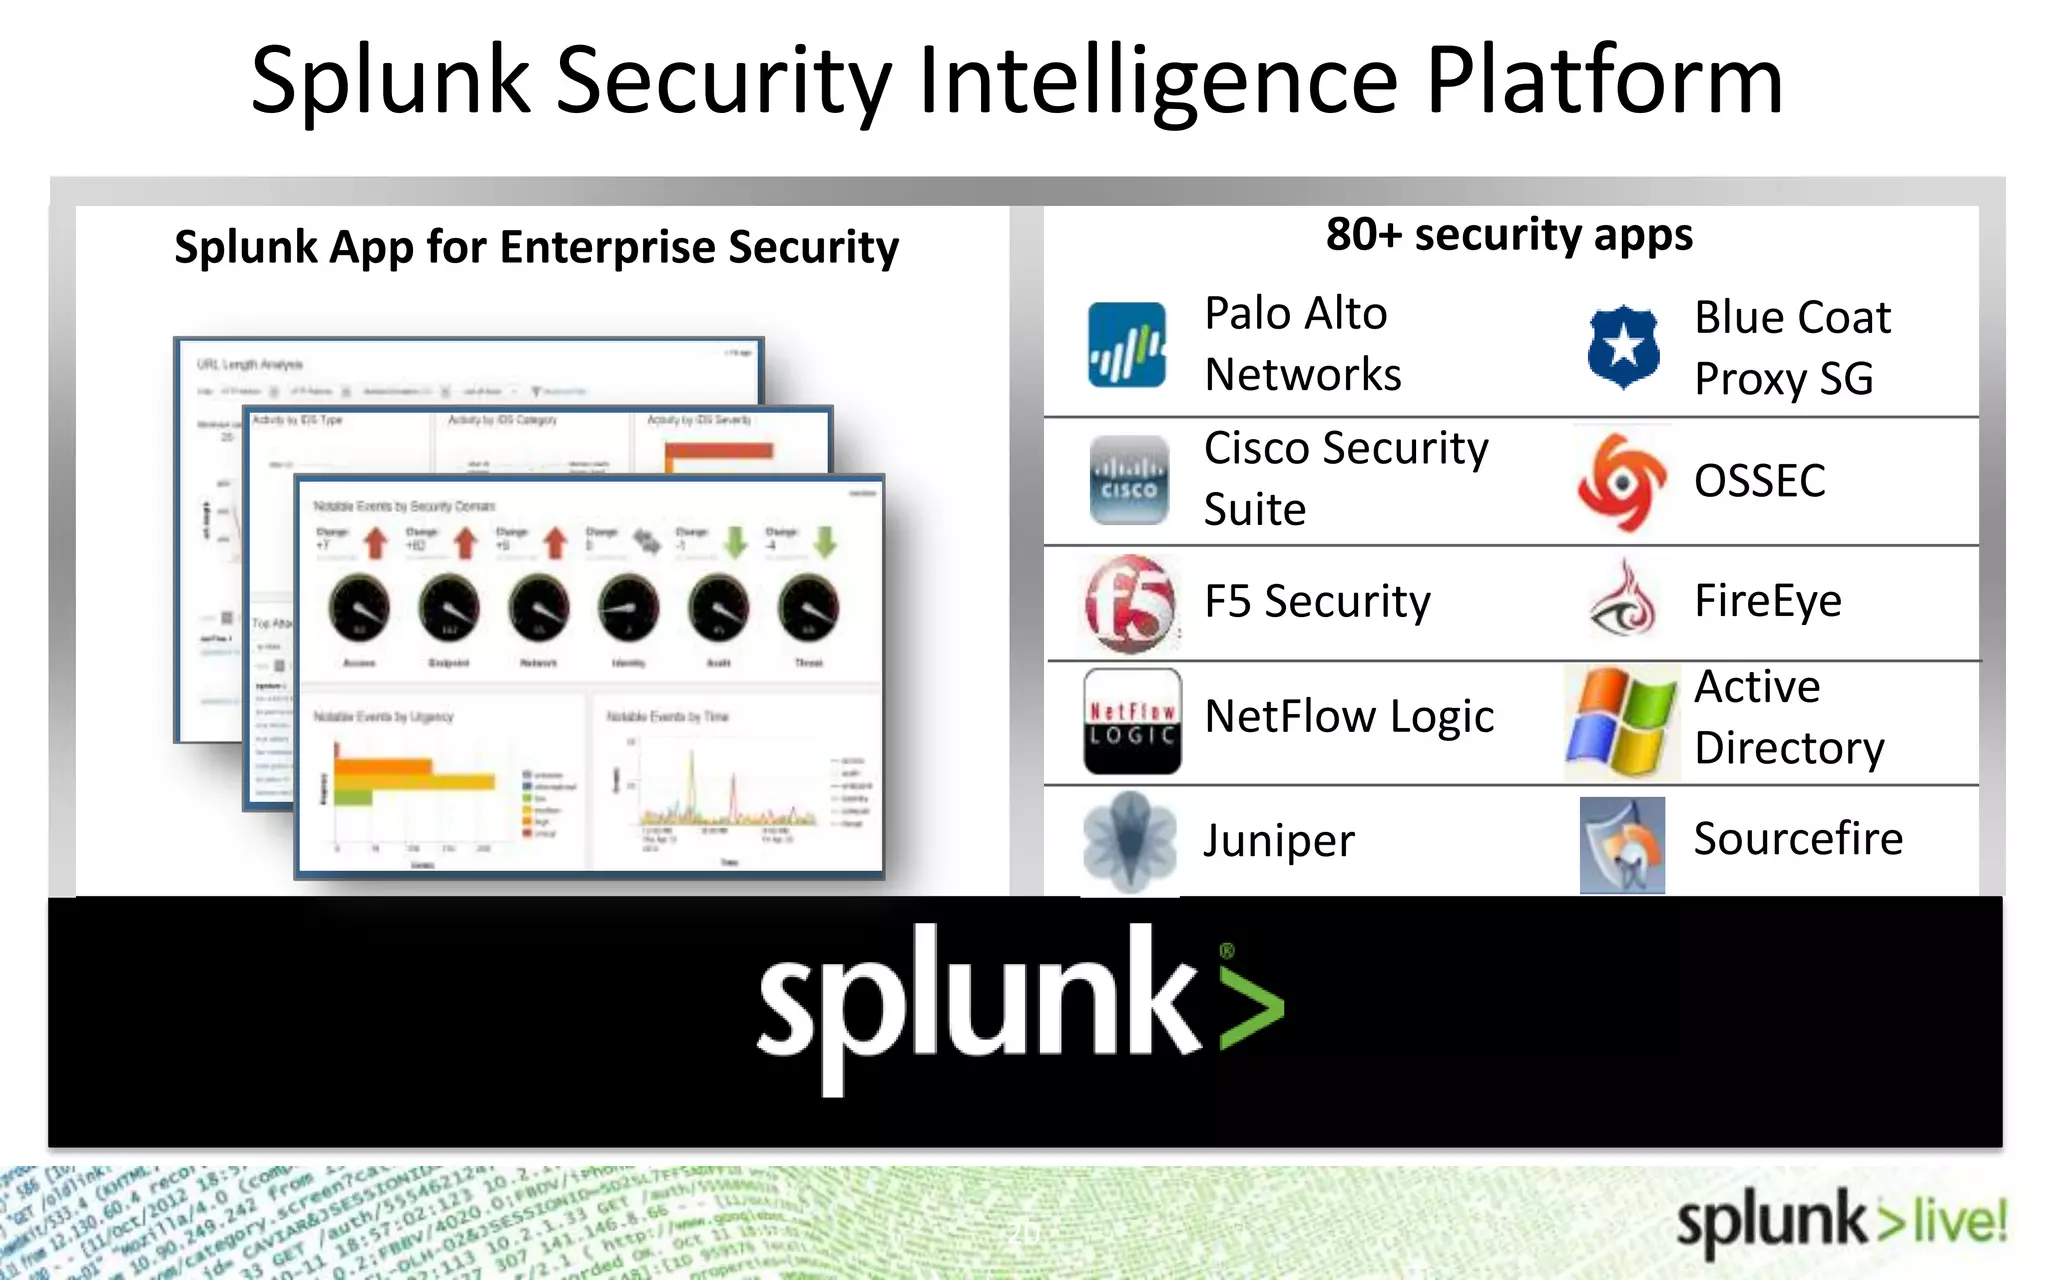
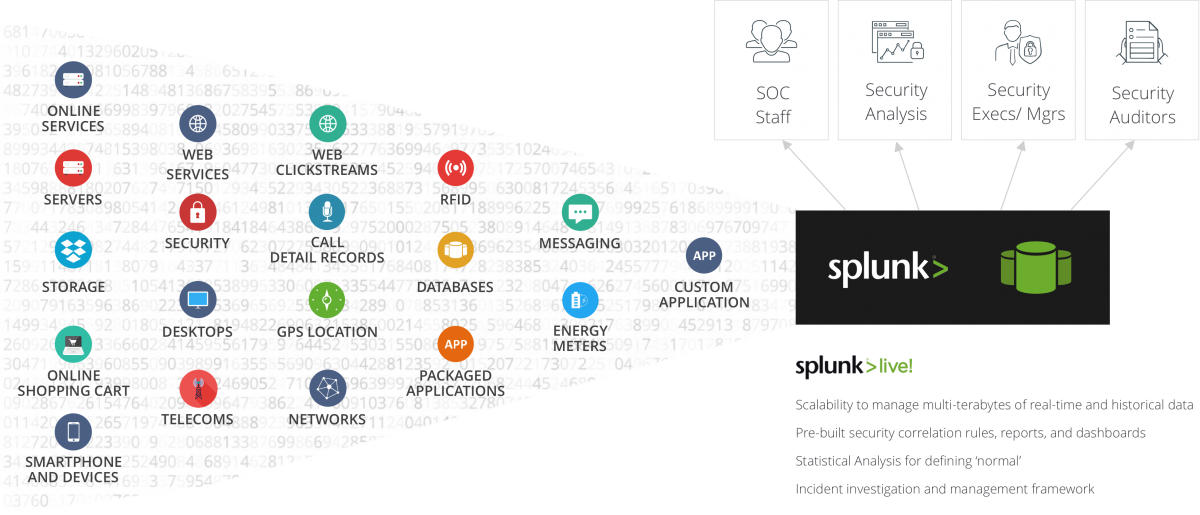
SplunkLive! Splunk for Security | PPTX

Automate security operations using Splunk Intelligence Management ...

Security Monitoring For Splunk at Harry Quintana blog
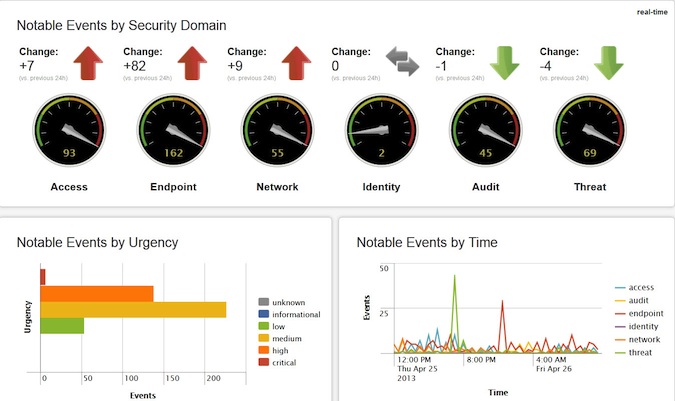
Splunk Expands Security Intelligence With New App for Enterprise ...
Advertisement Space (300x250)

Unified Data Management App in Splunk Cloud & Enterprise

Unified Data Management App in Splunk Cloud & Enterprise
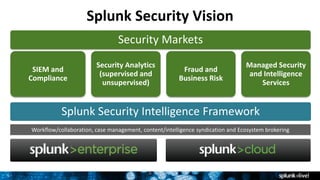
Splunk for Enterprise Security featuring User Behavior Analytics | PPTX
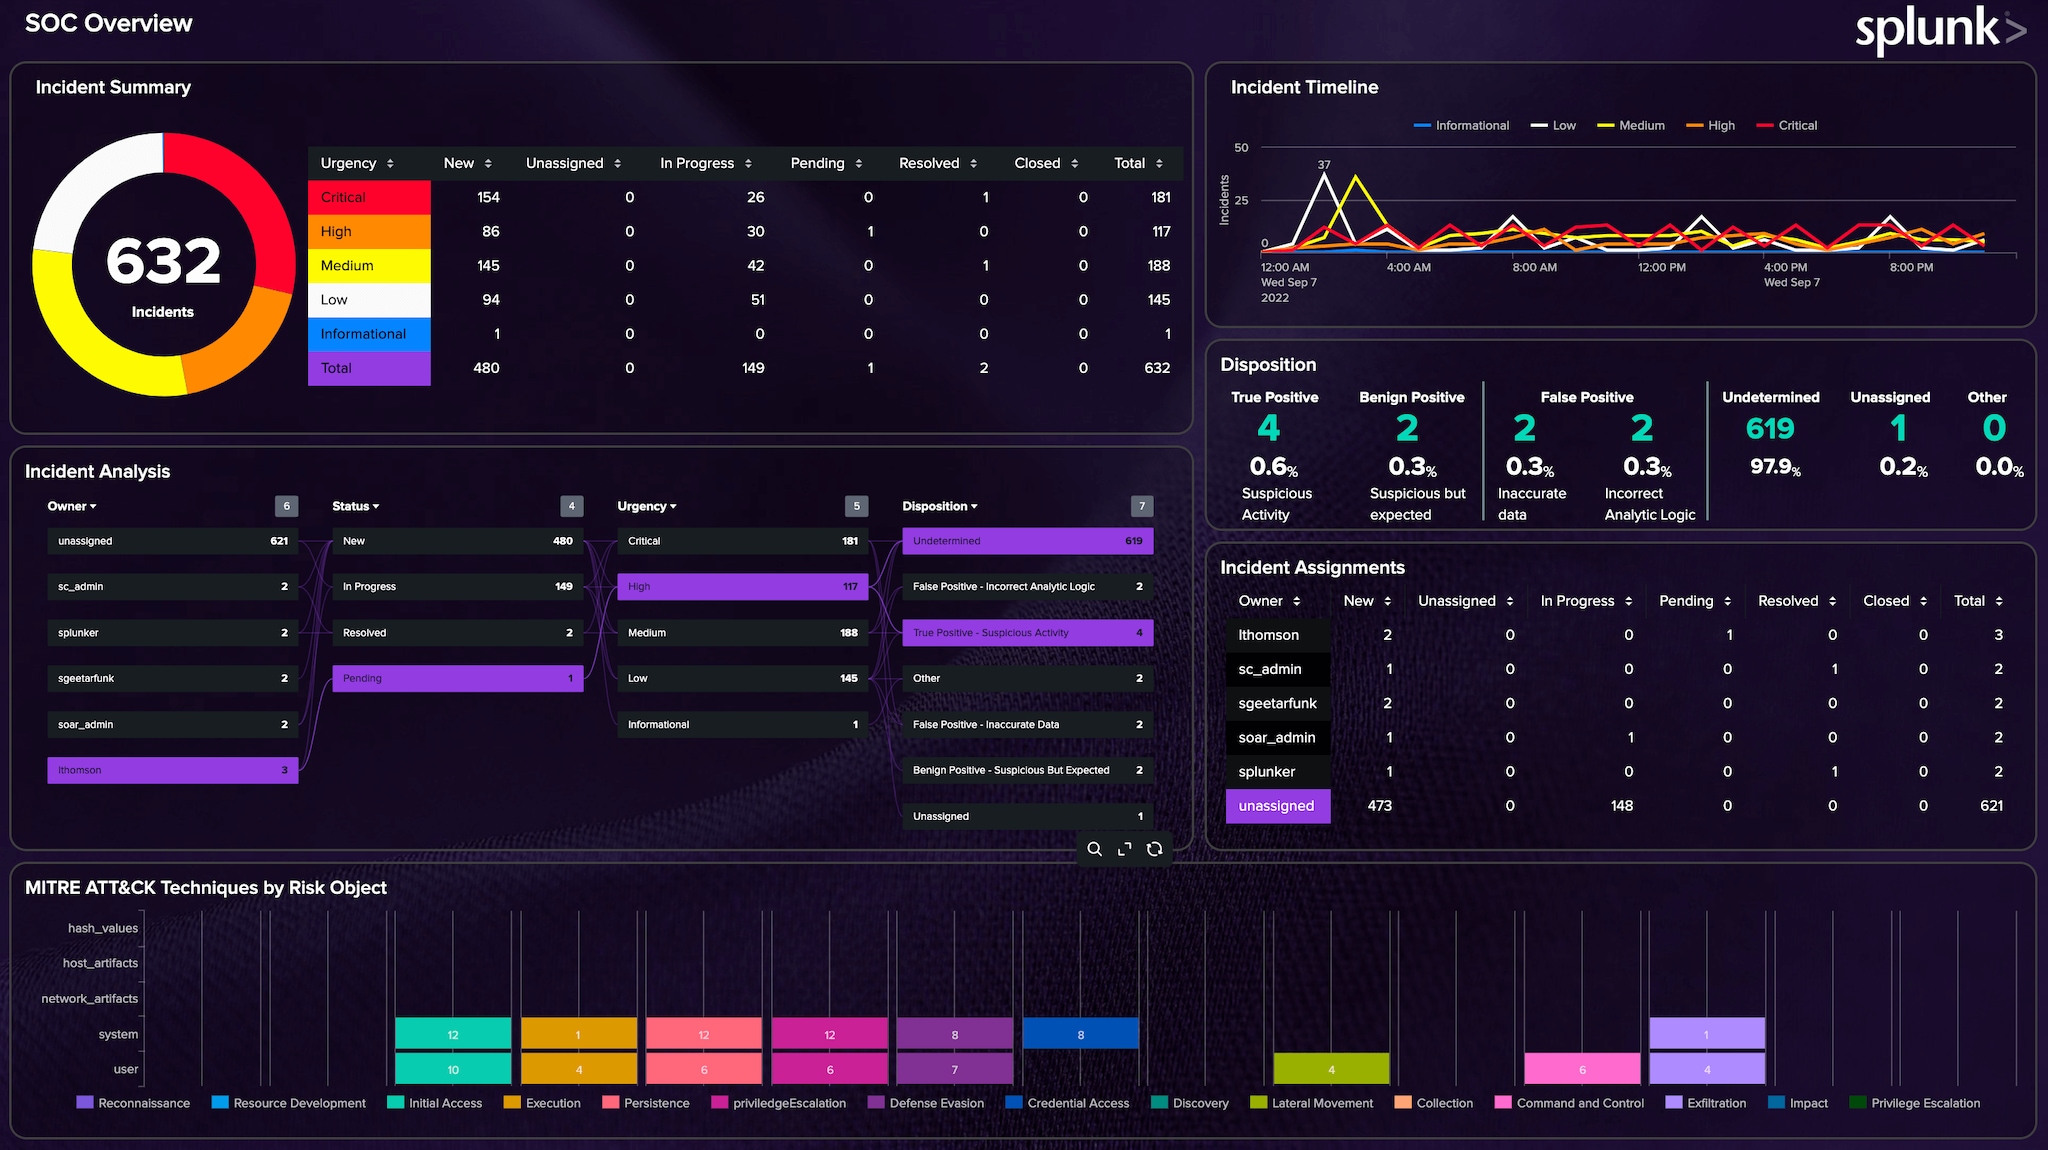
Setting Up the New Microsoft Teams Add-on for Splunk | Splunk
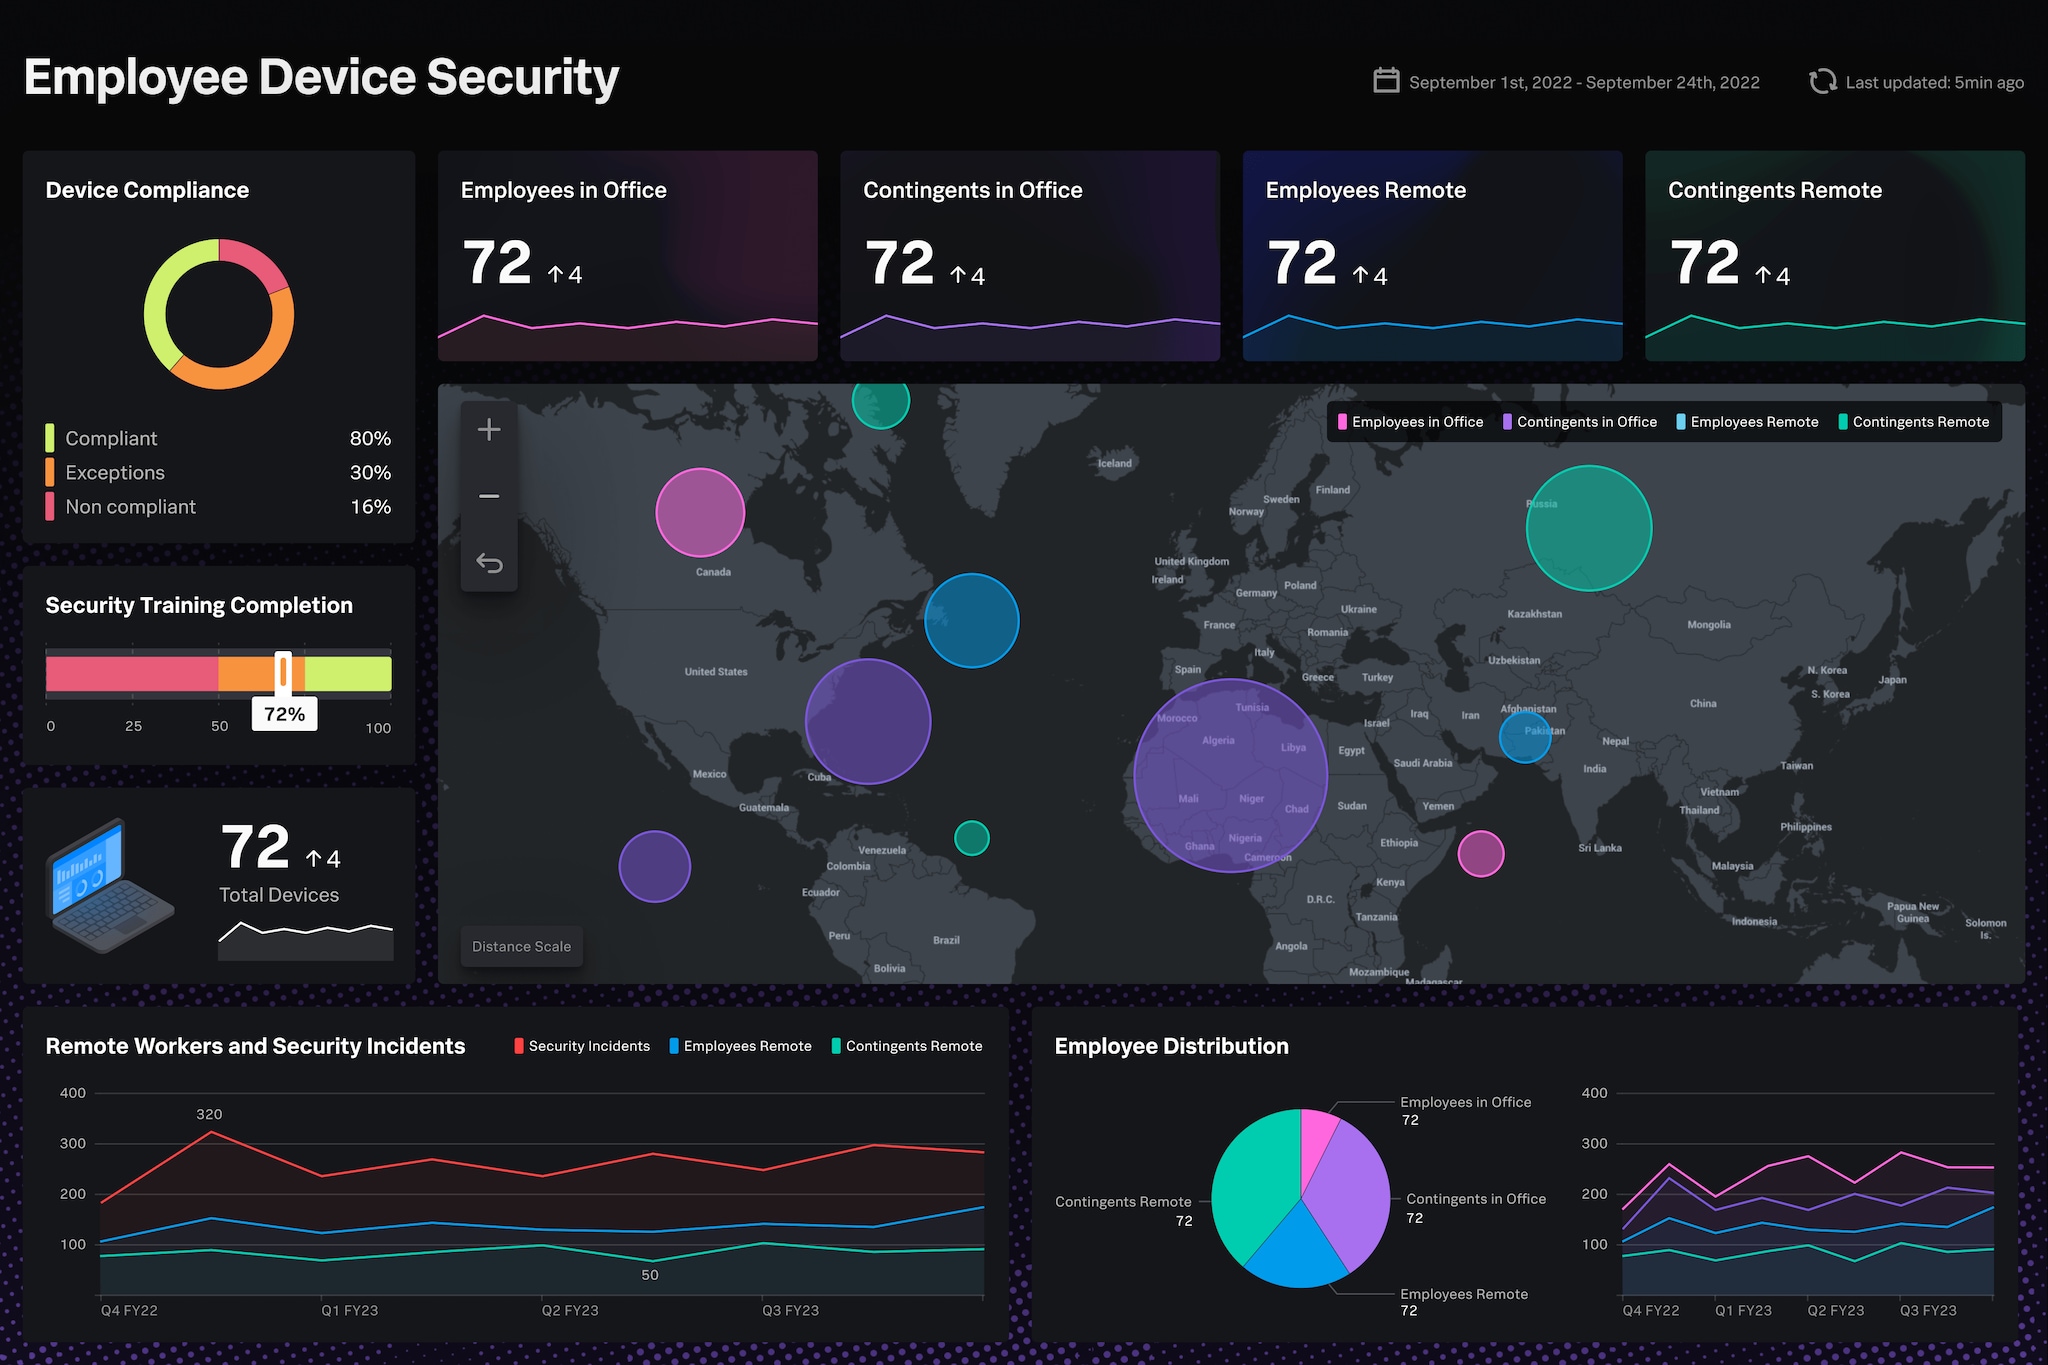
Setting Up the New Microsoft Teams Add-on for Splunk | Splunk
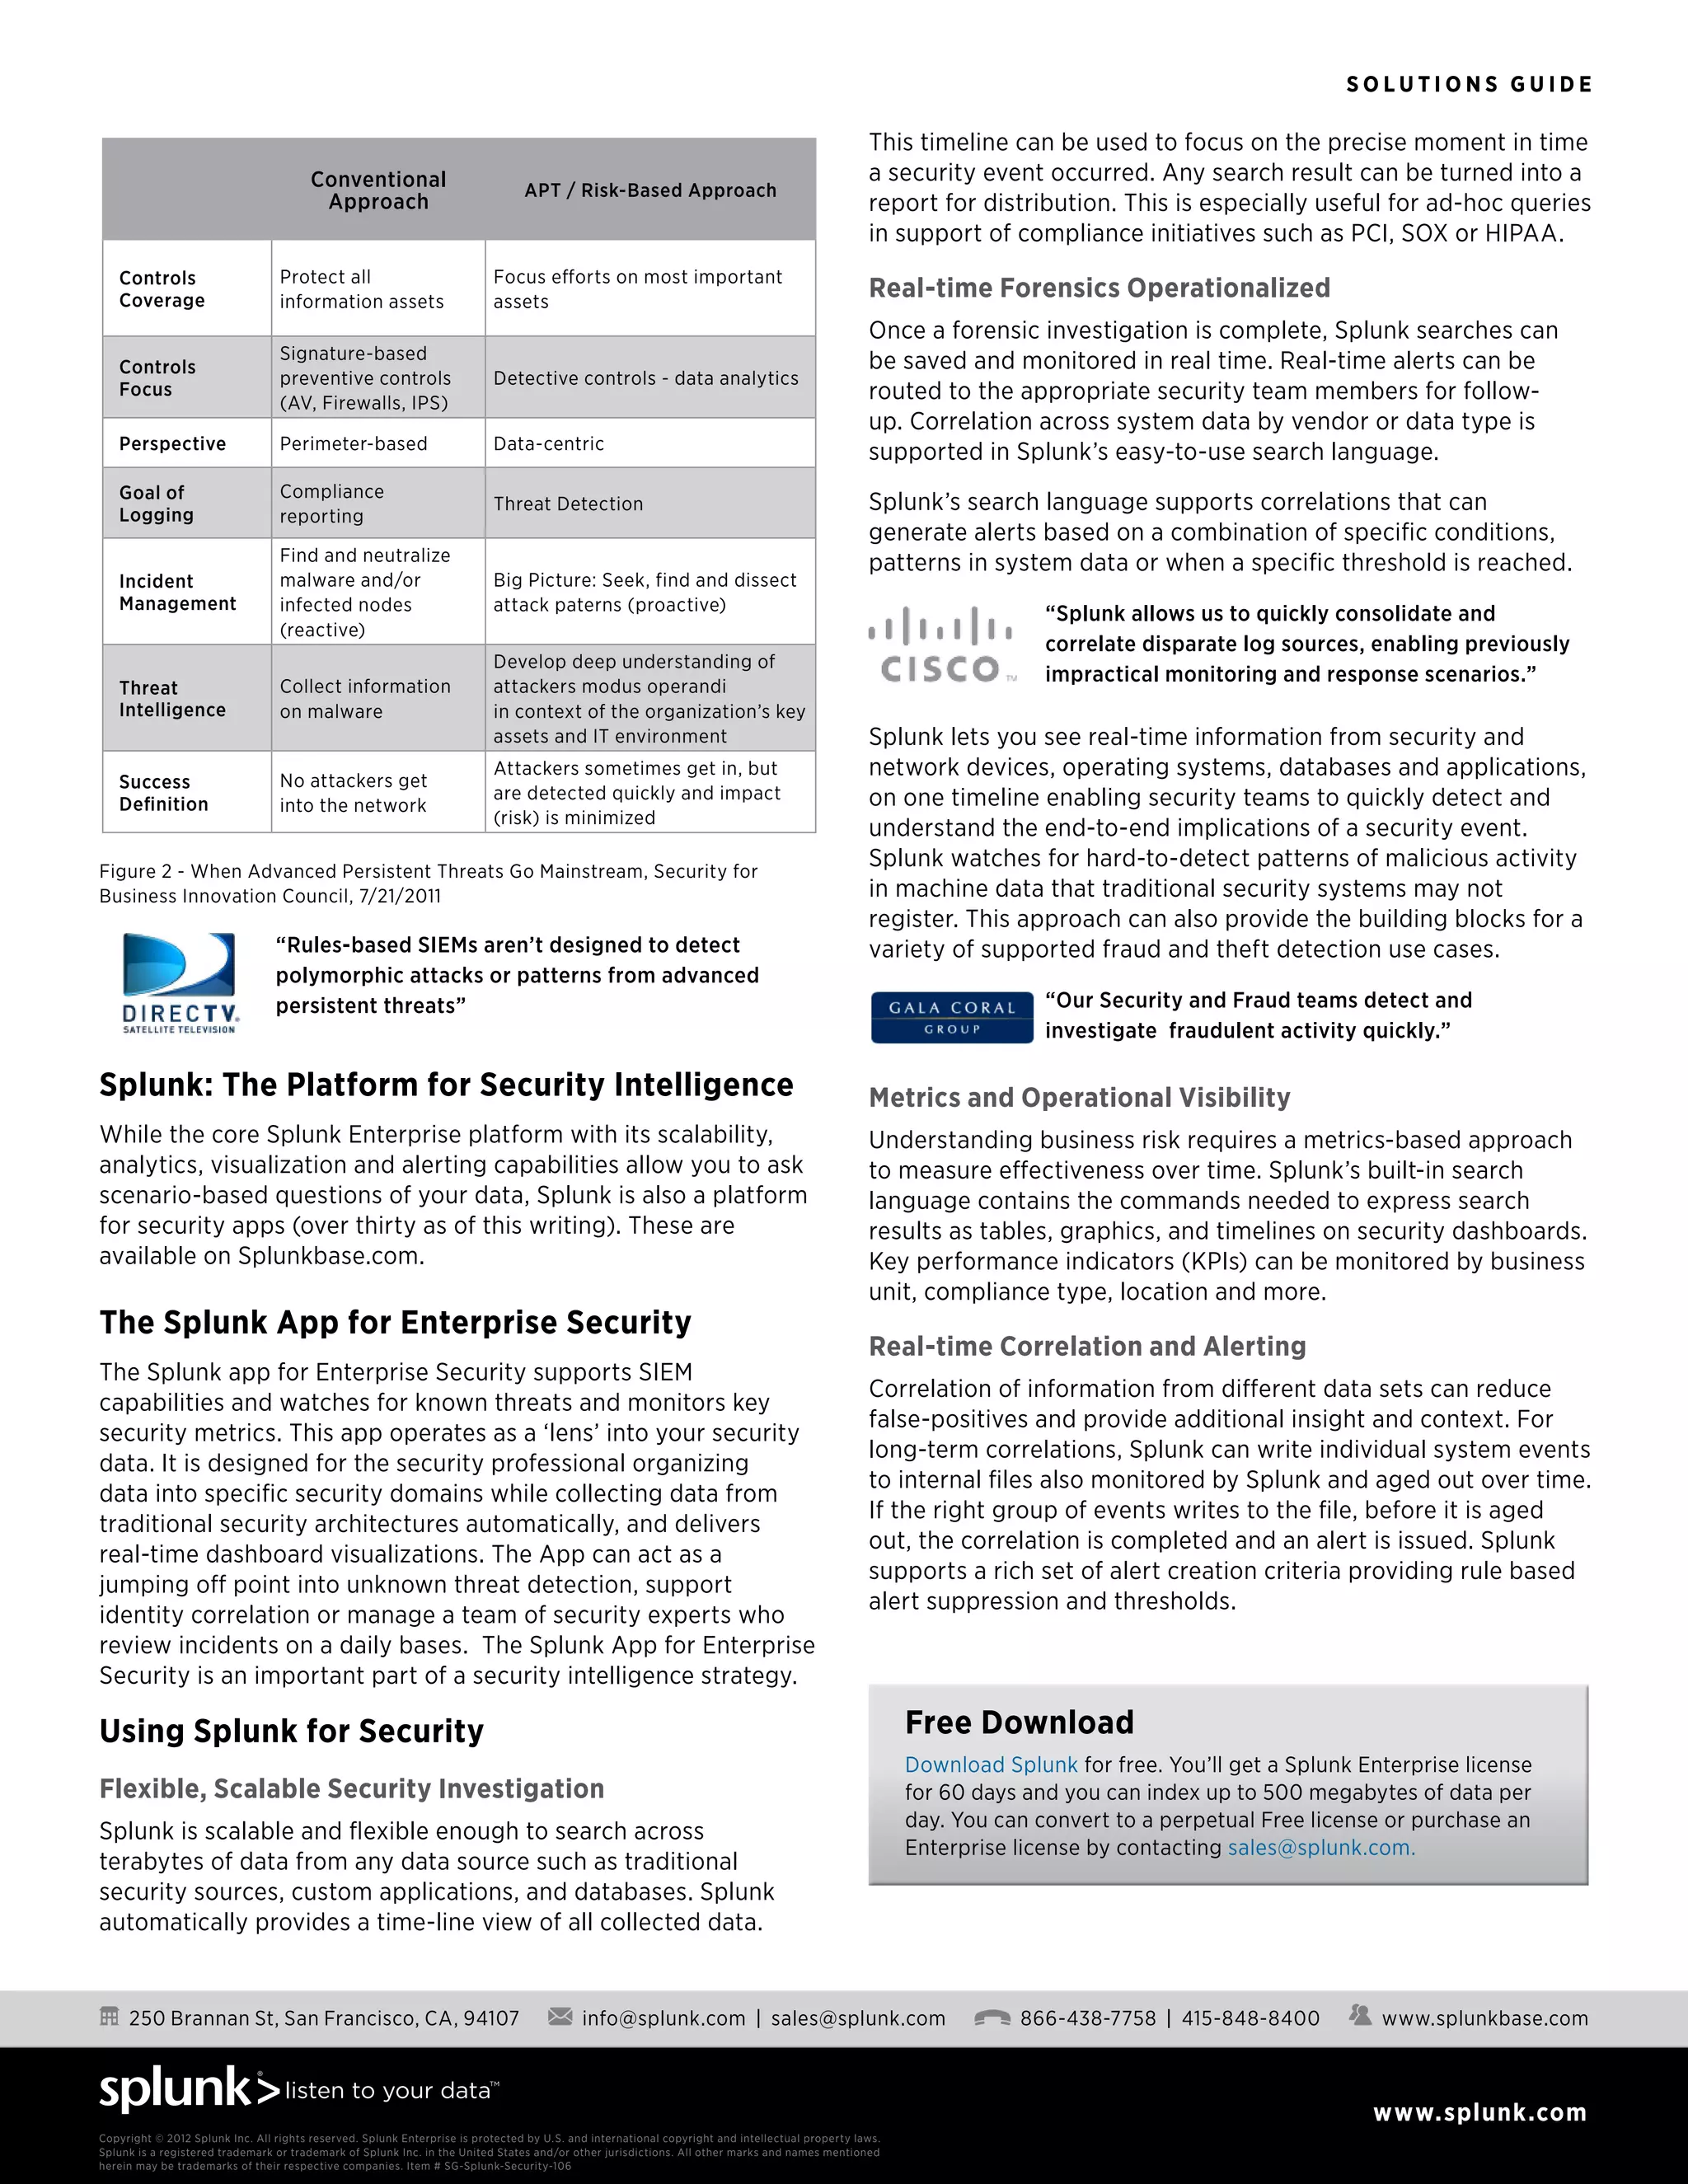
Splunk for security | PDF
What is Splunk Enterprise Security and How its best tool for SIEM?
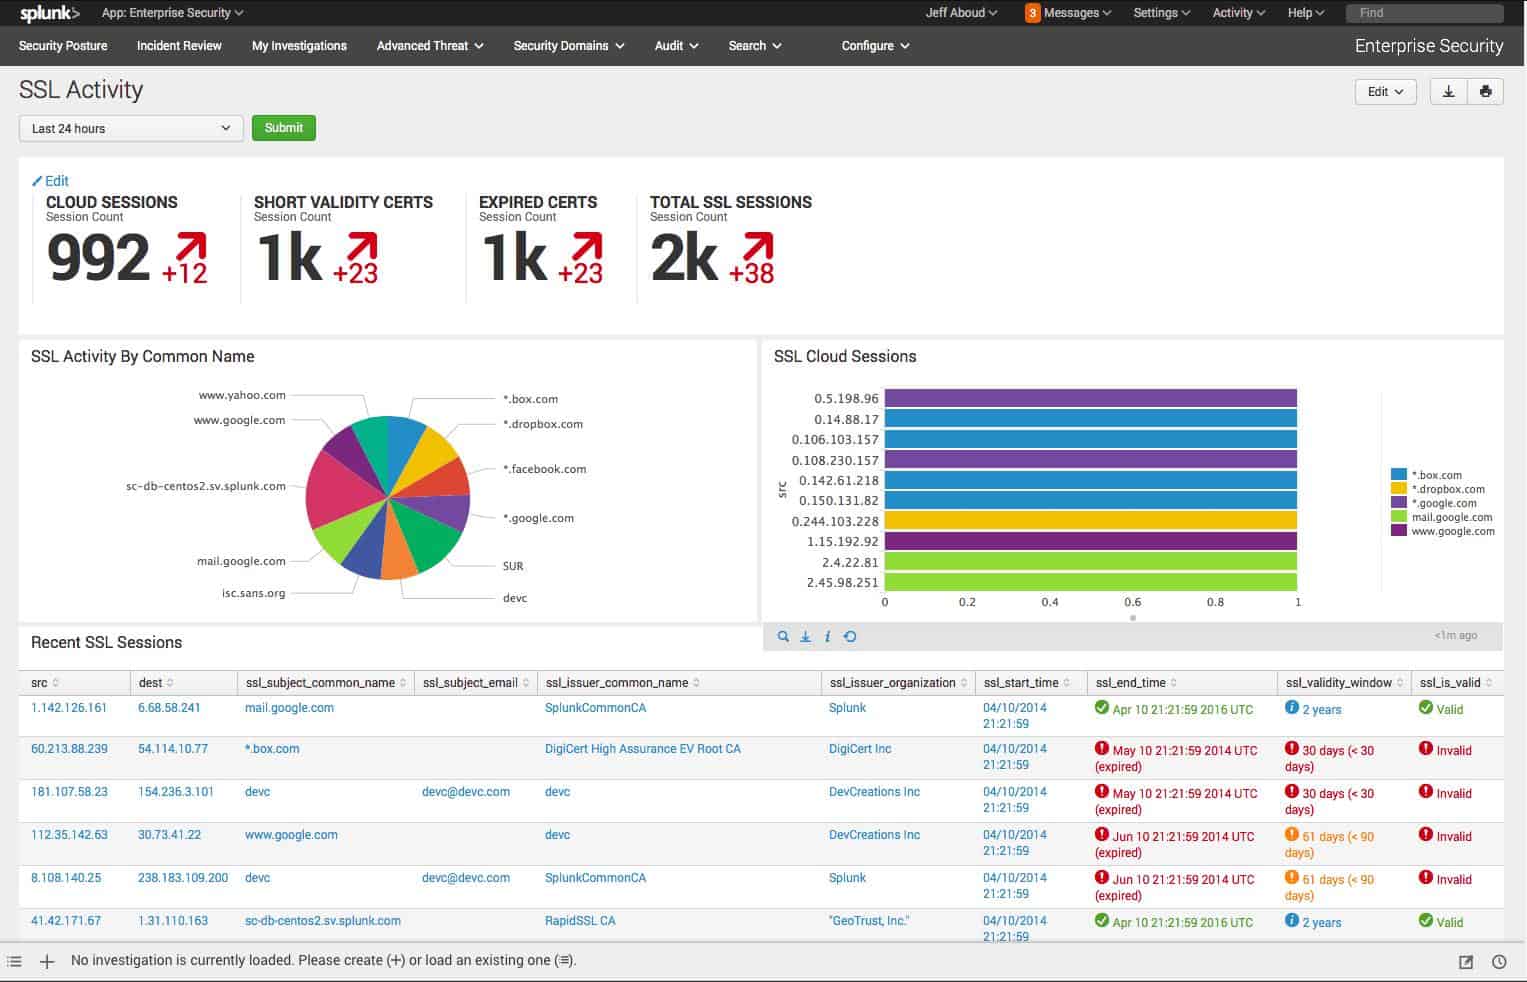
Security Monitoring For Splunk at Harry Quintana blog
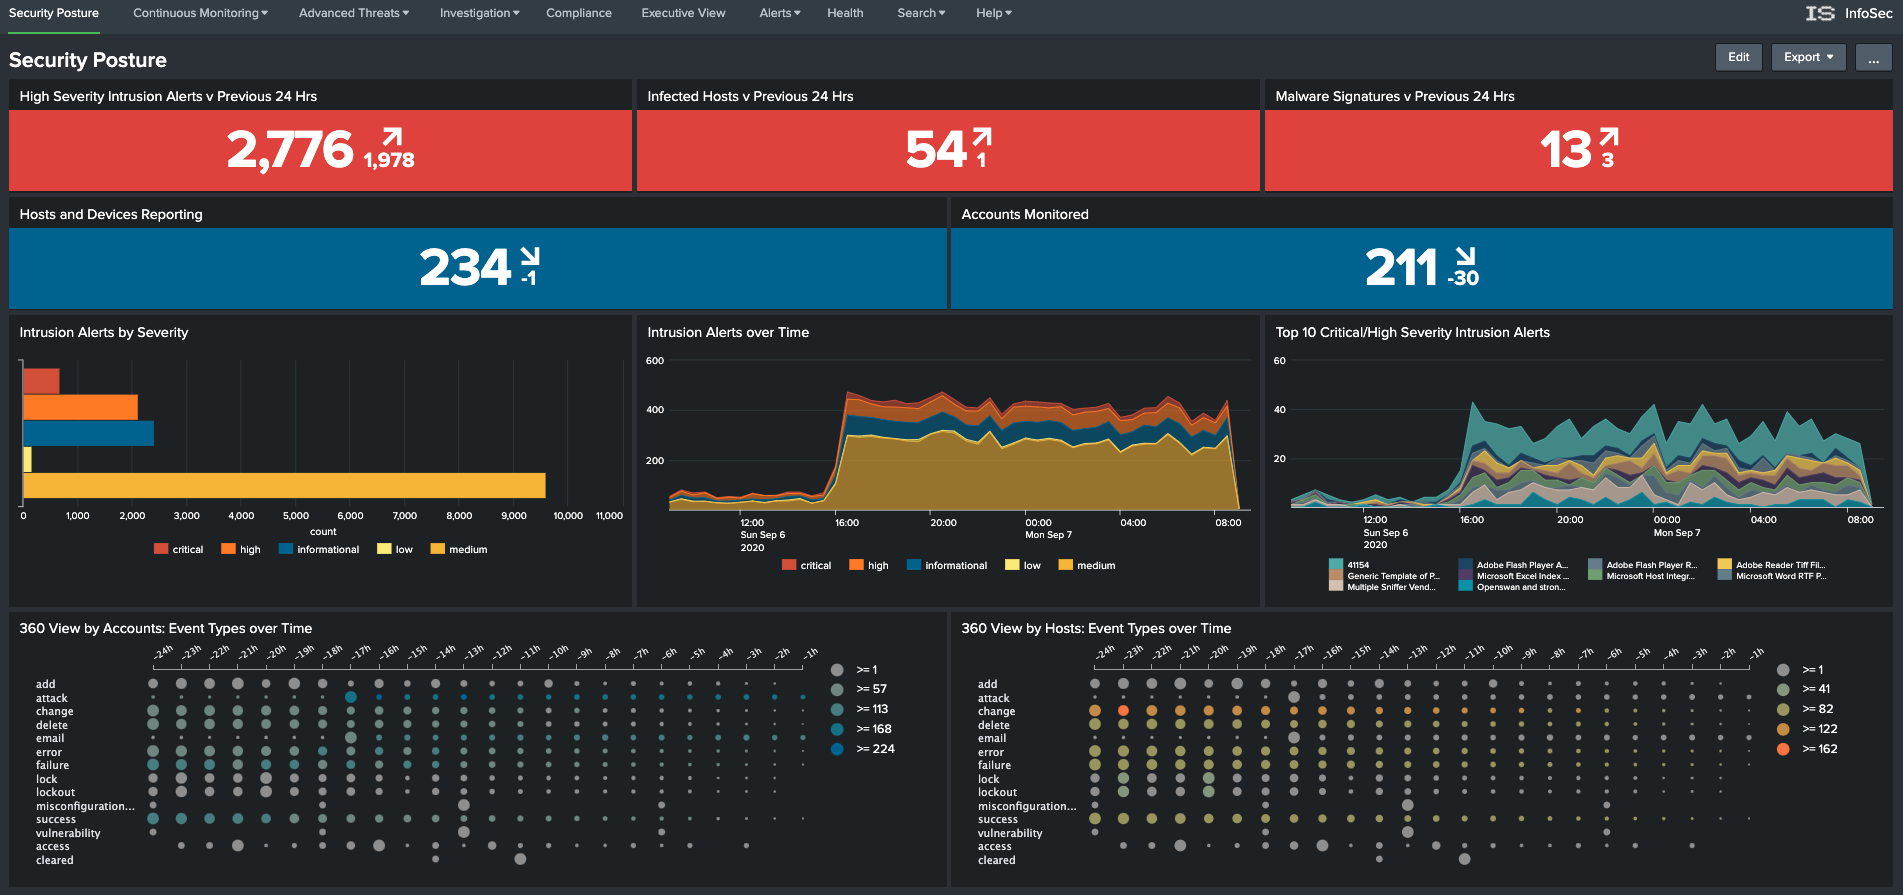
Security Monitoring For Splunk at Harry Quintana blog
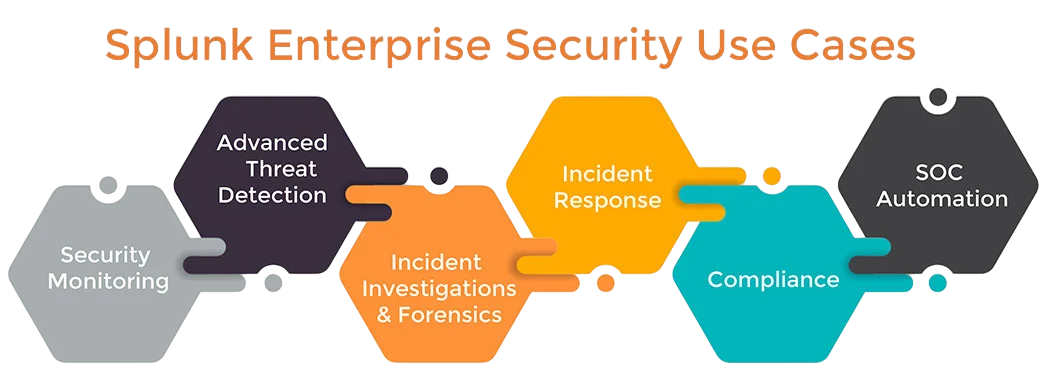
Machine Learning in Splunk for Security Response | Updated 2026
Advertisement Space (336x280)
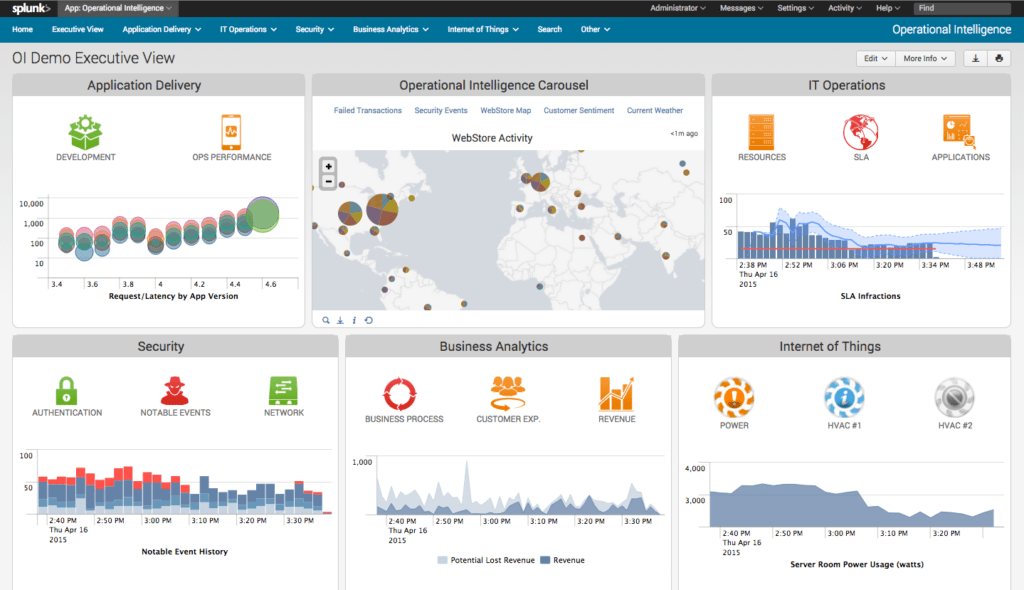
Splunk Expertise - Splunk For Security | Equilibrium Security
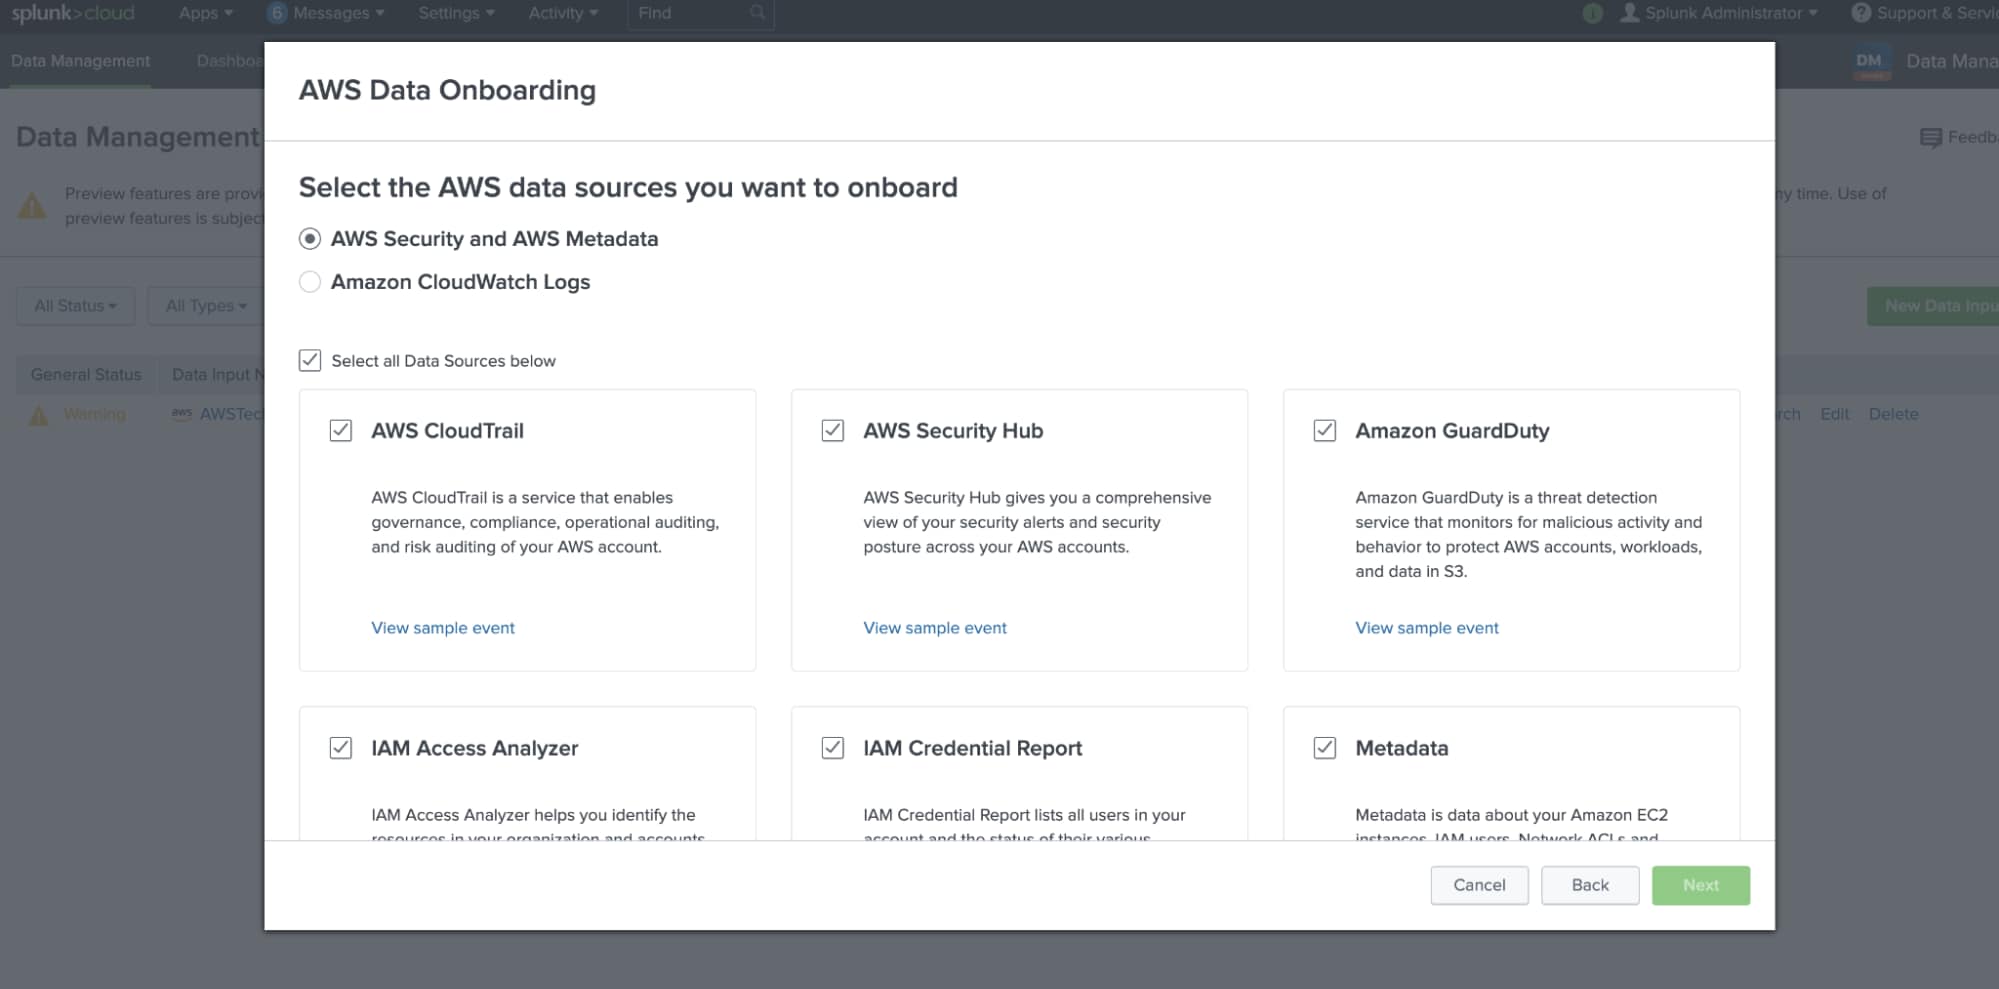
Meet the Data Manager for Splunk Cloud | Splunk
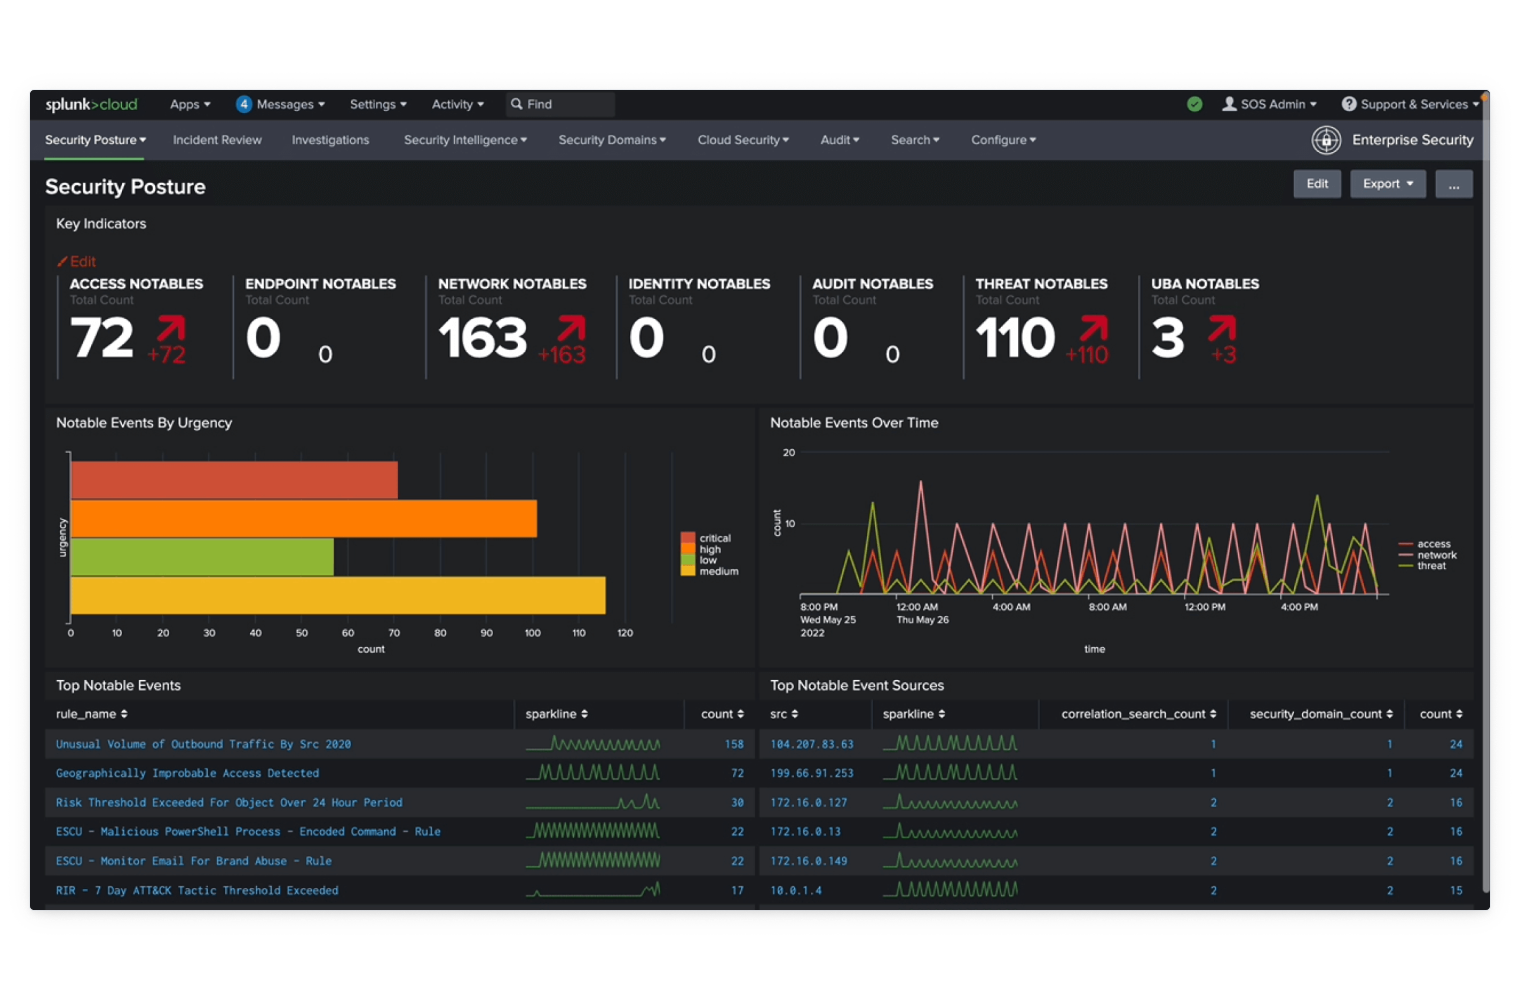
Security Monitoring | Splunk
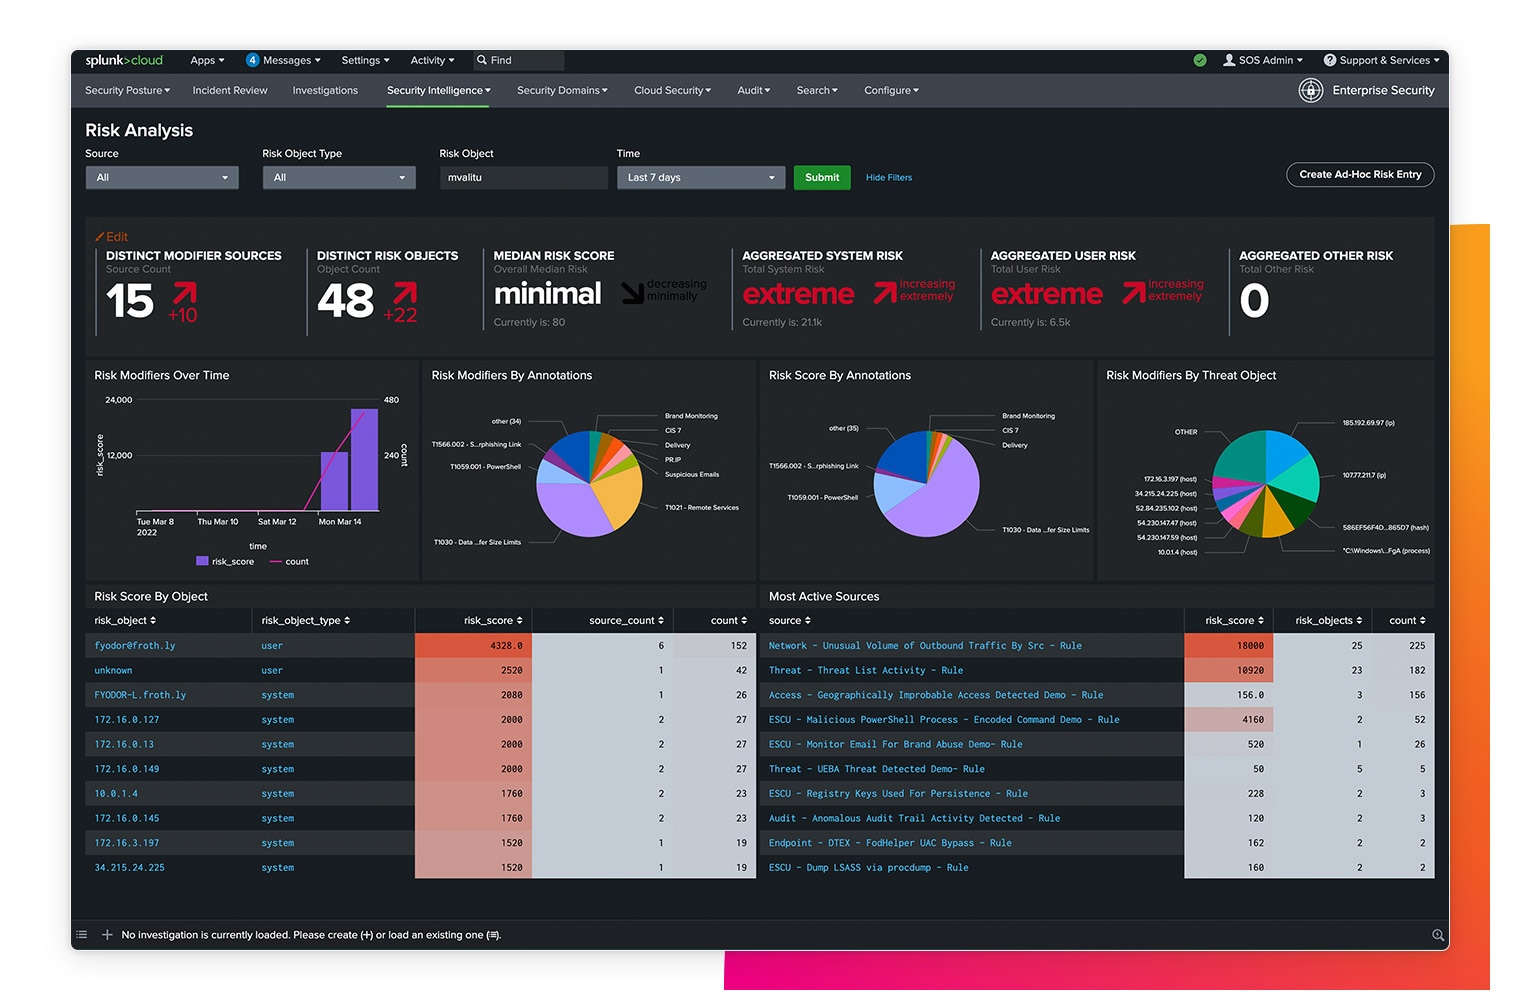
Security Software & Solutions | Splunk
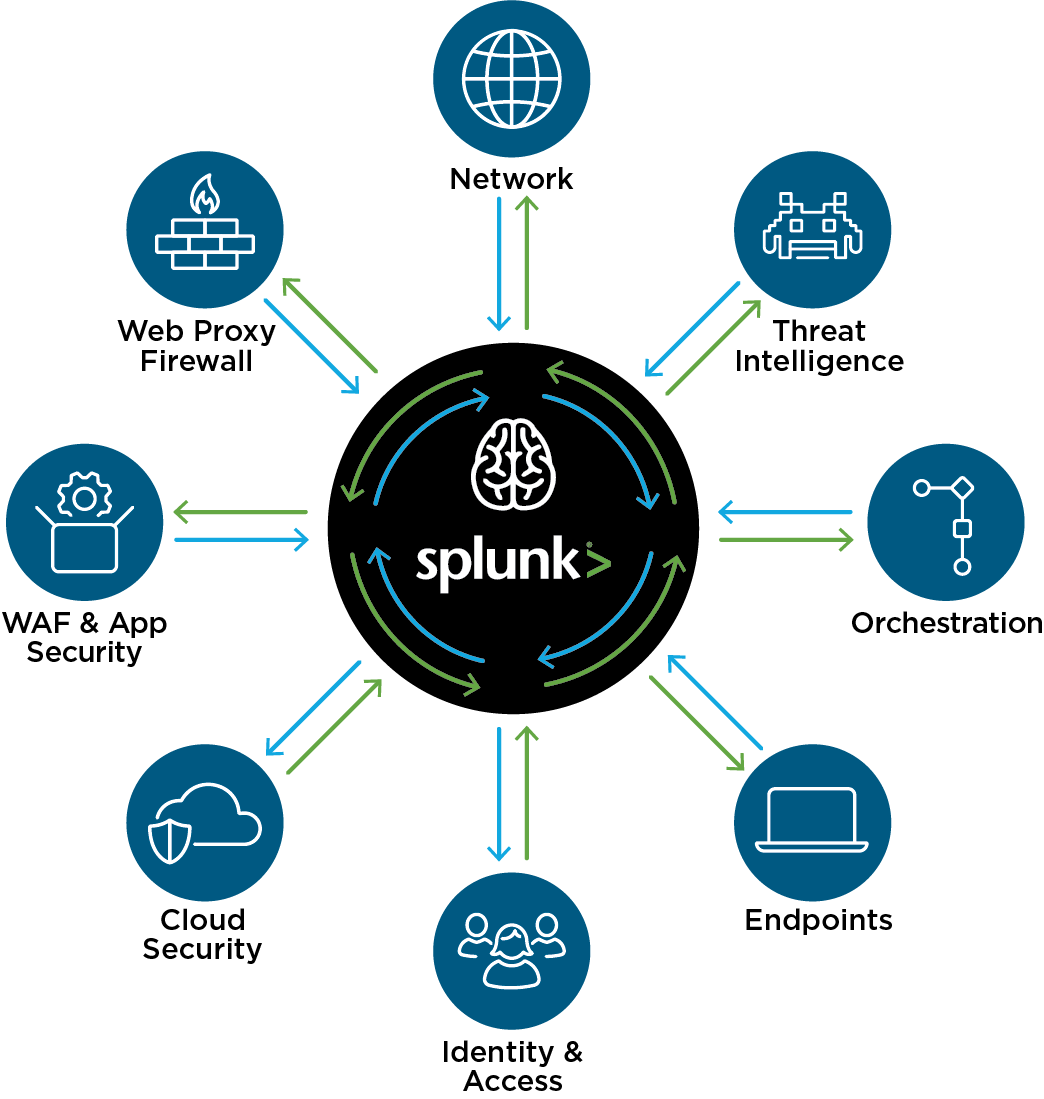
Splunk's Security Vision | Splunk

Top 10: Security Information and Event Management Platforms ...
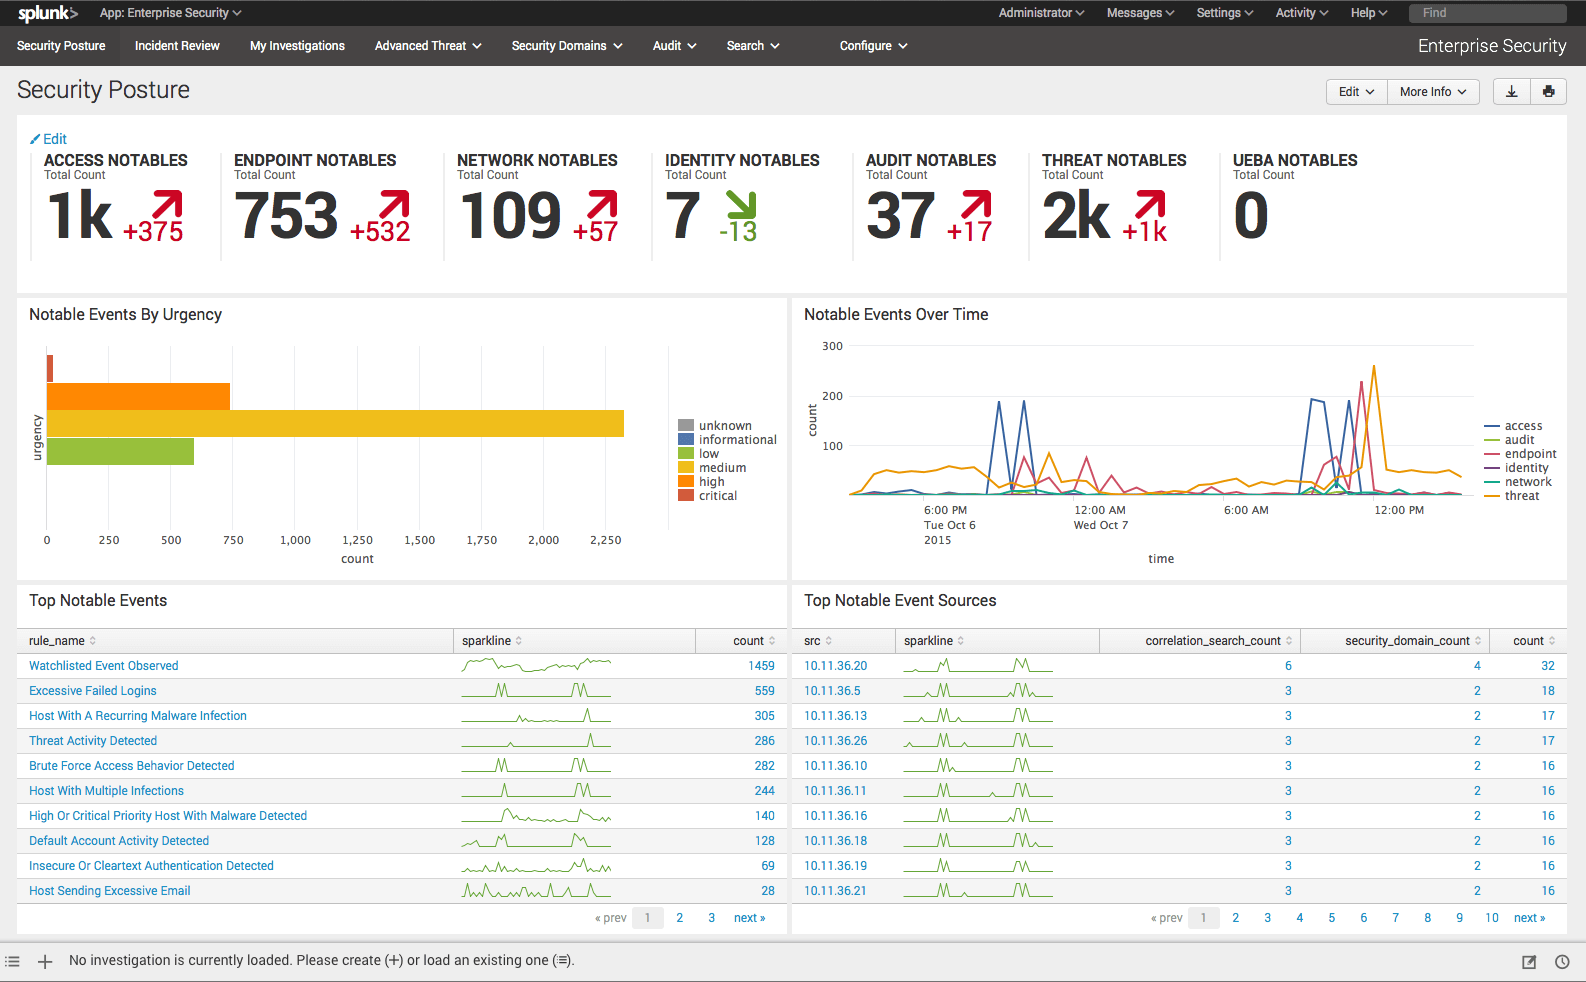
Splunk Enterprise Security Features | Splunk

Best SIEM Solution | Splunk Enterprise Security | SC Media
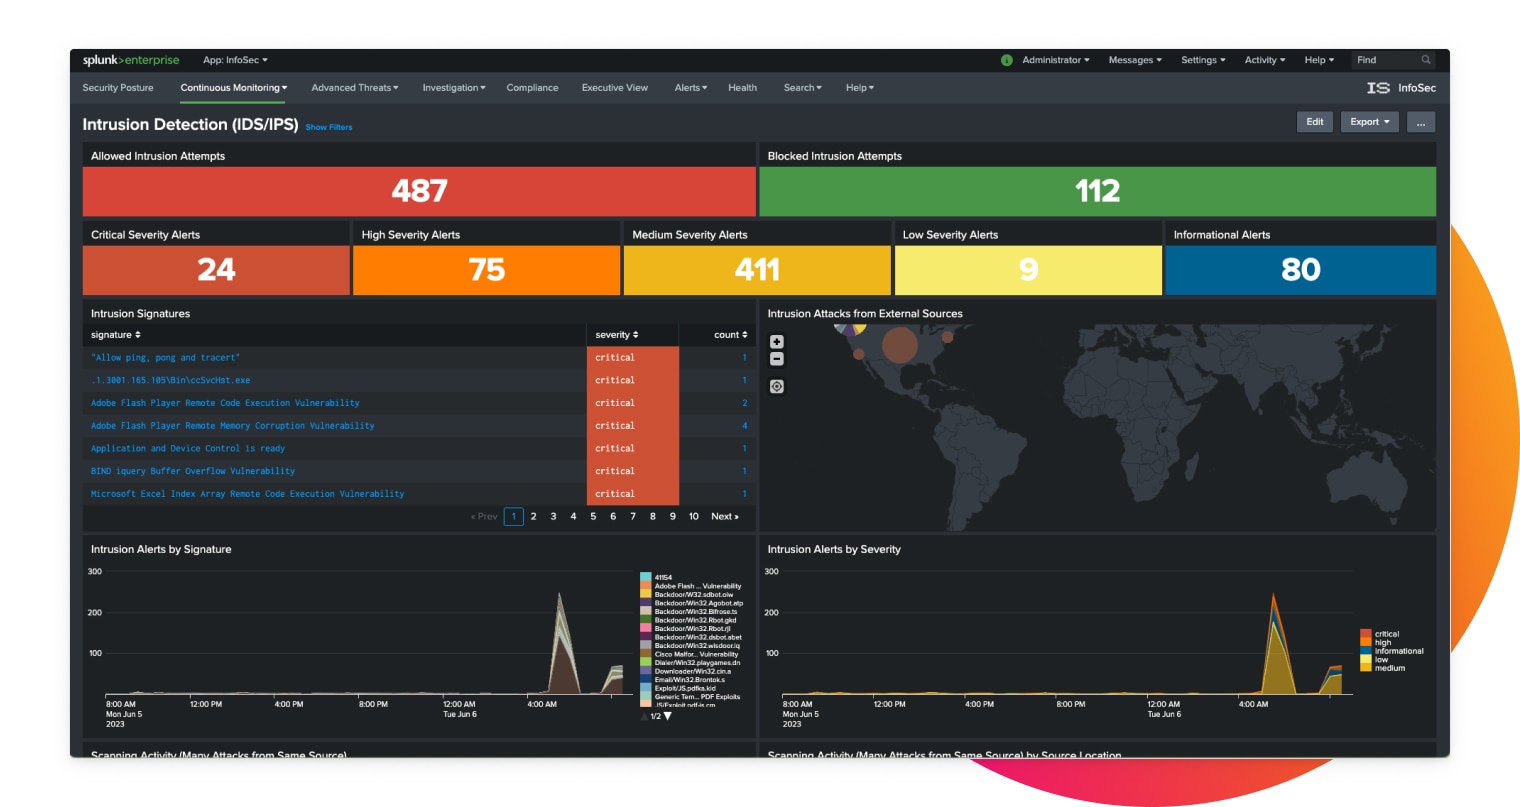
Security Monitoring | Splunk

Splunk Enterprise Security Features | Splunk
Advertisement Space (336x280)
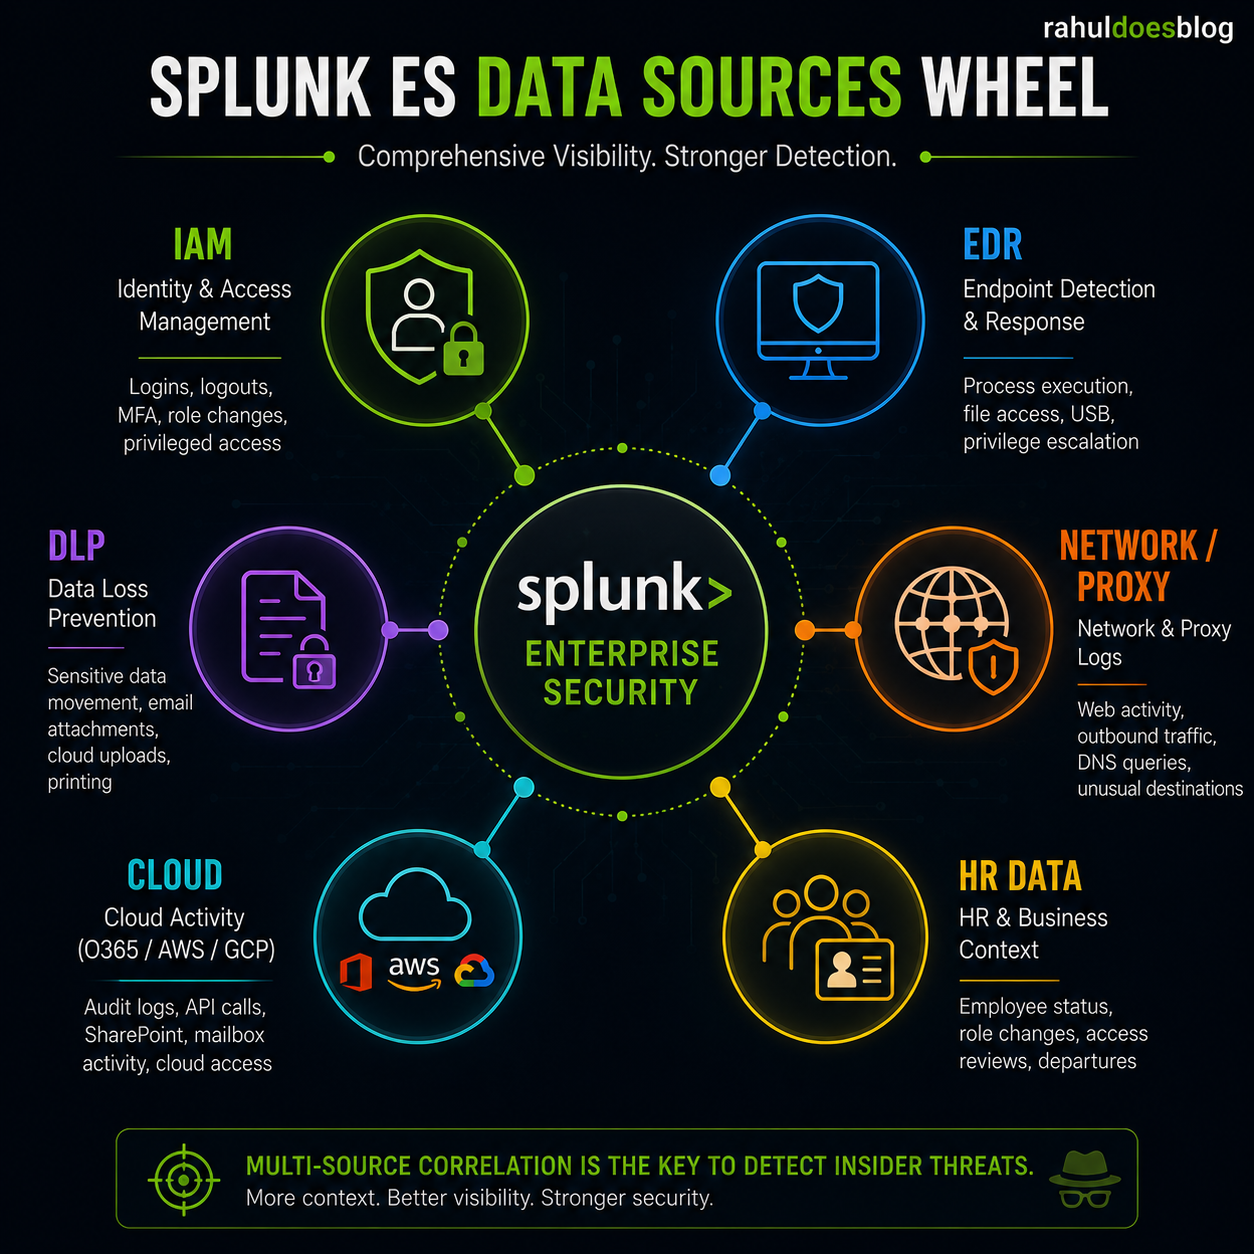
Insider Threat Detection with Splunk Enterprise Security – rahuldoesblog
Explore Splunk Enterprise Security (SIEM) App - Lean Apps GmbH
Splunk Security Use Cases | Splunk
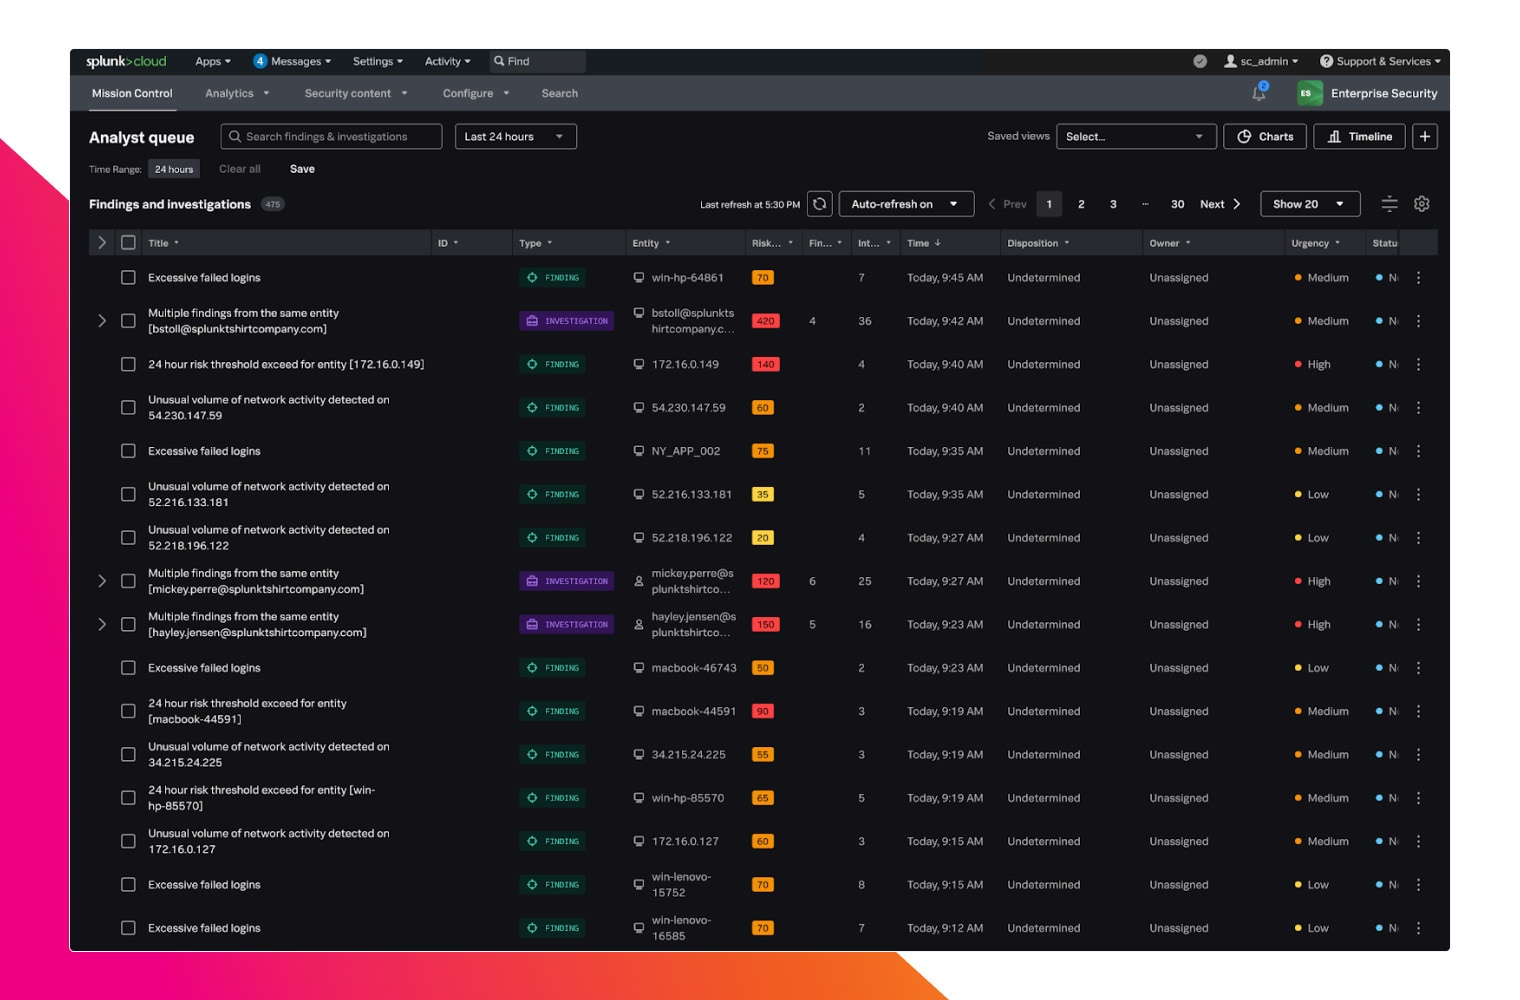
Splunk Enterprise Security | Splunk
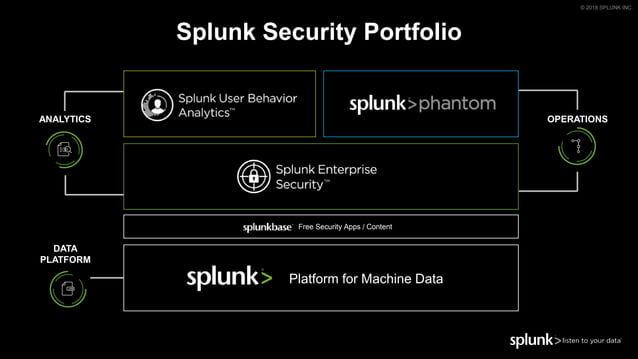
Splunk Enterprise Security | PPTX

Splunk Enterprise Security Essentials Features | Splunk