
Logs Elastic Docs
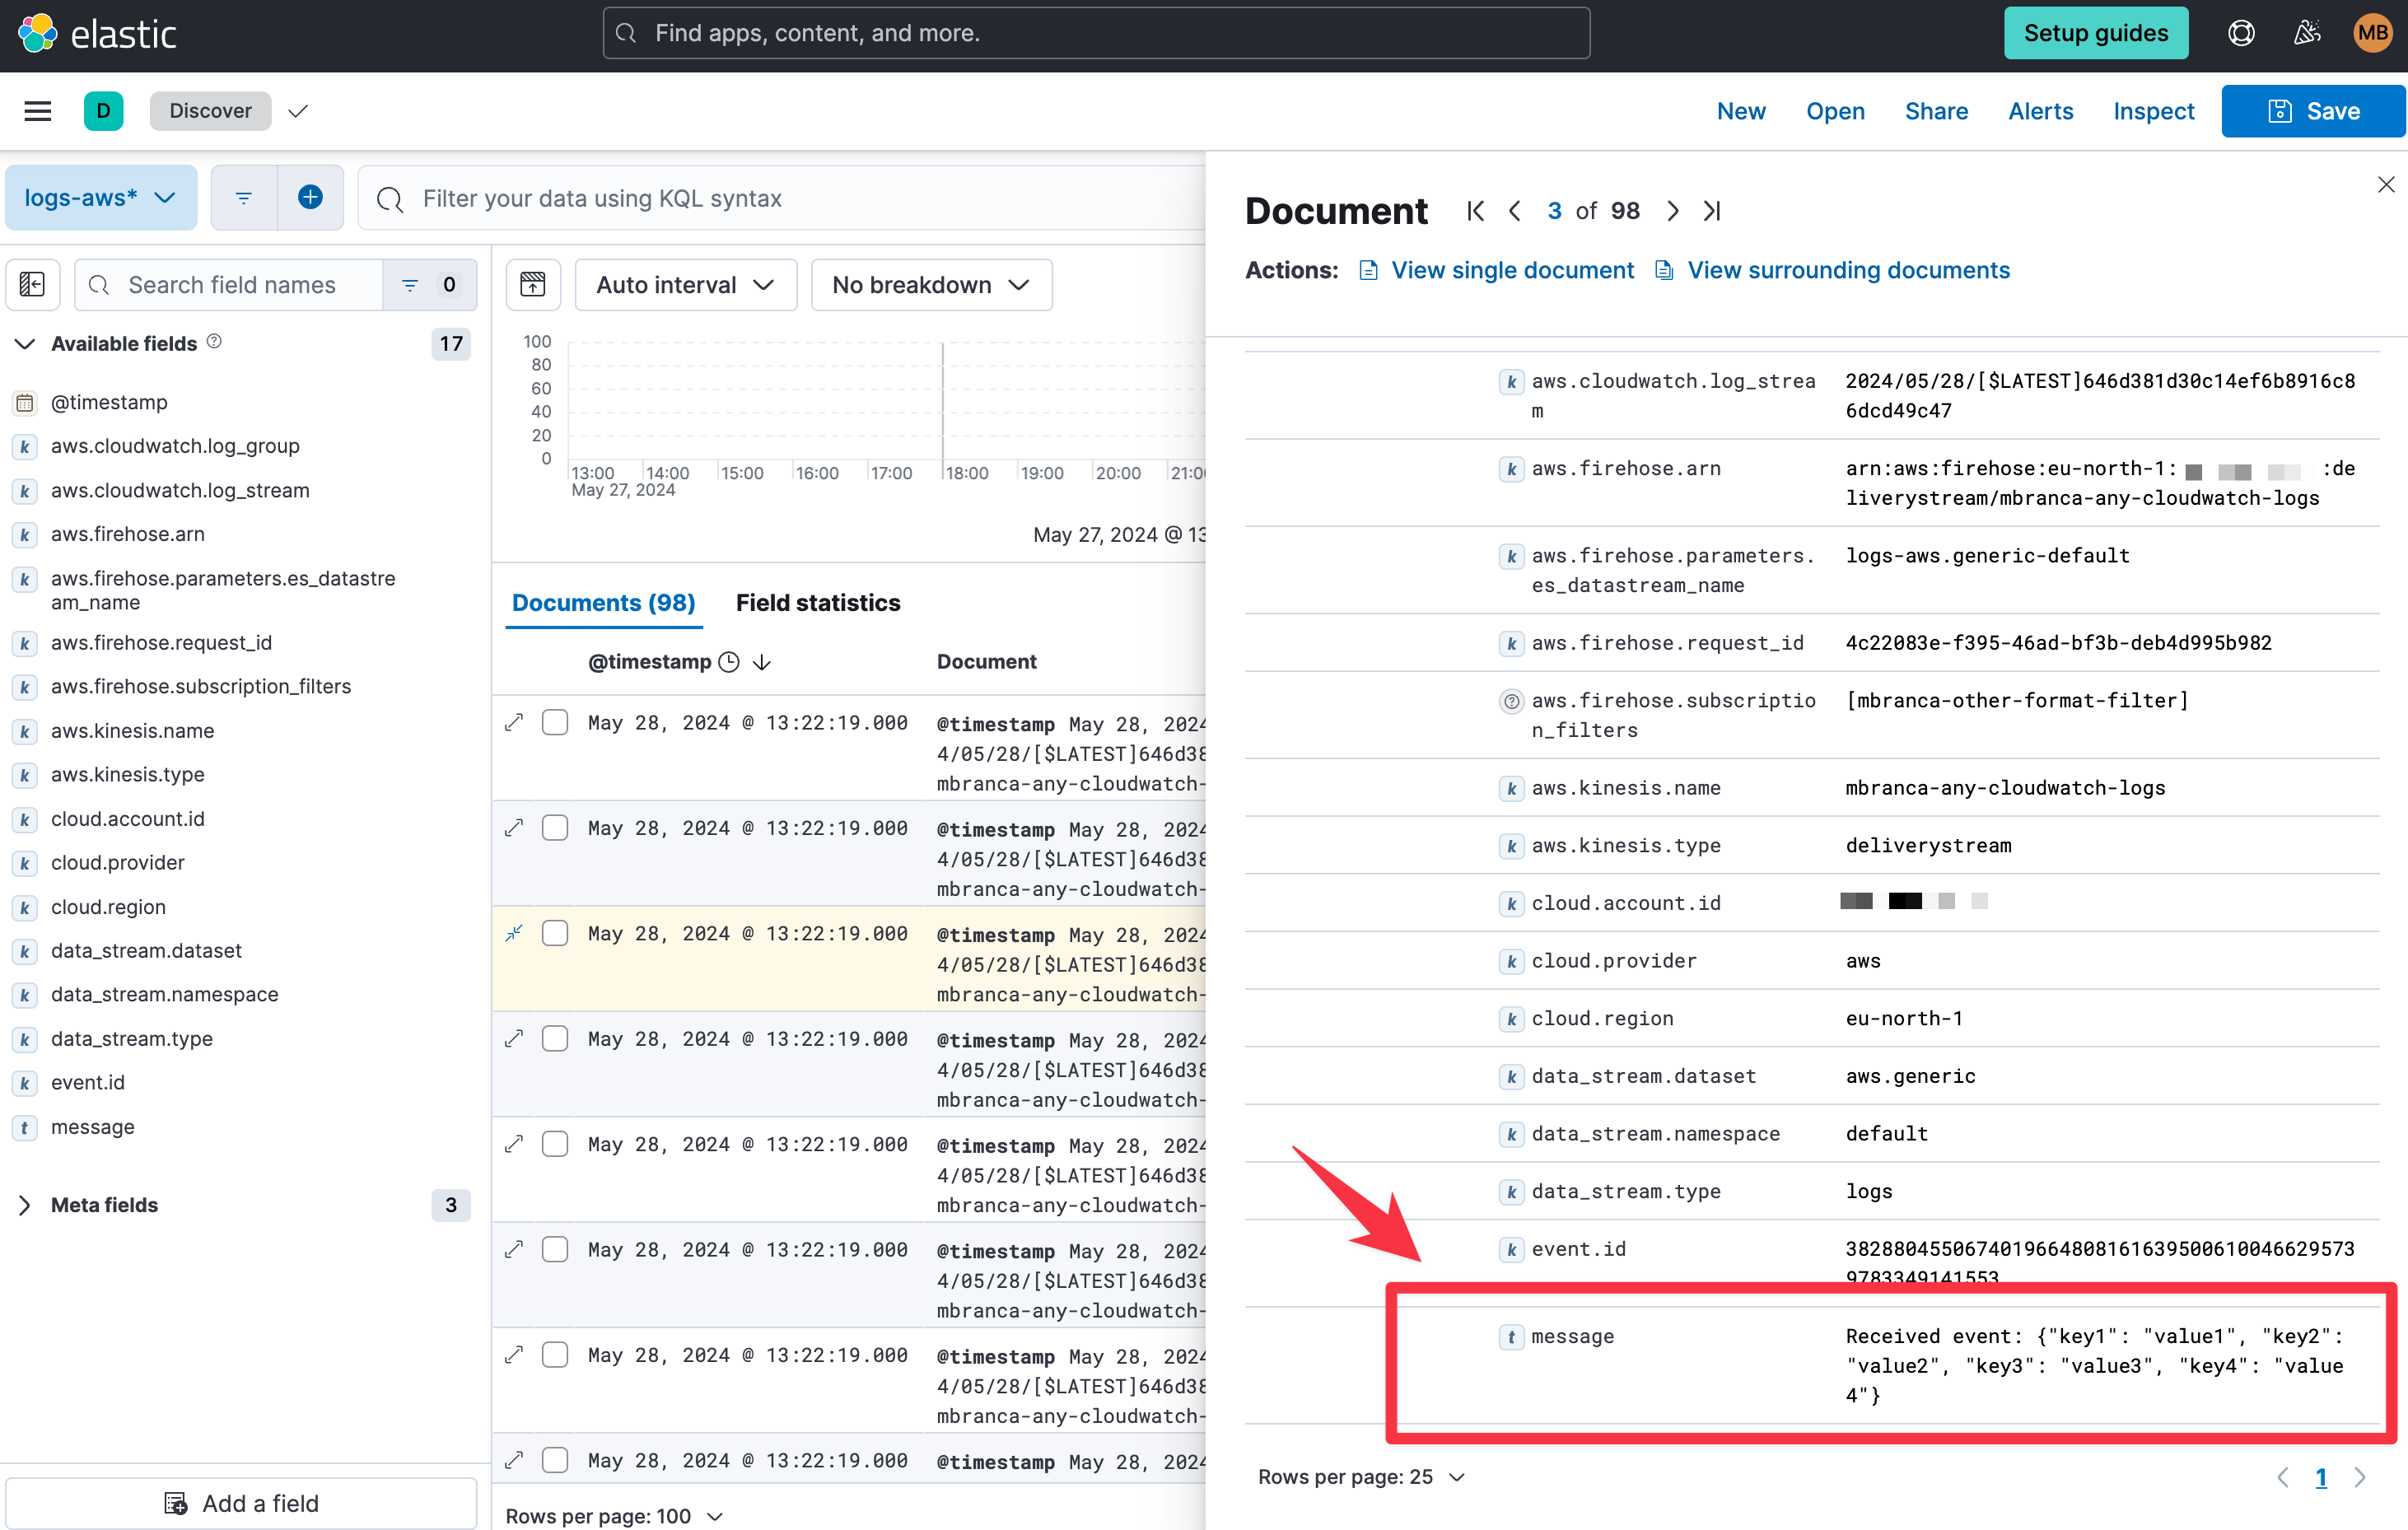
Monitor CloudWatch logs | Elastic Docs
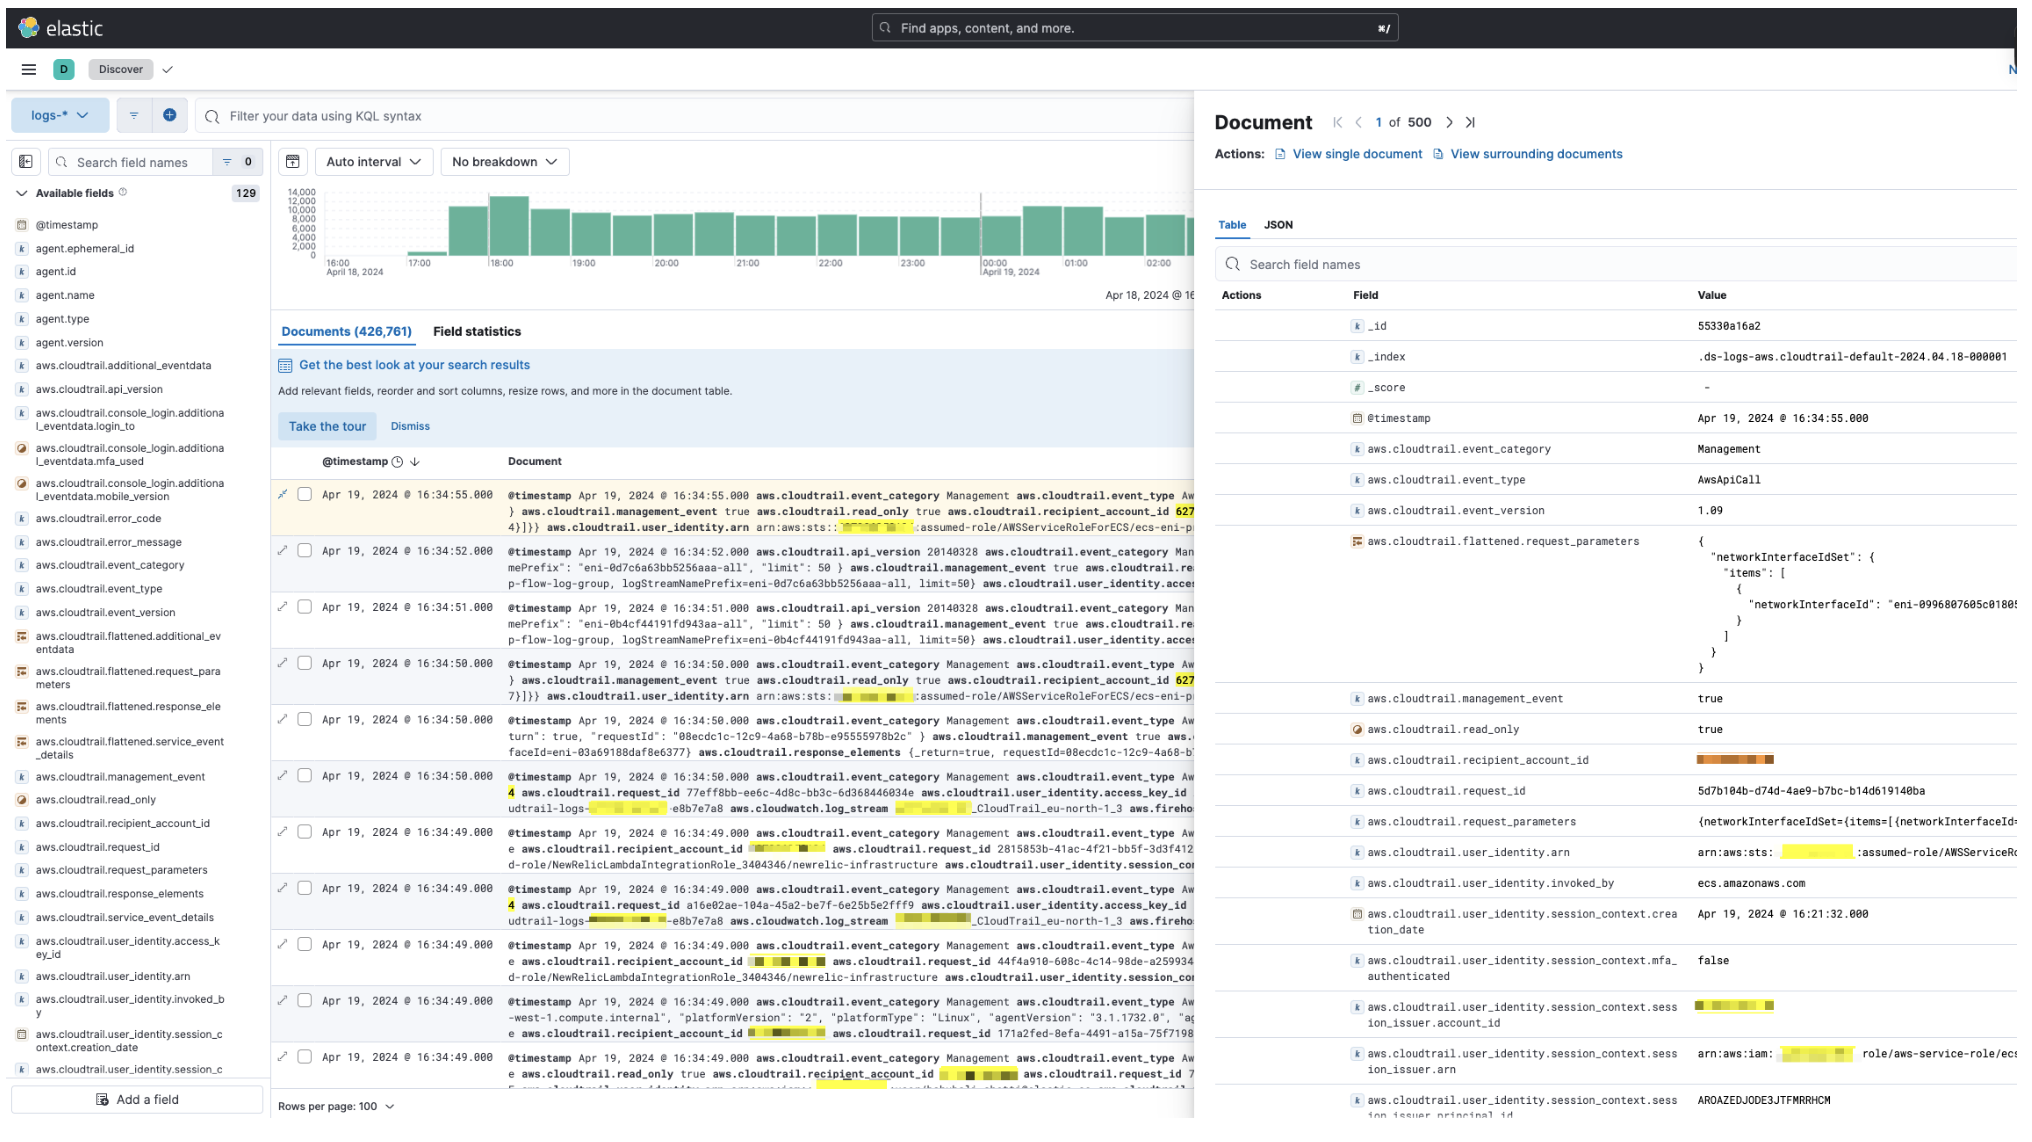
Monitor CloudTrail logs | Elastic Docs
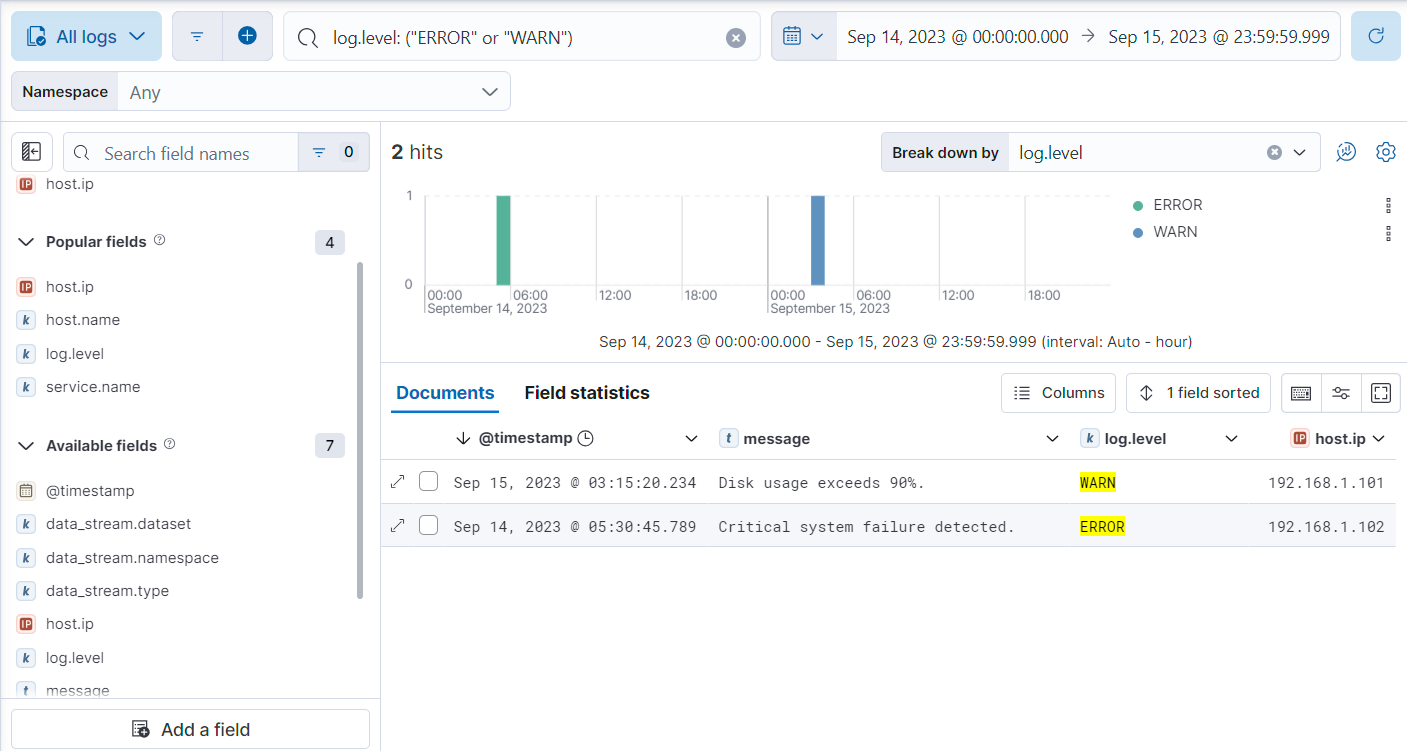
Filter and aggregate logs | Elastic Docs
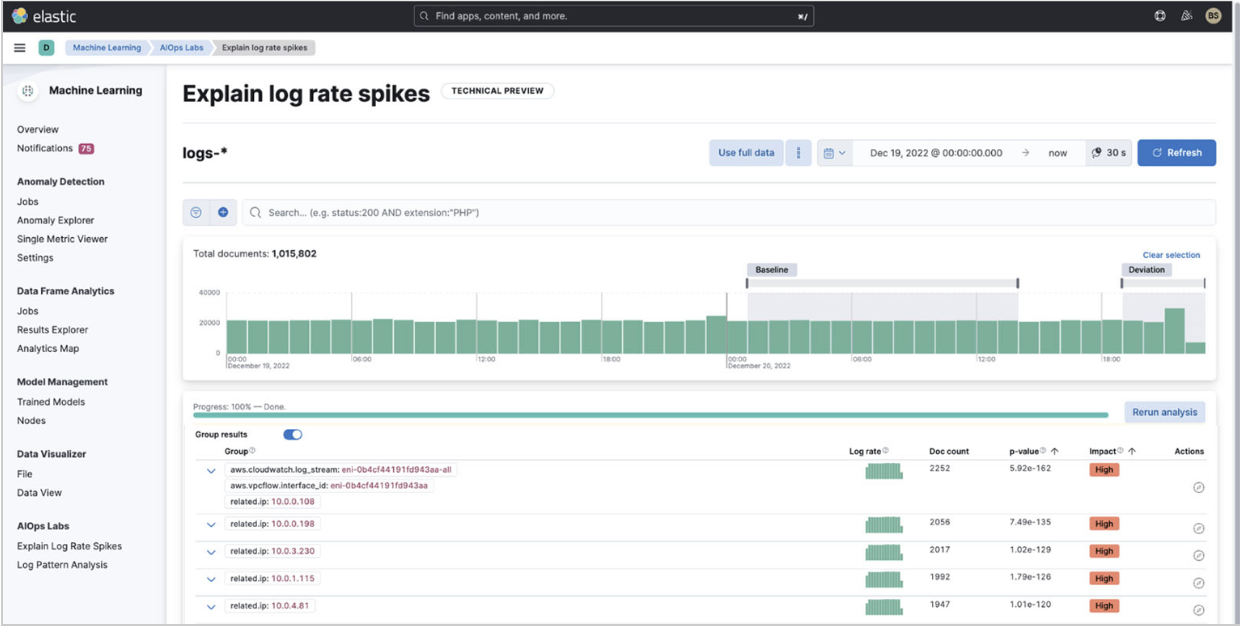
Monitor Virtual Private Cloud (VPC) Flow Logs | Elastic Docs
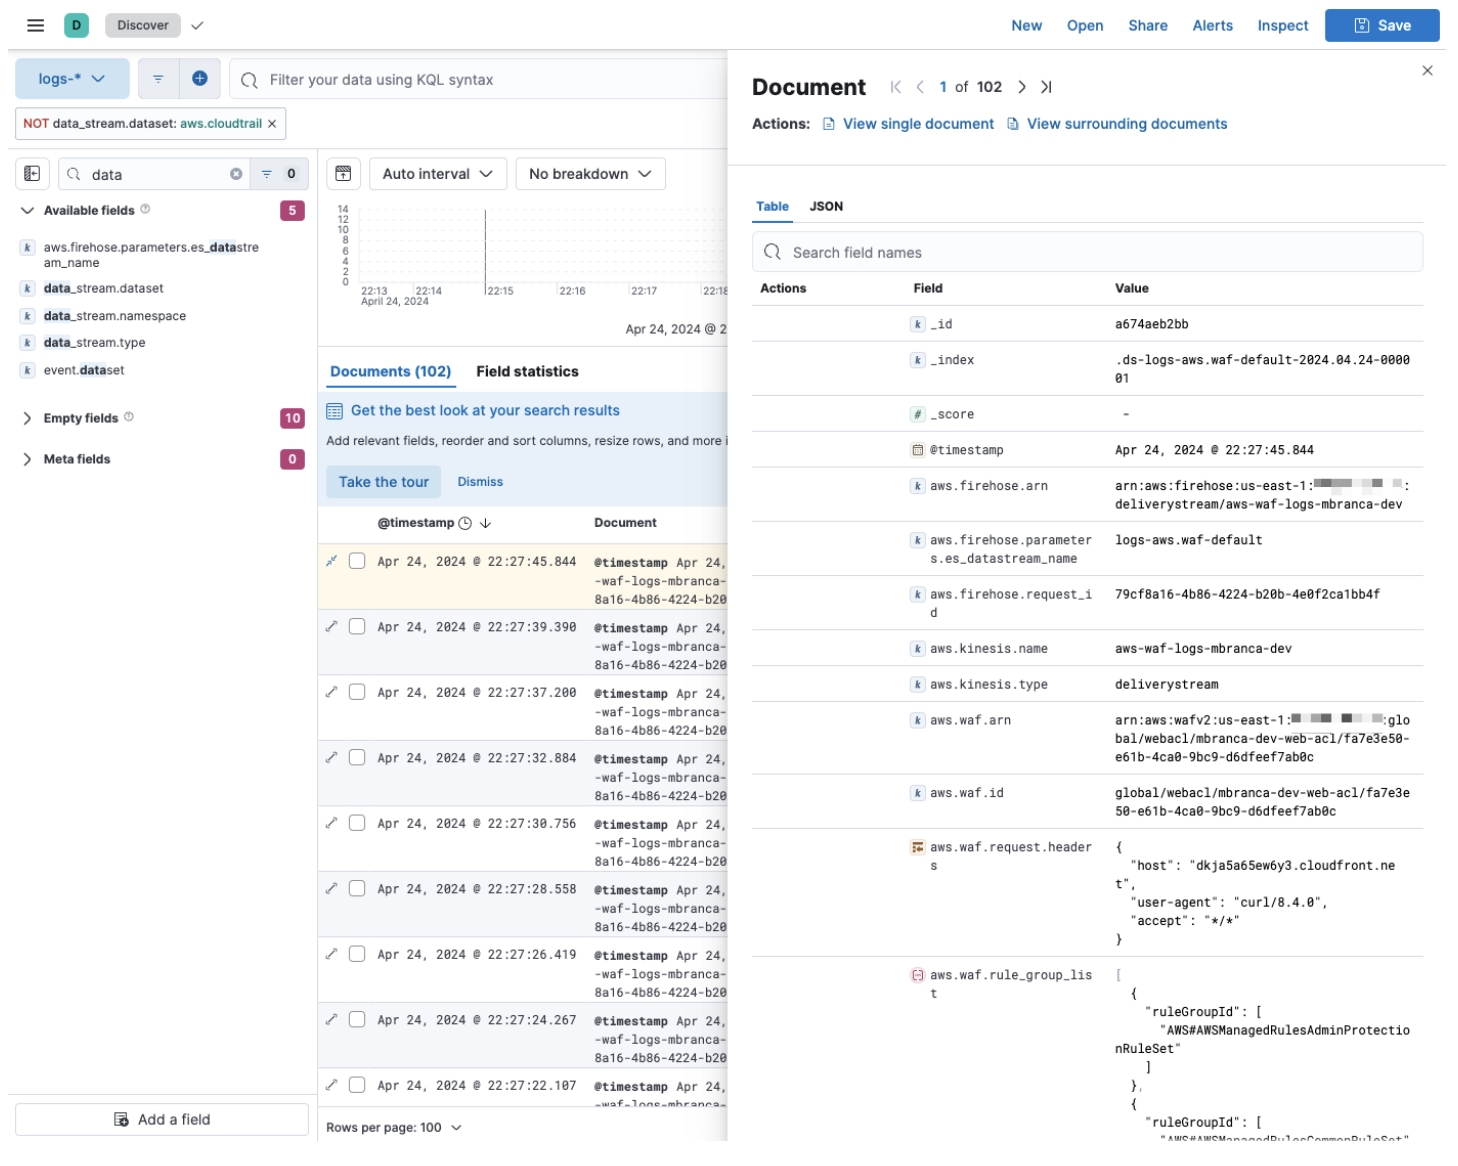
Monitor Web Application Firewall (WAF) logs | Elastic Docs
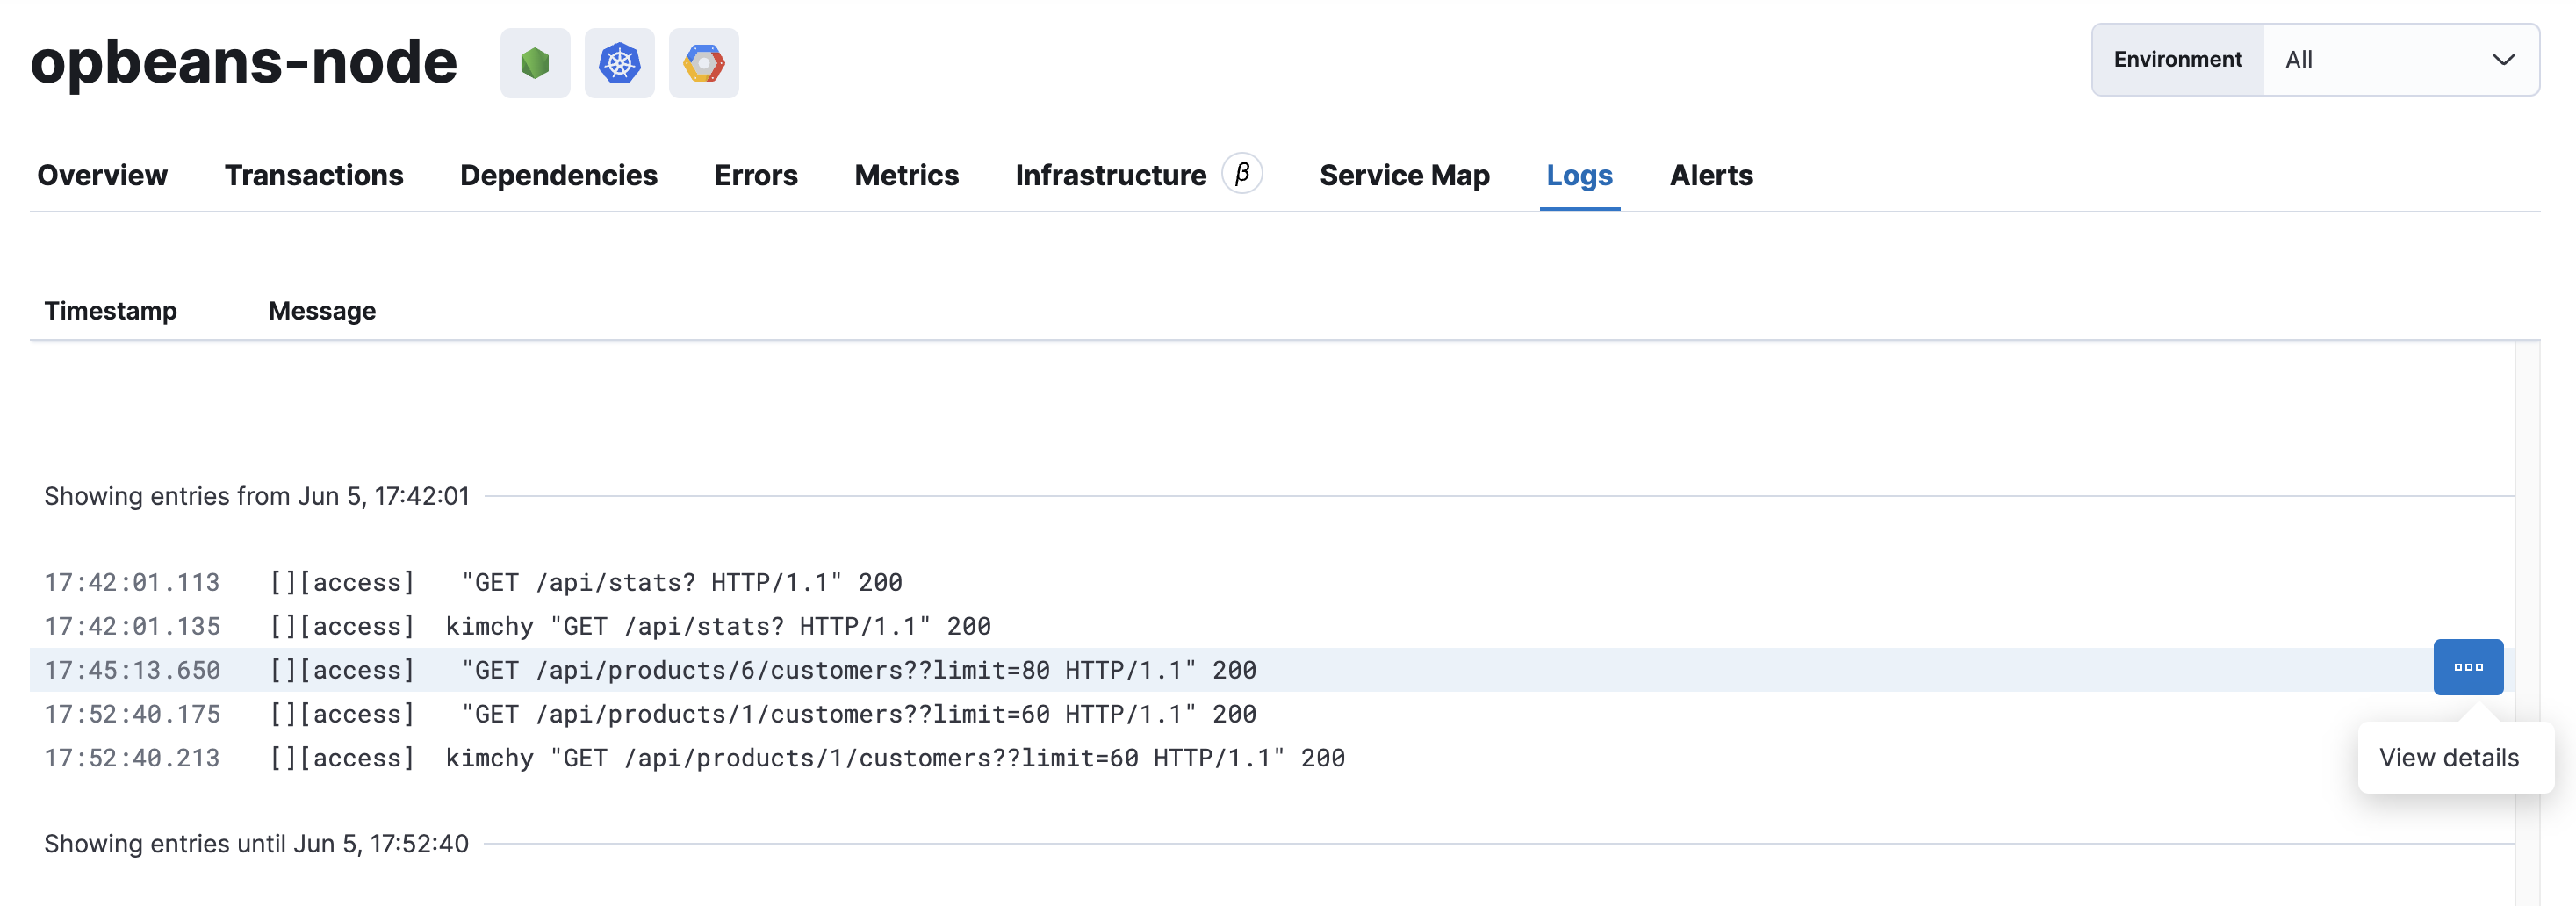
Logs | Elastic Docs
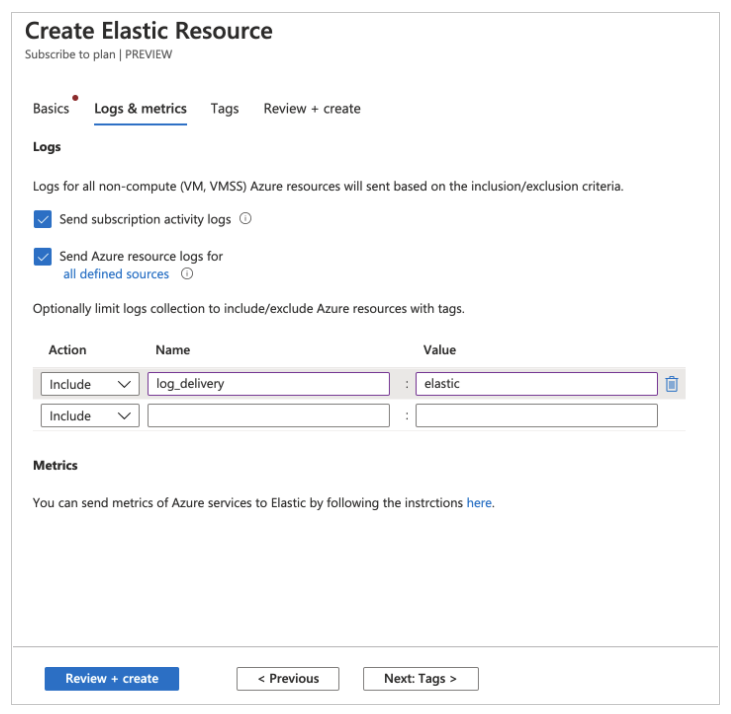
Azure Native Service logs and metrics | Elastic Docs
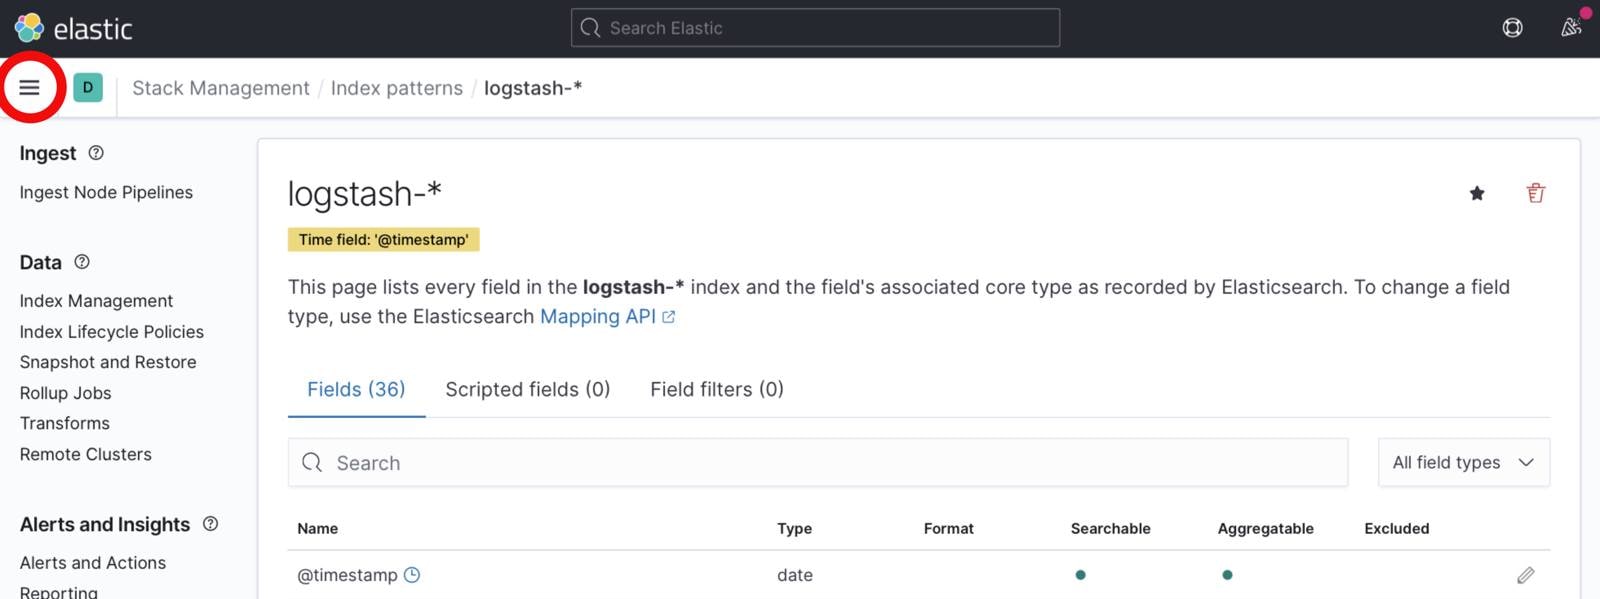
Visualize Apache Logs With Elastic Stack on Ubuntu 18.04 | Linode Docs
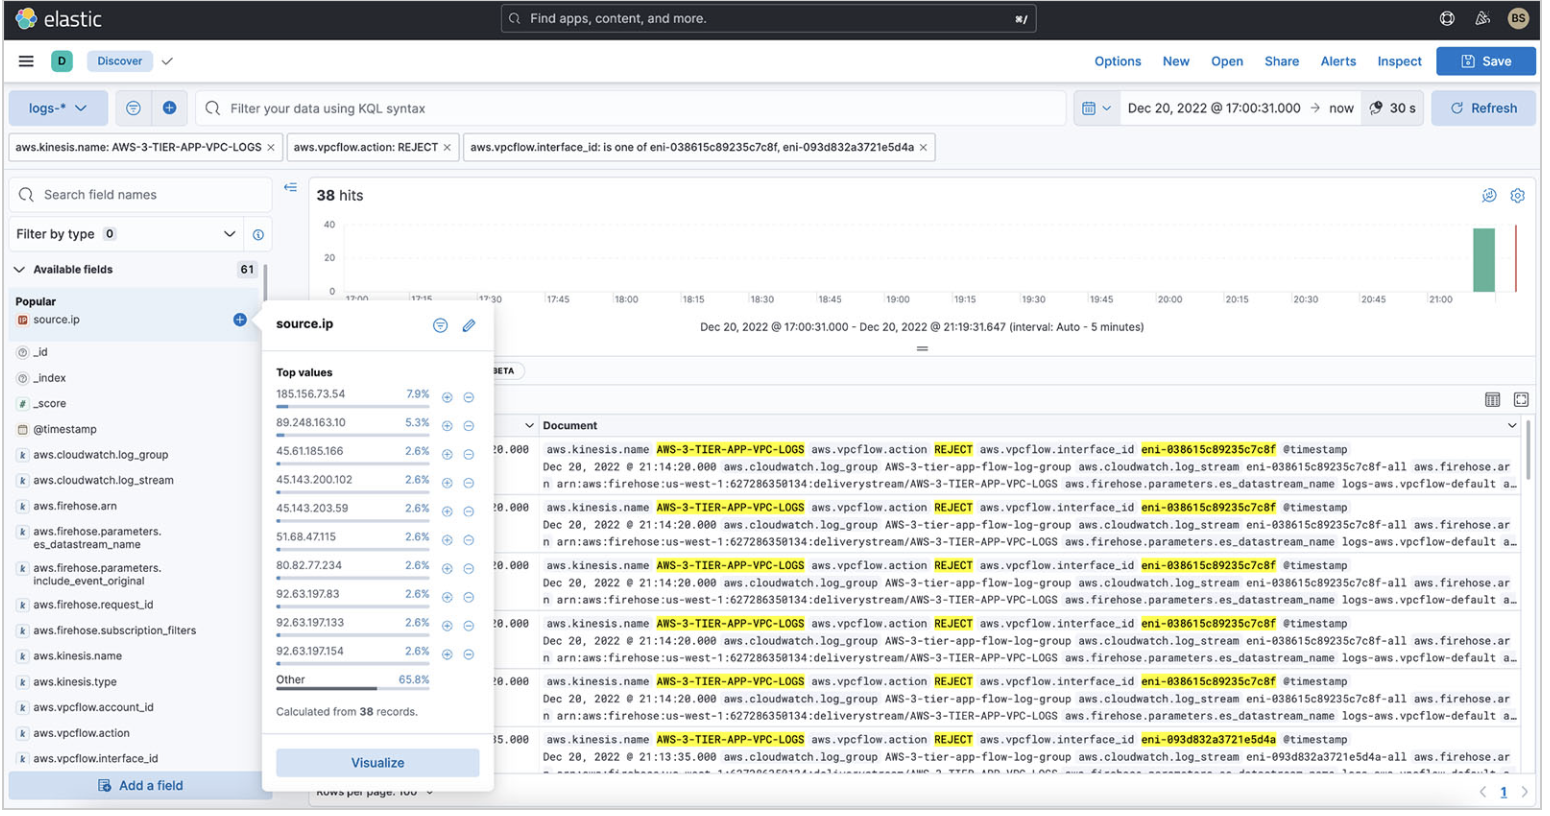
Monitor Virtual Private Cloud (VPC) Flow Logs | Elastic Docs

Visualizing Apache Logs With Elastic Stack on Debian 10 | Linode Docs
Advertisement Space (300x250)
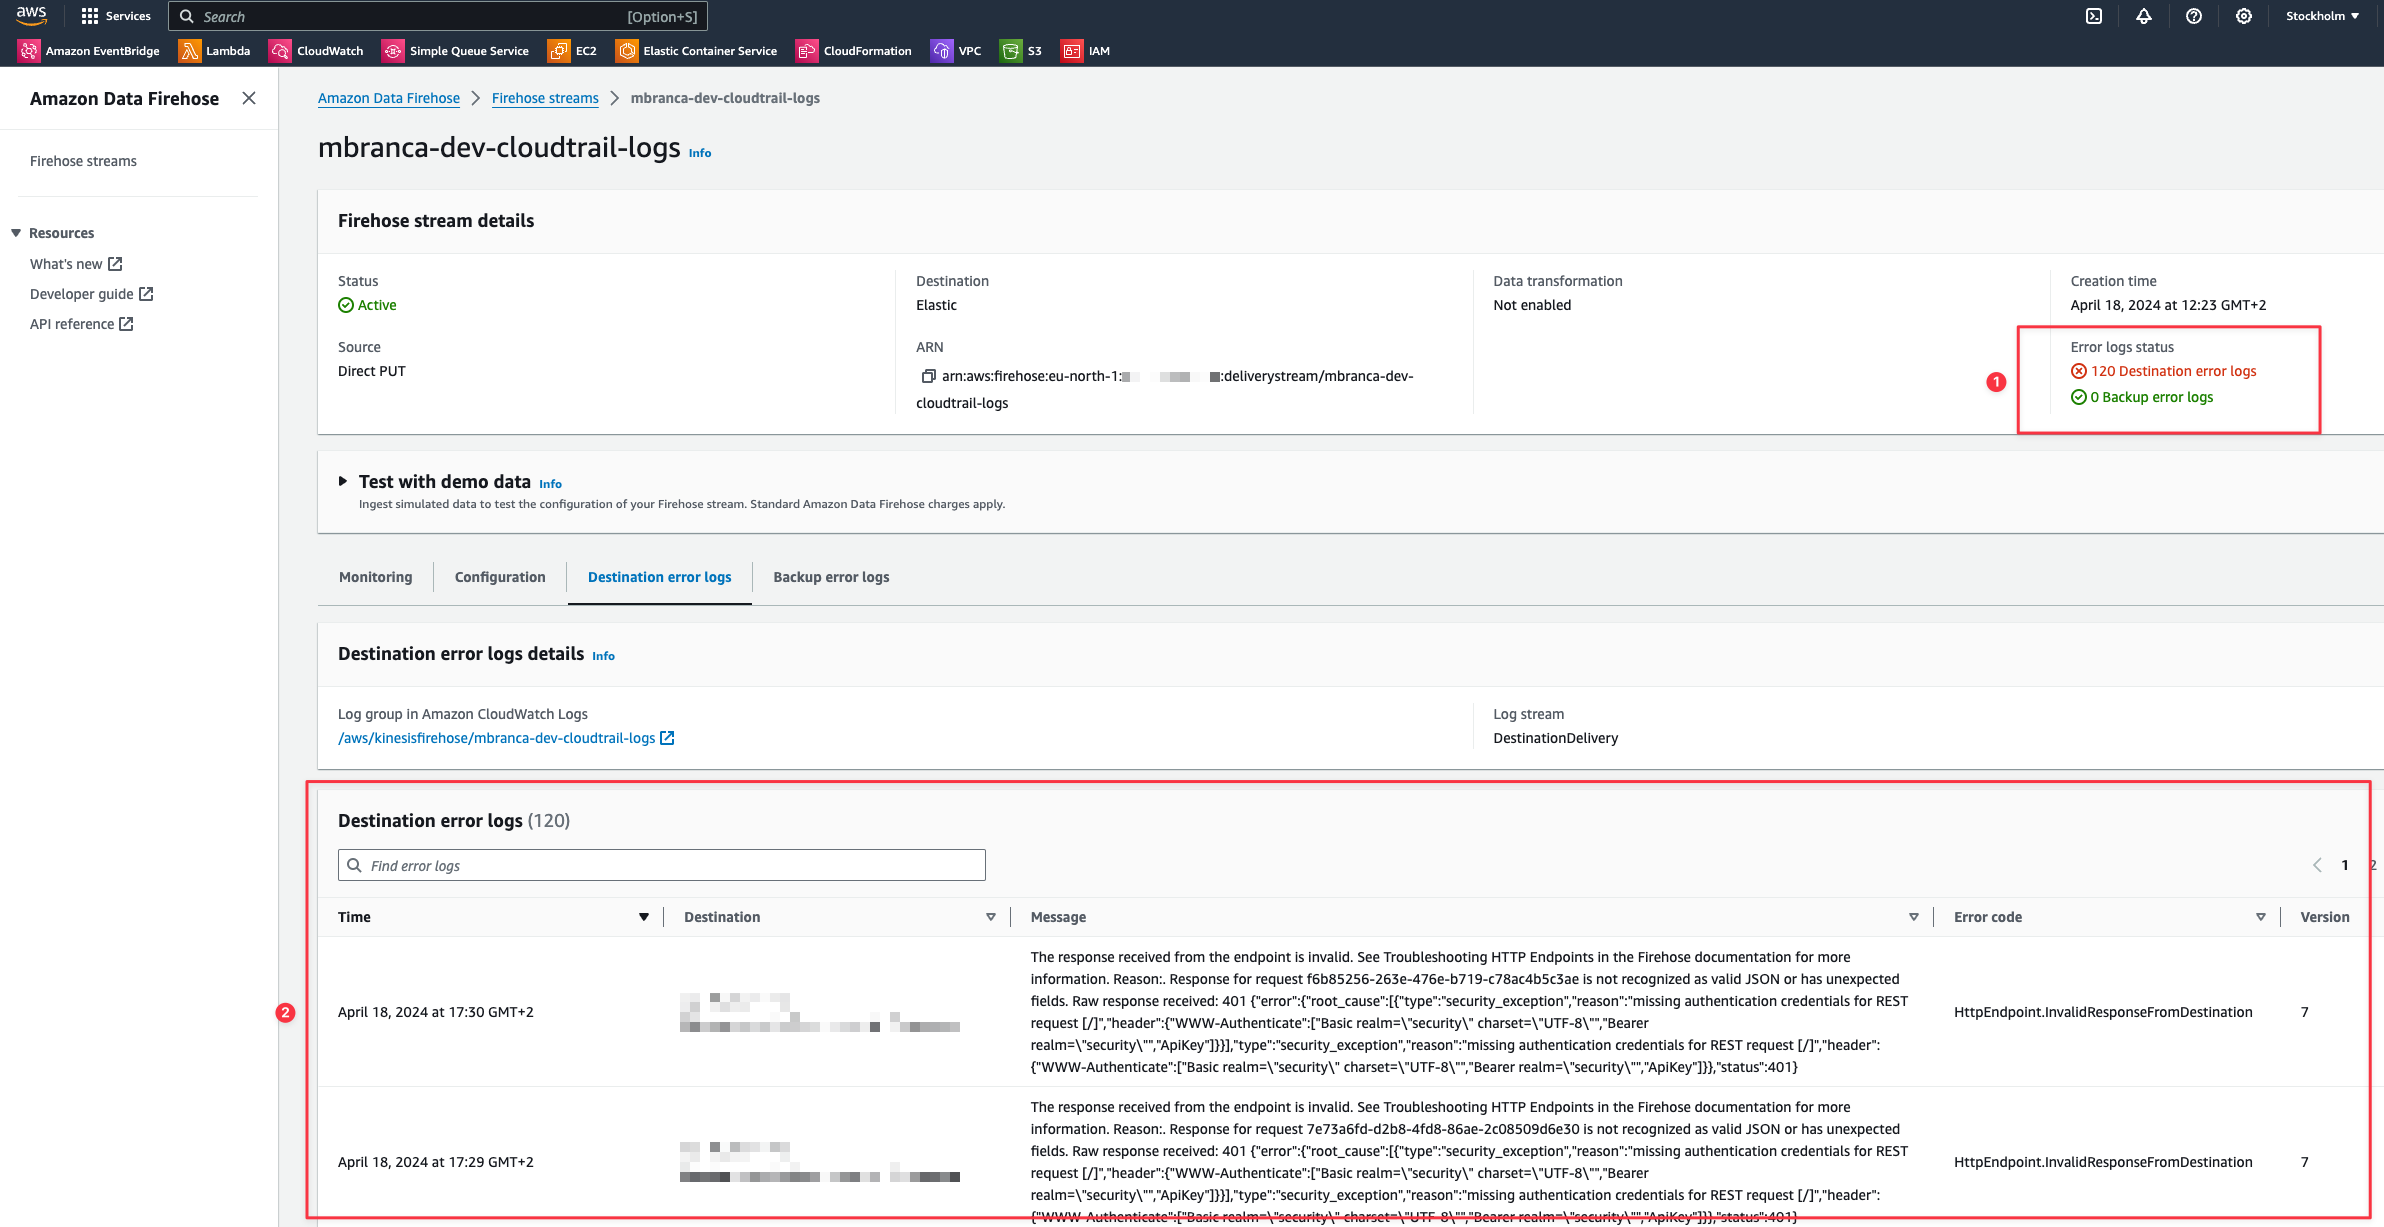
Monitor CloudWatch logs | Elastic Docs
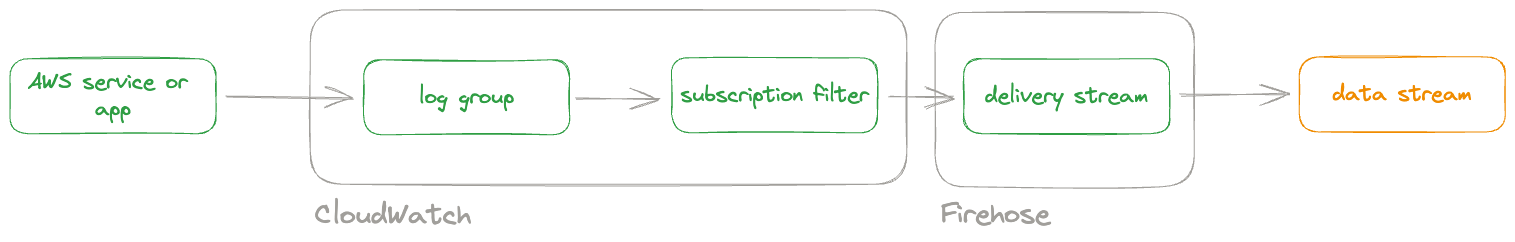
Monitor CloudWatch logs | Elastic Docs
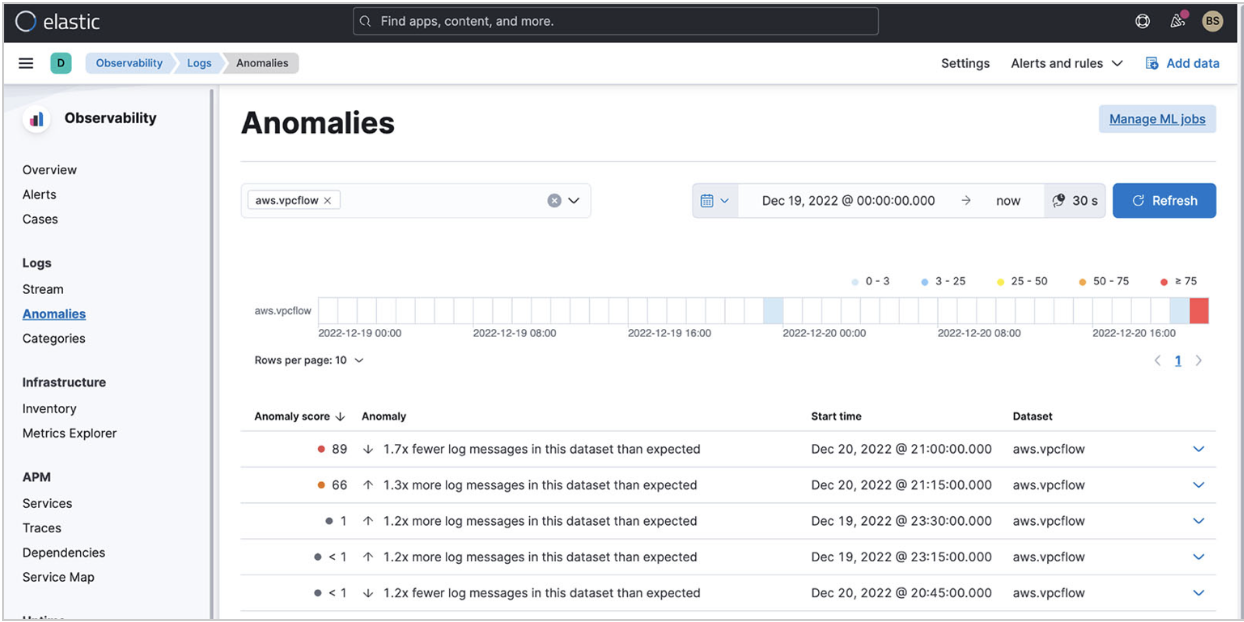
Monitor Virtual Private Cloud (VPC) Flow Logs | Elastic Docs
Explore logs in Discover | Elastic Docs
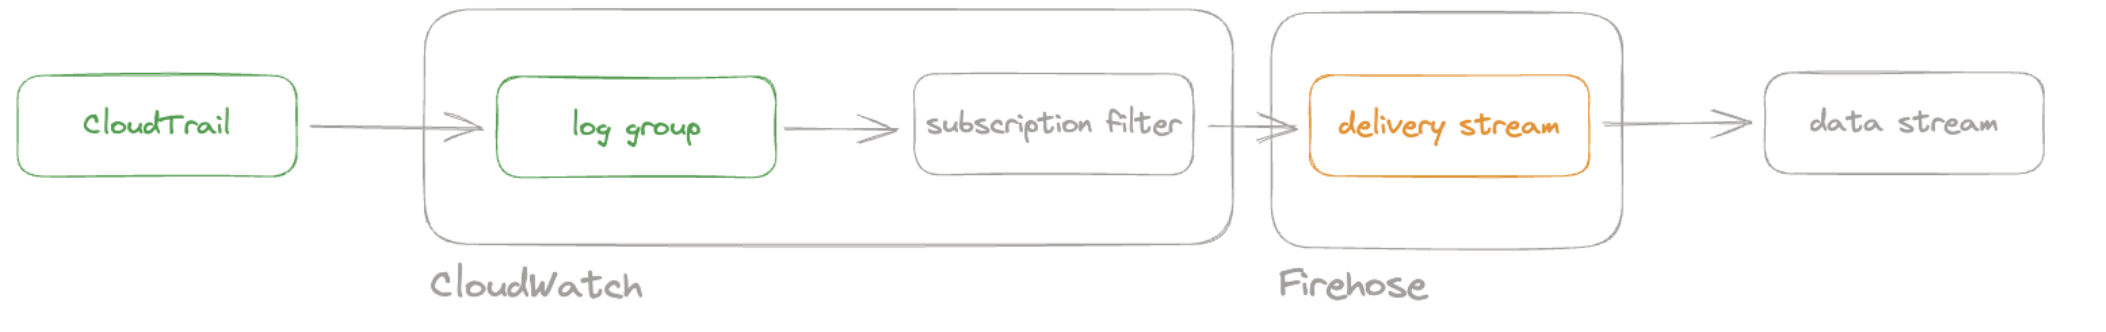
Monitor CloudTrail logs | Elastic Docs
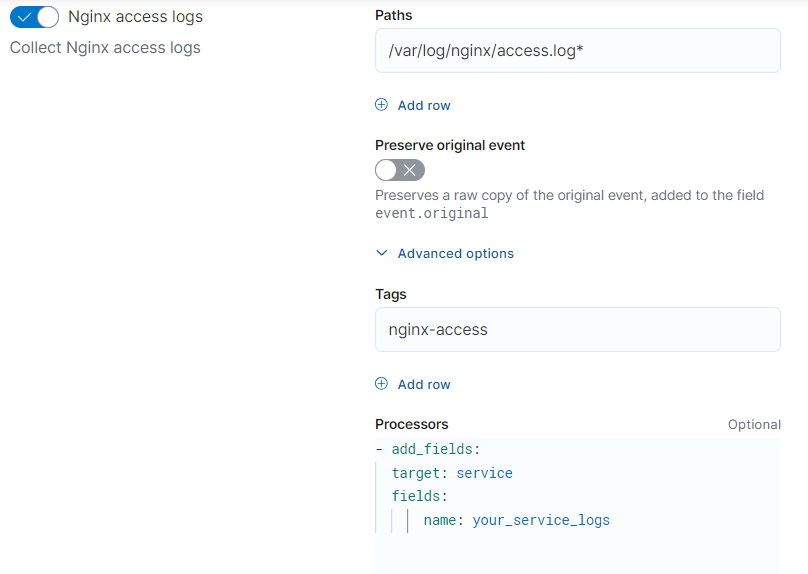
Add a service name to logs | Elastic Docs
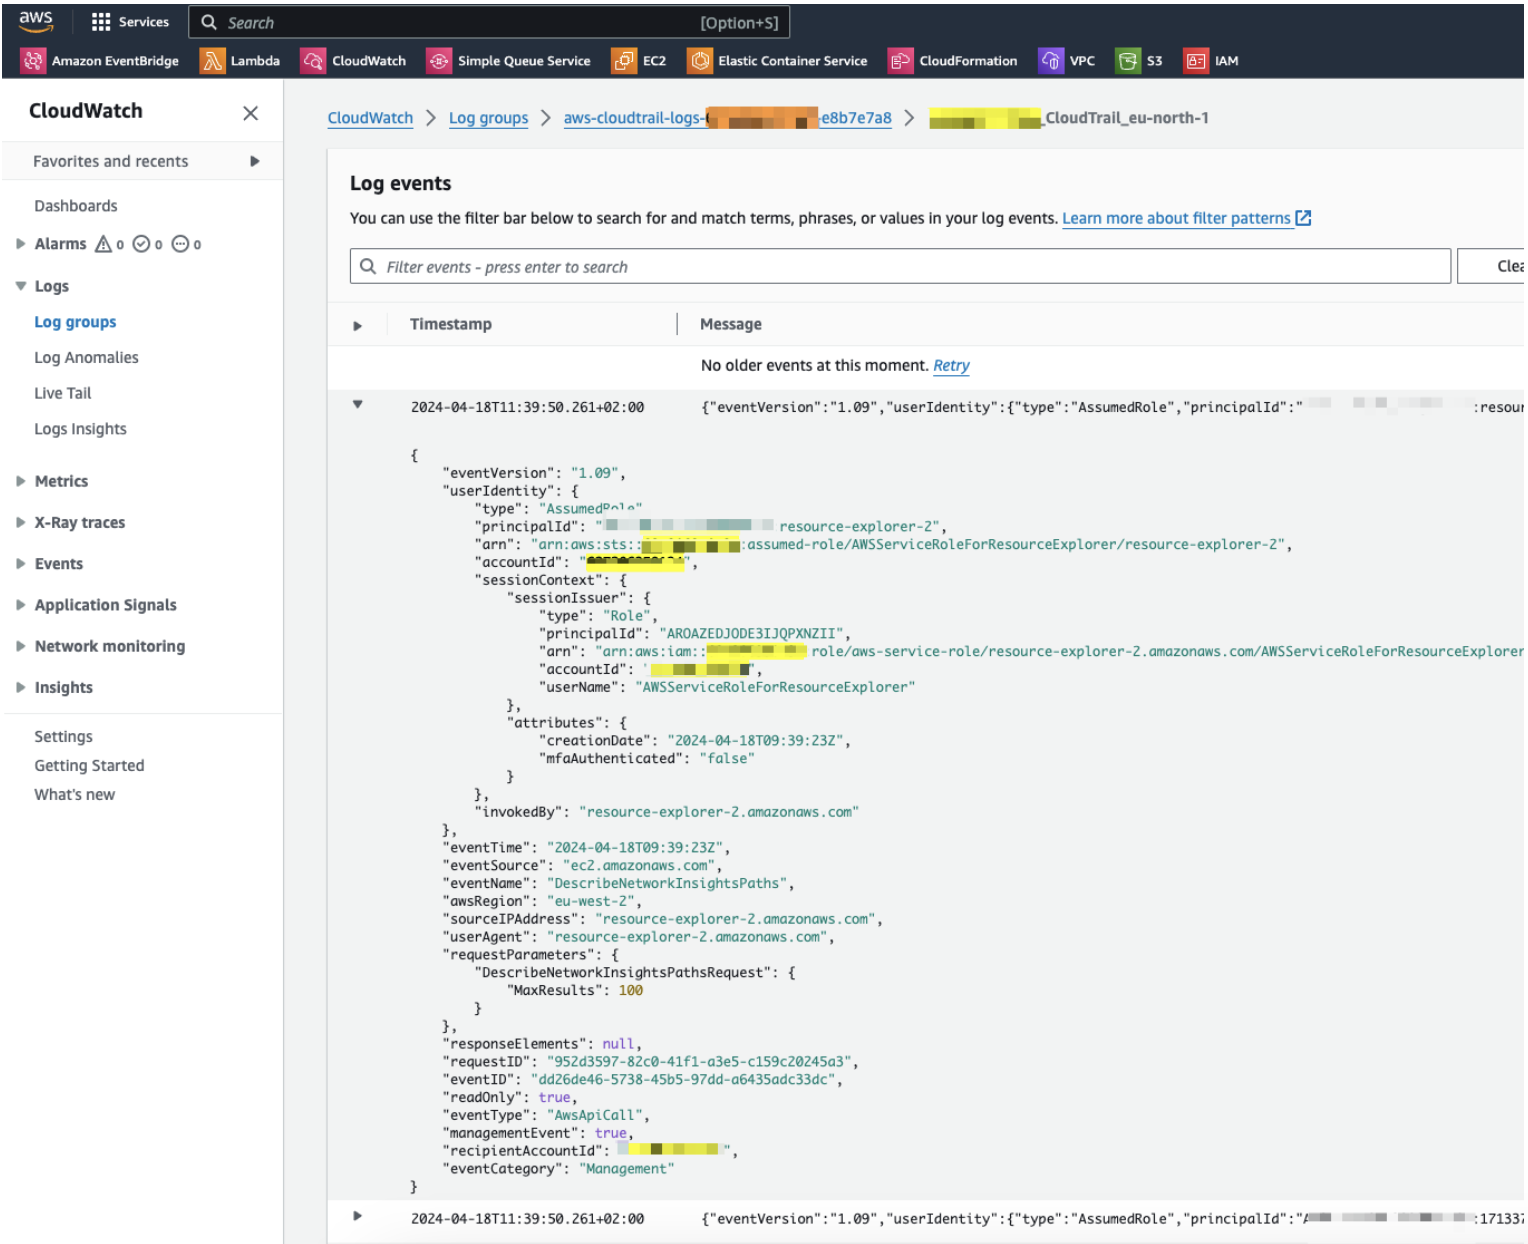
Monitor CloudTrail logs | Elastic Docs
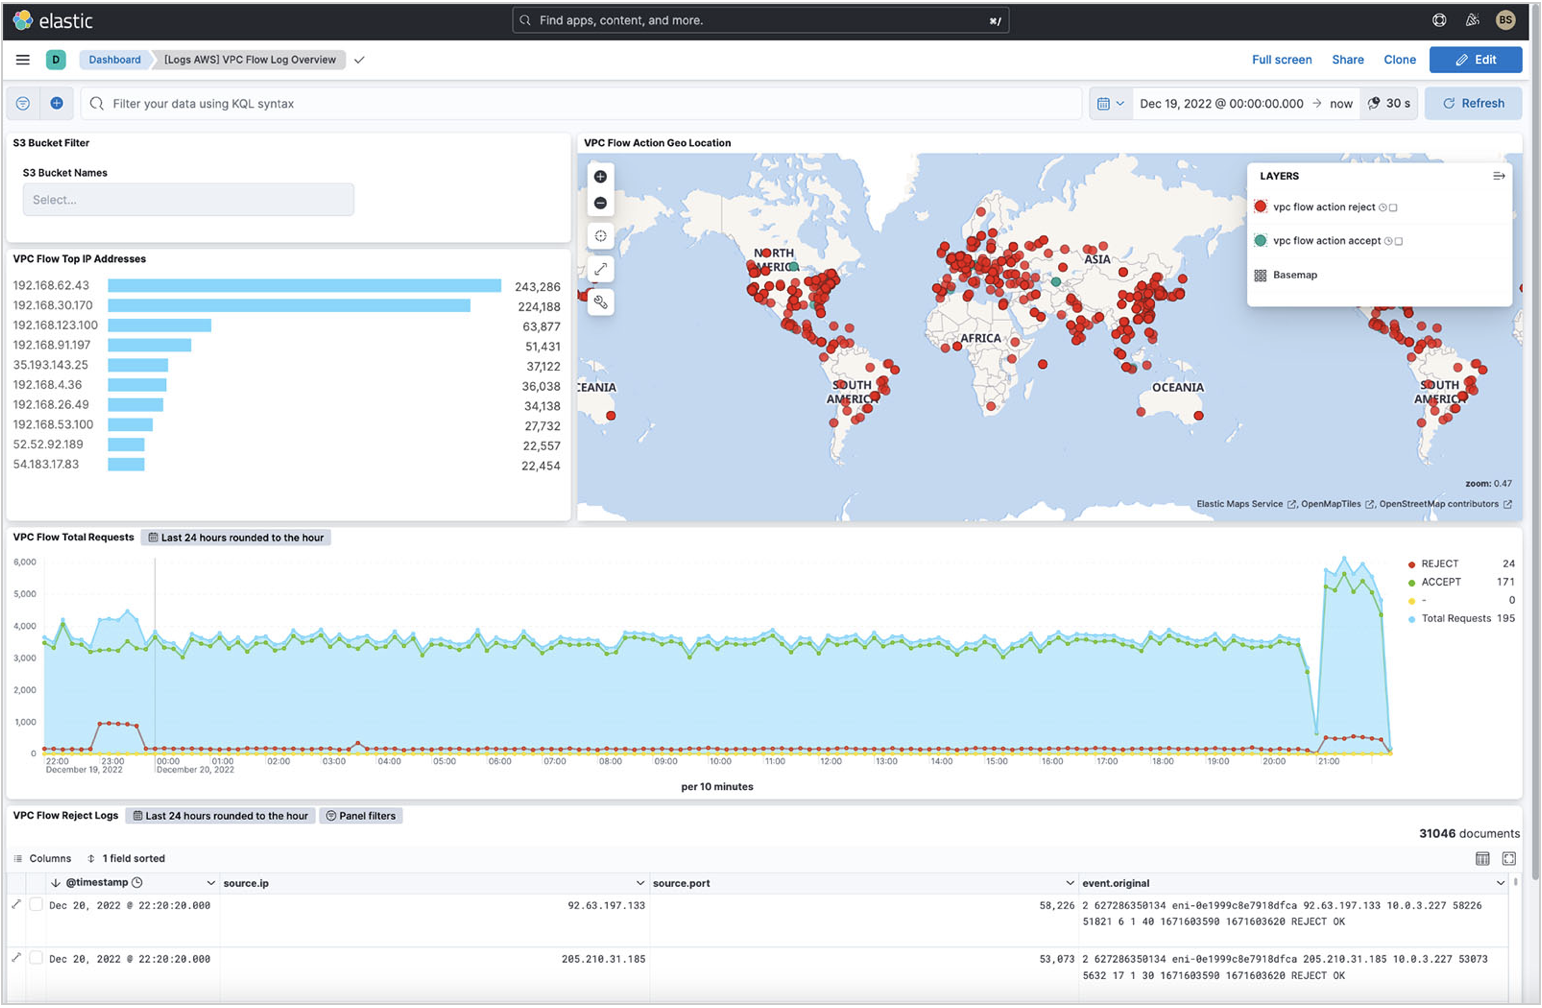
Monitor Virtual Private Cloud (VPC) Flow Logs | Elastic Docs
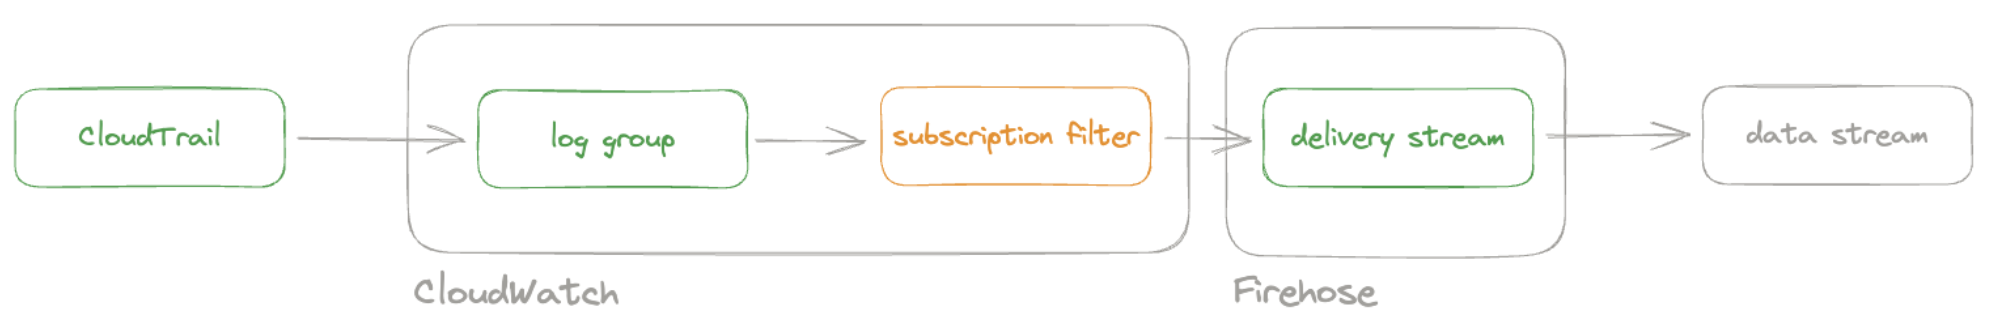
Monitor CloudTrail logs | Elastic Docs
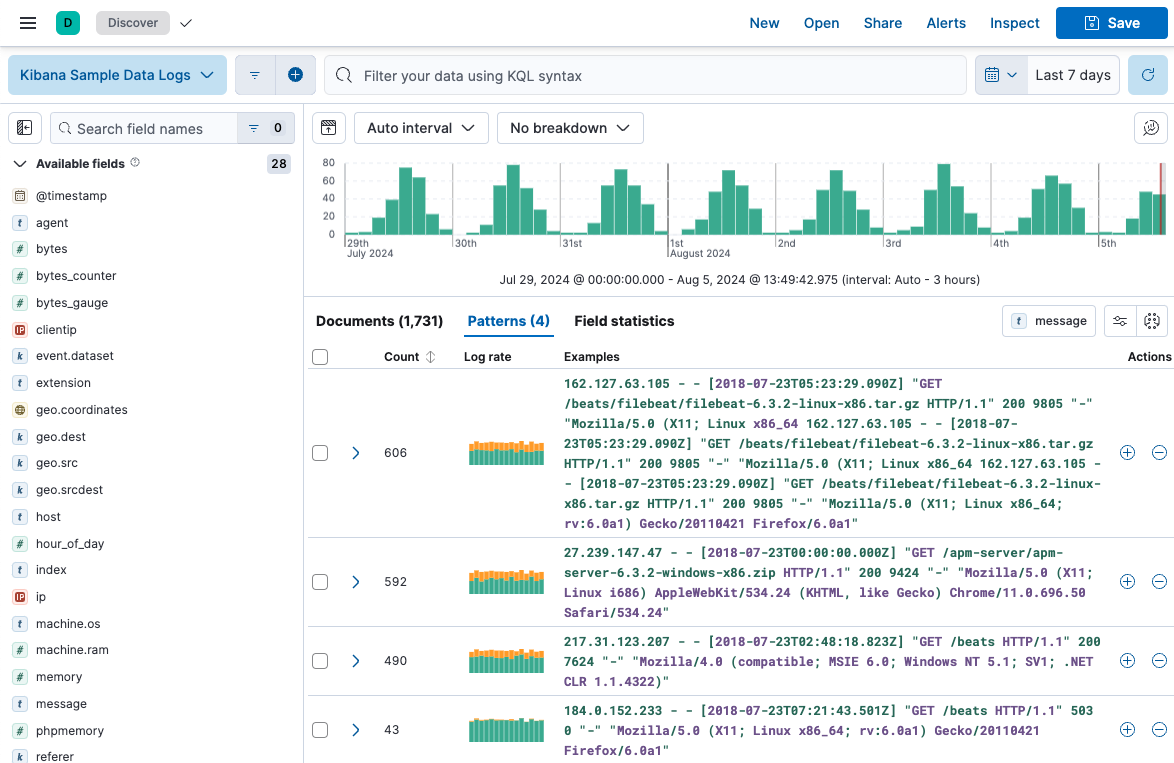
Run a pattern analysis on your log data | Elastic Docs
Advertisement Space (336x280)
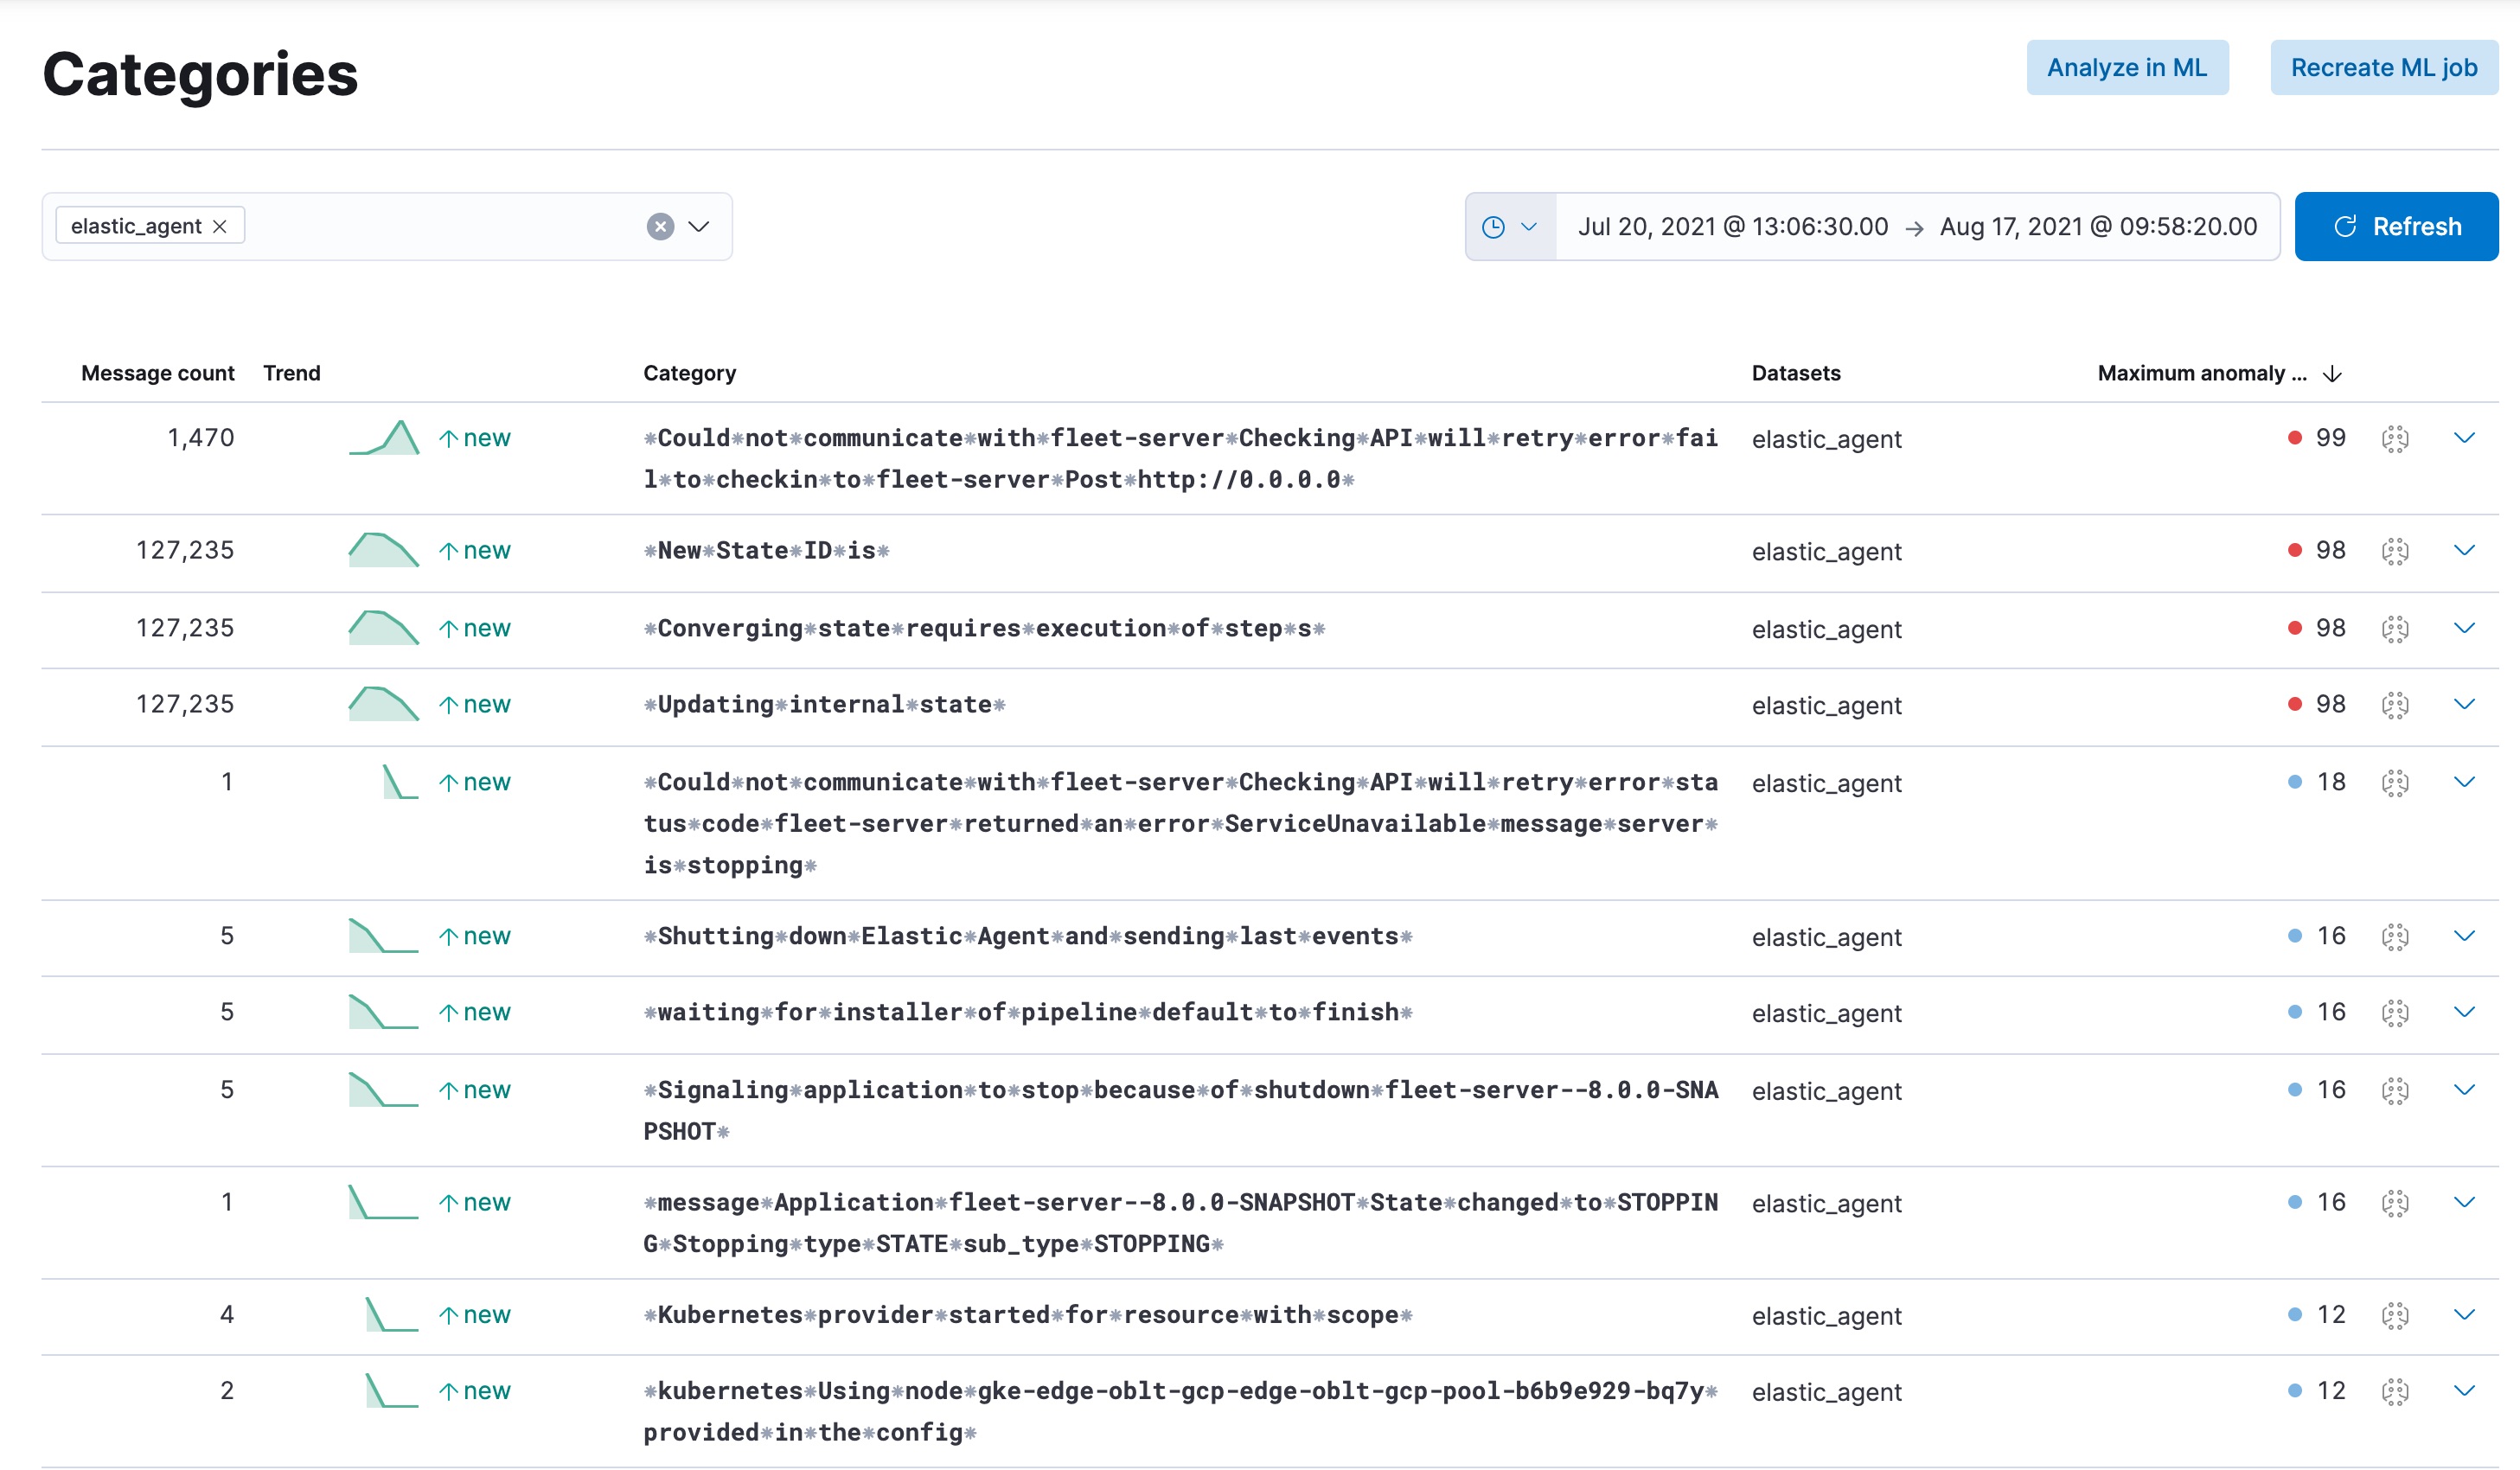
Categorize log entries | Elastic Docs
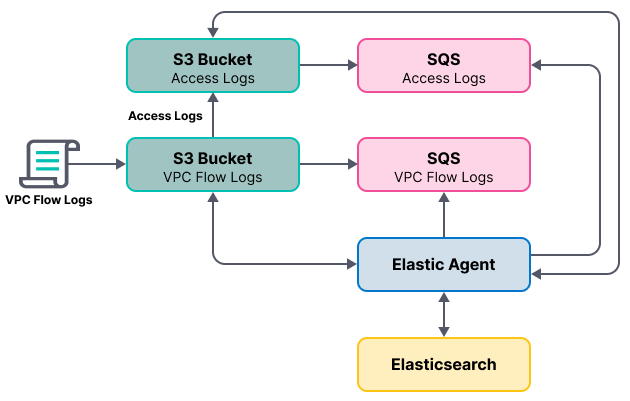
Monitor Amazon Web Services (AWS) with Elastic Agent | Elastic Docs
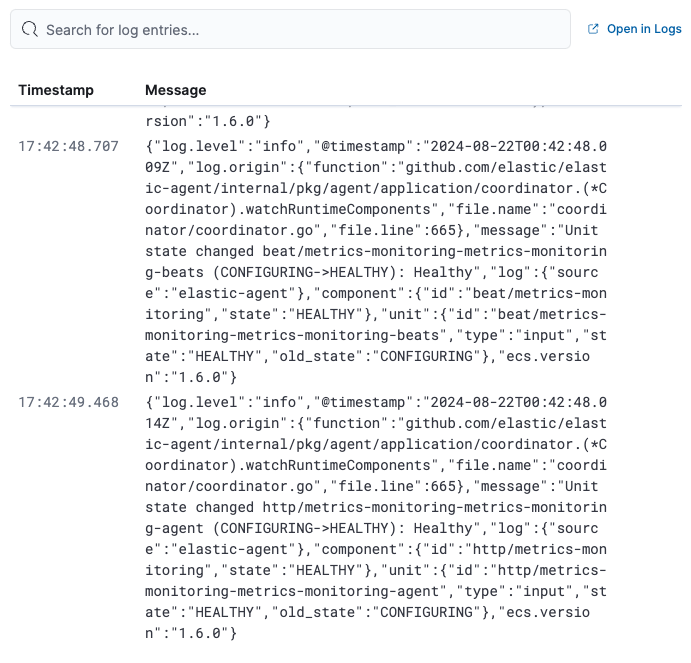
View infrastructure metrics by resource type | Elastic Docs
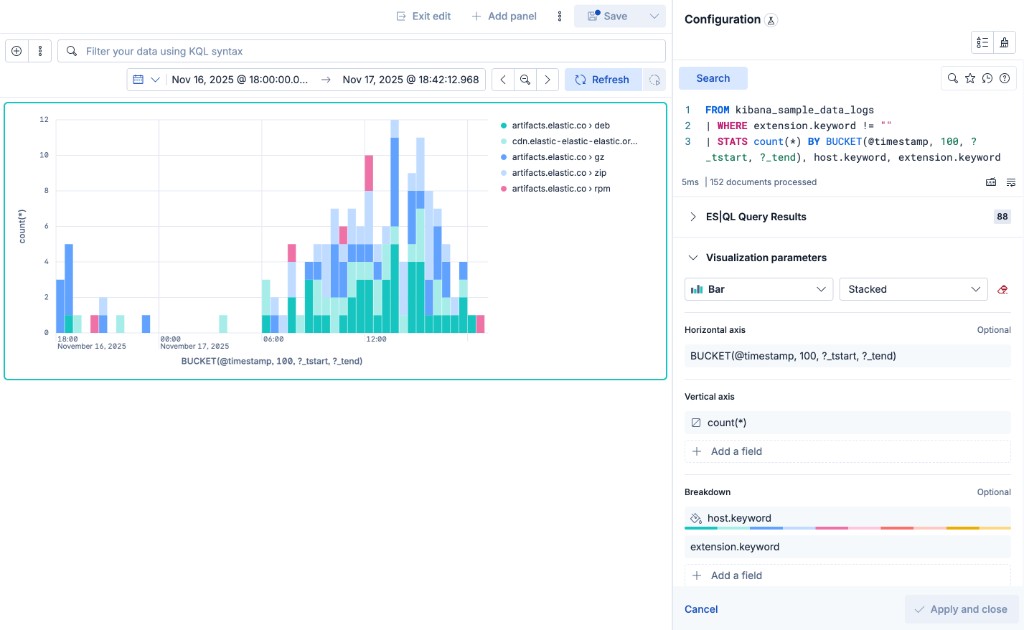
Lens visualizations using ES|QL queries | Elastic Docs
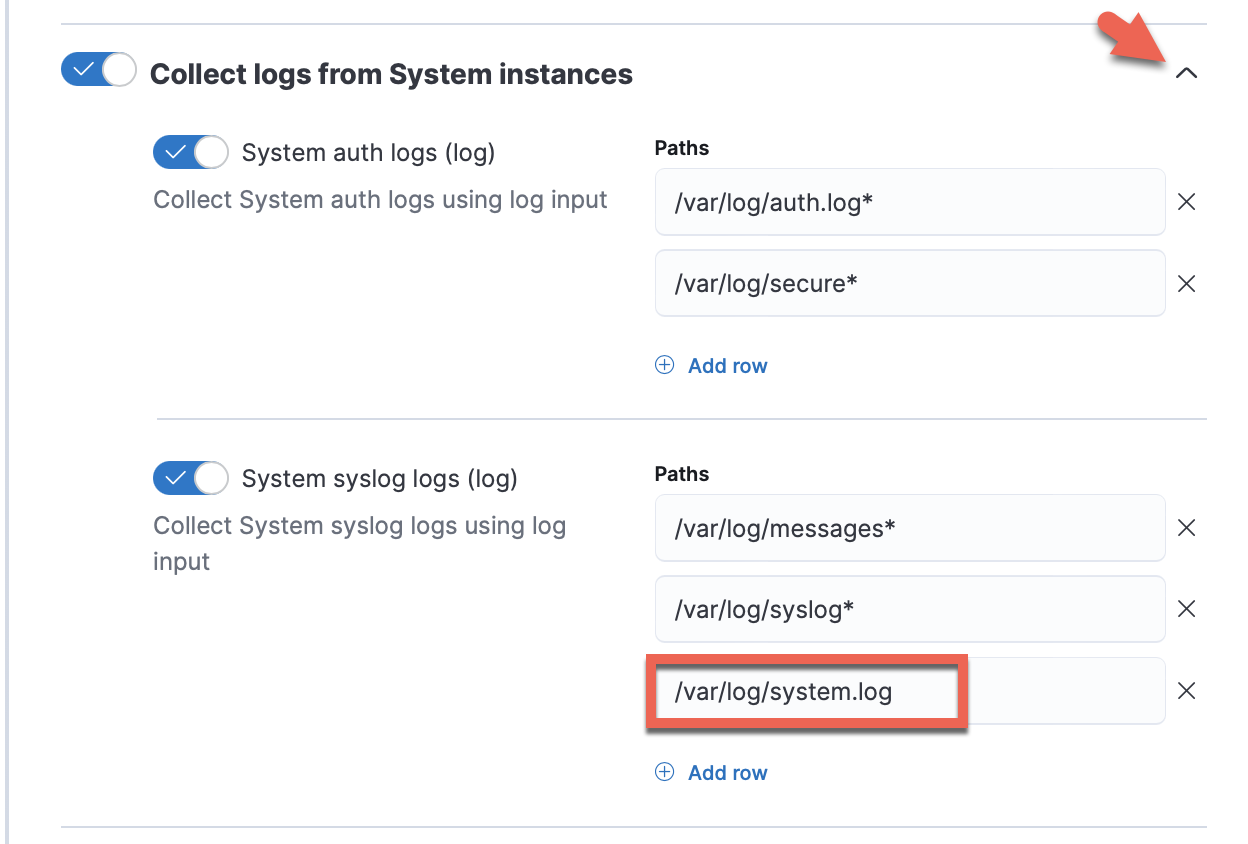
Get started with system metrics | Elastic Docs
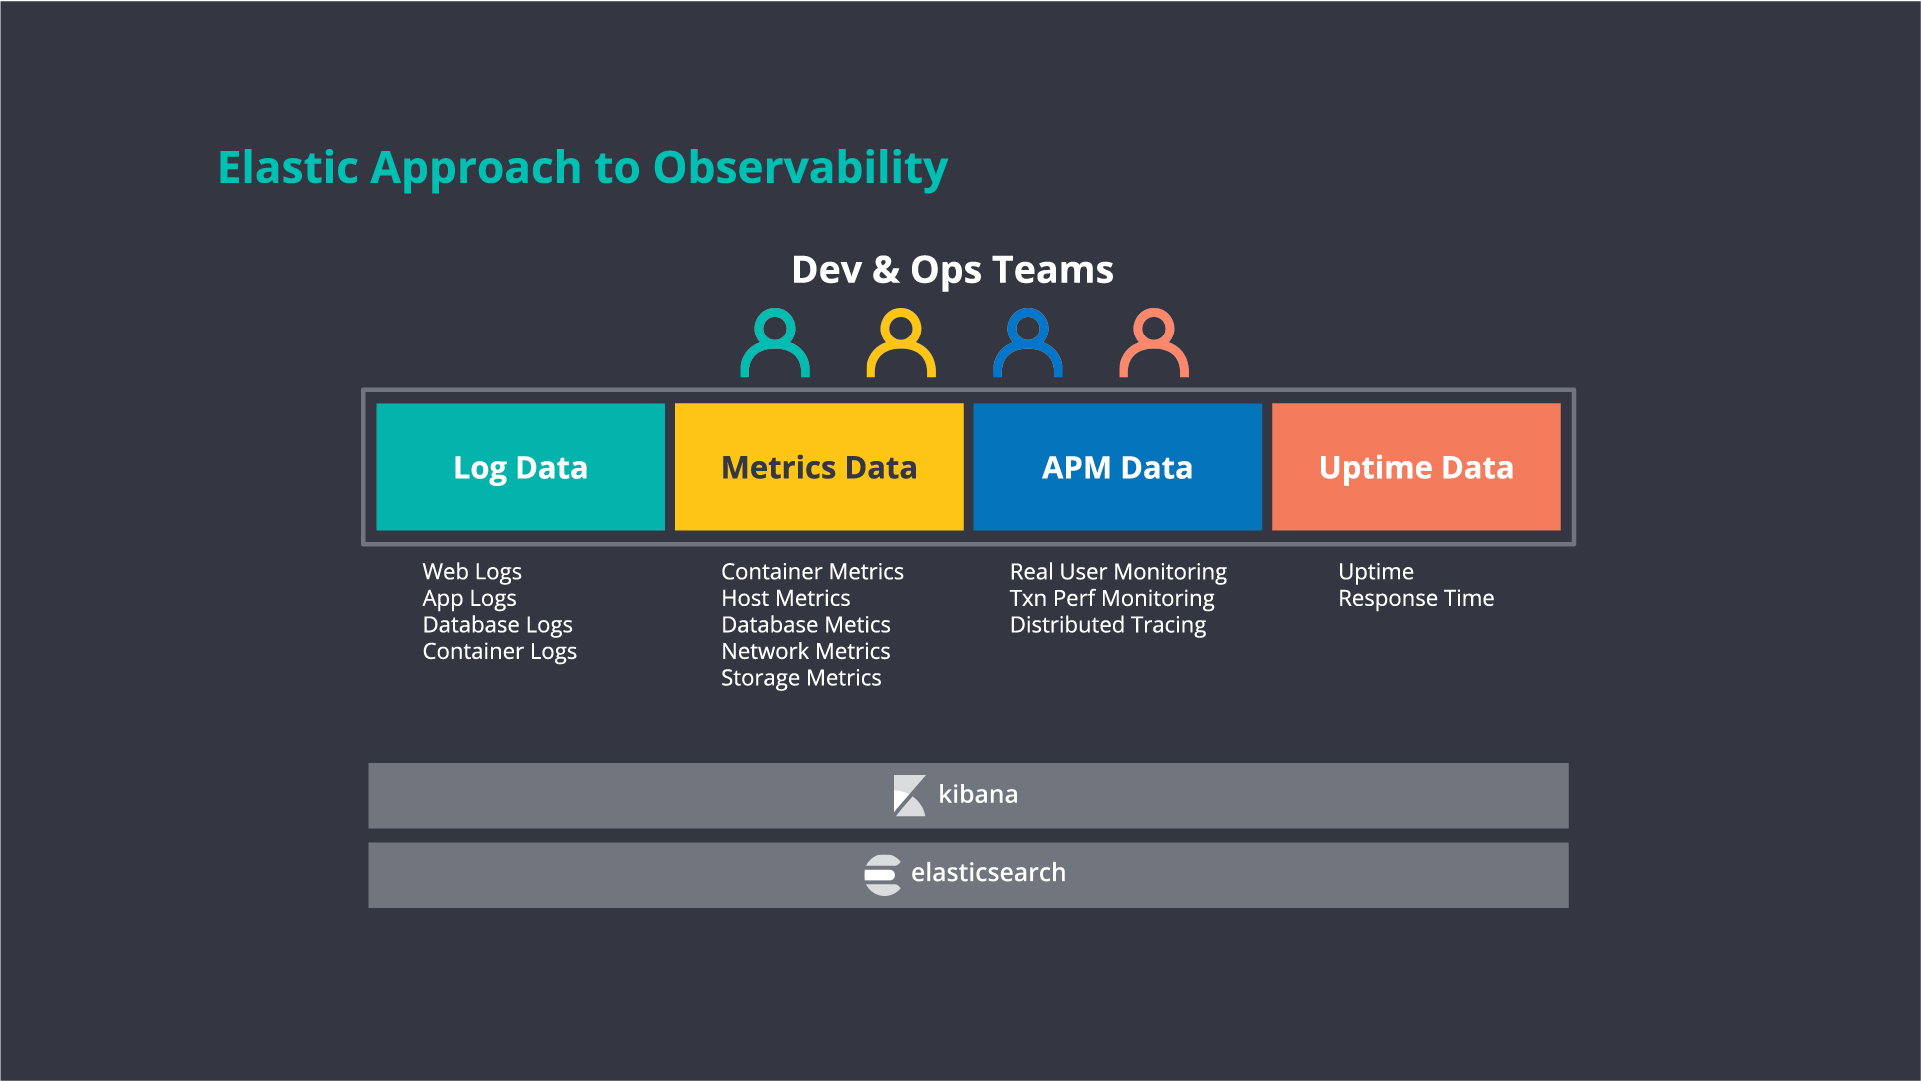
Qu'est-ce que l'analyse des logs ? | Elastic

Process Kubernetes logs with ease using Elastic Streams — Elastic ...
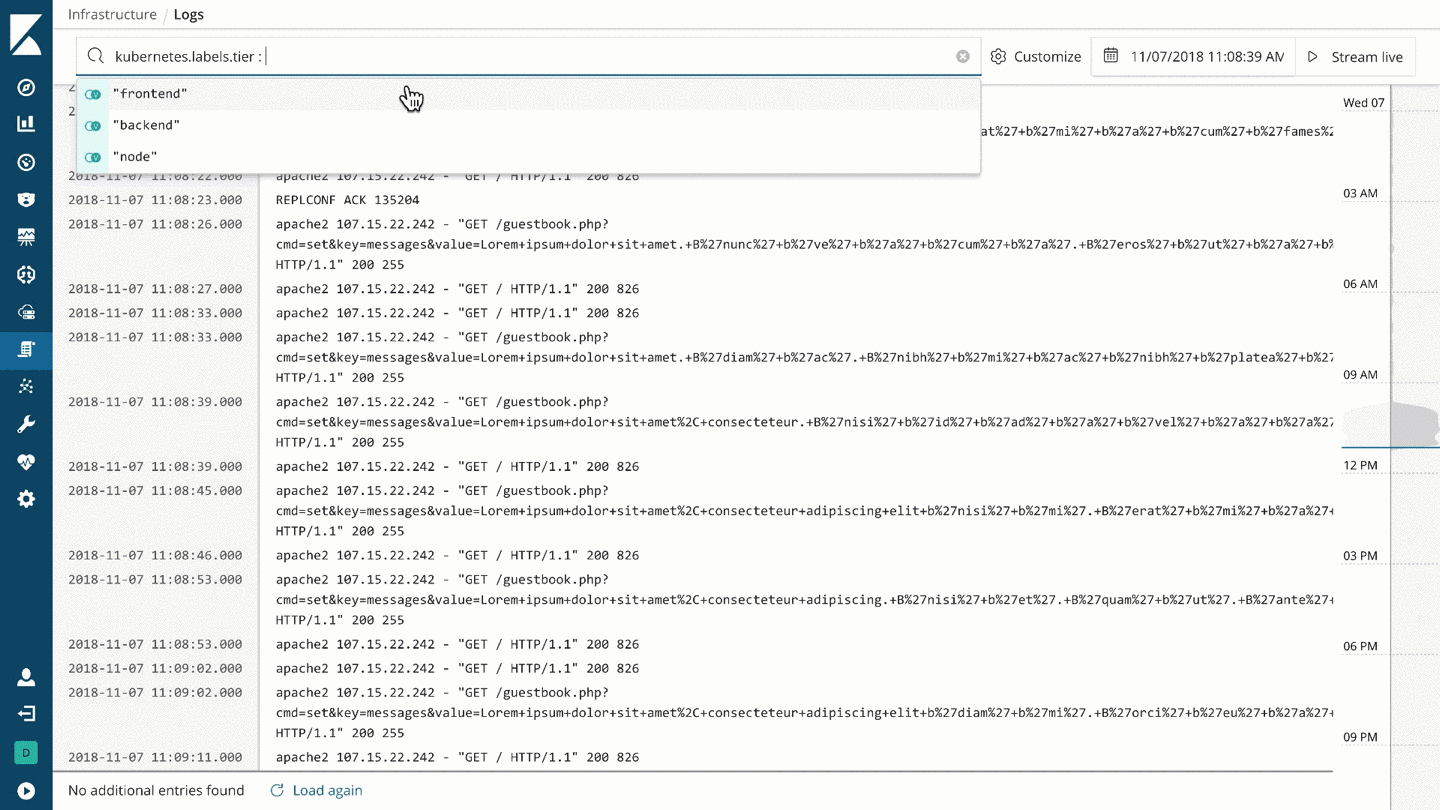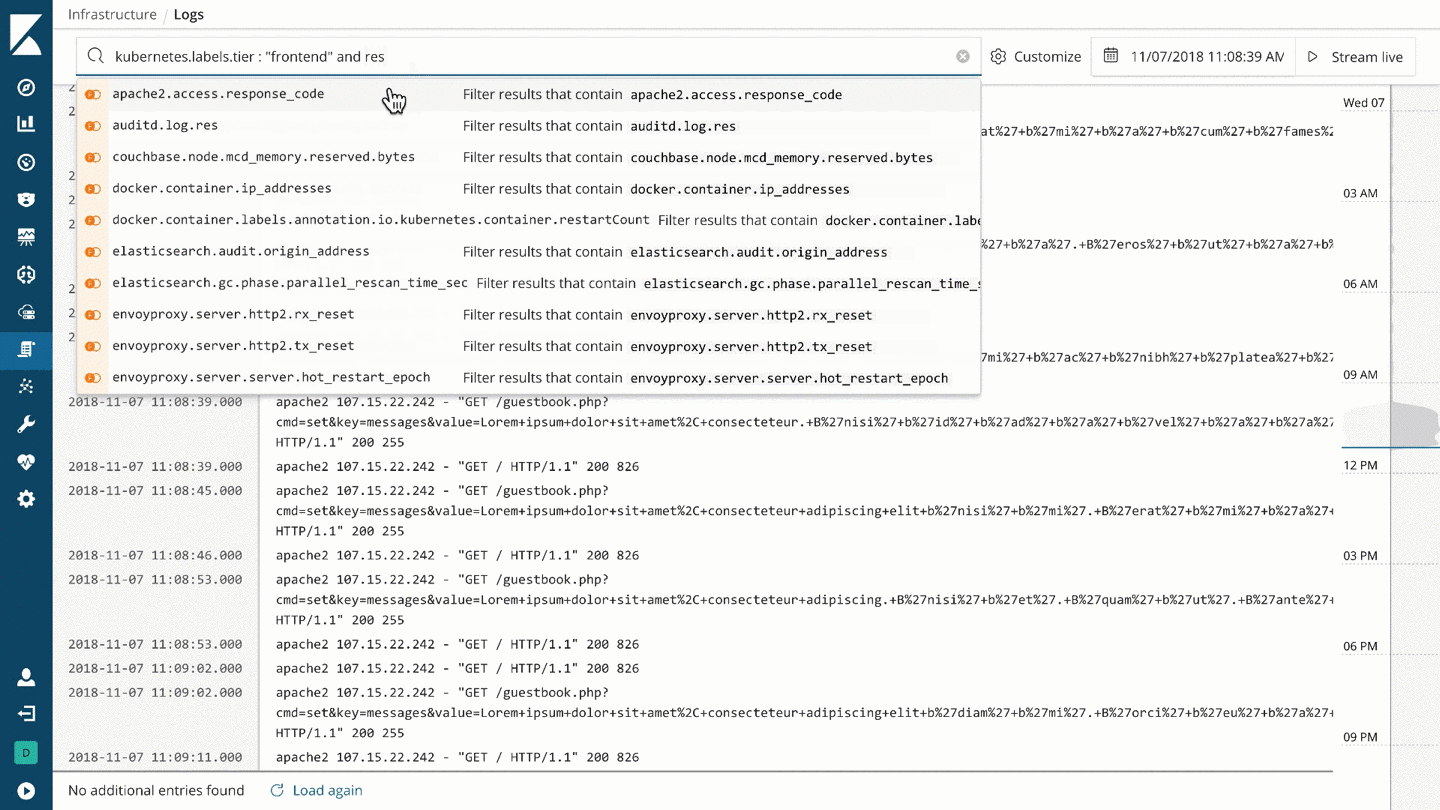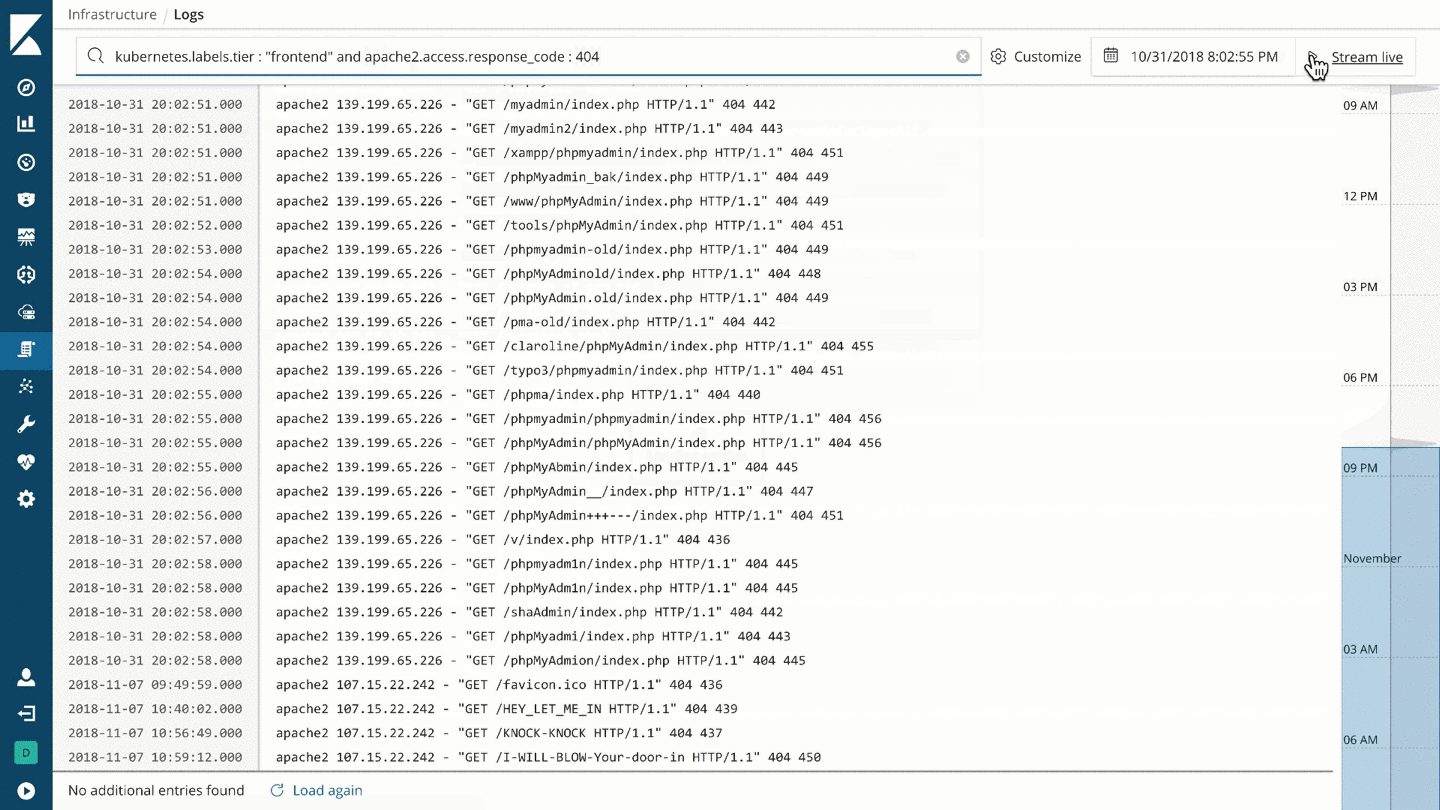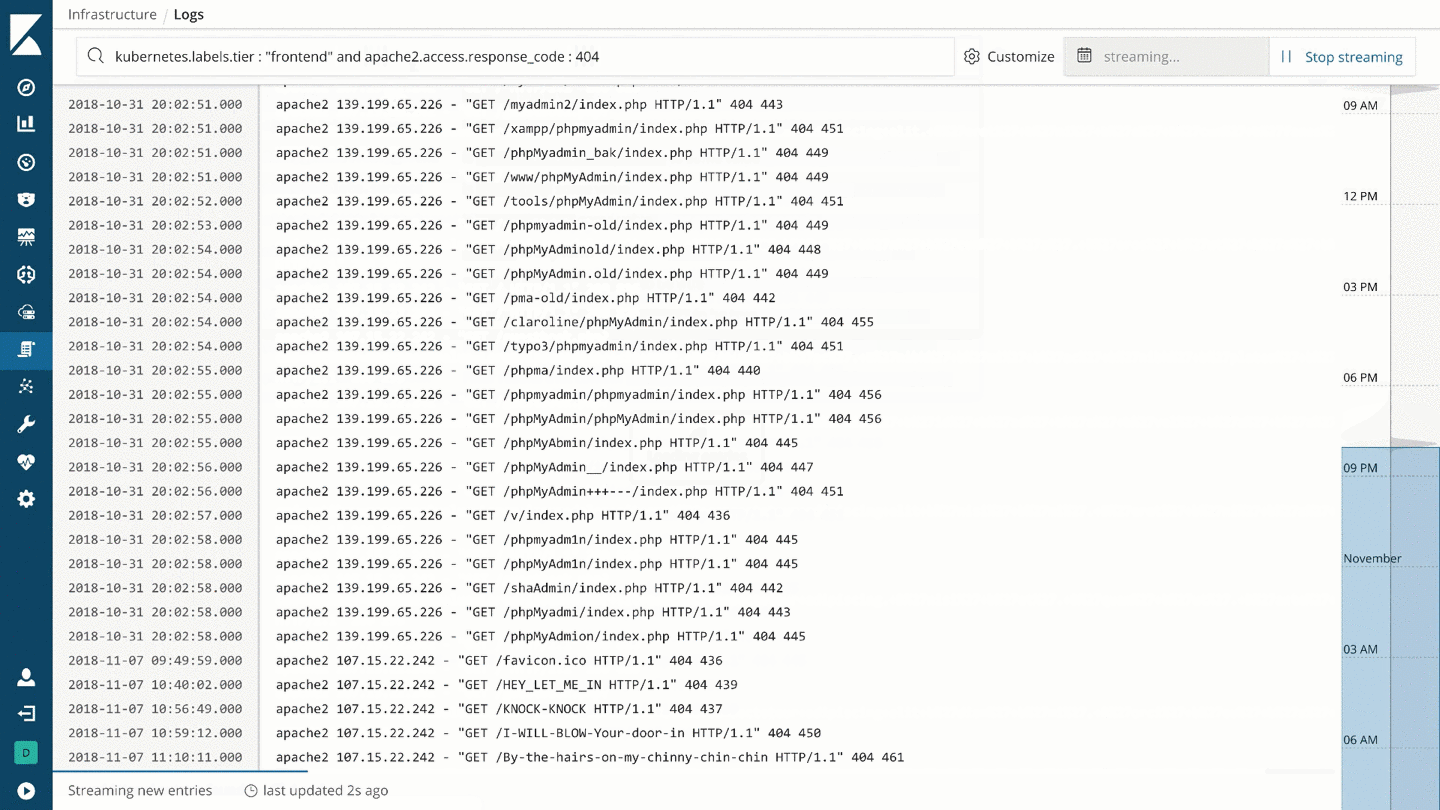
Elastic Logs GA Released | Elastic Blog
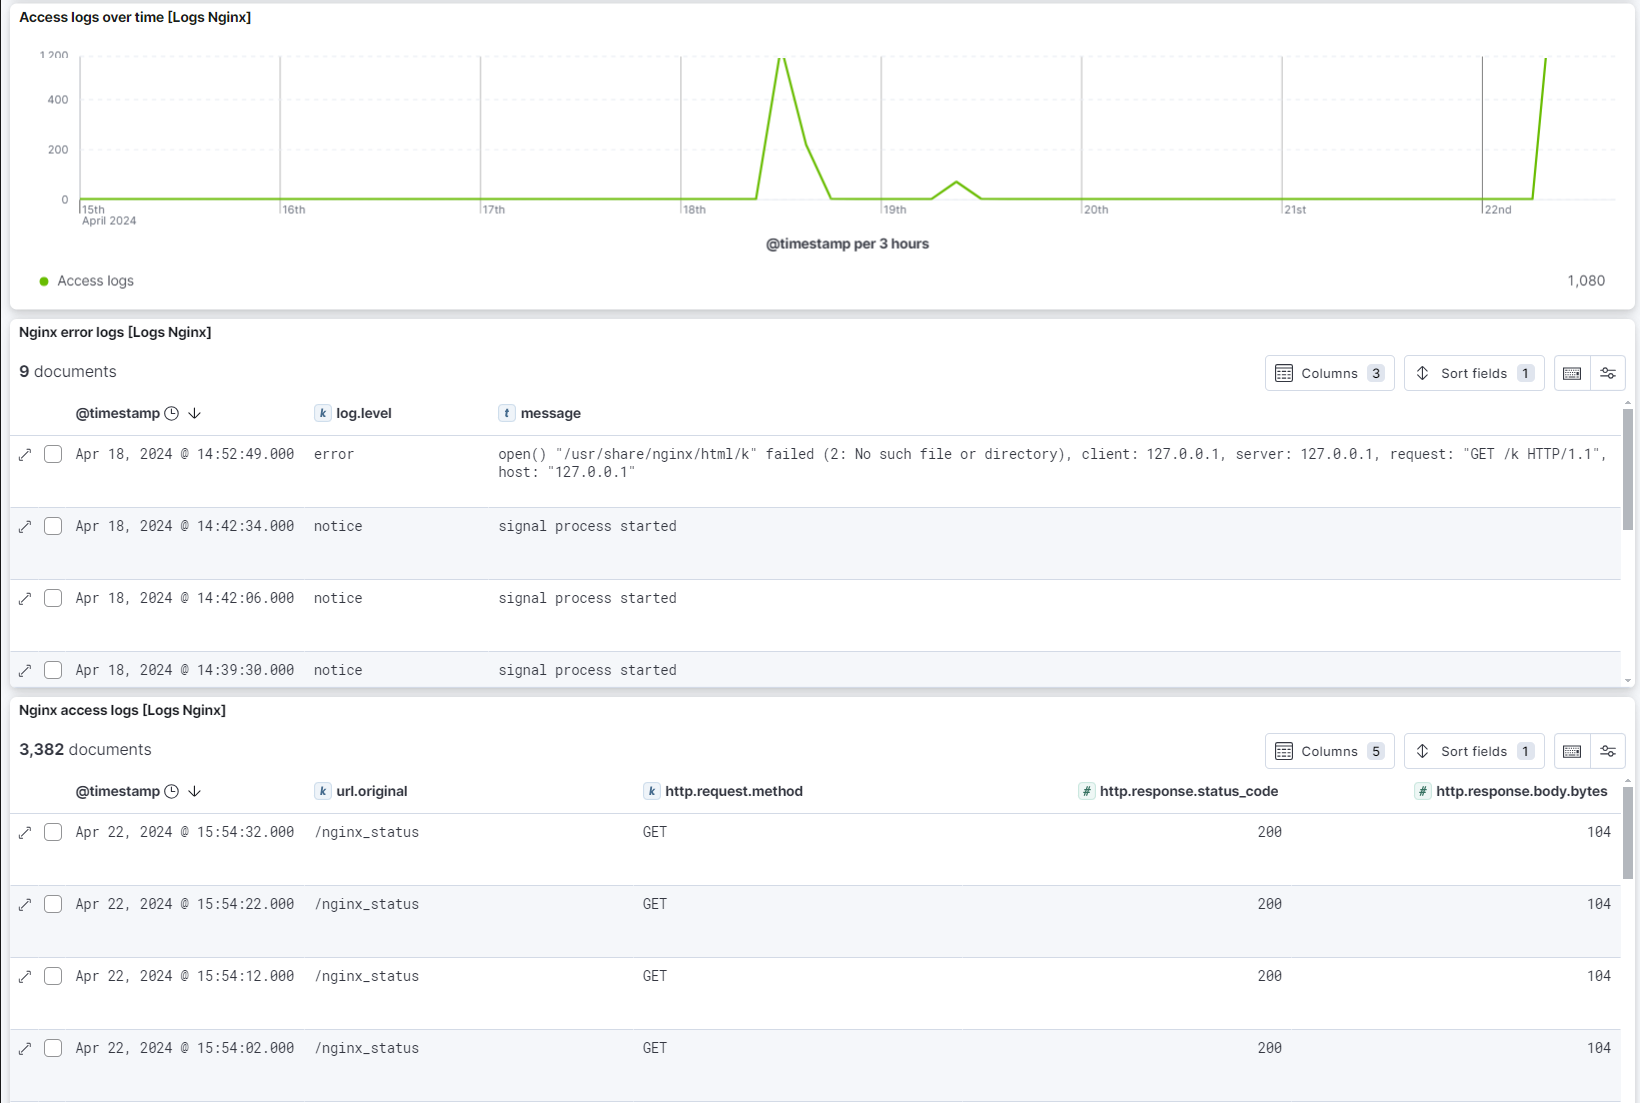
Tutorial: Observe your nginx instances | Elastic Docs
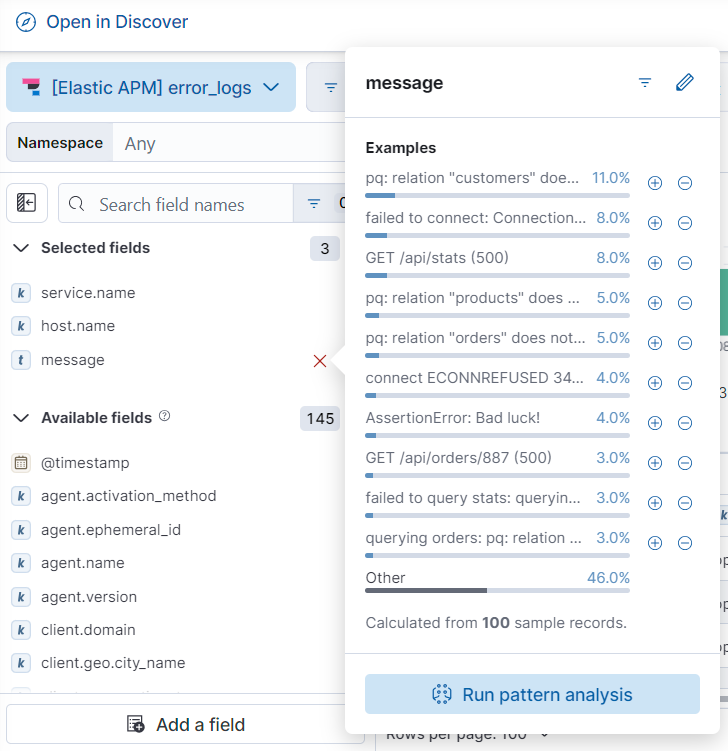
Run a pattern analysis on log data | Elastic Docs
Advertisement Space (336x280)
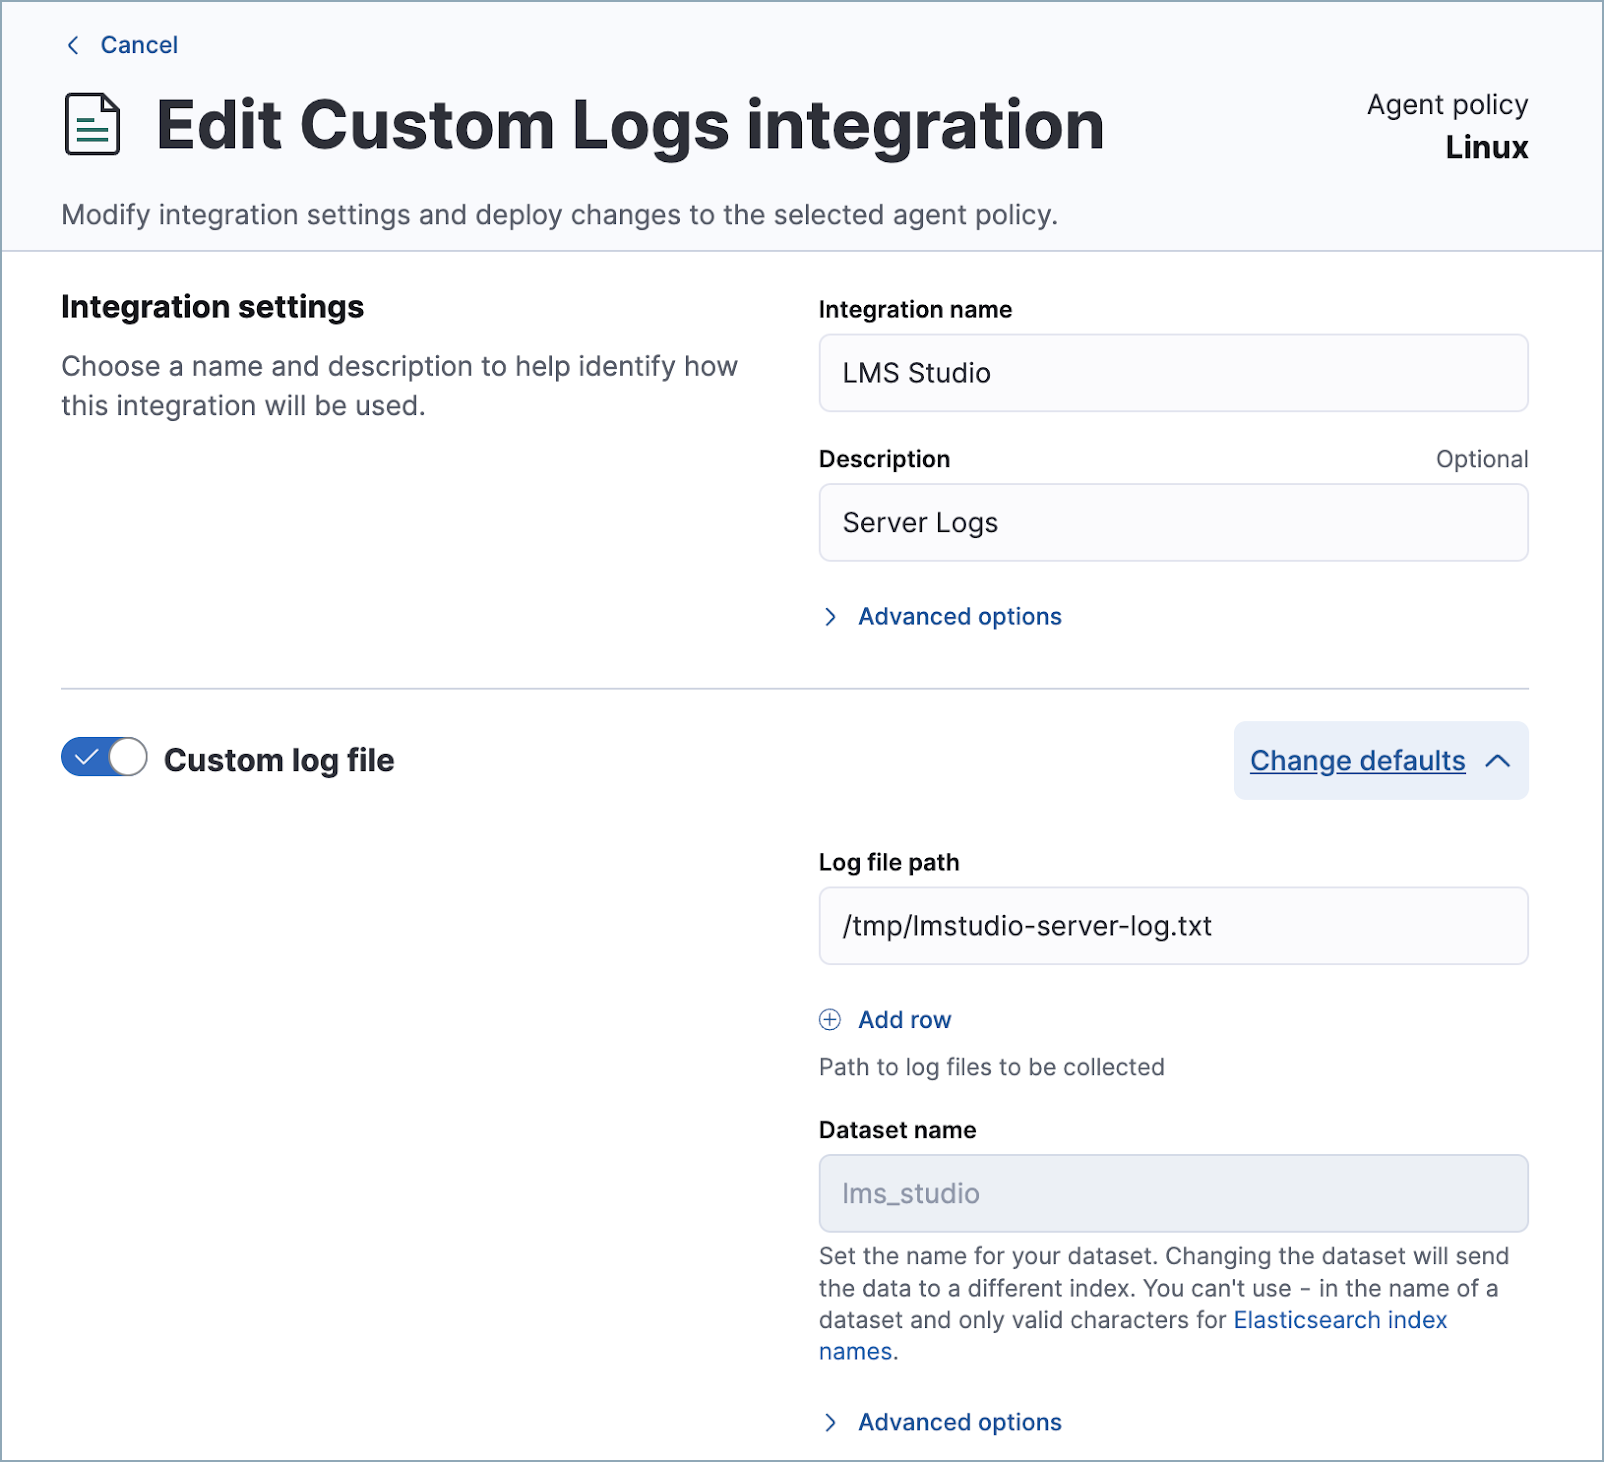
Connect to a local LLM for Elastic Security using LM Studio | Elastic Docs
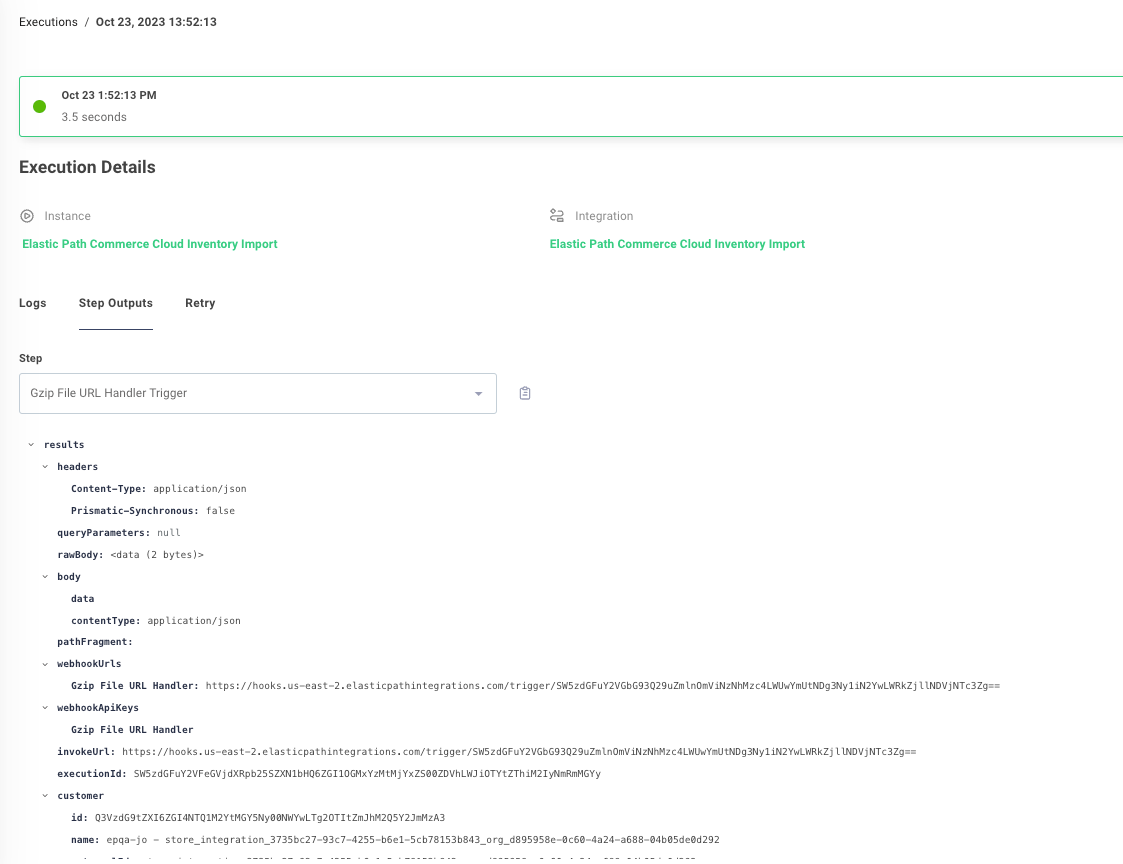
Logs | Elastic Path Documentation
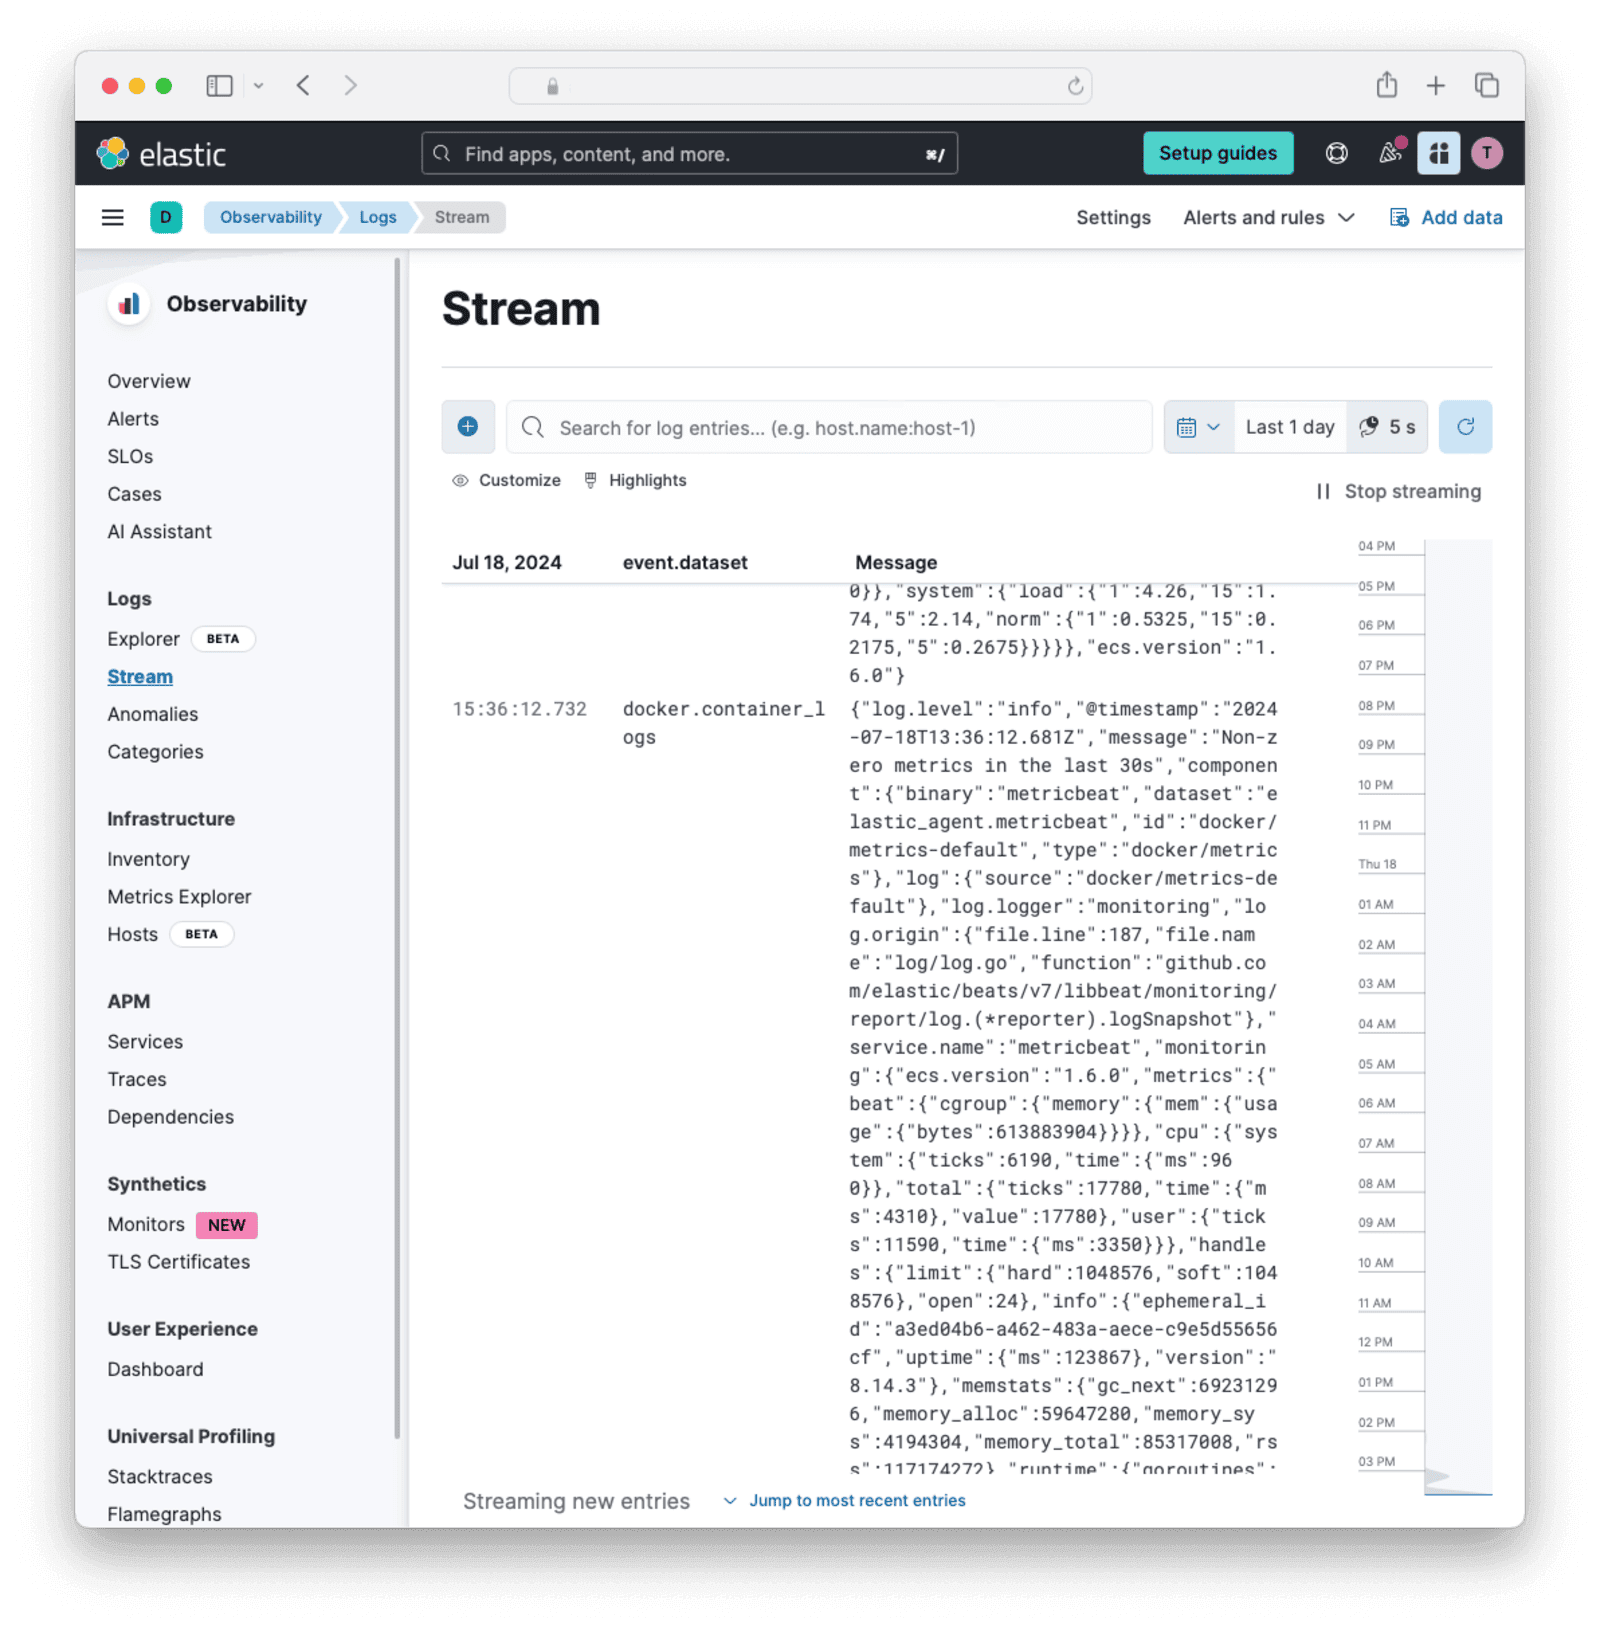
Elastic | FusionAuth Docs

Use Fluentd to Ingest Oracle Cloud Infrastructure Logs into Elastic Cloud
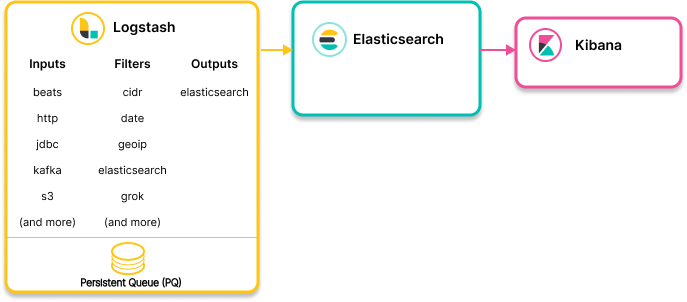
Logstash to Elasticsearch | Elastic Docs
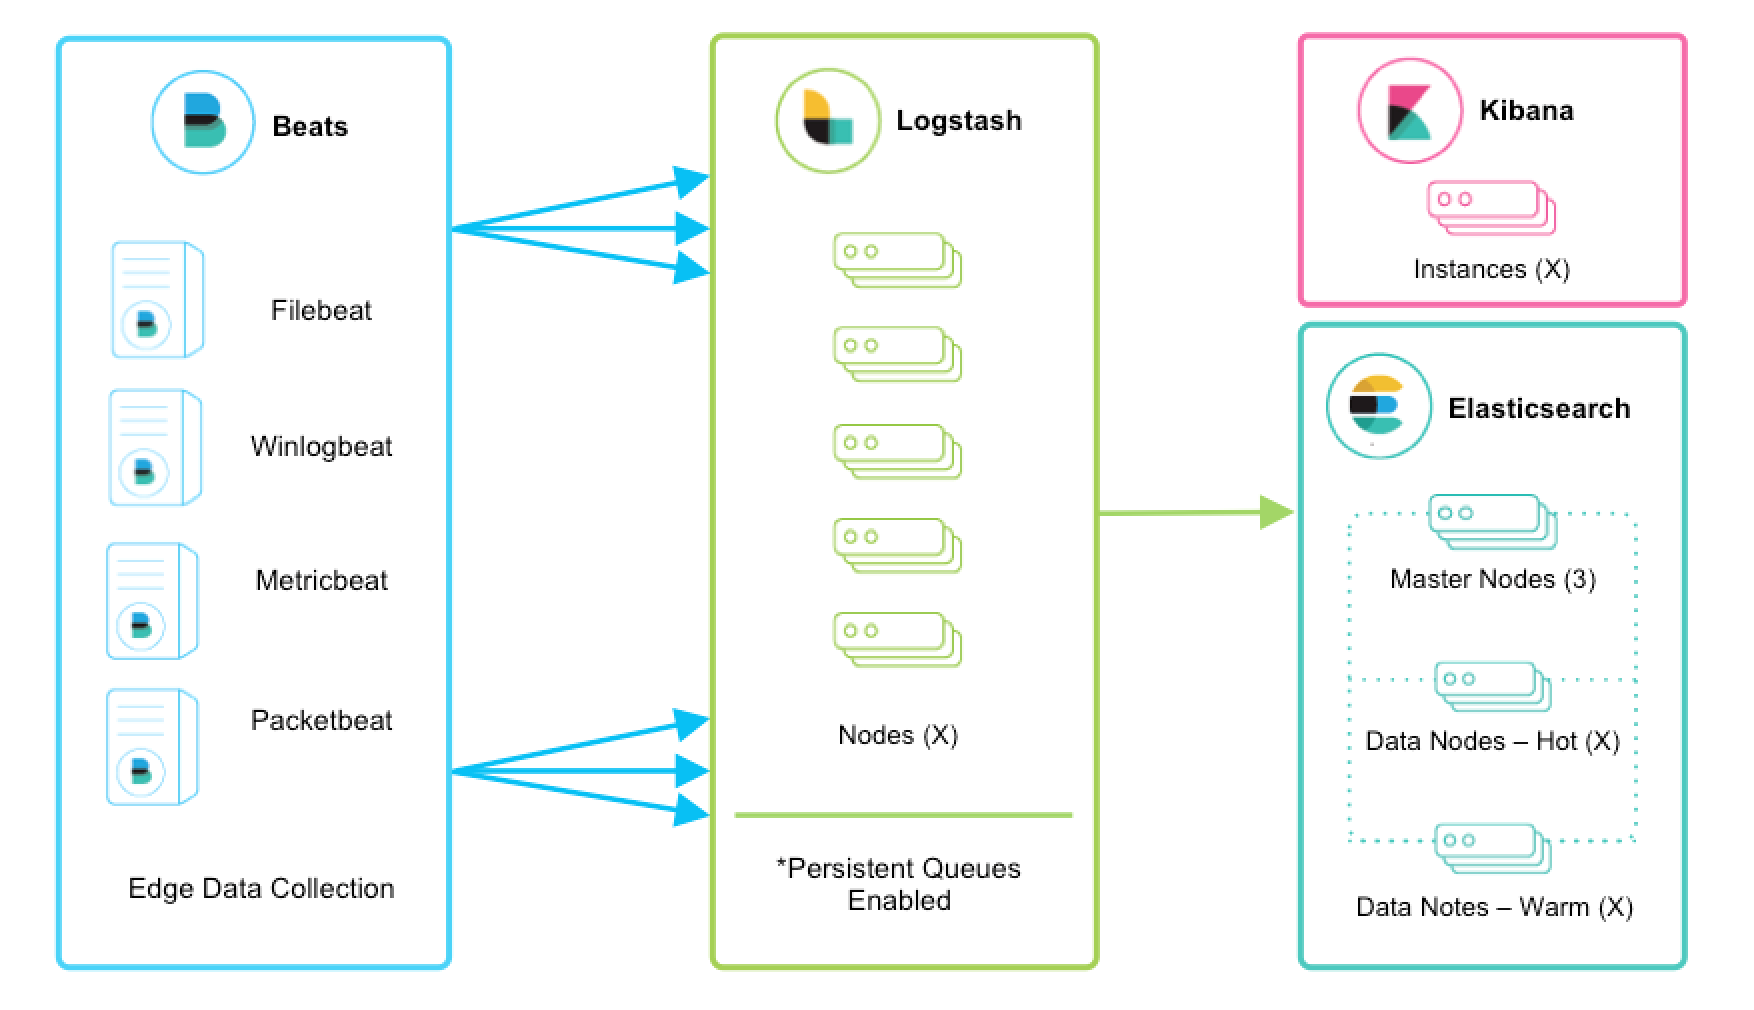
Ingest data from Beats with Logstash as a proxy | Elastic Docs