
Ollydbg Remove Analysis From Module Reverse Engineering Stack Exchange

Ollydbg - Remove analysis from module - Reverse Engineering Stack Exchange

Ollydbg - Remove analysis from module - Reverse Engineering Stack Exchange

Ollydbg - Remove analysis from module - Reverse Engineering Stack Exchange

tracing - Compare two traces from ollydbg - Reverse Engineering Stack ...

Issue opening executable module in OllyDBG - Reverse Engineering Stack ...

tracing - Compare two traces from ollydbg - Reverse Engineering Stack ...

Creating my own custom structure in Ollydbg - Reverse Engineering Stack ...

tools - How to capture Data from OllyDbg window? - Reverse Engineering ...

x86 - Ollydbg Instructions Are Splitted - Reverse Engineering Stack ...

x86 - Ollydbg Instructions Are Splitted - Reverse Engineering Stack ...
Advertisement Space (300x250)

reverse engineering - OllyDbg 2.0 Analyze procedure arguments - Stack ...

Reverse Engineering with Ollydbg | HackTheBox "Find The Easy Pass" CTF ...

Reverse Engineering Malware, Part 05: OllyDbg Basics - Hackers Arise

Reverse Engineering Malware, Part 05: OllyDbg Basics - Hackers Arise

reverse engineering - OllyDbg - there are several patches applied but ...

reverse engineering - OllyDbg - there are several patches applied but ...

reverse engineering - OllyDbg - there are several patches applied but ...

OllyDbg v2.00 Free: Debugger for Reverse Engineering

Malware Reverse Engineering !: Introduction to Ollydbg

Reverse Engineering | Cracking Program Using OllyDbg – 1 – bytesecurity
Advertisement Space (336x280)

Reverse Engineering Malware, Part 05: OllyDbg Basics - Hackers Arise

Reverse Engineering Malware, Part 05: OllyDbg Basics - Hackers Arise

Malware Reverse Engineering !: Introduction to Ollydbg

Reverse Engineering Malware, Part 5: OllyDbg Basics - Hackers Arise

OllyDbg: Malware Analysis & Reverse Engineering Essentials | Course Hero

reverse engineering - How do I bypass IsDebuggerPresent with OllyDbg ...

Crack a software using OllyDbg | Reverse Engineering Tutorial - YouTube

Reverse Engineering Tools in Kali Linux - DataFlair

disassembly - hidden module when debug with ollydbg 2.01 with size ...
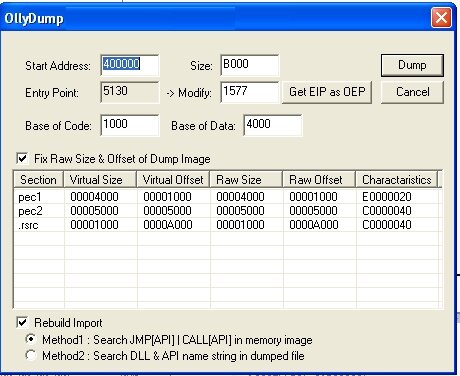
Malware Reverse Engineering for Beginners: Unpacking Packers and ...
Advertisement Space (336x280)

How to see parameters in stack in x64dbg like in OllyDbg for known API ...

How to see parameters in stack in x64dbg like in OllyDbg for known API ...

Analysis using Ollydbg | Download Scientific Diagram
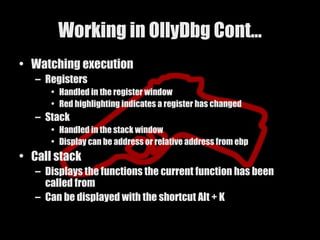
Intro reverse engineering | PPT

debugging - x64dbg and ollydbg error not enough memory - Reverse ...
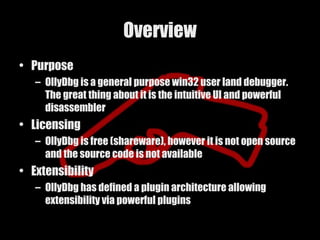
Intro reverse engineering | PPT