
Splunk Connect For Syslog Splunkbase

Splunk Connect for Syslog | Splunkbase

Splunk Connect for Syslog | Splunkbase

Splunk Connect for Syslog | Splunkbase

Splunk Connect for Syslog | Splunkbase
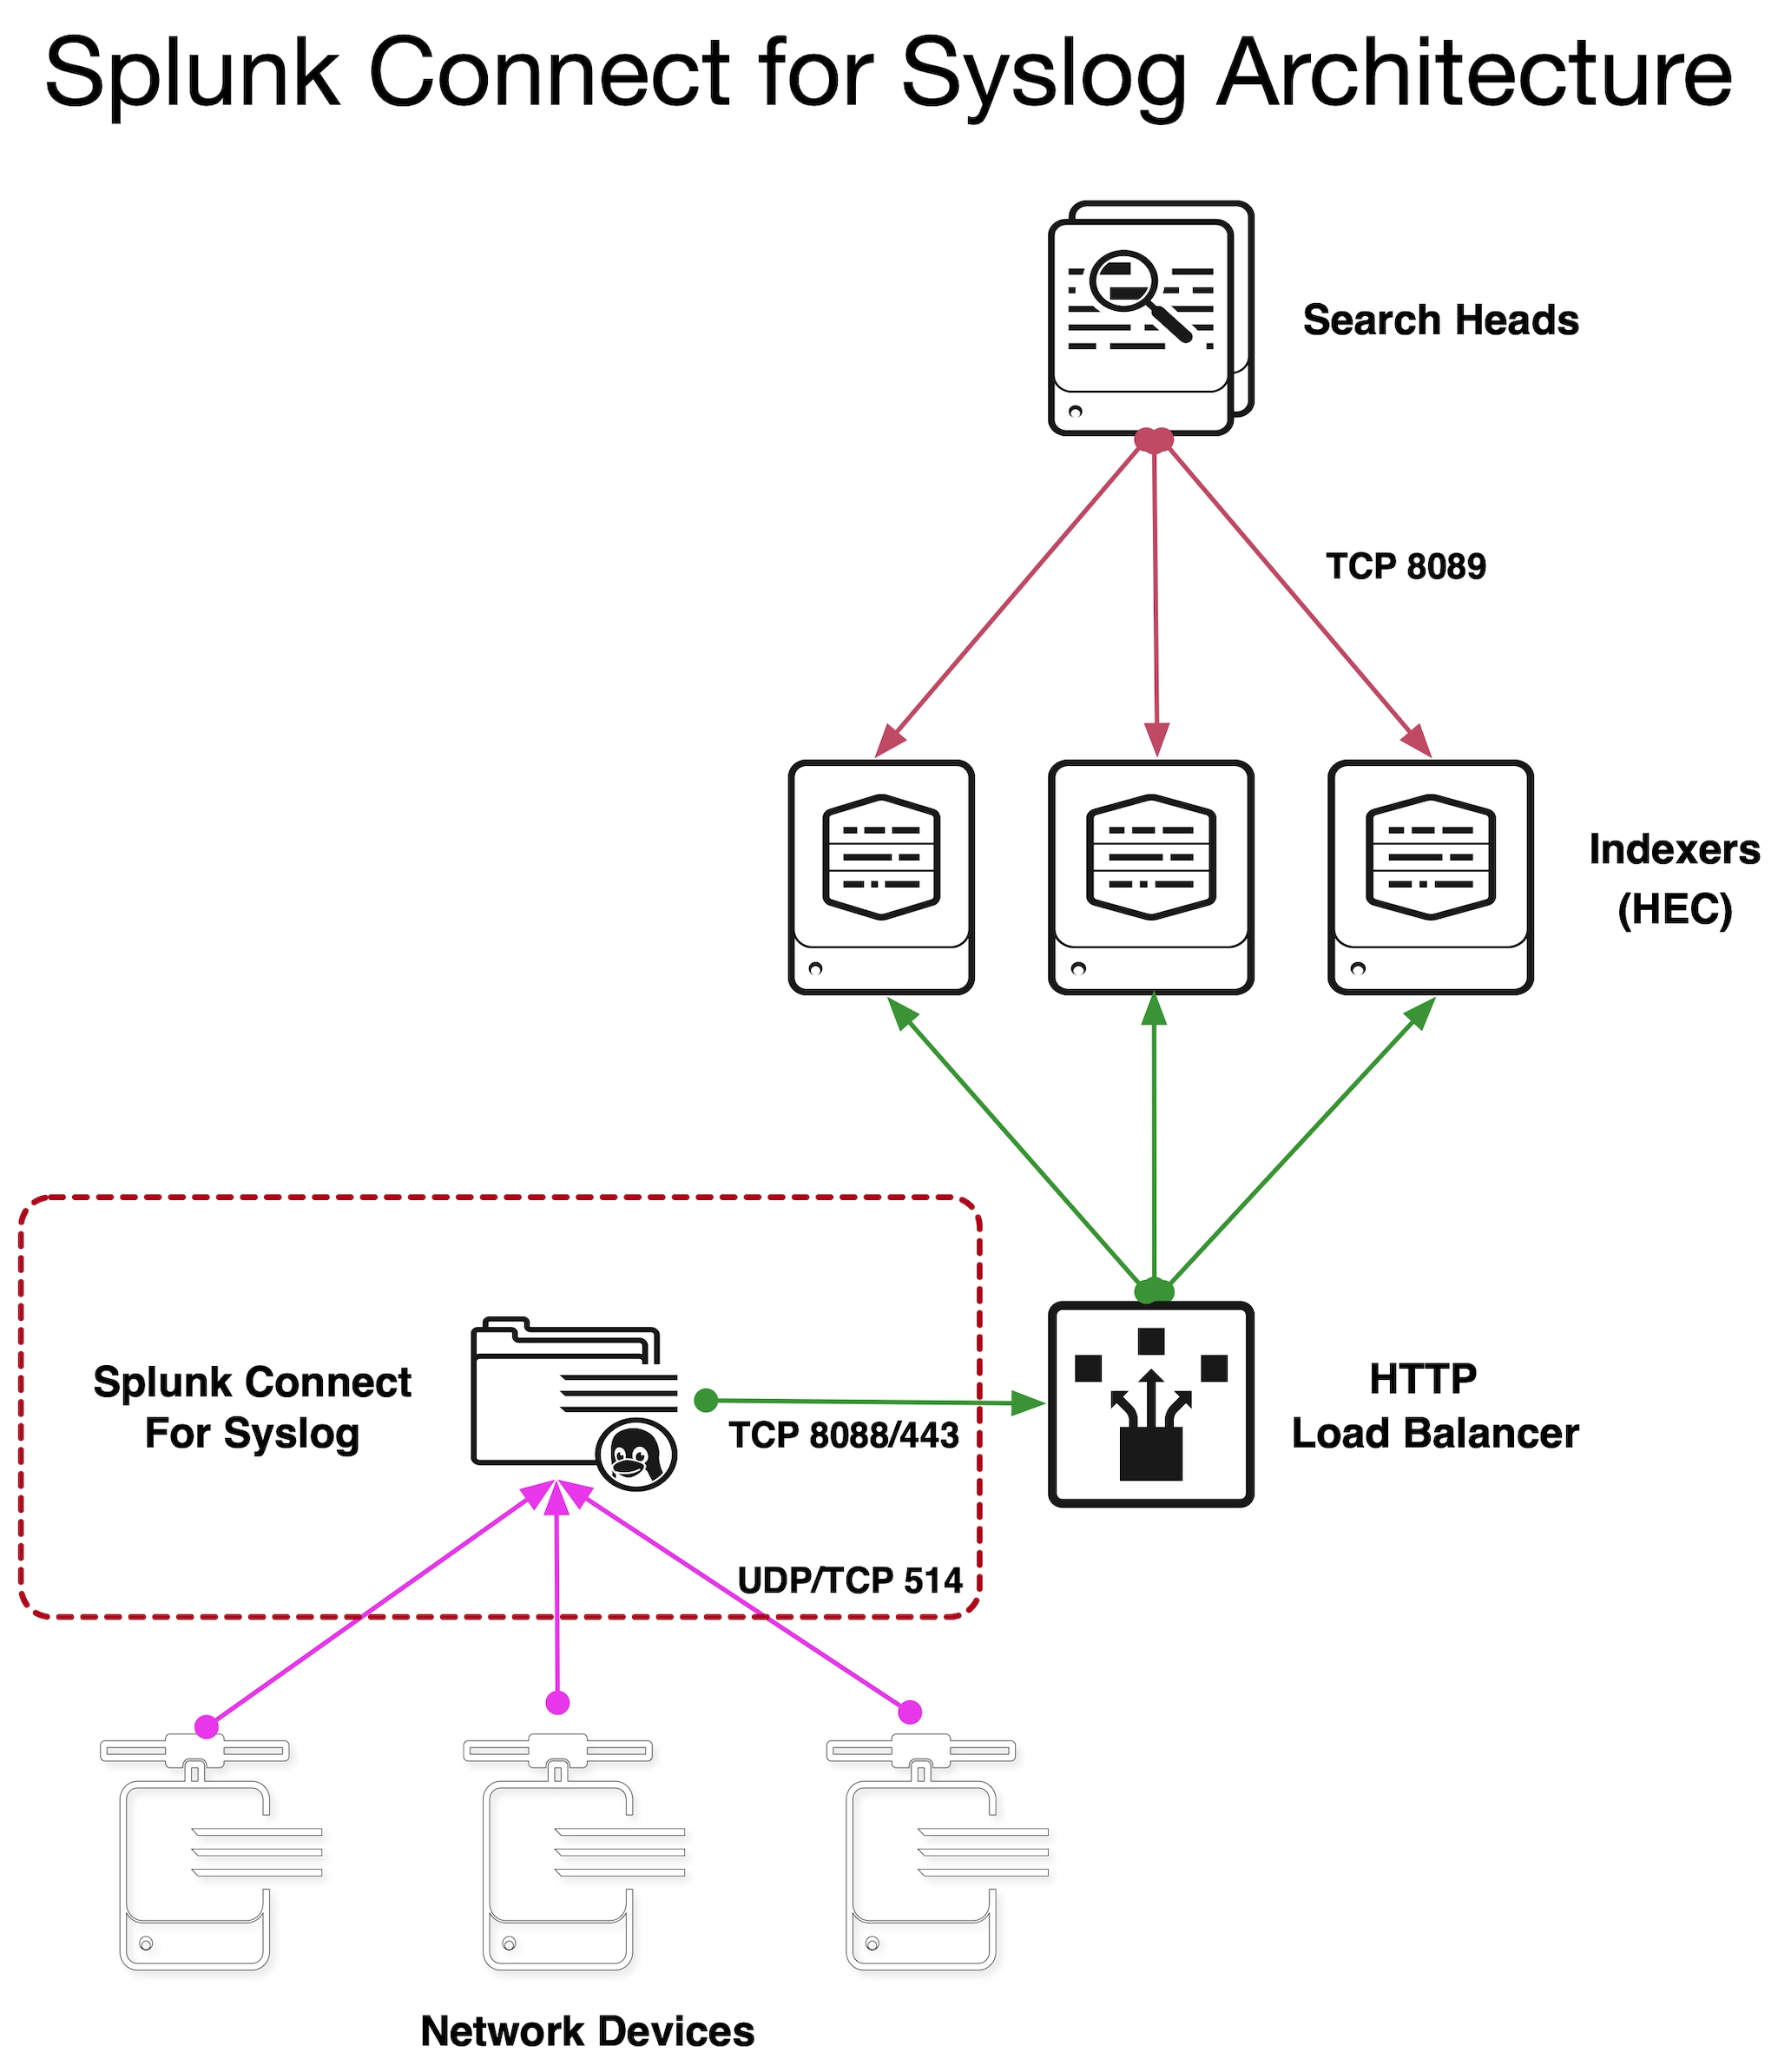
Splunk Connect for Syslog: Turnkey and Scalable Syslog GDI - Part 2
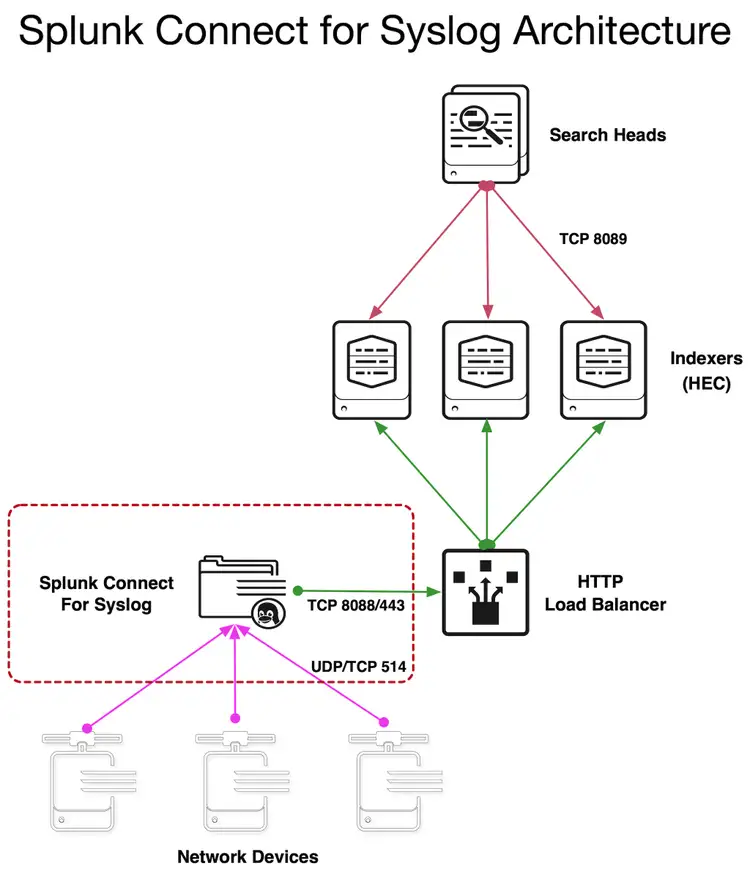
Splunk Connect for Syslog: Turnkey and Scalable Syslog GDI - Part 1 ...
Splunk Connect For Syslog Frequently Asked Questions – MUCMV
Splunk Connect for Syslog: Turnkey and Scalable Syslog GDI - Part 1 ...
Splunk Connect for Syslog: Turnkey and Scalable Syslog GDI - Part 2 ...
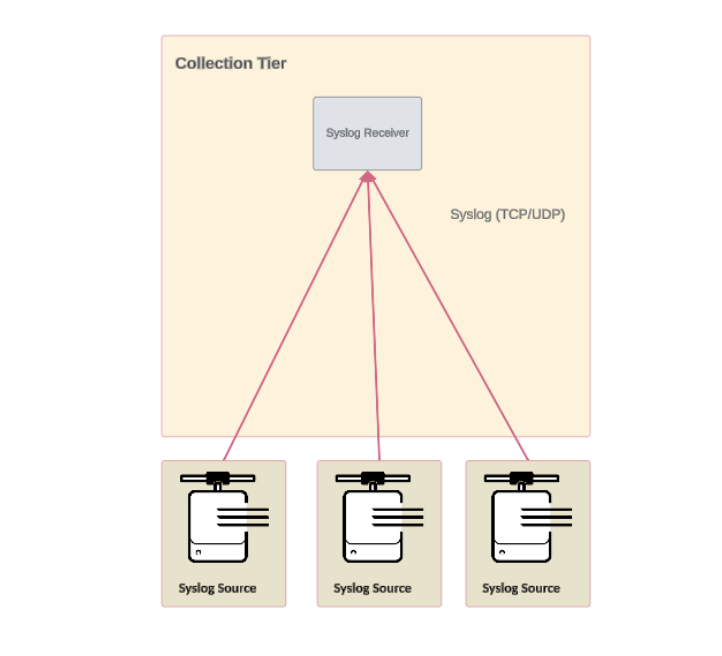
Splunk Connect For Syslog Frequently Asked Questions – MUCMV
Advertisement Space (300x250)
Splunk Connect for Syslog: Turnkey and Scalable Syslog GDI - Part 2 ...
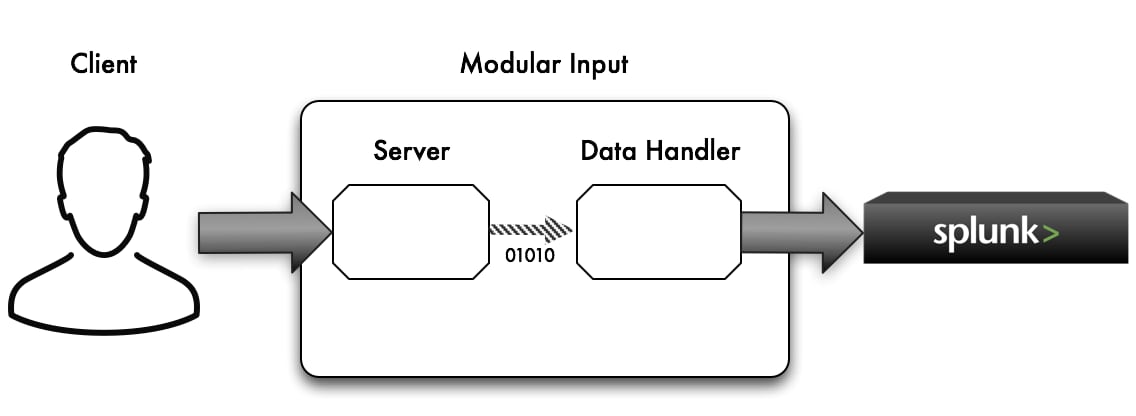
Splunk Connect for Syslog: Turnkey and Scalable Syslog GDI - Part 1 ...
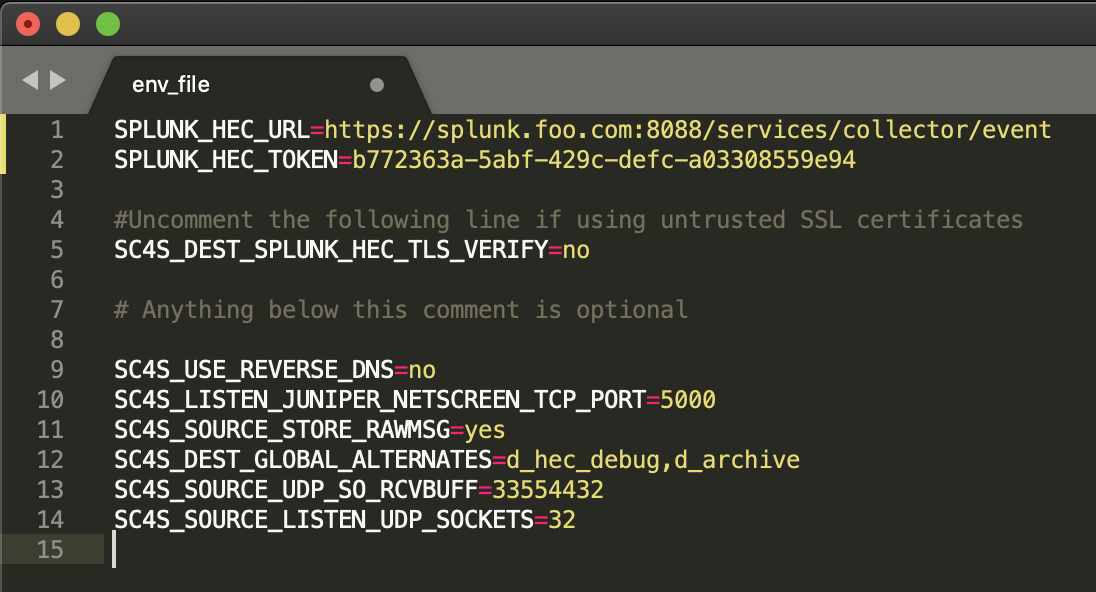
Splunk Connect for Syslog: einsatzfertige, skalierbare Syslog ...

Solved: Splunk Connect For Syslog - Sending syslog using K... - Splunk ...

Installing Splunk Connect For Syslog on a Windows network - Splunk Lantern
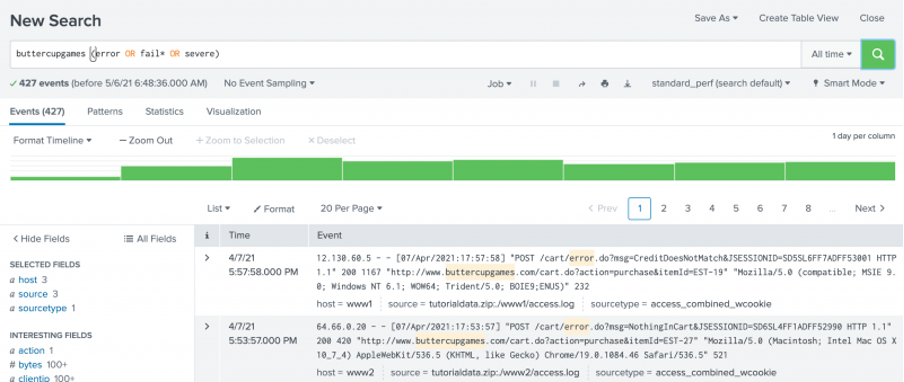
Splunk Connect for Syslog: Turnkey and Scalable Syslog GDI - Part 1 ...
Splunk Connect for Syslog: Turnkey and Scalable Syslog GDI - Part 1 ...
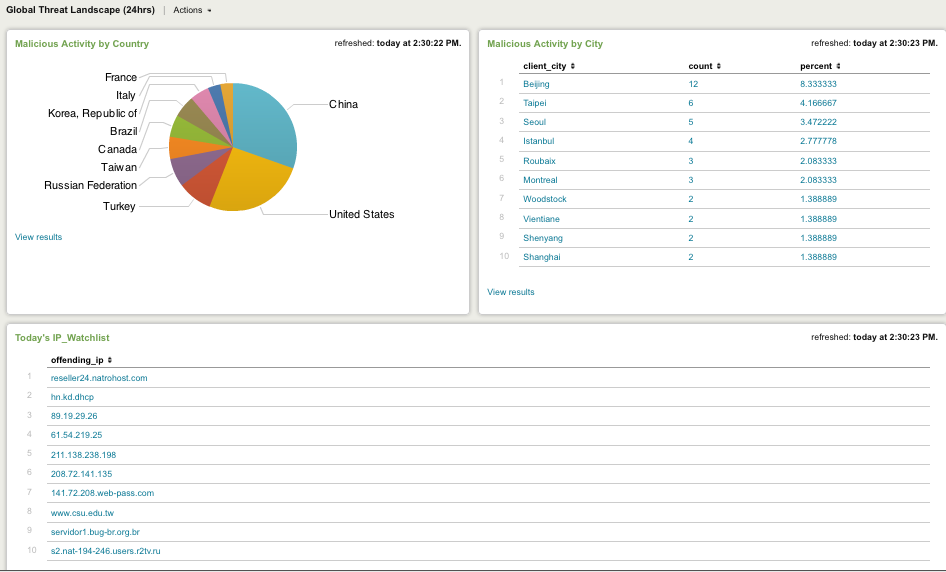
Splunk Connect for Syslog: Turnkey and Scalable Syslog GDI - Part 4 ...
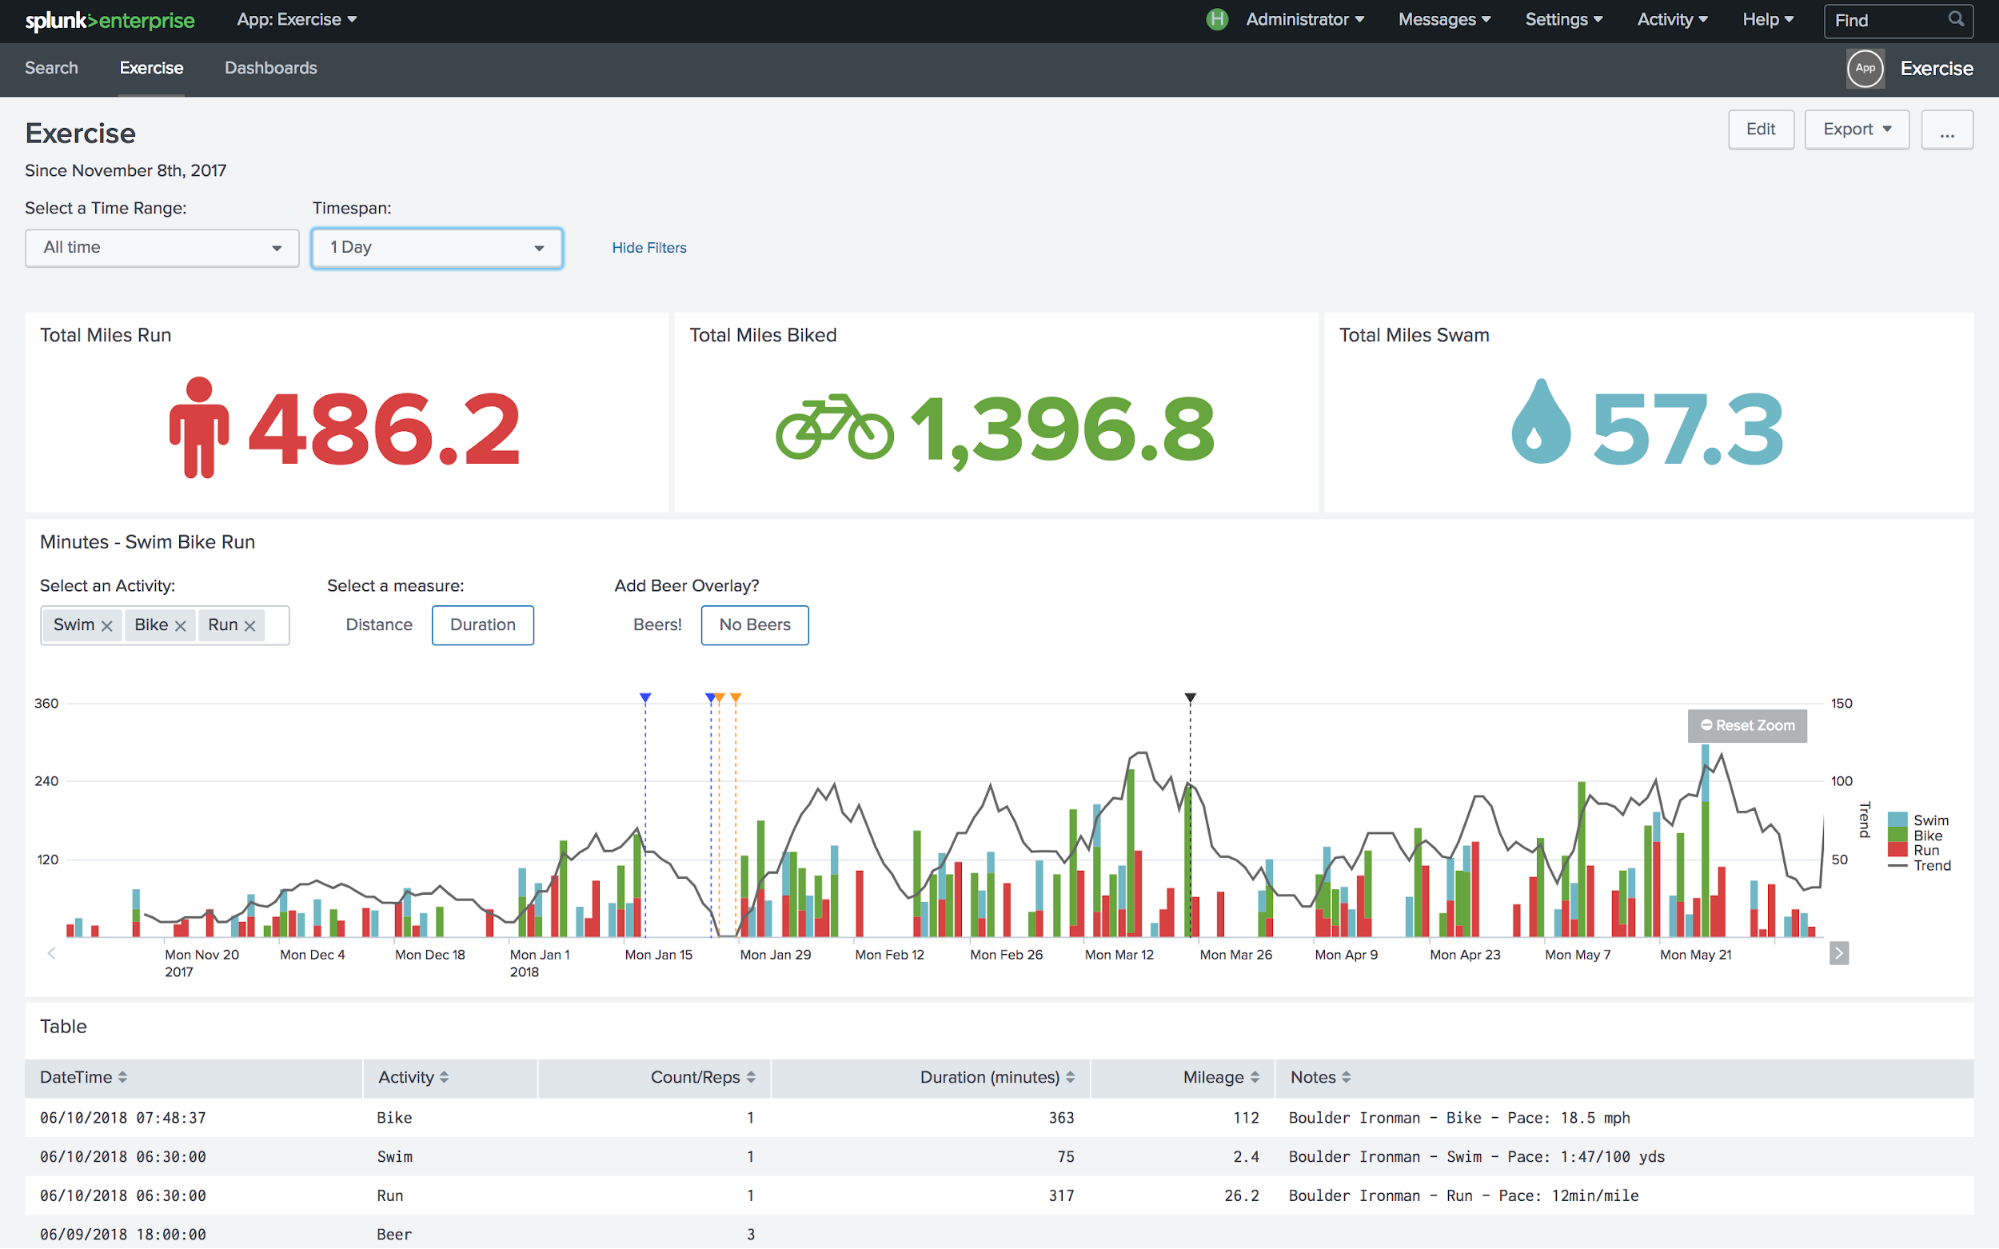
Splunk Connect for Syslog: Turnkey and Scalable Syslog GDI - Part 1 ...

SysCloud Add-On for Splunk | Splunkbase
Advertisement Space (336x280)

Splunk DB Connect | Splunkbase

Splunk DB Connect | Splunkbase
Splunk Syslog | Splunk Syslog Ng 使い方 – BFRMAI
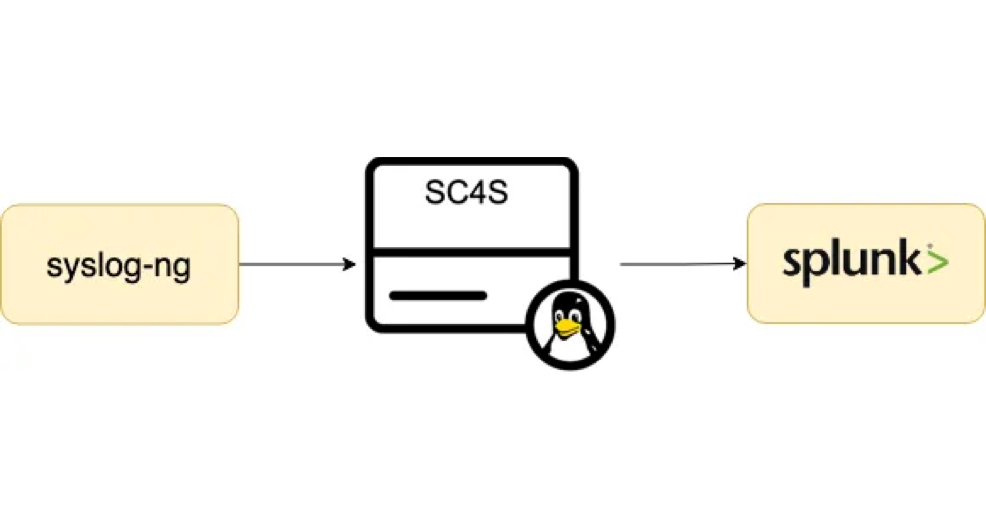
Forward Syslog To Splunk – Splunk Log Forwarding – CISHZD
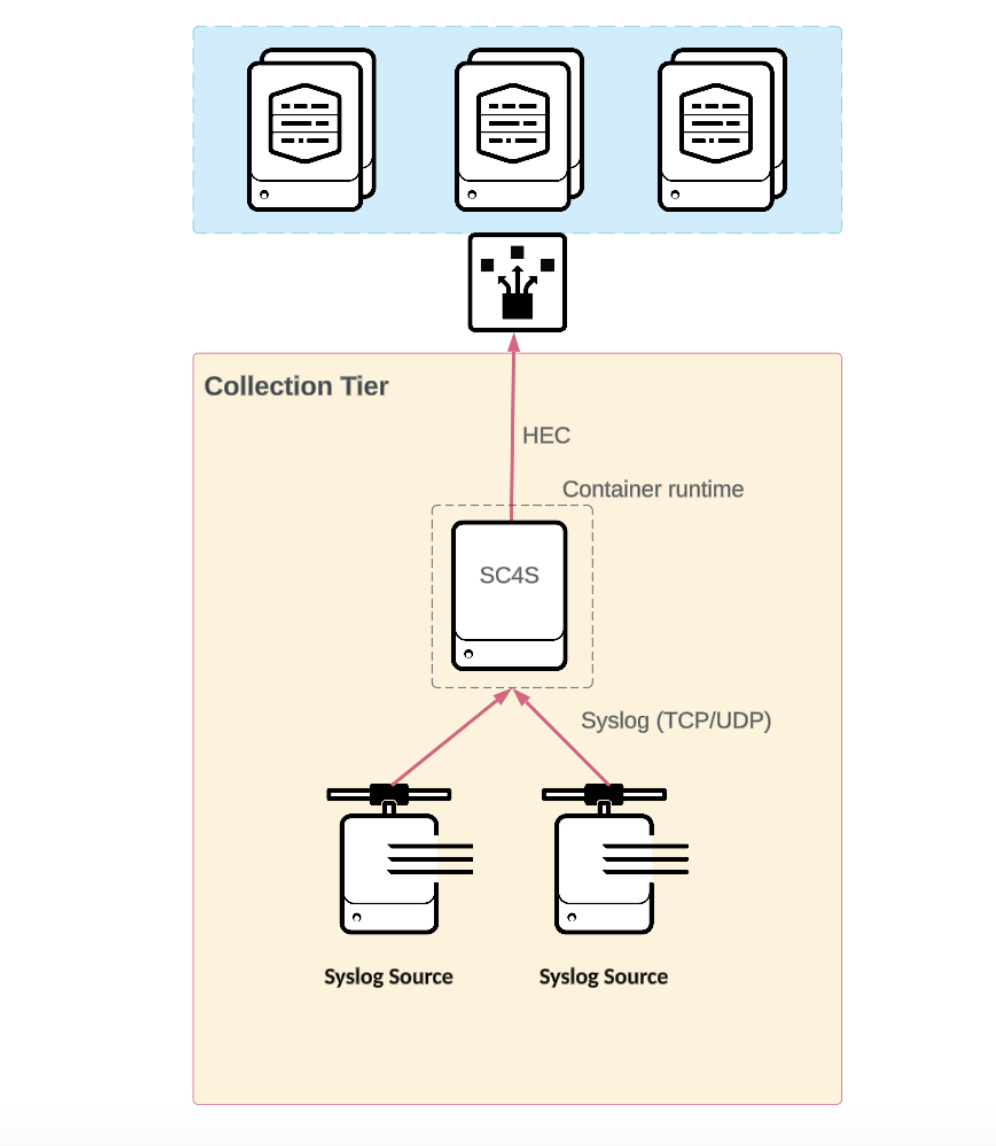
Syslog data collection - Splunk Documentation

The Complete Guide to Using Syslog with Splunk - Kinney Group
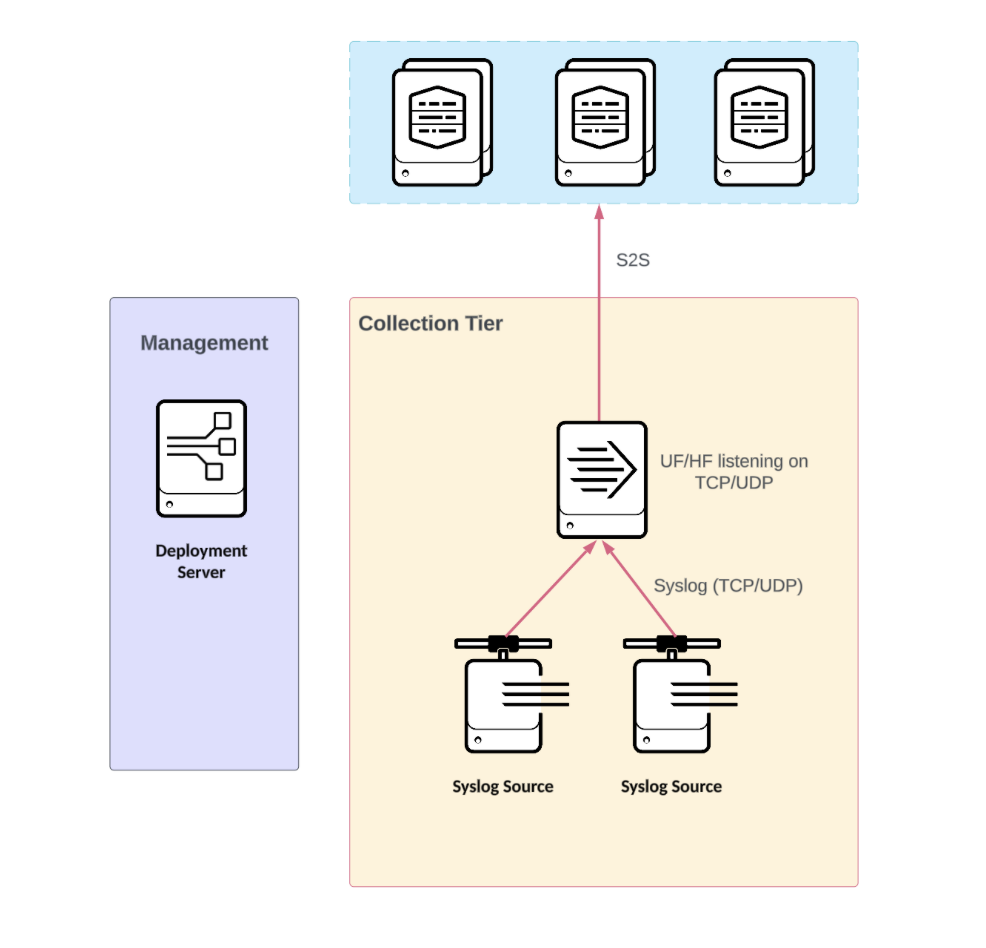
Syslog data collection - Splunk Documentation
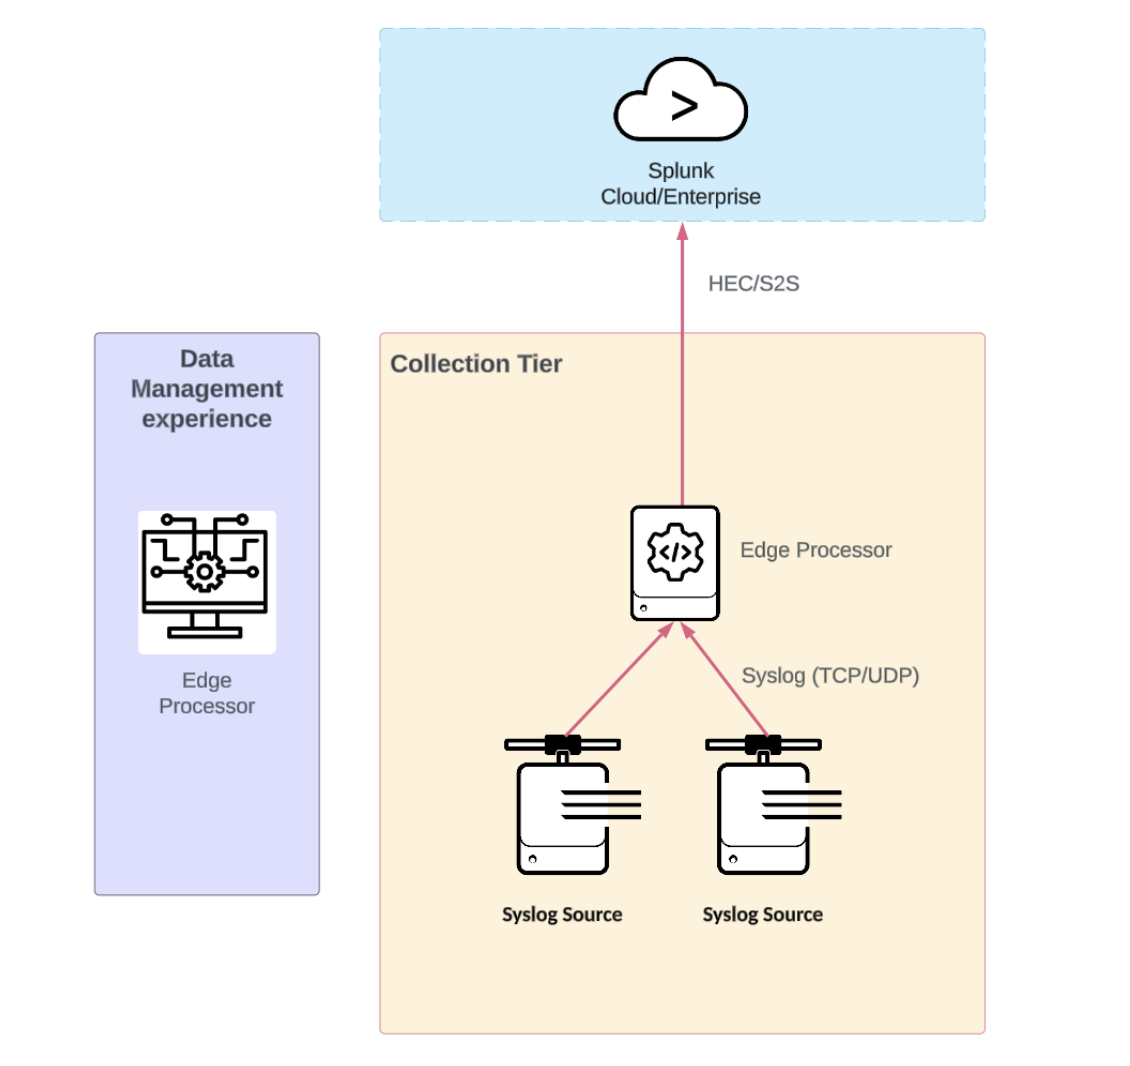
Syslog data collection - Splunk Documentation
High Performance syslogging for Splunk using syslog-ng – Part 1 | Splunk
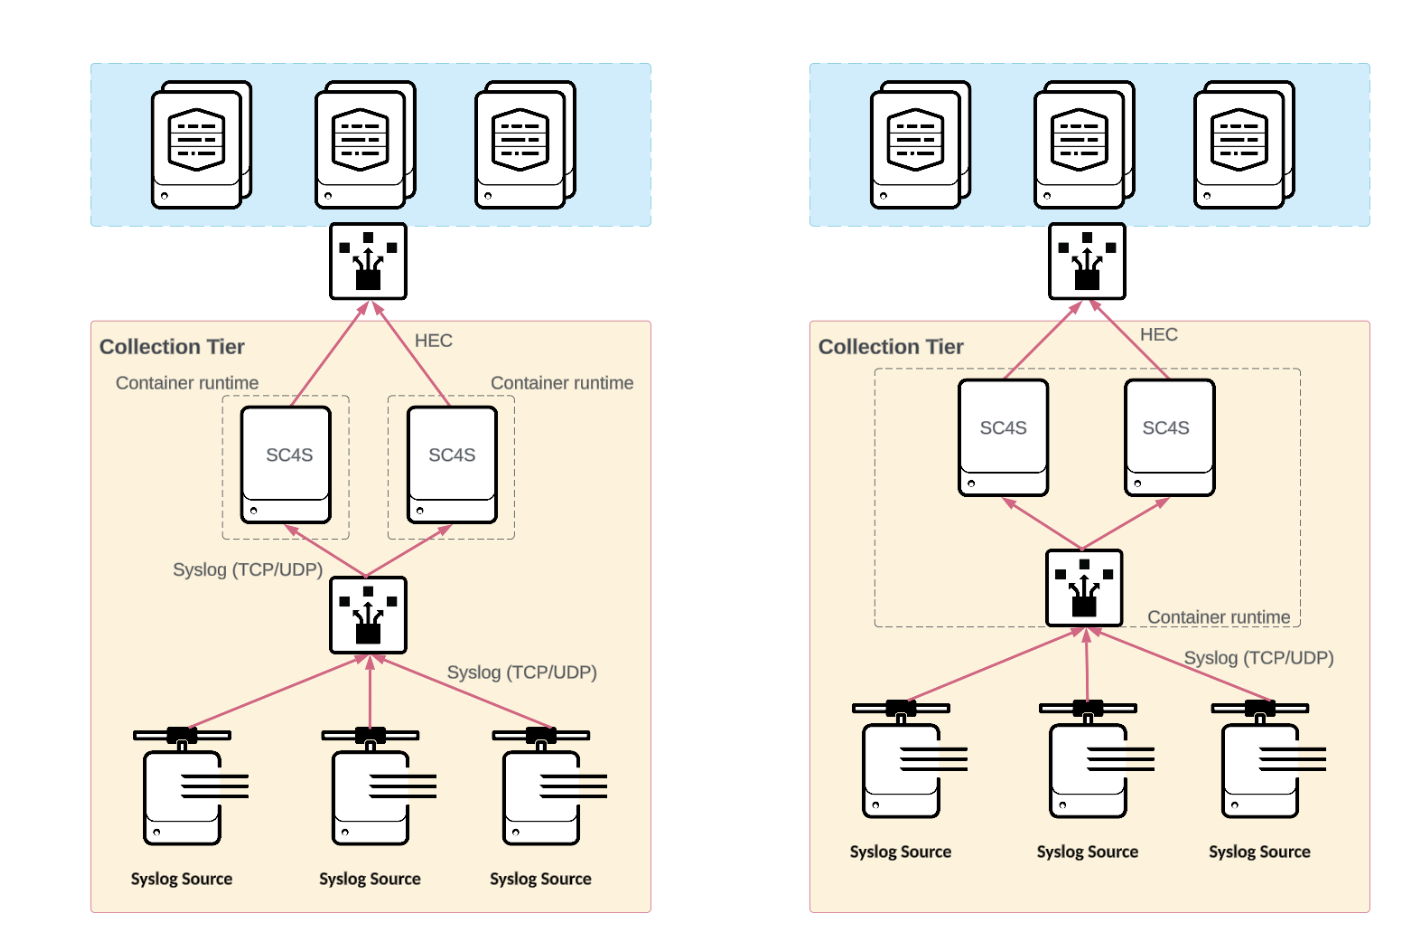
Syslog data collection - Splunk Documentation
Advertisement Space (336x280)

Configure Response Management to Send Syslog Events to Splunk - Cisco
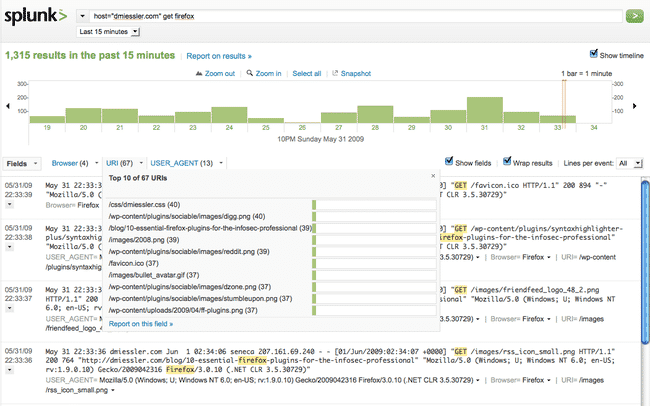
Use Splunk as Your Remote Syslog Server

Configure Response Management to Send Syslog Events to Splunk - Cisco
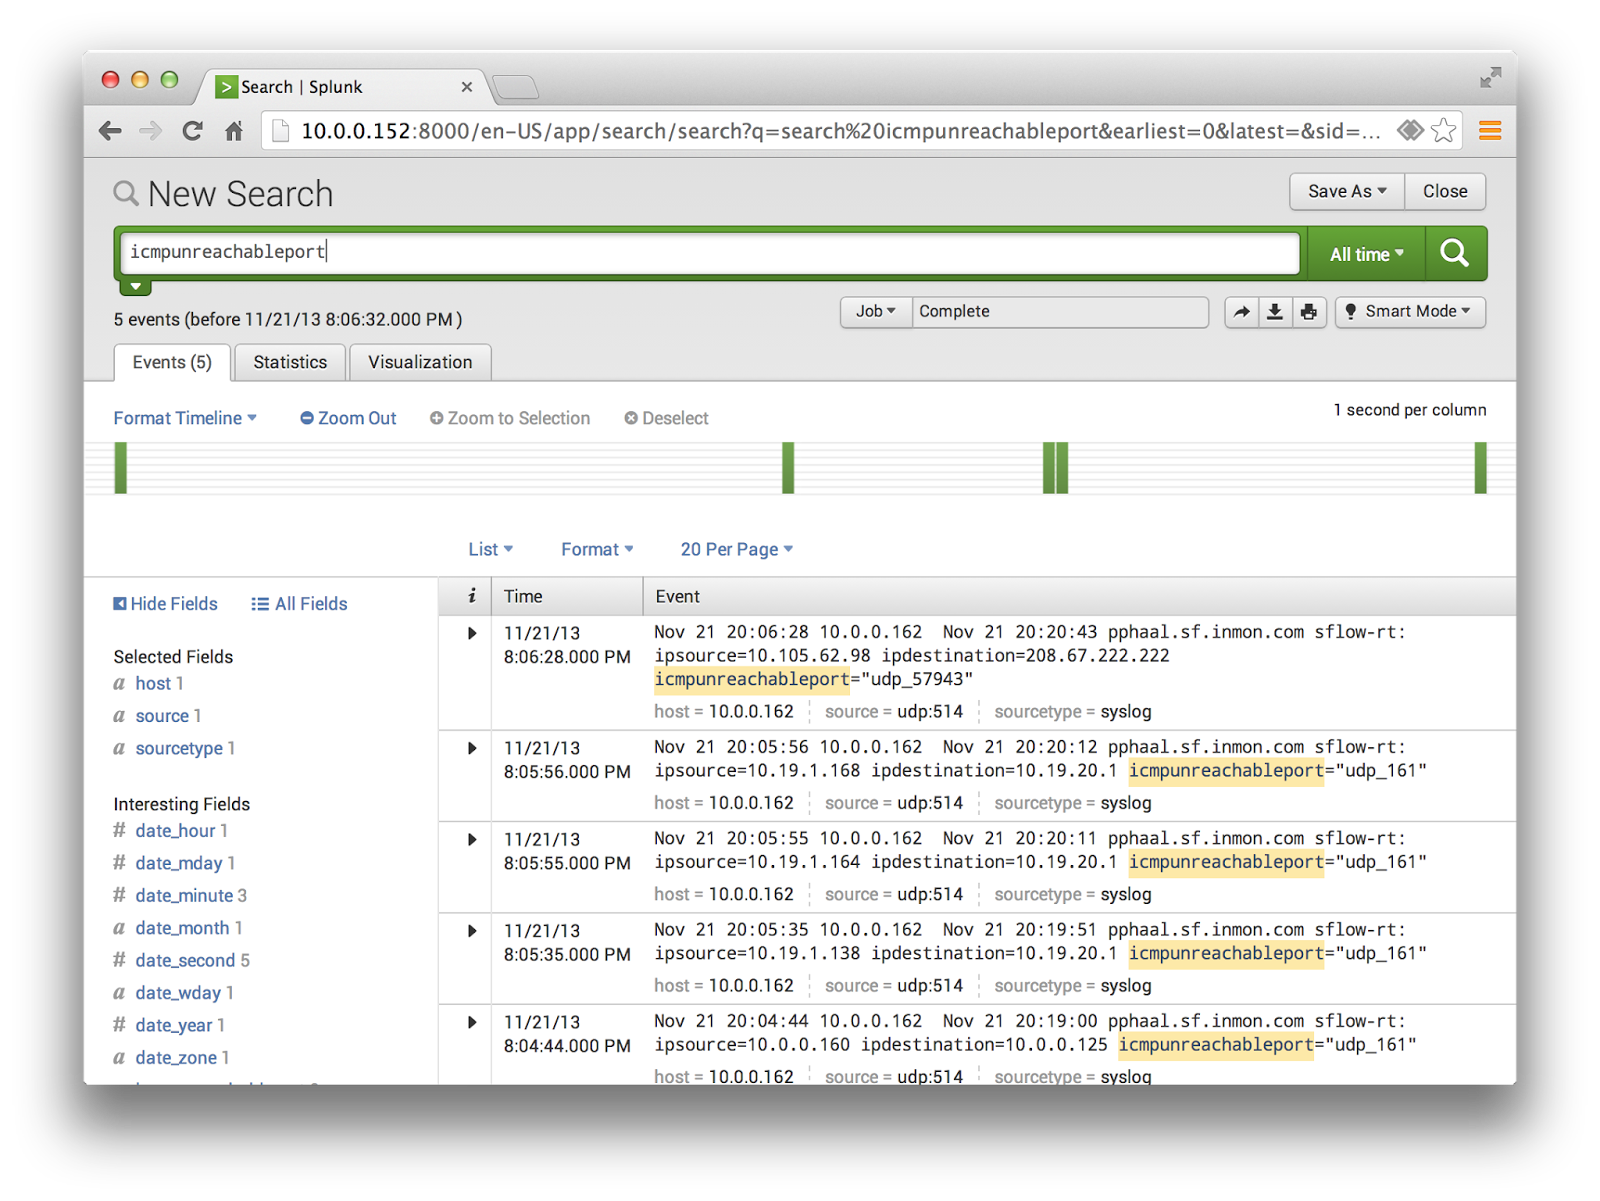
Splunk Syslog | Splunk Syslog Ng 使い方 – BFRMAI
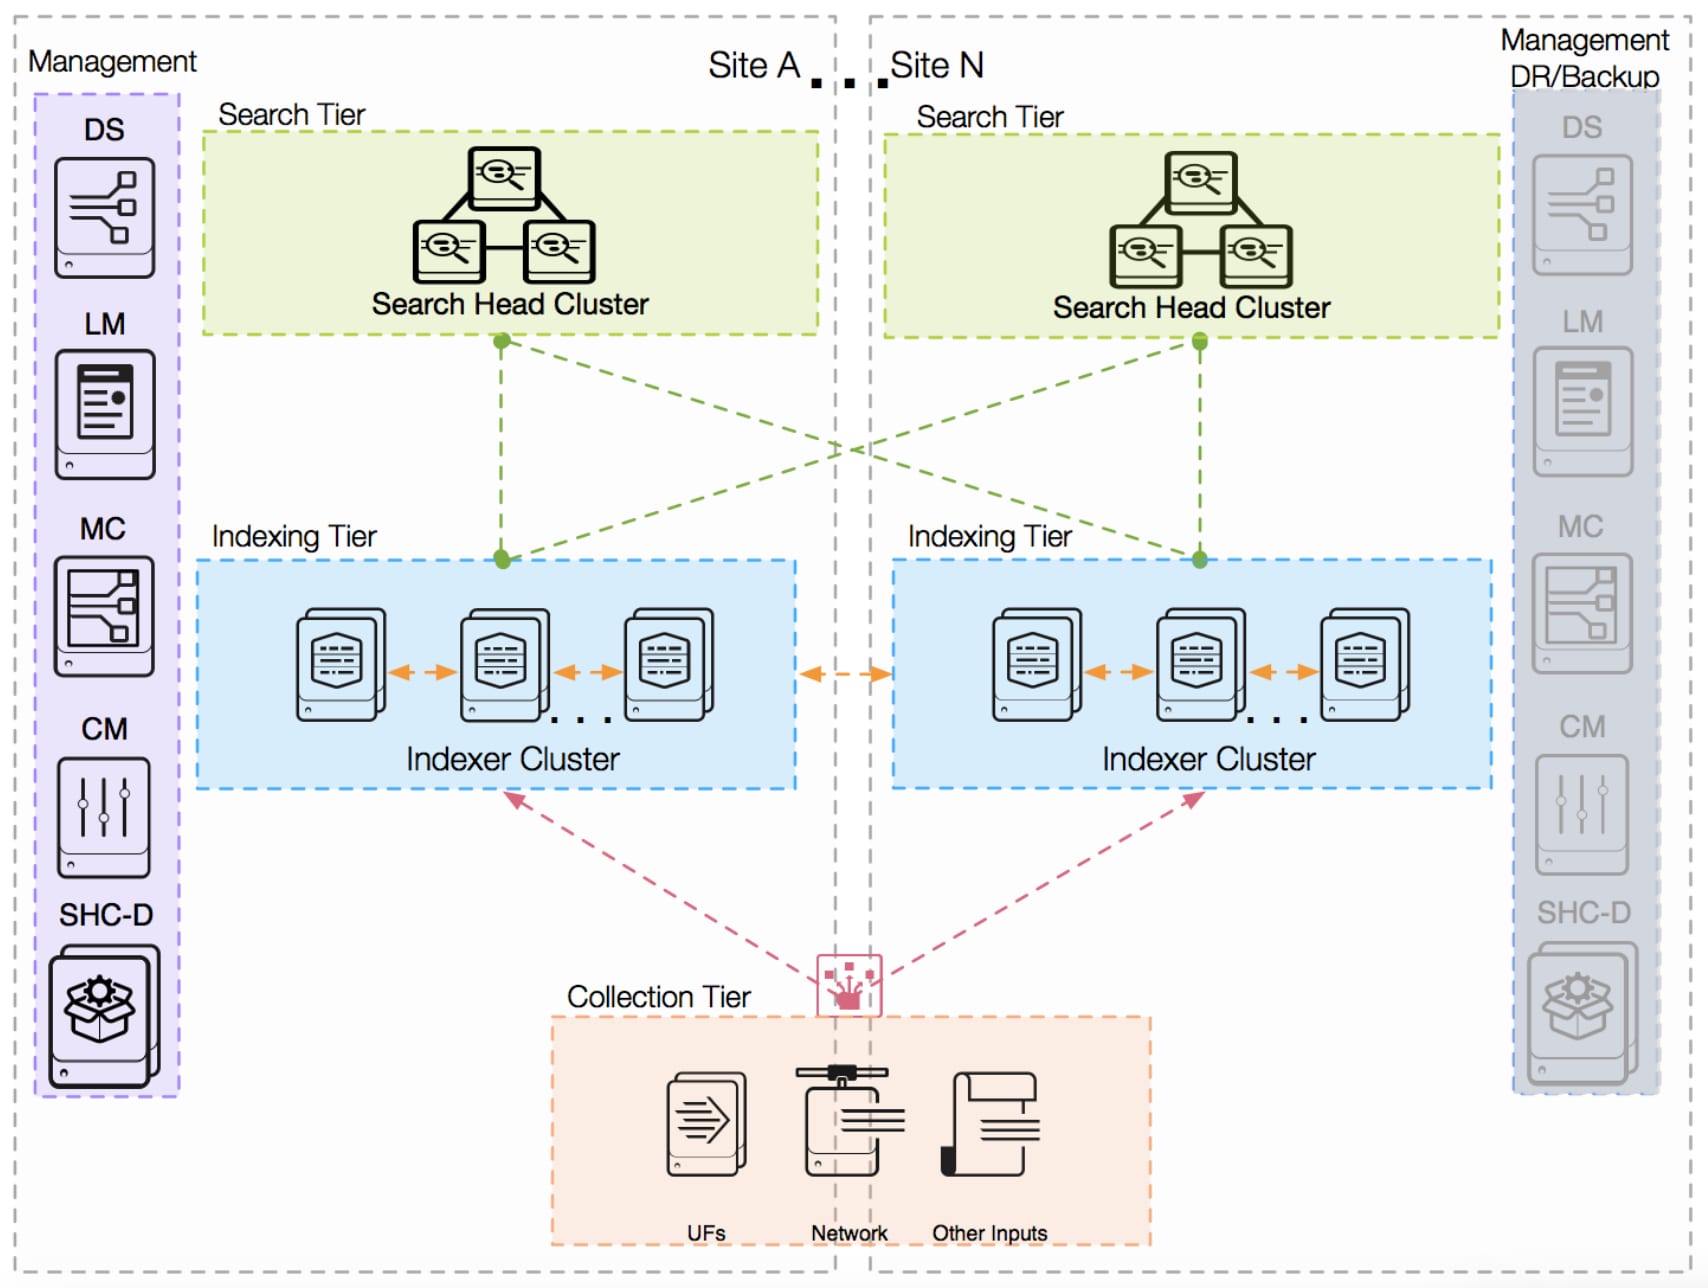
Splunk Syslog Ng: Splunk Log Files – YYIP

Configure Response Management to Send Syslog Events to Splunk - Cisco