
Volatility3 Windows Plugin Prefetch Forensicxlab
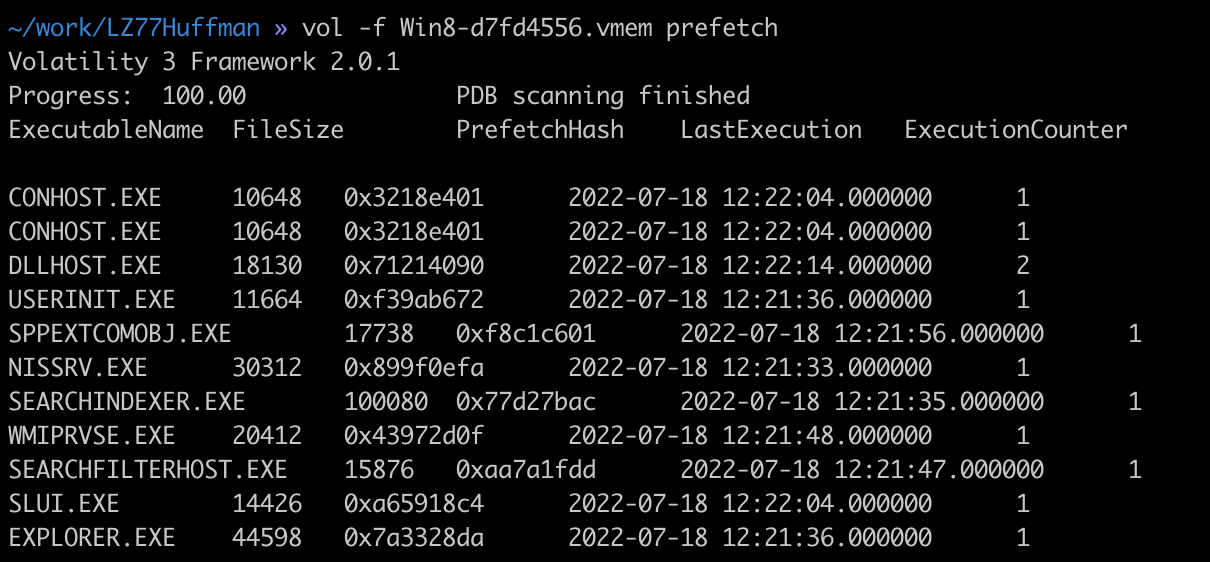
📦 Volatility3 Windows Plugin - Prefetch | Forensicxlab
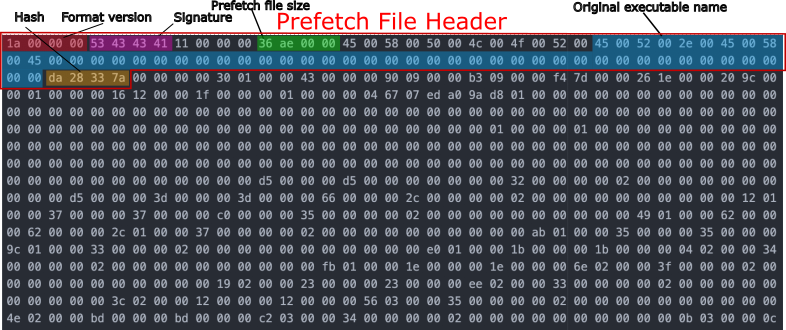
📦 Volatility3 Windows Plugin - Prefetch | Forensicxlab
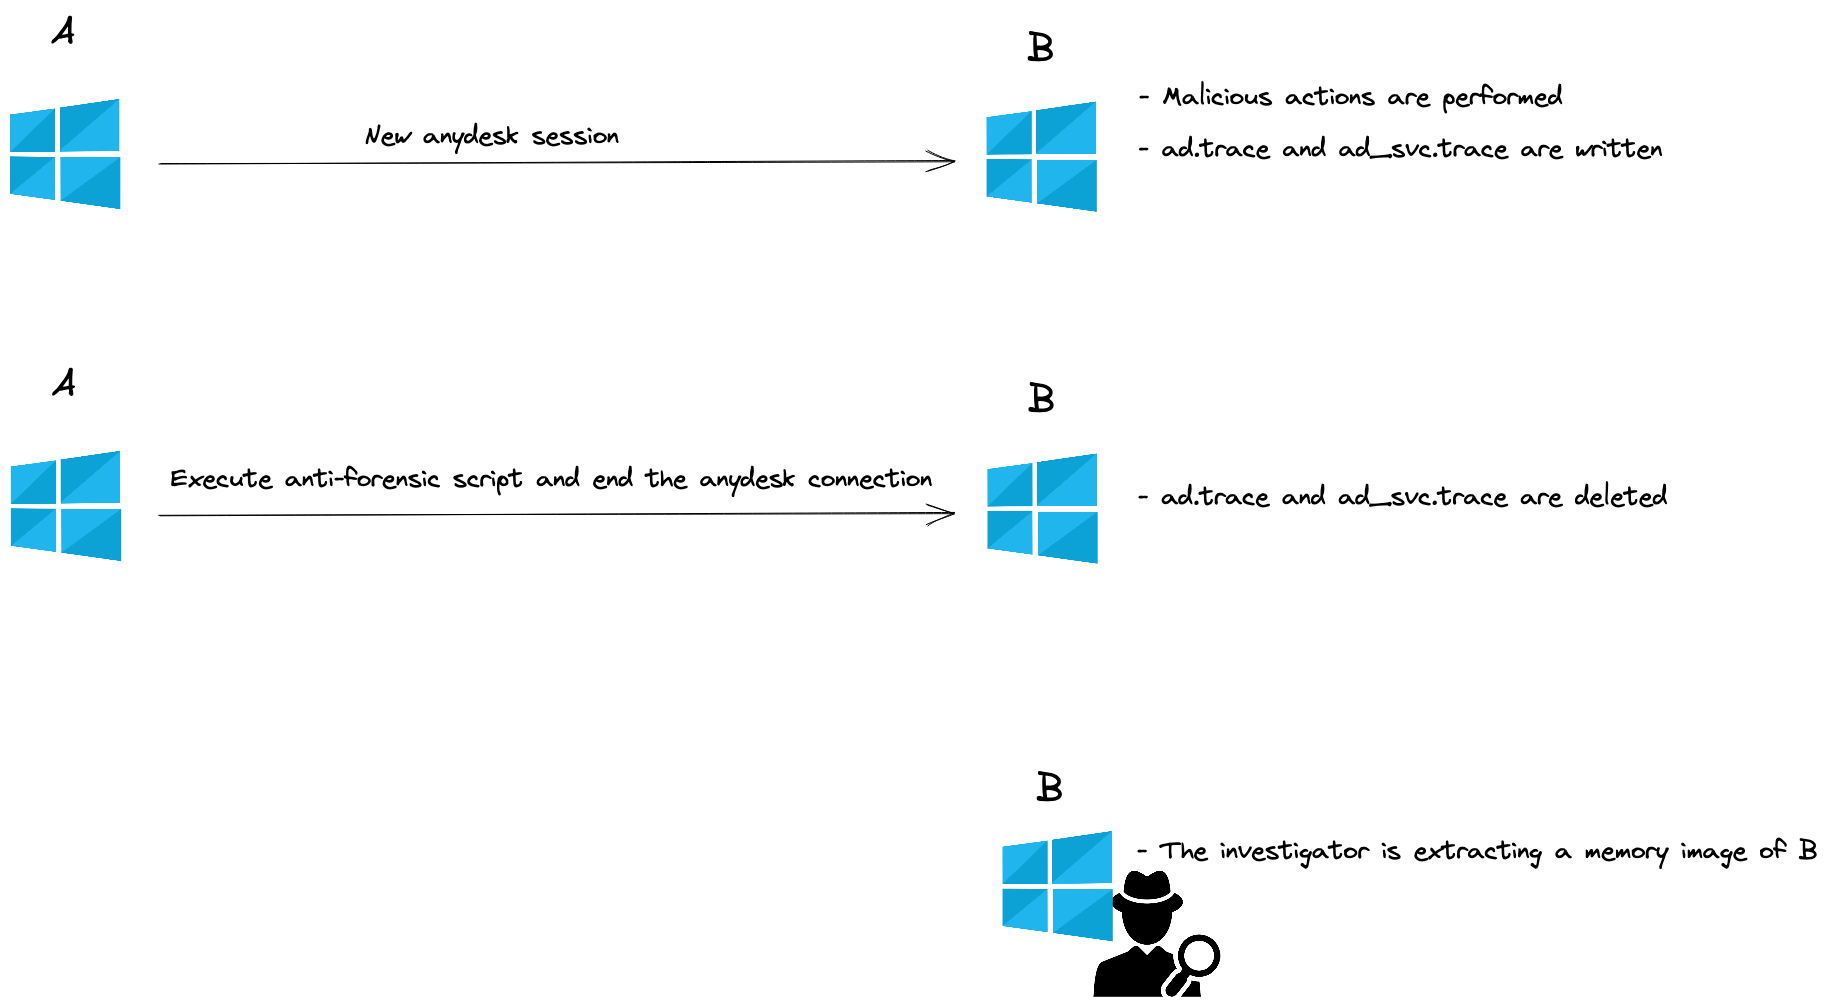
📦 Volatility3 Windows Plugin - AnyDesk | Forensicxlab

📦 Volatility3 Windows Plugin - KeePass | Forensicxlab
How can I fix the issue of plugin in volatility3 on windows · Issue ...

How to Conduct Memory Forensics with the Criminal IP Volatility3 Plugin ...

How To Install the Criminal IP VOLATILITY3 Plugin - YouTube

Volatility plugin to scan for and parse prefetch files : r/memoryforensics
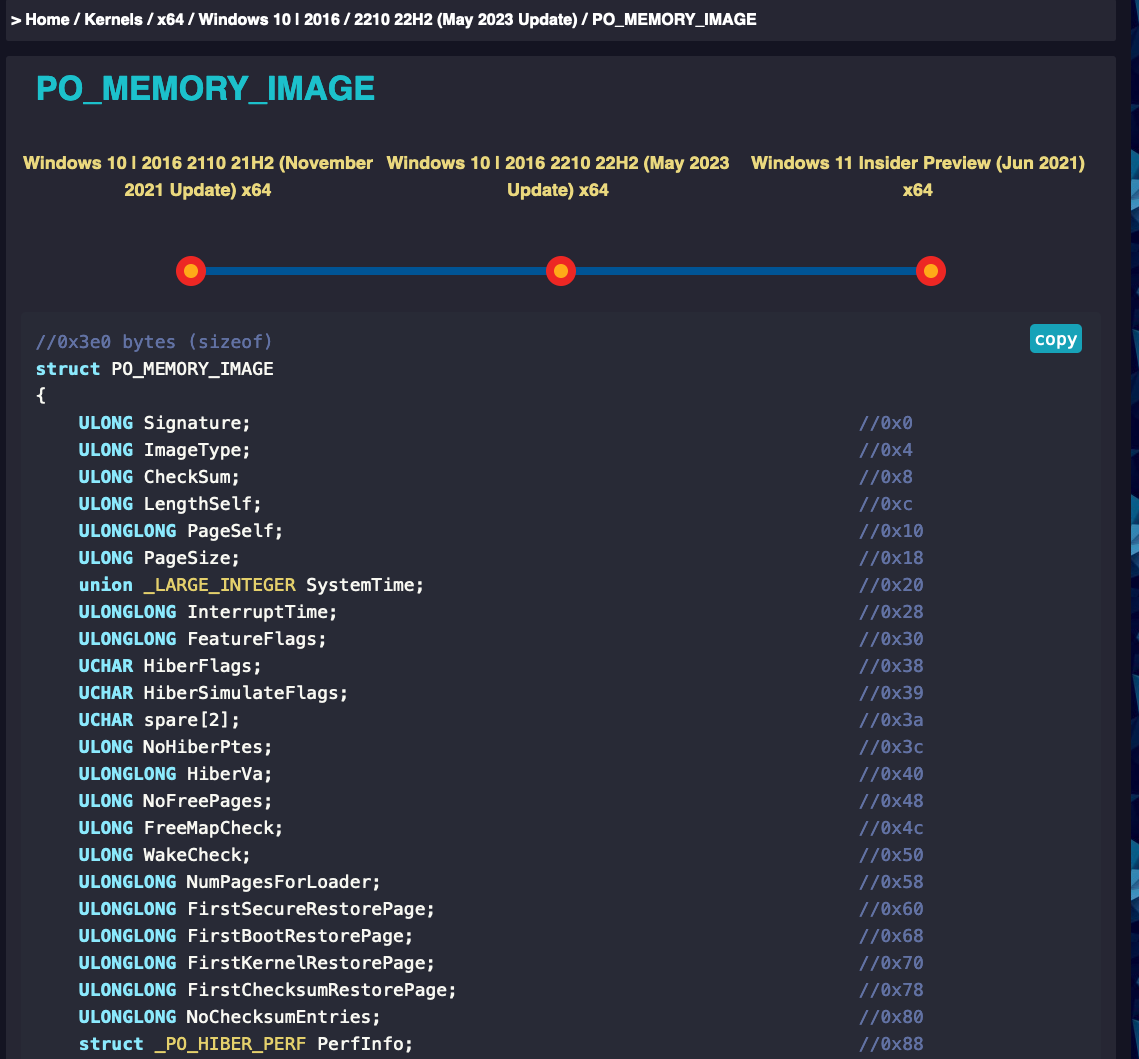
📘 Volatility3: Modern Windows Hibernation file analysis | Forensicxlab
Windows Forensics: Analyzing Prefetch Files with Belkasoft X
Advertisement Space (300x250)

Volatility3 windows插件详解_volatility3 windows hashdump-CSDN博客
How to analyze Windows Prefetch files — a forensic walkthrough ...

Windows Memory Forensics: Reconstructing User Activity with Volatility3

Windows Memory Forensics: Reconstructing User Activity with Volatility3

Forensic Windows - Partie 3 : Explorer le boot avec Prefetch

Volatility3 windows插件详解_volatility3 windows hashdump-CSDN博客

Volatility3 windows插件详解_volatility3 windows hashdump-CSDN博客
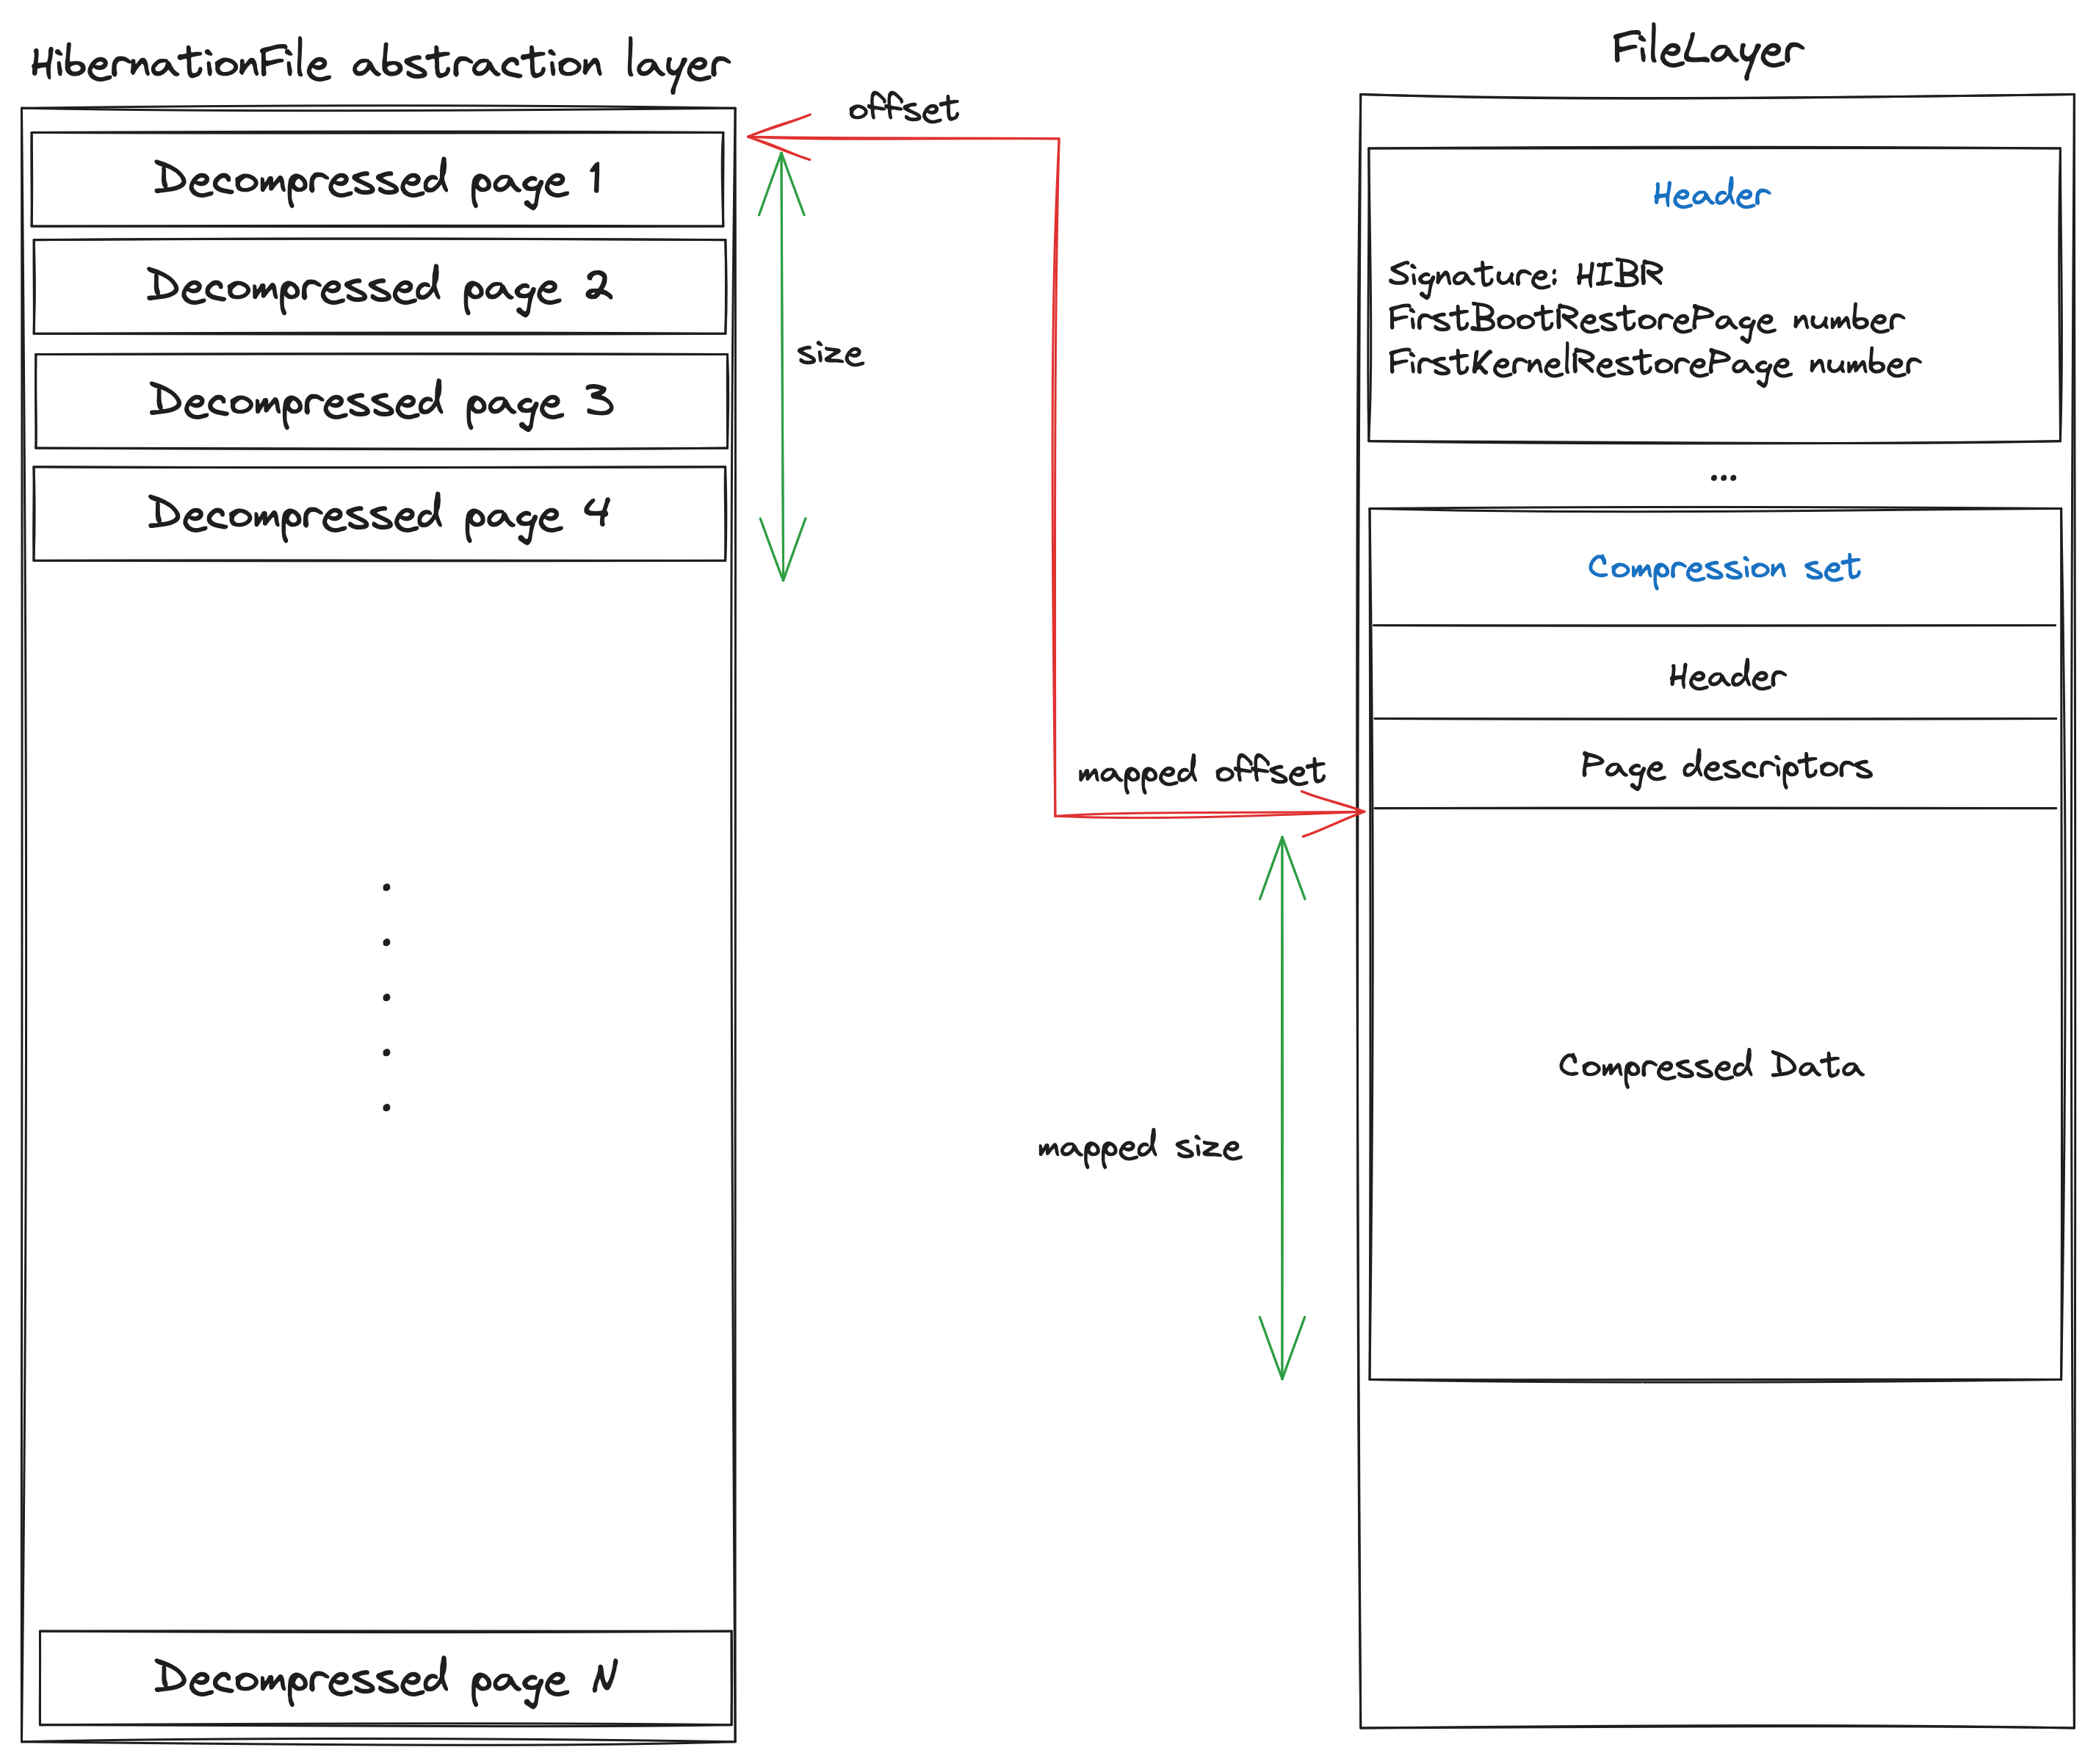
📘 Volatility3: Modern Windows Hibernation file analysis | Forensicxlab

Volatility3 windows插件详解_window安装volayility3-CSDN博客

Digital Forensics Volatility 3 Tutorial | Windows NetScan PSList ...
Advertisement Space (336x280)
Windows Forensic 101 | PPTX
Prefetch Files in Digital Forensics: Analysis&Investigation

The Windows Forensic Journey — Volatility Framework | by Shlomi ...

Volatility 3 2.4.1 - New Linux and Windows plugins : r/blueteamsec

Windows Forensics Labs: Acquiring Volatile Data to Investigating ...

Forensics - 19. Volatility | PDF | Windows Registry | Linux
Discussion on "How to Perform Memory Forensic Analysis in Windows 11 ...
Volatility3 core commands | Digital Forensics & Incident Response

memory forensics using volatility3 by bl7ck0ut medium - YouTube

Windows Memory Dump Analysis With Volatility
Advertisement Space (336x280)

Volatility3 windows插件详解_window安装volayility3-CSDN博客

Windows Registry Forensics (WRF) with Volatility Framework - 3rd ...
📦 VolWeb v3.15 July 2025 Release | Forensicxlab
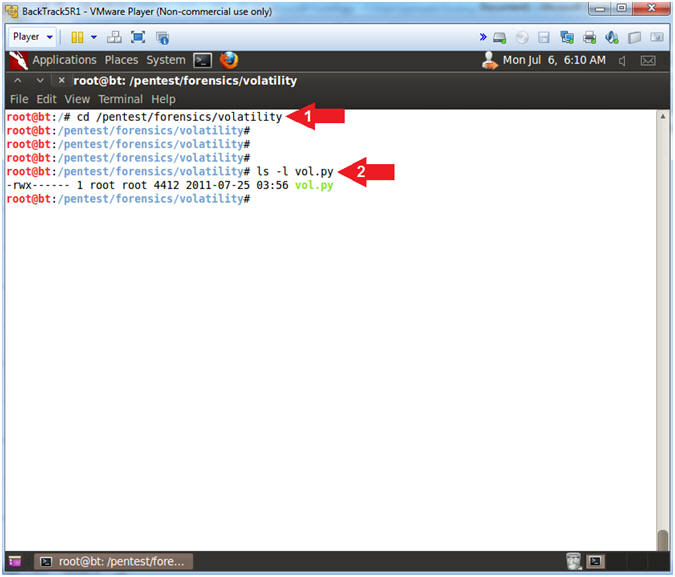
Volatility: Lesson 2: Analyzing Memory Capture for Windows XP SP2

201: Practical Windows Forensics Online Labs Edition - Blue Cape Security

Forensics Windows Prefetch:별빛 연구소(Starlight Lab)