
Dumping Dump Packed Dll Reverse Engineering Stack Exchange

dumping - Dump packed dll - Reverse Engineering Stack Exchange

dumping - Dump packed dll - Reverse Engineering Stack Exchange

ida - Patch packed DLL by themida - Reverse Engineering Stack Exchange
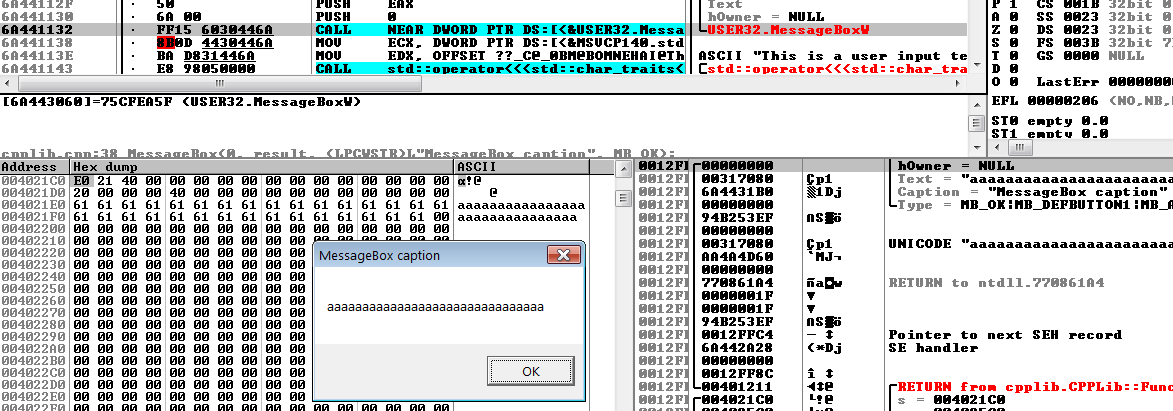
debugging - Call DLL export in OllyDBG - Reverse Engineering Stack Exchange

dll - IDA sp analysis failed - Reverse Engineering Stack Exchange
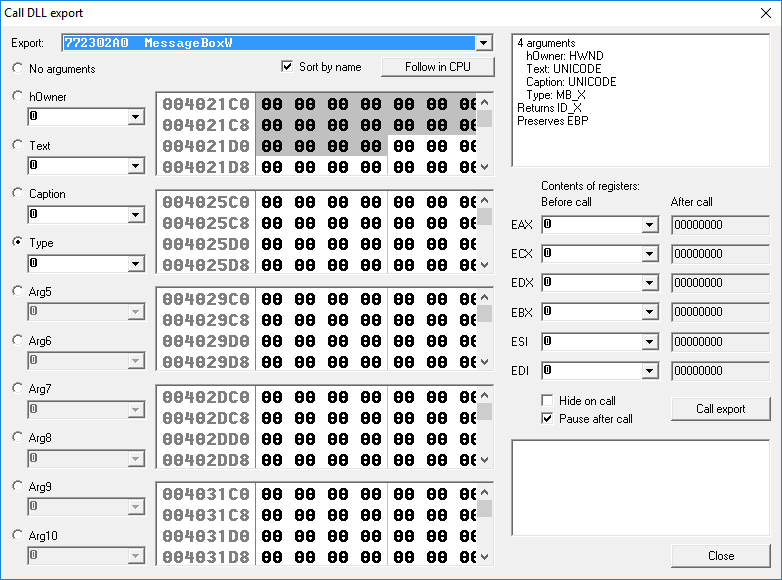
debugging - Call DLL export in OllyDBG - Reverse Engineering Stack Exchange
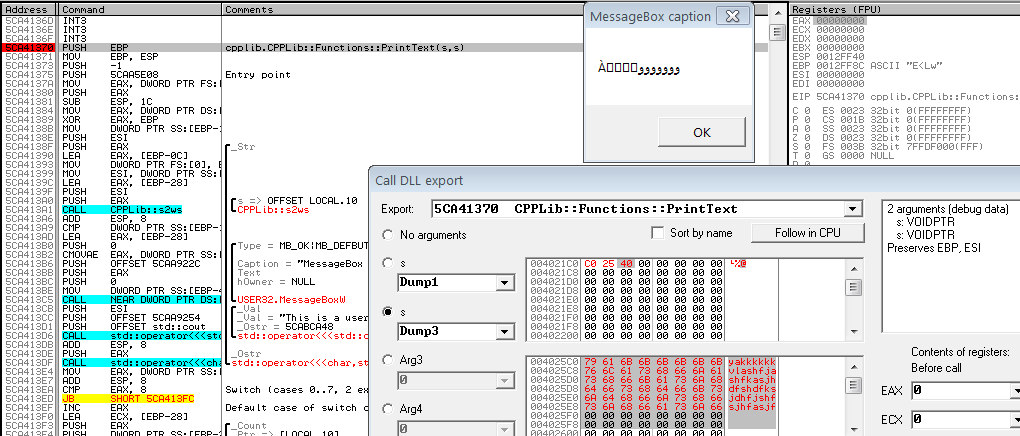
debugging - Call DLL export in OllyDBG - Reverse Engineering Stack Exchange

DLL entry point in memory - Reverse Engineering Stack Exchange

dll - IDA sp analysis failed - Reverse Engineering Stack Exchange
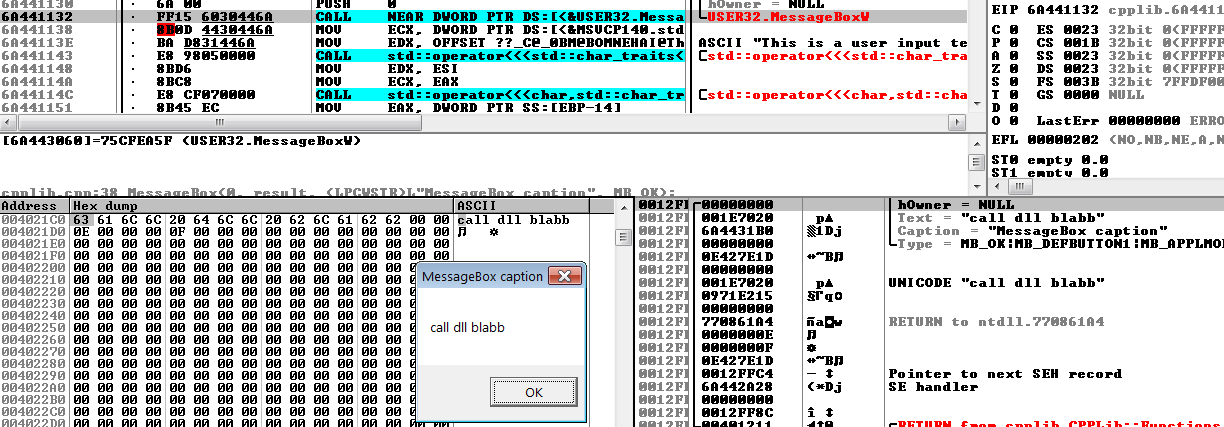
debugging - Call DLL export in OllyDBG - Reverse Engineering Stack Exchange
Advertisement Space (300x250)

Rebuild IAT after manually unpacking DLL - Reverse Engineering Stack ...

Rebuild IAT after manually unpacking DLL - Reverse Engineering Stack ...

Rebuild IAT after manually unpacking DLL - Reverse Engineering Stack ...

Rebuild IAT after manually unpacking DLL - Reverse Engineering Stack ...

Rebuild IAT after manually unpacking DLL - Reverse Engineering Stack ...

disassembly - dll injection (assembly code) - Reverse Engineering Stack ...

Rebuild IAT after manually unpacking DLL - Reverse Engineering Stack ...

windows - Where is ntdll.dll? - Reverse Engineering Stack Exchange

reverse engineering image format - Reverse Engineering Stack Exchange

How to display dump data in IDA Debugger? - Reverse Engineering Stack ...
Advertisement Space (336x280)

binwalk - Decode a Windows CE nand dump - Reverse Engineering Stack ...

How to display dump data in IDA Debugger? - Reverse Engineering Stack ...

ida - Reverse engineering old mmo - Reverse Engineering Stack Exchange

immunity debugger - Unpacking and dumping executable from DLL - Reverse ...

immunity debugger - Unpacking and dumping executable from DLL - Reverse ...

unpacking - Specifying DLL imports within the PE? - Reverse Engineering ...

ollydbg - Unpacking and dumping using ollydump - Reverse Engineering ...

.net - Use 3rd-party DLL in my own application - Reverse Engineering ...
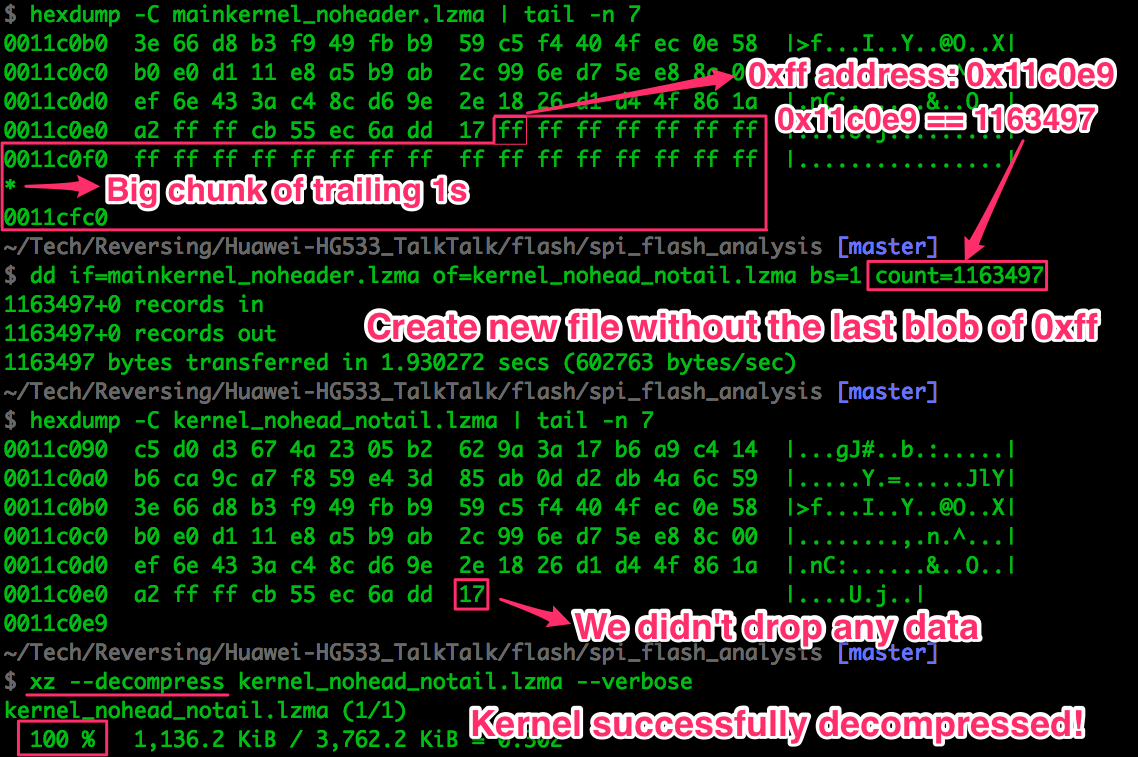
Practical Reverse Engineering Part 4 - Dumping the Flash · Hack The World

patching - Making application load dll at start - Reverse Engineering ...
Advertisement Space (336x280)
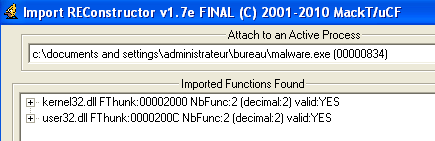
Reverse engineering packed malware | Infosec

.net - Use 3rd-party DLL in my own application - Reverse Engineering ...

ida - Permanently load a DLL to an executable - Reverse Engineering ...
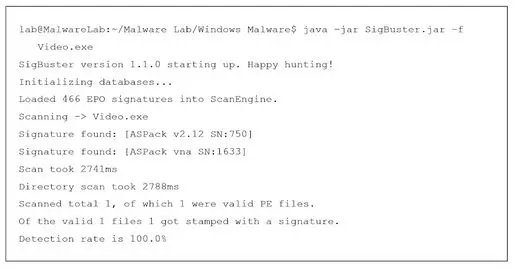
Reverse engineering packed malware | Infosec

ida - identifying function prototype from dll - Reverse Engineering ...

.net - Use 3rd-party DLL in my own application - Reverse Engineering ...