
Github Zaikoargamcacheparser Forensic Windows Tool To Parse The
GitHub - ZaikoARG/AmcacheParser: Forensic Windows Tool to parse the ...
GitHub - thebeanogamer/hstsparser: A tool to parse Firefox and Chrome ...
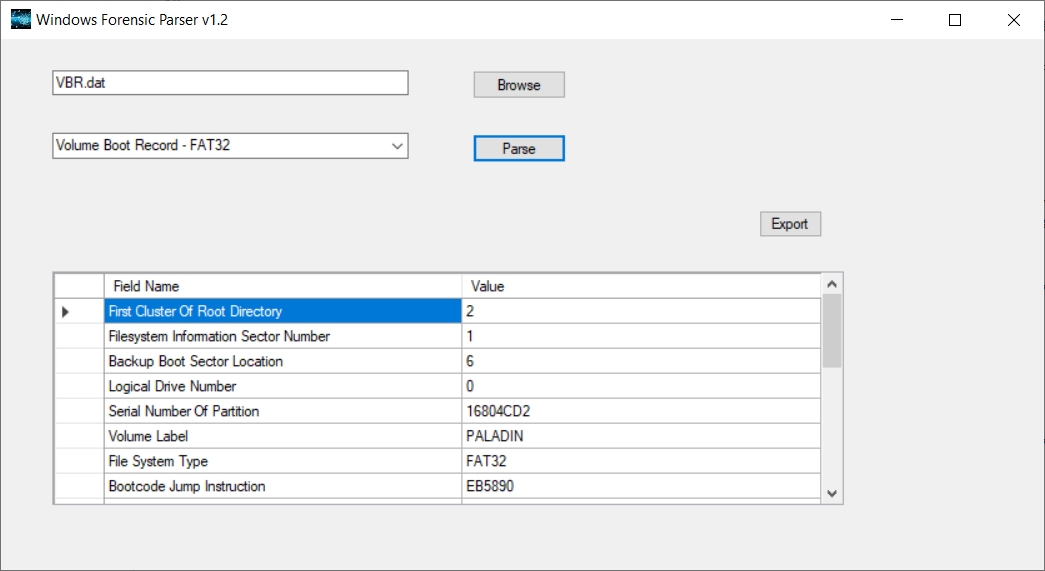
GitHub - vaidhy555/DigitalForensics: Project to automatically parse ...

Windows Registry Forensics: A Complete Guide to Windows Forensic ...

Windows Registry Forensics: A Complete Guide to Windows Forensic ...
GitHub - forensicmatt/ActivitiesCacheParser: Parse Windows ...
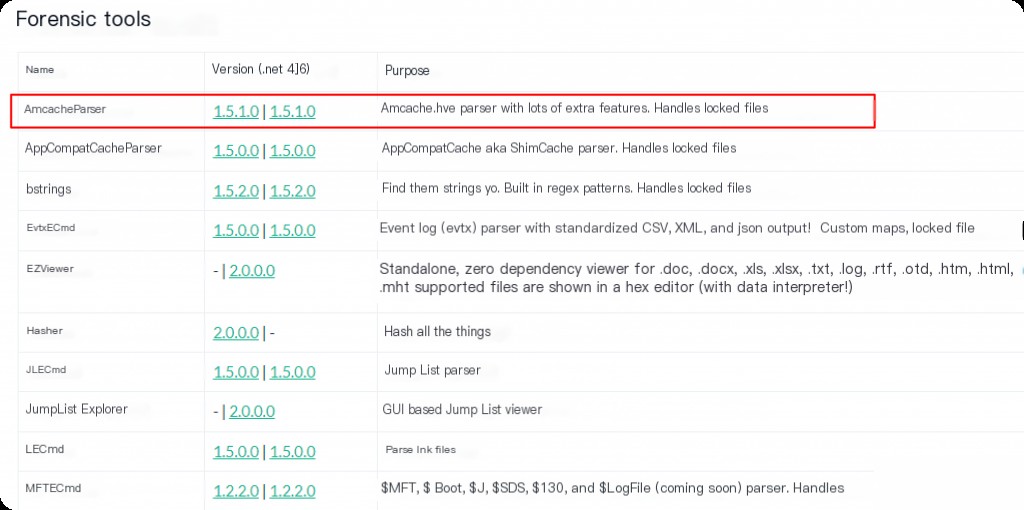
AmcacheParser: the complete guide to Eric Zimmerman's tool · Amcache Parser

GitHub - Forensics-Lab/ReadFS: A tool designed to extract data from a ...
How to Use Windows Forensic Analysis to Identify and Analyze Ransomware ...

GitHub - vaidhy555/DigitalForensics: Project to automatically parse ...
Advertisement Space (300x250)
GitHub - gustavoparedes/Browser-Reviewer: Portable Windows forensic ...

GitHub - stuxnet999/EventTranscriptParser: Python based tool to extract ...
DFIR Scripts — Windows Forensic Reference Tools

Welcome | Windows Forensic Handbook
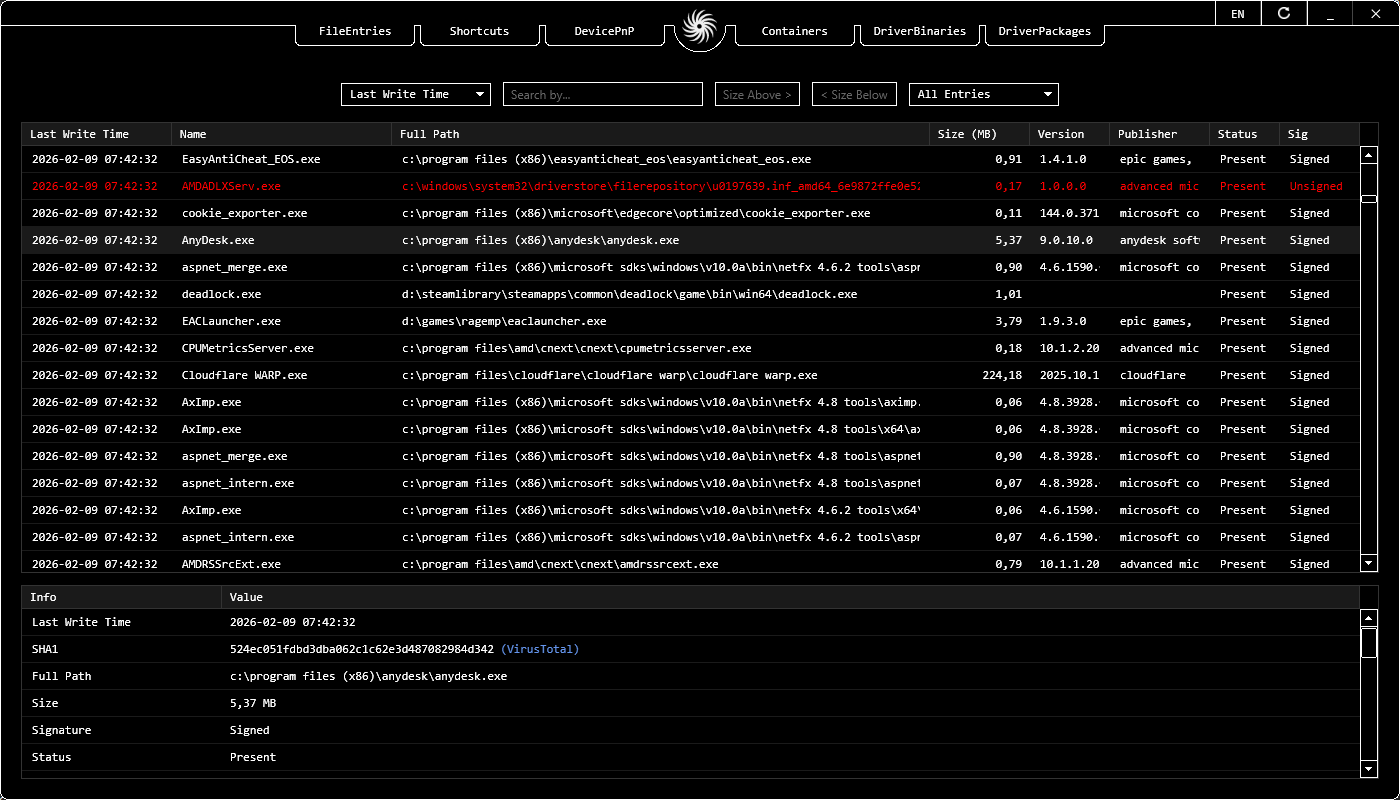
Windows 11 AmCache Parser, SHA1 Registry Extractor & Forensic Program ...
Understanding Shimcache: A Forensic Tool for Tracking Executed ...
Registry Parser — Forensic Windows Registry Analysis

GitHub - Snausage0x45/KapeStrike: Automate forensic traige package ...

Forensic Windows : comment trouver des traces avec ShimCache

How to Parse Single Applications with Digital Forensics Tools in ...
Advertisement Space (336x280)
RegRipper — Windows Registry Forensics Tool | Open Awesome

GitHub - Psmths/windows-forensic-artifacts: Handbook of windows ...
GitHub - rangerrkm/forensicvmssetup: An open source project aimed to ...

GitHub - Snausage0x45/KapeStrike: Automate forensic traige package ...
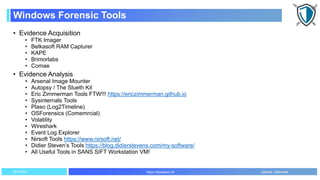
Windows Forensic 101 | PPTX

GitHub - Snausage0x45/KapeStrike: Automate forensic traige package ...
GitHub - techlinn/Screenshare-Collector: Automates the download of ...

GitHub - Snausage0x45/KapeStrike: Automate forensic traige package ...
GitHub - wv8672/digital-forensics-labs: A series of Linux and Windows ...

GitHub - Snausage0x45/KapeStrike: Automate forensic traige package ...
Advertisement Space (336x280)
GitHub - lawfat/Windows-Forensics: Open Source Python Scripts to ...
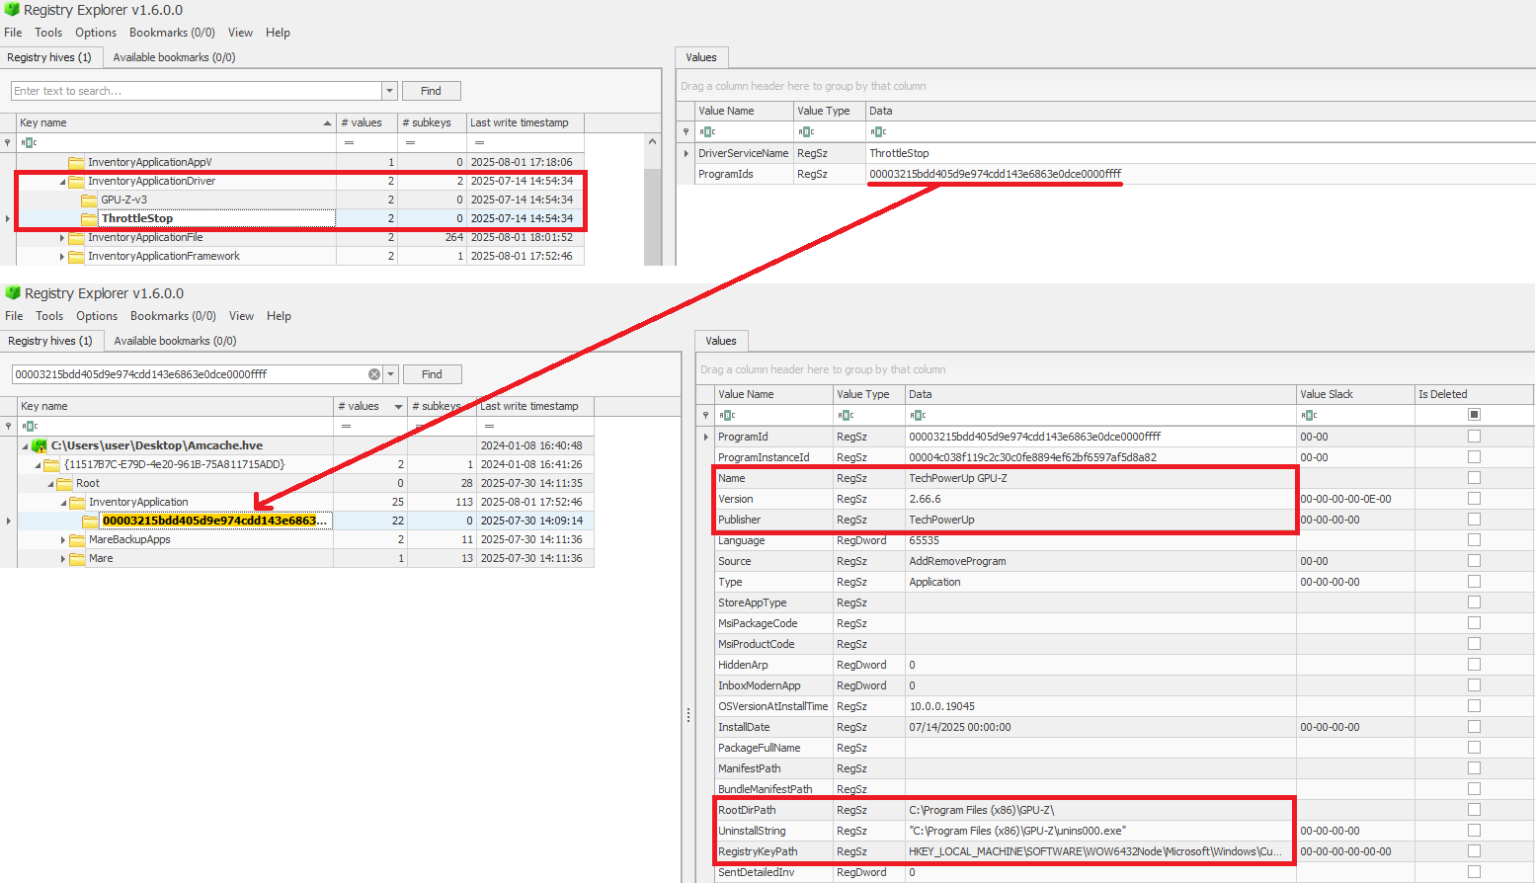
AmCache artifact: forensic value and a tool for data extraction ...

GitHub - zam89/EZ-Tools-GUI: Making KAPE forensic artifact processing ...

GitHub - Snausage0x45/KapeStrike: Automate forensic traige package ...
Welcome | Windows Forensic Handbook

GitHub - Gadzhovski/TRACE-Forensic-Toolkit: Digital forensic analysis ...